
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-63914 — Divulgação pública e patch para CVE-2025-63914: vulnerabilidade de bomba zip no Cinnamon/kotaemon. | Kitploit
Ferramentas/GitHubGitHub/wxdou/cve-2025-63914
Análise de VulnerabilidadesExploraçãoSegurança Web
GitHubwxdou/cve-2025-63914

CVE-2025-63914

Divulgação pública e patch para CVE-2025-63914: vulnerabilidade de bomba zip no Cinnamon/kotaemon.

Ver Repositório
4há 11 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    331

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2025-63914

Divulgação pública e correção para CVE-2025-63914: vulnerabilidade de zip bomb no Cinnamon/kotaemon.

Créditos

Wang Yuanrong

Resumo

A função _may_extract_zip falha em aplicar limites à descompressão de ZIP, permitindo que um zip bomb malicioso cause consumo excessivo de recursos e negação de serviço.

Detalhes

A função _may_extract_zip no arquivo \libs\ktem\ktem\index\file\ui.py não verifica o conteúdo dos arquivos ZIP enviados. Embora o conteúdo seja extraído para uma pasta temporária que é limpa antes de cada extração, o envio bem-sucedido de um zip bomb ainda pode fazer com que o servidor consuma recursos excessivos durante a descompressão. Além disso, se nenhum outro arquivo for enviado posteriormente, os dados extraídos podem ocupar espaço em disco e potencialmente tornar o sistema indisponível. Qualquer pessoa com permissão para enviar arquivos pode realizar esse ataque.

PoC

Use o comando para baixar e executar a imagem mais recente:

docker run \
--name kotaemon \
-e GRADIO_SERVER_NAME=0.0.0.0 \
-e GRADIO_SERVER_PORT=7860 \
-v /home/kali/ktem_app_data/:/app/ktem_app_data \
-p 7860:7860 -d \
ghcr.io/cinnamon/kotaemon:0.11.0-full

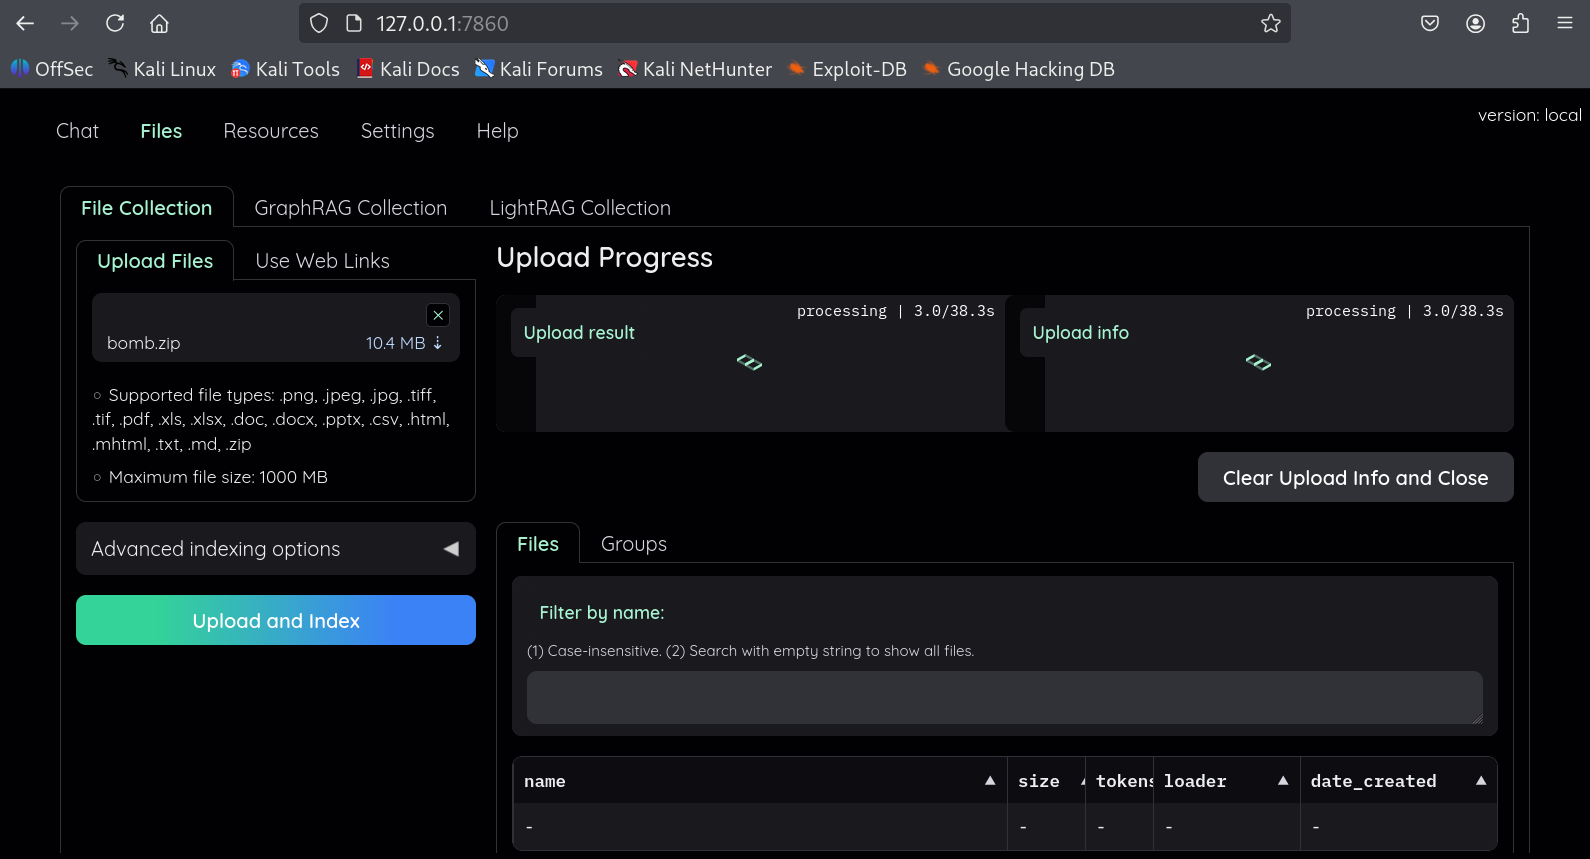
Crie um payload altamente compressível consistindo em bytes repetidos para obter taxas de compressão extremas.
img1

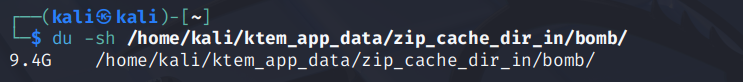
Durante o processo, podemos notar lentidão devido ao consumo de recursos, e podemos verificar o tamanho do diretório temporário.
img2

Esse uso de recursos permanecerá mesmo quando nenhum outro arquivo estiver sendo enviado.

Impacto

Um atacante com privilégios de envio de arquivos pode enviar um arquivo ZIP especialmente criado que causa consumo descontrolado de disco, CPU e memória, levando a queda do serviço ou indisponibilidade do host. Todas as instâncias — incluindo a versão mais recente (0.11.0) — são afetadas.

Correção

Um zip bomb de teste e a correção correspondente para a versão 0.11.0 são fornecidos neste repositório.

Visão geral da correção:

  • Substituir extractall por extração em fluxo (streamed).
  • Aplicar limites: tamanho por arquivo, tamanho total descomprimido e número de membros.
  • Rejeitar entradas criptografadas e taxas de compressão extremas.
  • Permitir apenas extensões de arquivo na lista de permissões.
  • Limpeza em caso de erros.

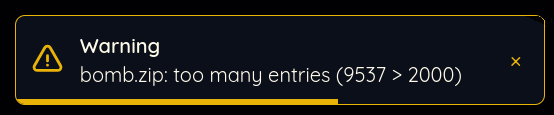
Após aplicar a correção, um aviso aparecerá quando um zip bomb for enviado, e a operação será rejeitada:

img3

Baixar ferramenta



