
 warp-tech/warpgate
Fully transparent SSH, HTTPS, Kubernetes, database and RDP/VNC bastion/PAM that doesn't need additional client-side software

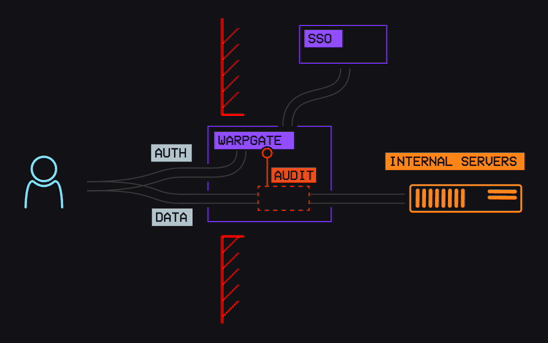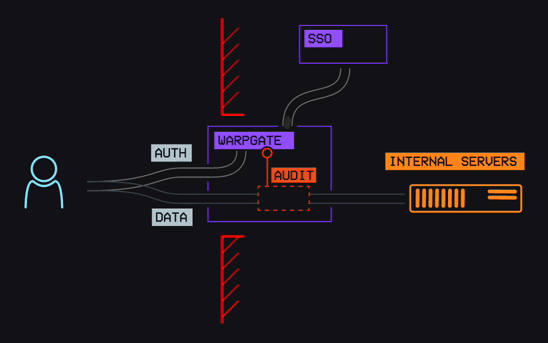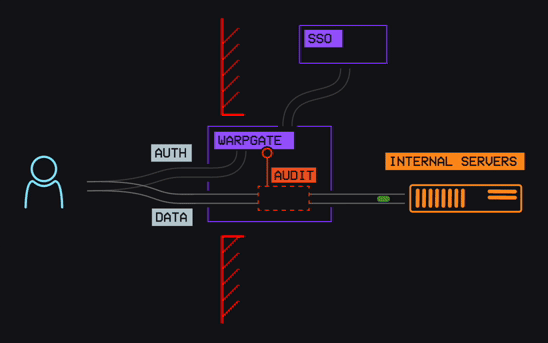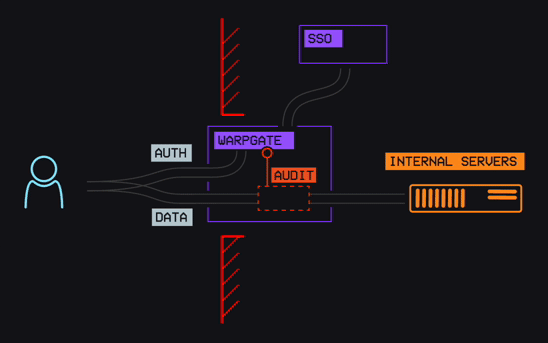


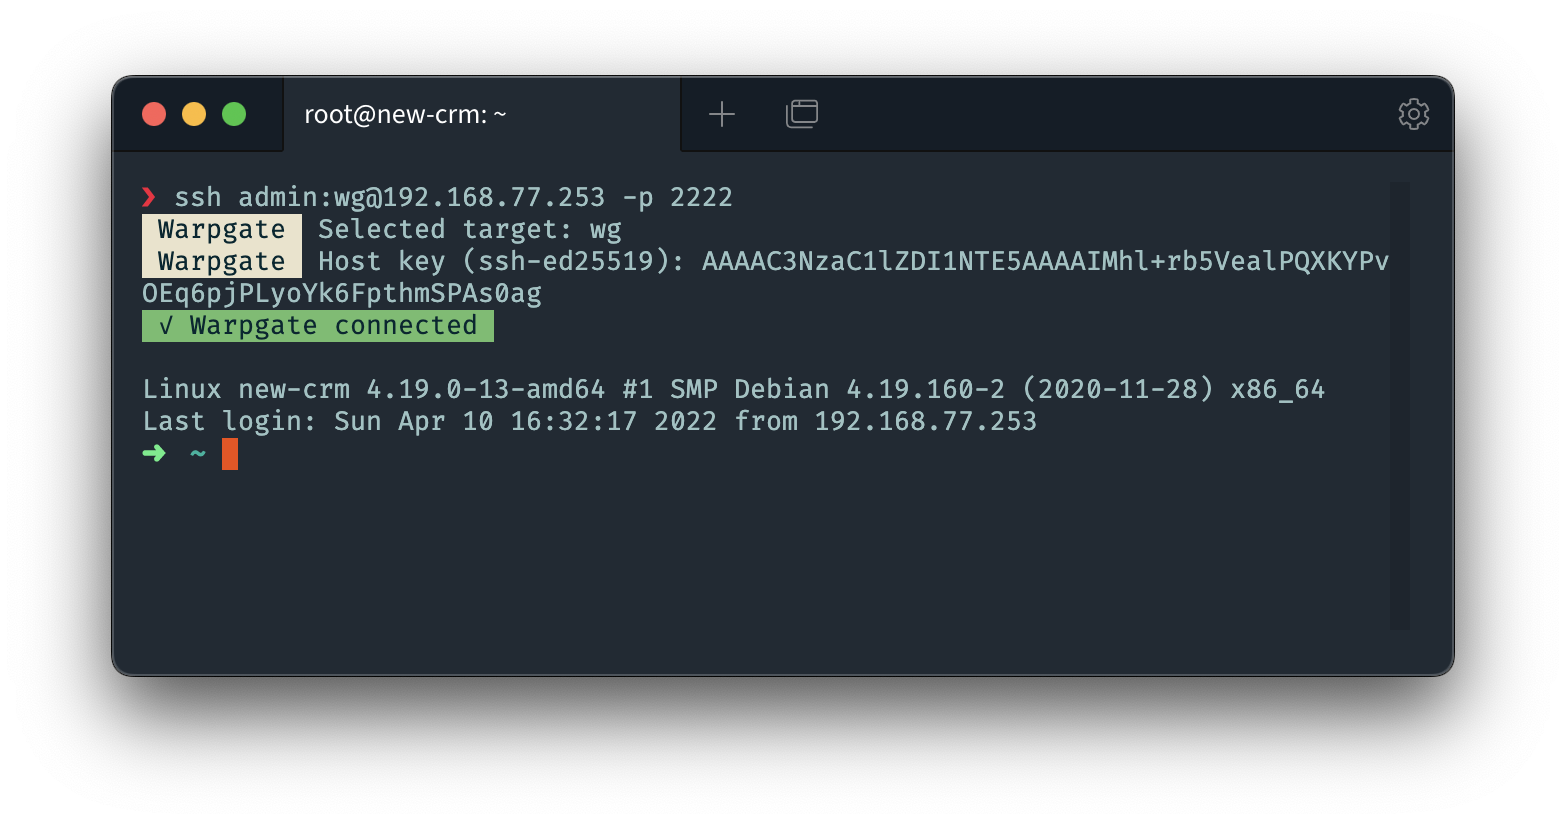
Warpgate é um bastion host inteligente e totalmente transparente para SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC que não requer um aplicativo cliente nem um wrapper de SSH.
Apoiado por:

A documentação completa está disponível em warpgate.null.page, incluindo:
Para opções do arquivo warpgate.yaml, consulte o esquema de configuração.
Os arquivos de configuração gerados pela instalação incluem uma referência de esquema yaml-language-server para preenchimento automático e validação no editor.
| Warpgate | SSH jump host | VPN | Teleport |
|---|---|---|---|
| ✅ Atribuição precisa 1:1 entre usuários e serviços | (Normalmente) acesso total à rede por trás do jump host | (Normalmente) acesso total à rede | ✅ Atribuição precisa 1:1 entre usuários e serviços |
| ✅ Nenhum cliente personalizado necessário | Configuração de jump host necessária | ✅ Nenhum cliente personalizado necessário | Cliente personalizado necessário |
| ✅ 2FA pronto para uso | 🟡 2FA possível com plugins PAM adicionais | 🟡 Depende do provedor | ✅ 2FA pronto para uso |
| ✅ SSO pronto para uso | 🟡 SSO possível com plugins PAM adicionais | 🟡 Depende do provedor | Pago |
| ✅ Auditoria em nível de comando | 🟡 Auditoria em nível de conexão no jump host, sem auditoria segura no destino se o acesso root for concedido | Sem auditoria segura no destino se o acesso root for concedido | ✅ Auditoria em nível de comando |
| ✅ Gravação completa da sessão | Nenhuma gravação segura possível no destino se o acesso root for concedido | Nenhuma gravação segura possível no destino se o acesso root for concedido | ✅ Gravação completa da sessão |
| ✅ Conexões não interativas | 🟡 Conexões não interativas são possíveis se o cliente suportar jump hosts nativamente | ✅ Conexões não interativas | Conexões não interativas exigem o uso de um wrapper de cliente SSH ou a execução de um túnel |
| ✅ Auto-hospedado, você é dono dos dados | ✅ Auto-hospedado, você é dono dos dados | 🟡 Depende do provedor | SaaS |
| ✅ Proteção integrada contra força bruta | 🟡 Requer configuração do fail2ban | 🟡 Depende do provedor | ✅ Proteção integrada contra força bruta |
|
|
|
Por favor, use o sistema de relato de vulnerabilidades do GitHub.
O Warpgate está sendo ativamente usado em ambientes corporativos.
O que está planejado e sendo trabalhado a seguir é acompanhado no roadmap público.
O Warpgate é um serviço que você implanta no host bastion/DMZ, que aceitará conexões SSH, HTTPS, Kubernetes, MySQL, PostgreSQL, RDP e VNC e fornecerá uma interface web de administração (opcional).
Execute warpgate setup para gerar interativamente um arquivo de configuração, incluindo bindings de porta. Consulte Primeiros passos para detalhes.
Ele recebe conexões com credenciais formatadas especificamente, autentica o usuário localmente, conecta-se ao destino por conta própria e então conecta ambas as partes, gravando (opcionalmente) a sessão.
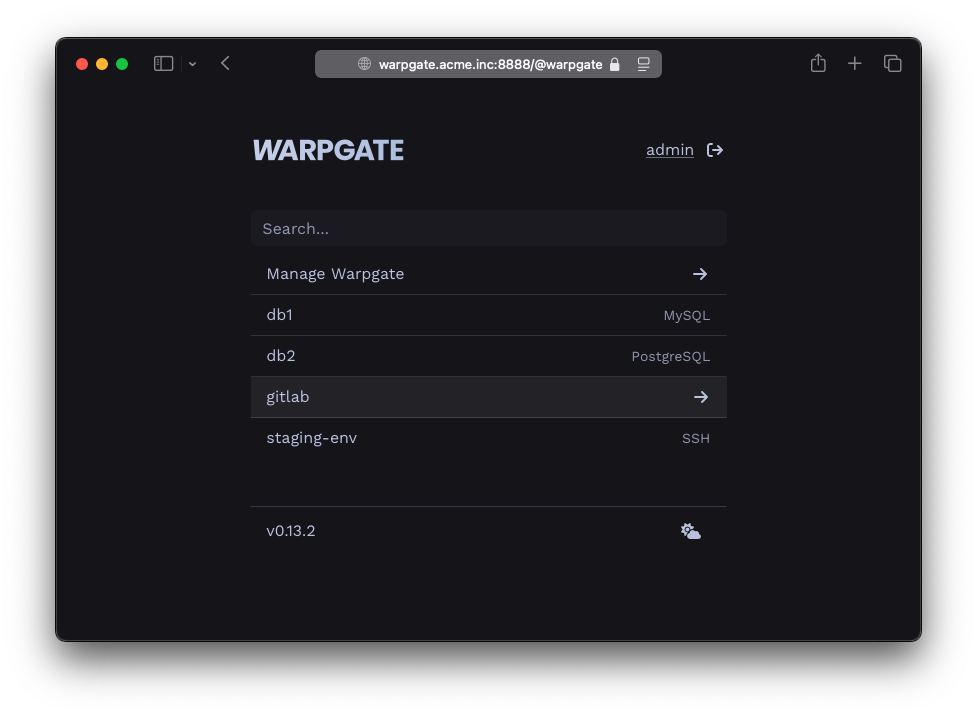
Ao conectar via HTTPS, o Warpgate apresenta uma seleção de destinos disponíveis e então encaminha todo o tráfego de uma sessão para o destino selecionado. Você pode alternar entre destinos a qualquer momento.
Você gerencia as listas de destinos e usuários e as atribui entre si por meio da interface de administração, e o histórico de sessões é armazenado em um banco de dados SQLite (padrão: em /var/lib/warpgate).
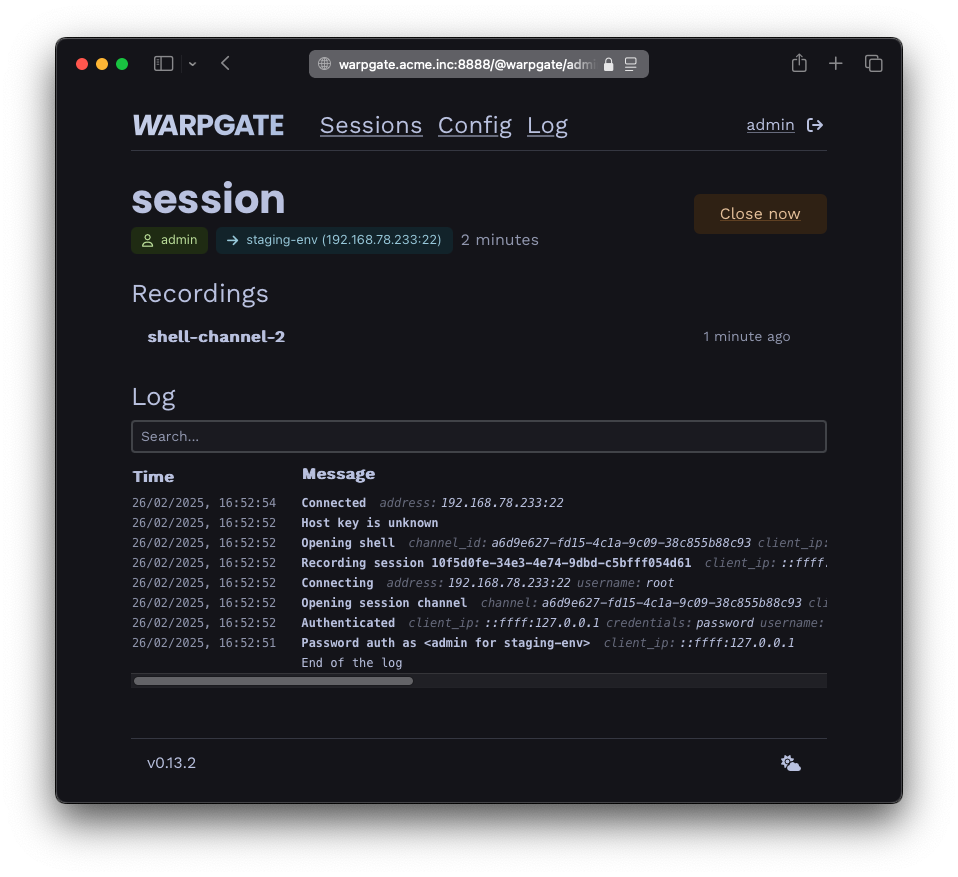
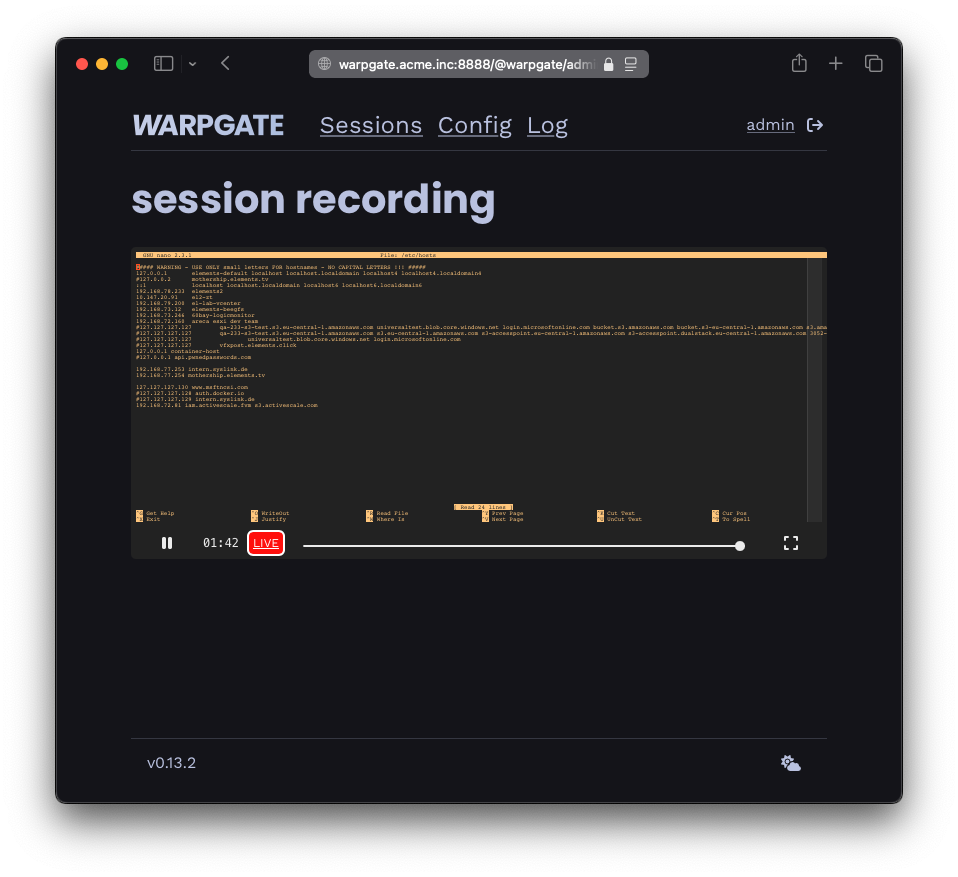
Você também pode usar a interface web de administração para visualizar a lista de sessões ao vivo, revisar gravações de sessões, logs e muito mais.






