Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Crassus — Ferramenta de descoberta de escalonamento de privilégios do Windows que analisa logs de inicialização do Process Monitor para identificar sequestro de DLL, ACLs fracas e outros caminhos de elevação, gerando automaticamente código-fonte de DLL proxy. | Kitploit
Ferramentas/GitHubGitHub/vu-ls/crassus
Escalada de PrivilégiosExploraçãoTestes de PenetraçãoAnálise de Binários
GitHubvu-ls/crassus

Crassus

Ferramenta de descoberta de escalonamento de privilégios do Windows que analisa logs de inicialização do Process Monitor para identificar sequestro de DLL, ACLs fracas e outros caminhos de elevação, gerando automaticamente código-fonte de DLL proxy.

Ver Repositório
6336488há 12 diasRevisado pelo Kitploit
Compartilhar

Ferramenta de descoberta de escalonamento de privilégios do Windows Crassus

Início rápido

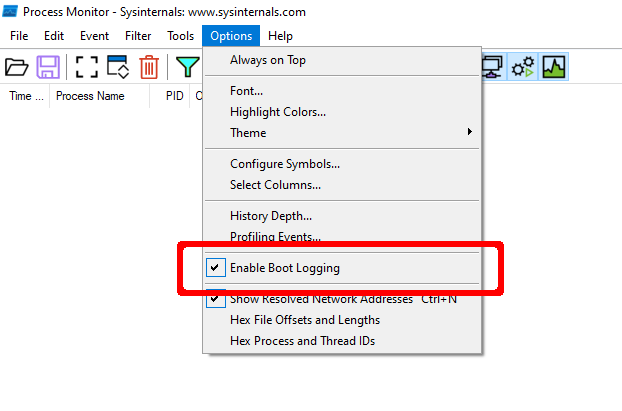
  1. No Process Monitor, selecione a opção Enable Boot Logging. "Process Monitor Boot Logging option"
  2. Reinicie.
  3. Após fazer login e o Windows ter estabilizado, execute o Process Monitor novamente.
  4. Quando solicitado, salve o log de inicialização, por exemplo, em raw.PML.
  5. Redefina o filtro padrão do Process Monitor usando Ctrl-R.
  6. Salve este arquivo de log, por exemplo, em boot.PML.
  7. Execute Crassus.exe boot.PML.
  8. Investigue quaisquer resultados em verde e as entradas correspondentes em results.csv.

Índice

  • Por que "Crassus"?
    • Você realmente fez mais uma ferramenta de descoberta de escalonamento de privilégios?
    • Recursos
    • Fluxograma
  • Capturas de tela
    • Execução do Crassus
    • Saída CSV
    • Exportações
    • Exportar funções da DLL
    • Exportar ordinais da DLL
  • Obtendo o Crassus.exe
    • Compilando com o Visual Studio
    • Usando o Crassus.exe pré-compilado
  • Uso
    • Fluxo de execução
    • Argumentos de linha de comando
    • Exemplos
    • Modelo de DLL proxy
    • Modelo de openssl.cnf
  • Compilando DLLs proxy
    • Visual Studio
    • MinGW
  • Exemplos do mundo real
    • Acronis True Image
    • Atlassian Bitbucket
    • McAfee
    • Microsoft SQL Server 2022
  • Solução de problemas
    • Arquivos ausentes não carregados
    • Código executado com privilégios inesperados
    • Descobertas desaparecem após reinicialização
  • Contribuições
  • Créditos

Por que "Crassus"?

A Accenture criou uma ferramenta chamada Spartacus, que encontra oportunidades de sequestro de DLL no Windows. Usando o Spartacus como ponto de partida, criamos o Crassus para estender as capacidades de descoberta de escalonamento de privilégios do Windows além de simplesmente procurar arquivos ausentes. As ACLs usadas por arquivos e diretórios de processos privilegiados podem encontrar mais do que apenas procurar arquivos ausentes para atingir o objetivo.

Você realmente fez mais uma ferramenta de descoberta de escalonamento de privilégios?

...mas com um diferencial, pois o Crassus utiliza o SysInternals Process Monitor e analisa arquivos de log PML brutos. O uso típico é gerar um log de inicialização usando o Process Monitor e depois analisá-lo com o Crassus. Ele também gera automaticamente o código-fonte para DLLs proxy com todas as exportações relevantes para DLLs vulneráveis.

Recursos

  • Analisar arquivos PML do ProcMon nativamente. O analisador de logs (PML) foi implementado portando funcionalidade parcial para C# a partir de https://github.com/eronnen/procmon-parser/. Você pode encontrar a especificação do formato aqui.
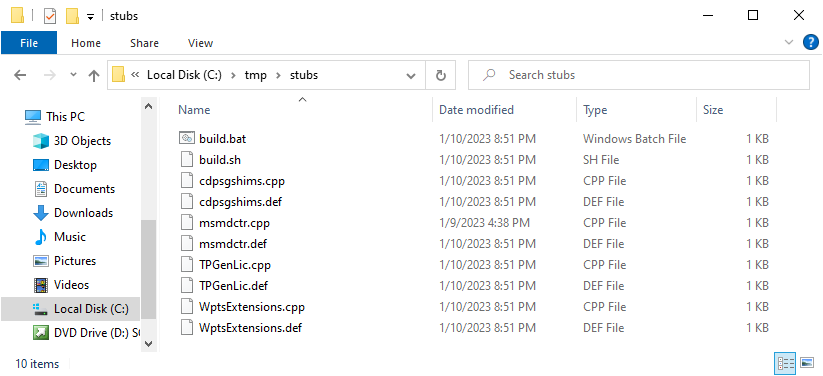
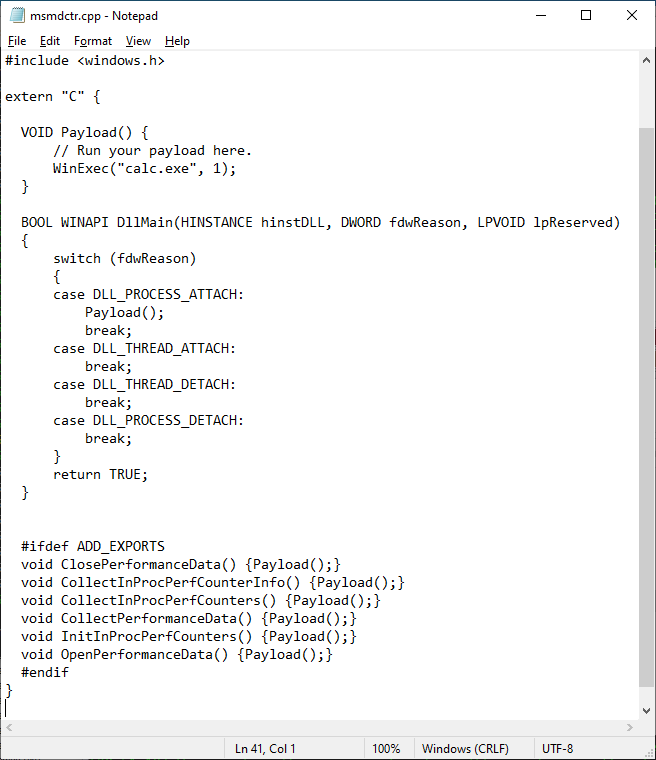
  • O Crassus criará código-fonte para DLLs proxy para todas as DLLs ausentes que foram identificadas. Por exemplo, se uma aplicação for vulnerável a DLL Hijacking via version.dll, o Crassus criará os arquivos version.cpp e version.def para você com todas as exportações incluídas. Por padrão, as DLLs proxy executarão calc.exe. Scripts de build estão incluídos para compilar as DLLs no Visual Studio ou MinGW.
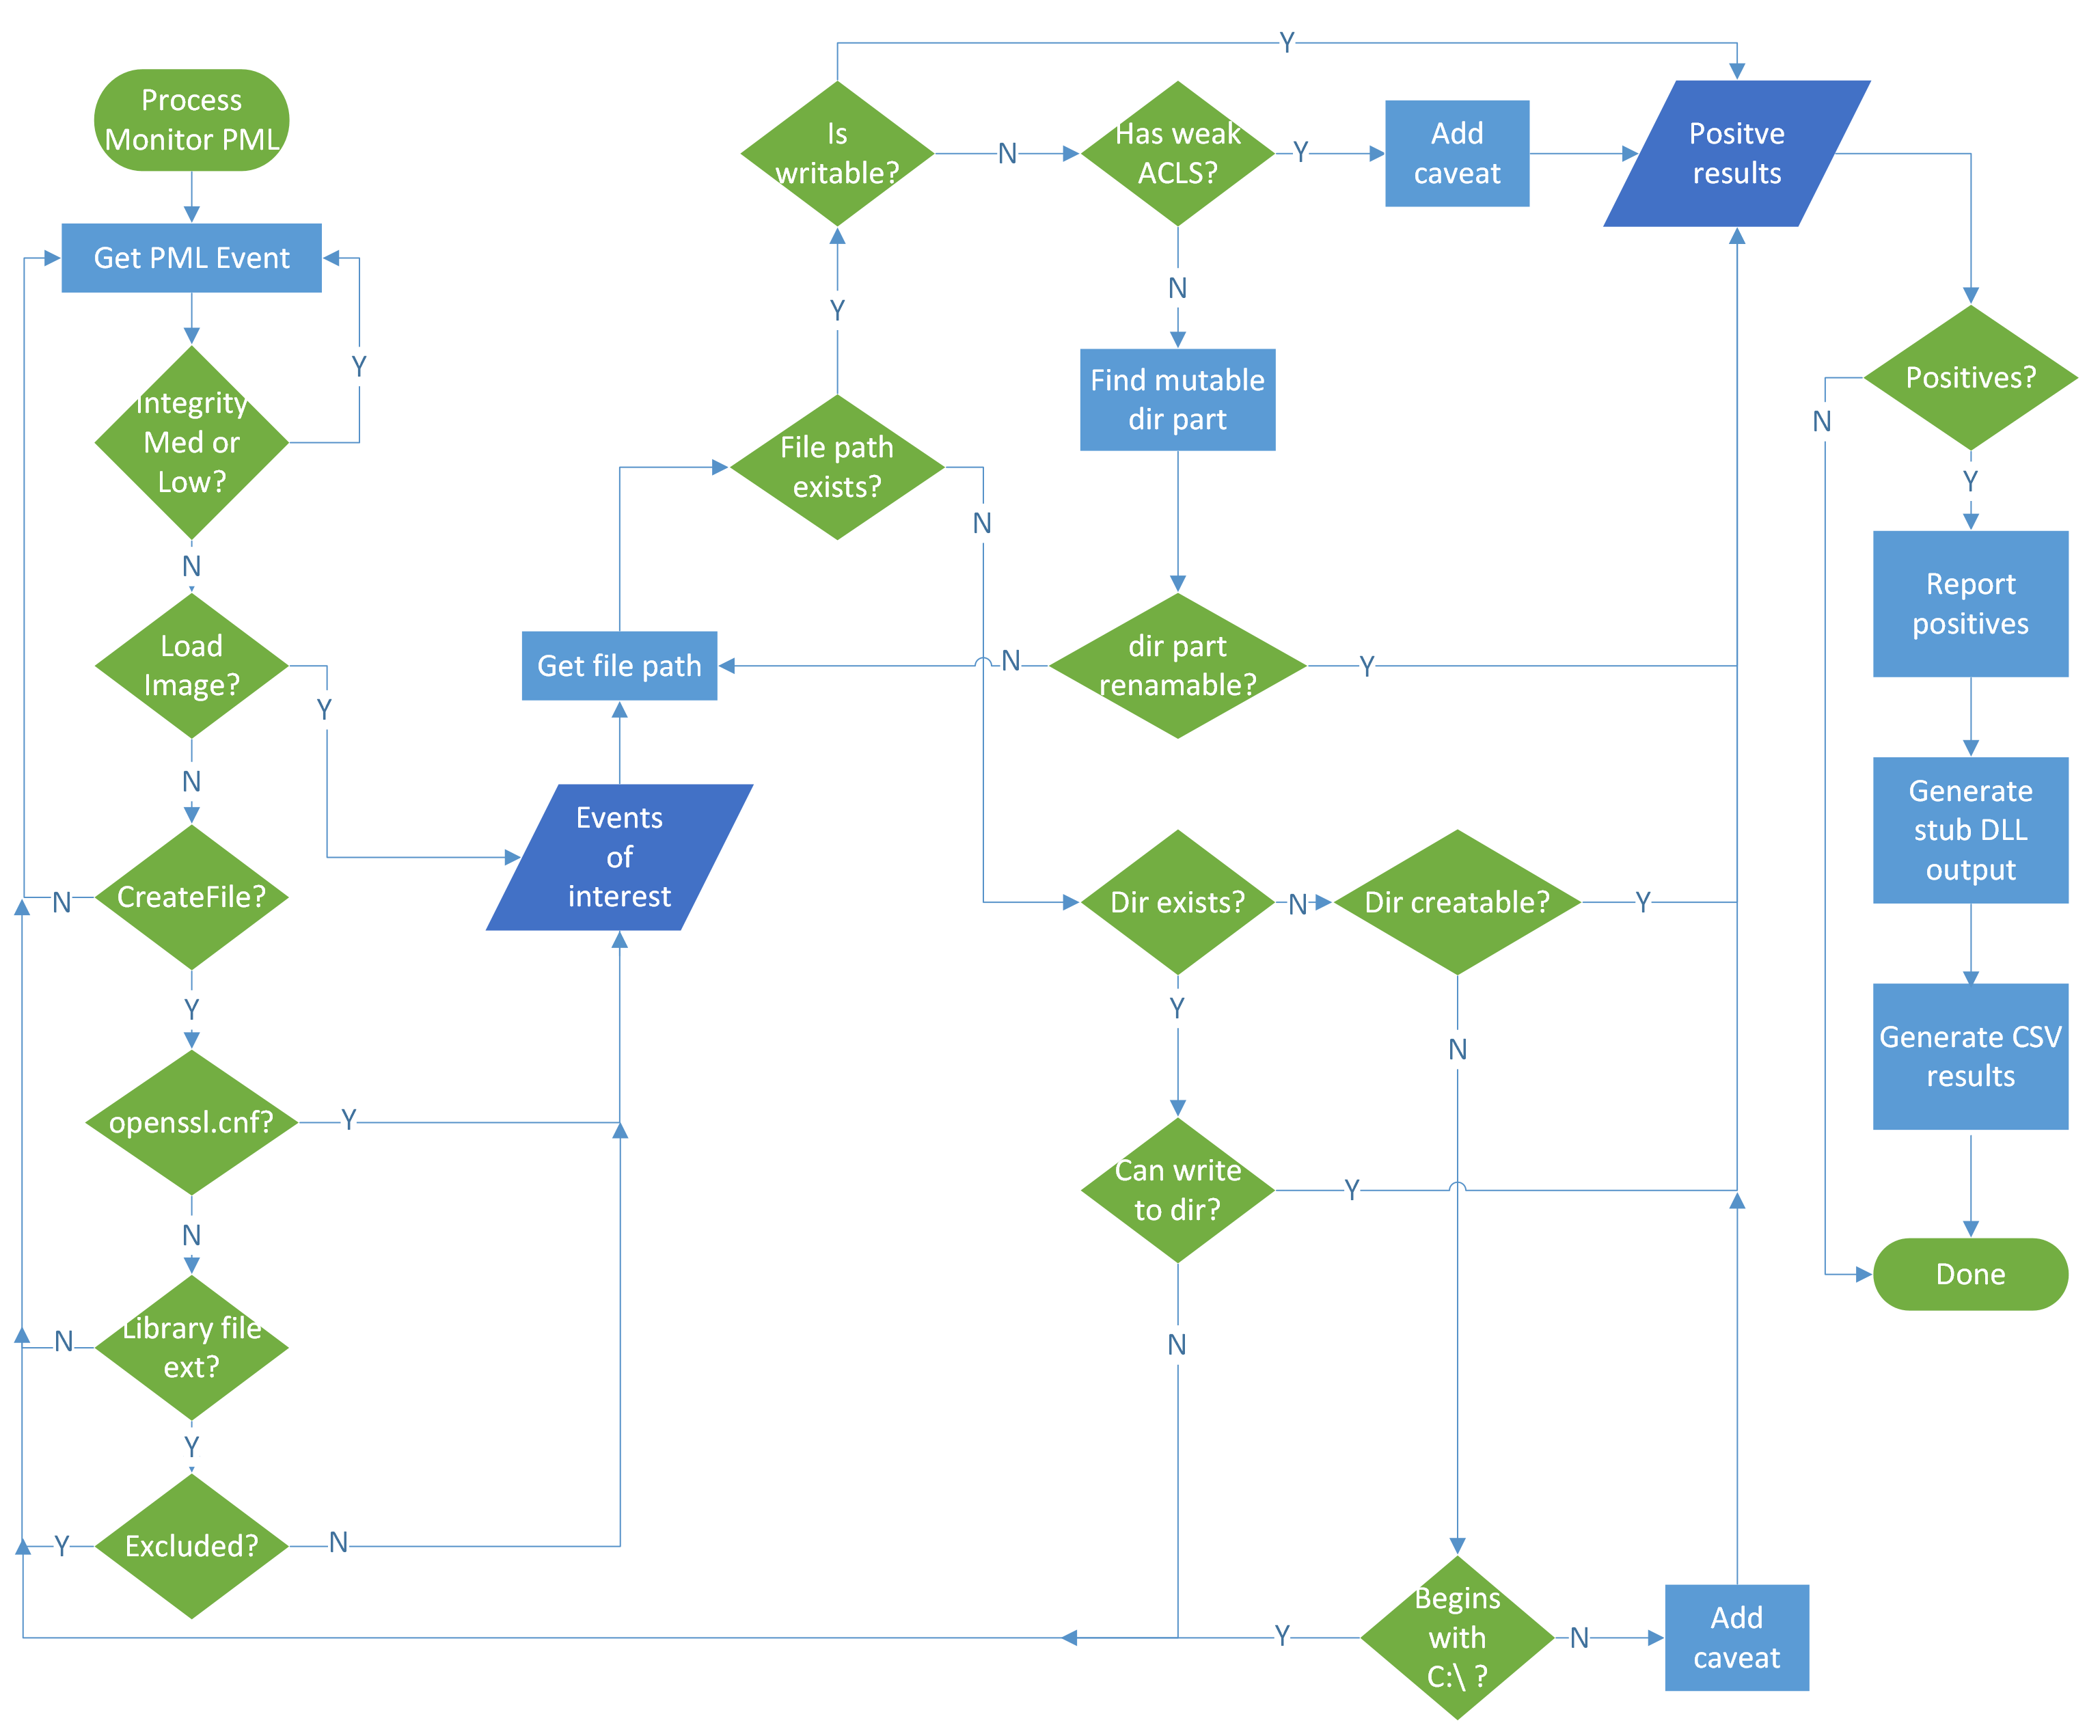
  • Para outros eventos de interesse, como a criação de um processo ou o carregamento de uma biblioteca, investiga-se a capacidade de usuários sem privilégios de modificar o arquivo ou qualquer parte do caminho até o arquivo.
  • Capaz de processar arquivos PML grandes e armazenar todos os eventos de interesse em um arquivo CSV de saída.

Fluxograma

A ideia geral de como o Crassus funciona pode ser resumida neste fluxograma: Fluxograma do Crassus
Capturas de tela

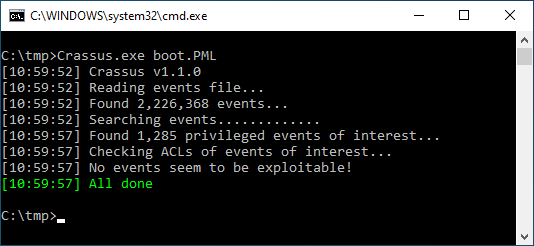
Execução do Crassus

Executando o Crassus

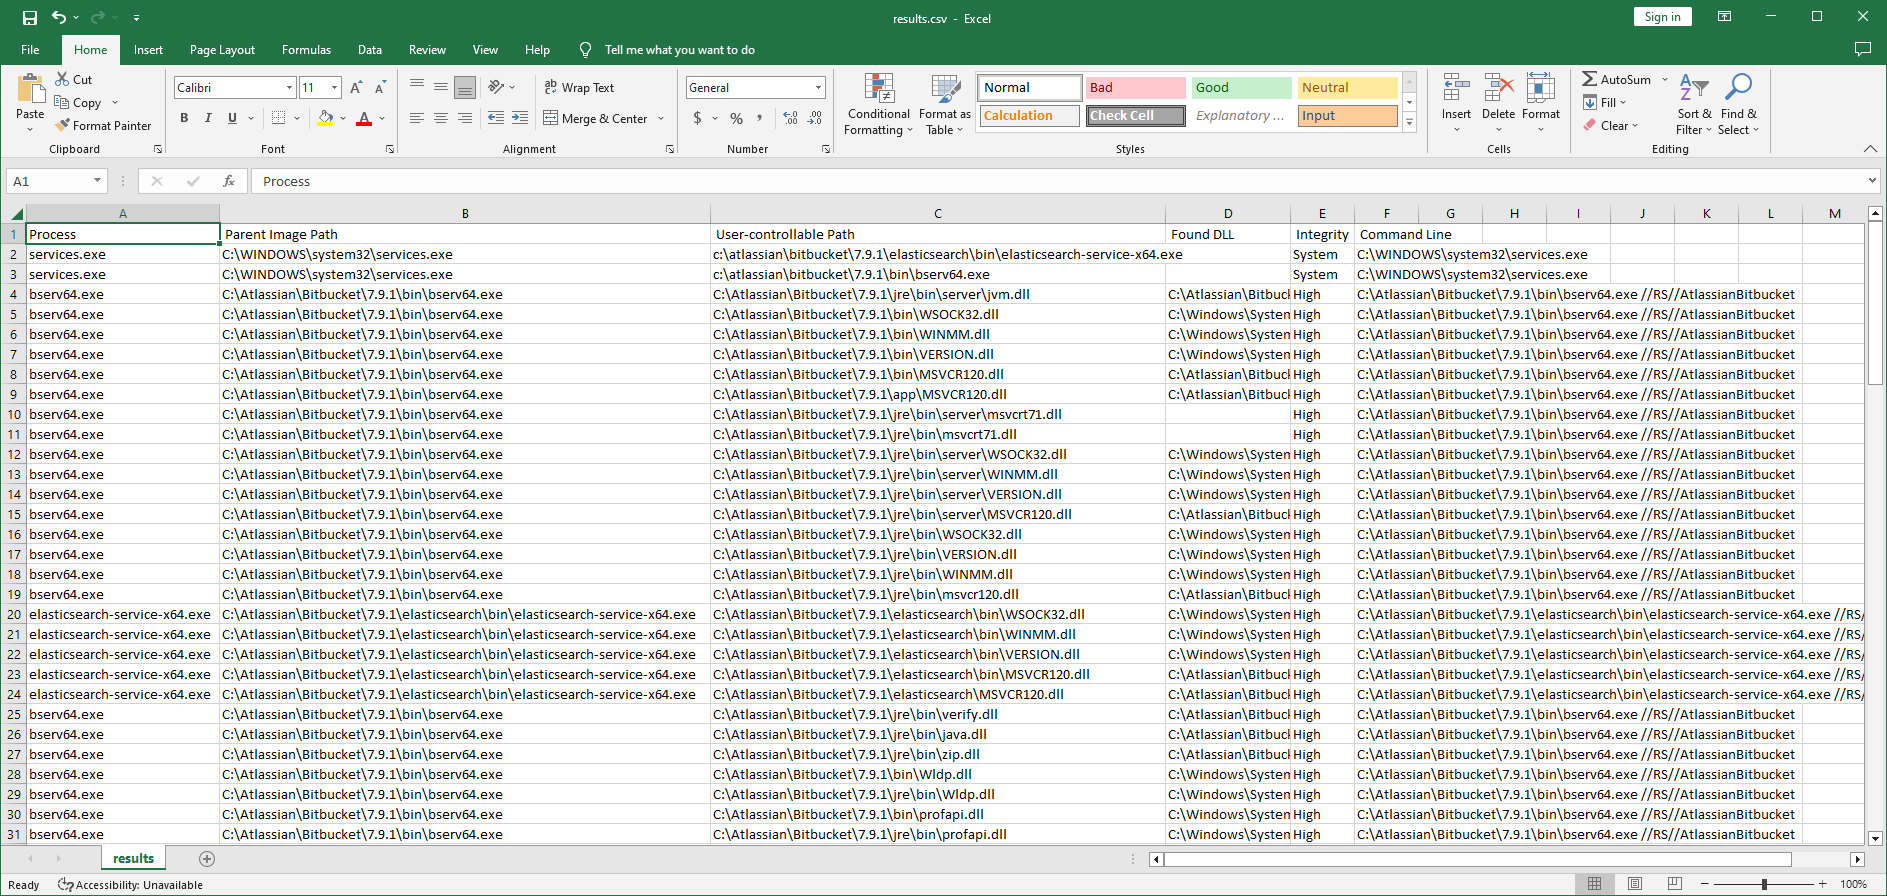
Saída CSV

Saída CSV

Exportações de saída

Exportações

Exportar funções da DLL

Funções da DLL

Exportar ordinais da DLL

Ordinais da DLL

Obtendo o Crassus.exe

Compilando com o Visual Studio

O Crassus foi desenvolvido como um projeto do Visual Studio 2019. Para compilar o Crassus.exe:

  1. Abra Crassus.sln
  2. Pressione Ctrl+Shift+B no teclado

Usando o Crassus.exe pré-compilado

Se você confia em executar o código de outras pessoas sem saber o que ele faz, o Crassus.exe está disponível neste repositório.

Uso

Fluxo de execução

  1. No Process Monitor, selecione a opção Enable Boot Logging. "Opção Enable Boot Logging do Process Monitor"
  2. Reinicie.
  3. Depois de fazer login e o Windows ter estabilizado, opcionalmente execute também tarefas agendadas que podem estar configuradas para serem executadas com privilégios.
  4. Execute o Process Monitor mais uma vez.
  5. Quando solicitado, salve o log de inicialização.
  6. Redefina o filtro padrão do Process Monitor usando Ctrl-R.
  7. Salve este arquivo de log, por exemplo, em boot.PML. O motivo para salvar novamente o arquivo de log é duplo:
    1. Versões mais antigas do Process Monitor não salvam os logs de inicialização como um único arquivo.
    2. Os logs de inicialização, por padrão, não serão filtrados, o que pode conter ruído extra, como um DLL hijacking de usuário local na inicialização do próprio Process Monitor.

Argumentos de linha de comando

ArgumentoDescrição
<PMLFILE>Localização (arquivo) do arquivo de log de eventos existente do ProcMon.
--verboseHabilita a saída detalhada.
--debugHabilita a saída de depuração.

Exemplos

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    260
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →