
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
AFD — CVE-2022-24494 | Kitploit
Ferramentas/GitHubGitHub/vportal/afd
Forensia de MemóriaAnálise de VulnerabilidadesExploraçãoExploração de Binários
GitHubvportal/afd

AFD

CVE-2022-24494

Ver Repositório
13124há 4 anosAinda não revisado
Compartilhar

AFD

CVE-2022-24494

A vulnerabilidade é uma leitura arbitrária de memória. A causa raiz é a falta de validação em um endereço de memória fornecido do modo usuário que é usado em uma operação memcpy para copiar dados desse endereço de memória para a memória pool. A falta de verificação está no endereço Afd!AfdTliIoControl+0x40B

Image

Como você pode ver na captura de tela acima, o endereço de memória do modo usuário é copiado de InputBuffer+0x20 uma primeira vez, verificando corretamente com MmUserProbeAddress se o endereço de memória está dentro do espaço de endereços de memória do modo usuário. Porém, uma segunda vez, esse mesmo endereço de memória é copiado de InputBuffer+0x20 para o registrador RAX, mas desta vez sem verificar corretamente o endereço de memória usando MmUSerProbeAddress. Devido a essa falta de validação, é possível fornecer um endereço de kernel arbitrário. Esse endereço é posteriormente copiado para uma alocação de memória pool (tag: AfdL) usando uma operação memcpy, como você pode ver abaixo em AfdTliIoControl+0x5AB:

Image

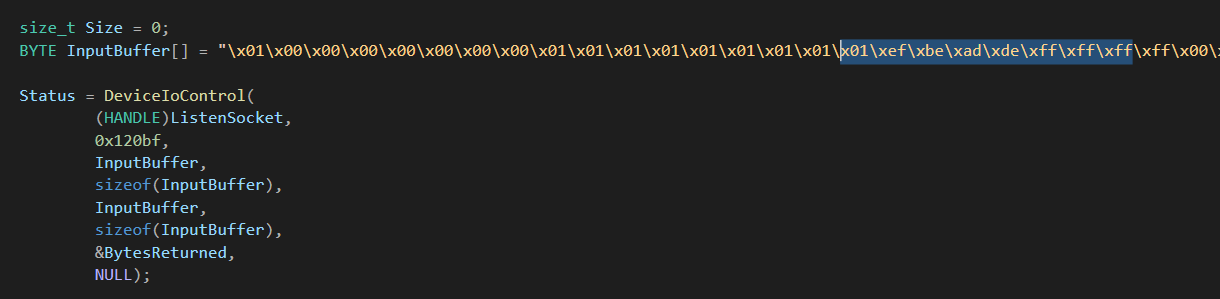
O PoC abaixo mostra o endereço de kernel fornecido do modo usuário (0xffffffdeadbeef01)
Image

O driver tenta ler desse endereço de memória inválido, resultando em um BSOD:

Image

O valor copiado para o ponteiro dst na operação memcpy é posteriormente passado para o driver tcpip.sys. Não investiguei quais objetos internos são afetados e se é possível vazar memória do modo usuário chamando APIs que poderiam obter dados desses possíveis objetos internos.

A Microsoft divulgou alguns meses depois uma pesquisa que fala sobre o potencial impacto de EoP desse tipo de vulnerabilidade (leitura arbitrária de memória):

https://msrc-blog.microsoft.com/2022/03/22/exploring-a-new-class-of-kernel-exploit-primitive/

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    301

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






