
Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
chrome-vuln-scanner — Verifique o CVE-2026-79266. Um use-after-free no componente DevTools permite a execução arbitrária de código dentro do sandbox por meio de uma extensão maliciosa do Chrome que explora engenharia social. | Kitploit
Ferramentas/GitHubGitHub/virologi-info/chrome-vuln-scanner
Ferramentas DefensivasAnálise EstáticaScanners de VulnerabilidadesSegurança WebAprendizado e Educação
GitHubvirologi-info/chrome-vuln-scanner

chrome-vuln-scanner

Verifique o CVE-2026-79266. Um use-after-free no componente DevTools permite a execução arbitrária de código dentro do sandbox por meio de uma extensão maliciosa do Chrome que explora engenharia social.

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Ver Repositório
9há 18 diasAinda não revisado
Compartilhar

Scanner de Vulnerabilidades do Chrome

Uma ferramenta defensiva leve, sem dependências, que verifica a versão do Google Chrome instalada em relação a vulnerabilidades conhecidas e gera um relatório HTML visual de fácil compreensão.

Ferramenta defensiva leve para verificar a versão do Google Chrome em relação a vulnerabilidades conhecidas e gerar um relatório HTML visual de fácil compreensão.

Recursos / Fitur

  • Detecção automática da versão do Chrome no macOS (ou informe-a com --version)
  • Verificação em relação a CVEs conhecidas (banco de dados de vulnerabilidades extensível)
  • Relatório HTML visual com um painel de status VULNERÁVEL / SEGURO claro
  • Visualização educacional de Use-After-Free (CWE-416) — diagrama conceitual de memória
  • Saída JSON para CI / análise adicional
  • Bilíngue — versões em indonésio (chrome-vuln-checker.py) e inglês (chrome-vuln-checker-en.py)

Uso / Pemakaian

root@kitploit:~
# Detecta automaticamente a versão do Chrome e gera relatório HTML (inglês)
python3 chrome-vuln-checker-en.py --html report_en.html

# Versão em indonésio
python3 chrome-vuln-checker.py --html report.html

# Informa a versão manualmente + salva JSON
python3 chrome-vuln-checker-en.py --version 150.0.7871.125 --json result.json

# Saída apenas no terminal
python3 chrome-vuln-checker-en.py
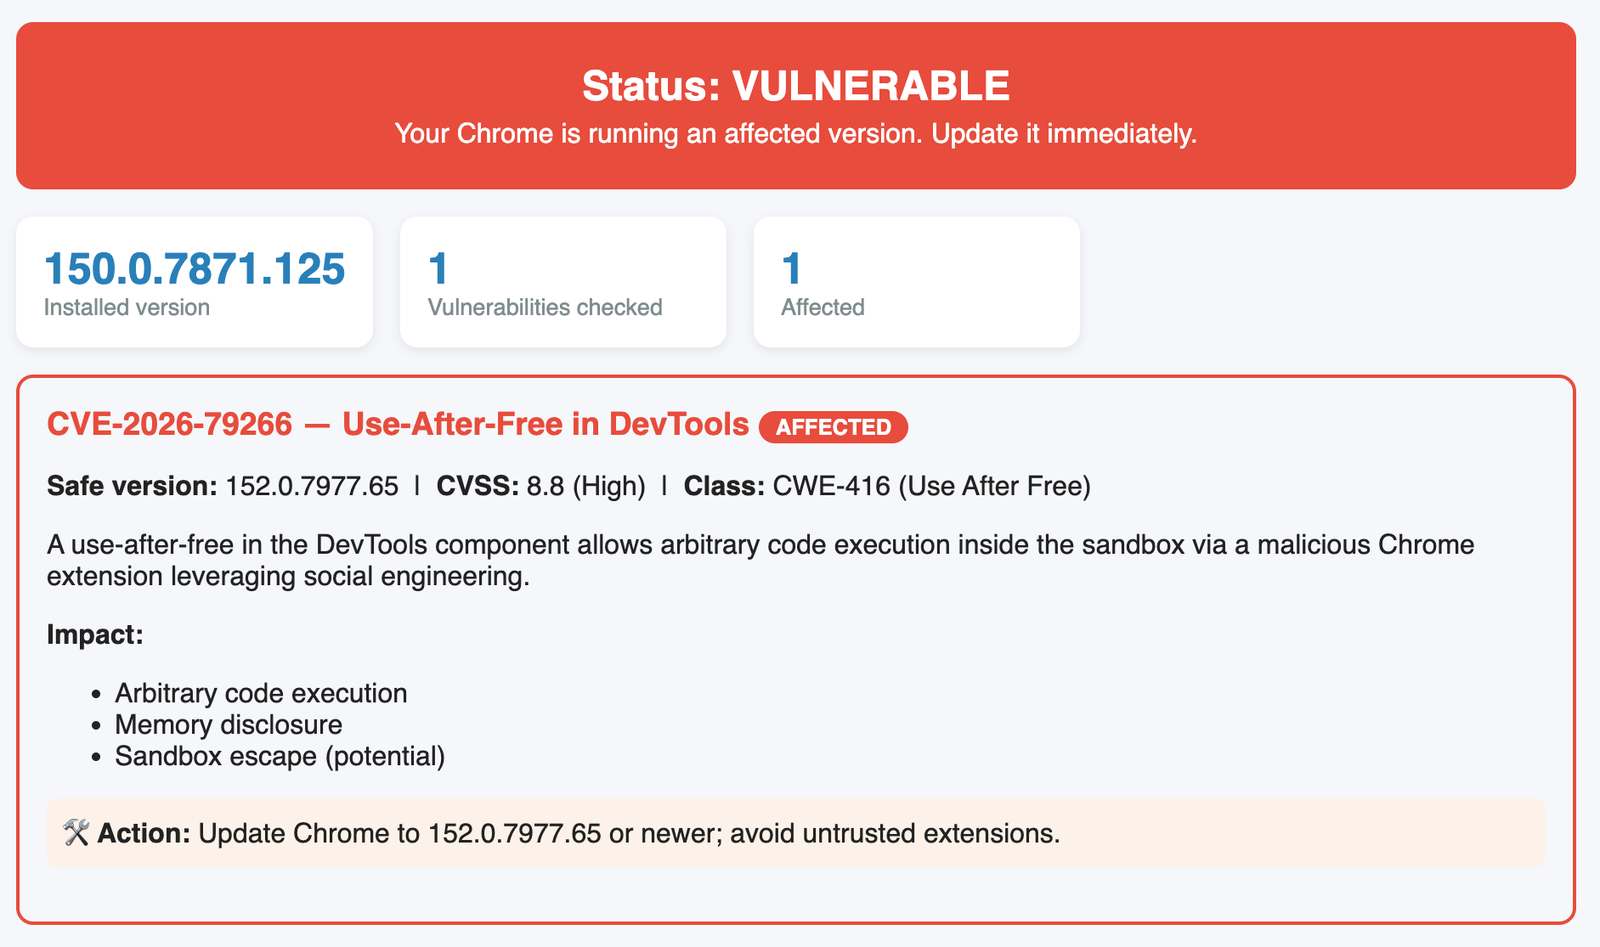
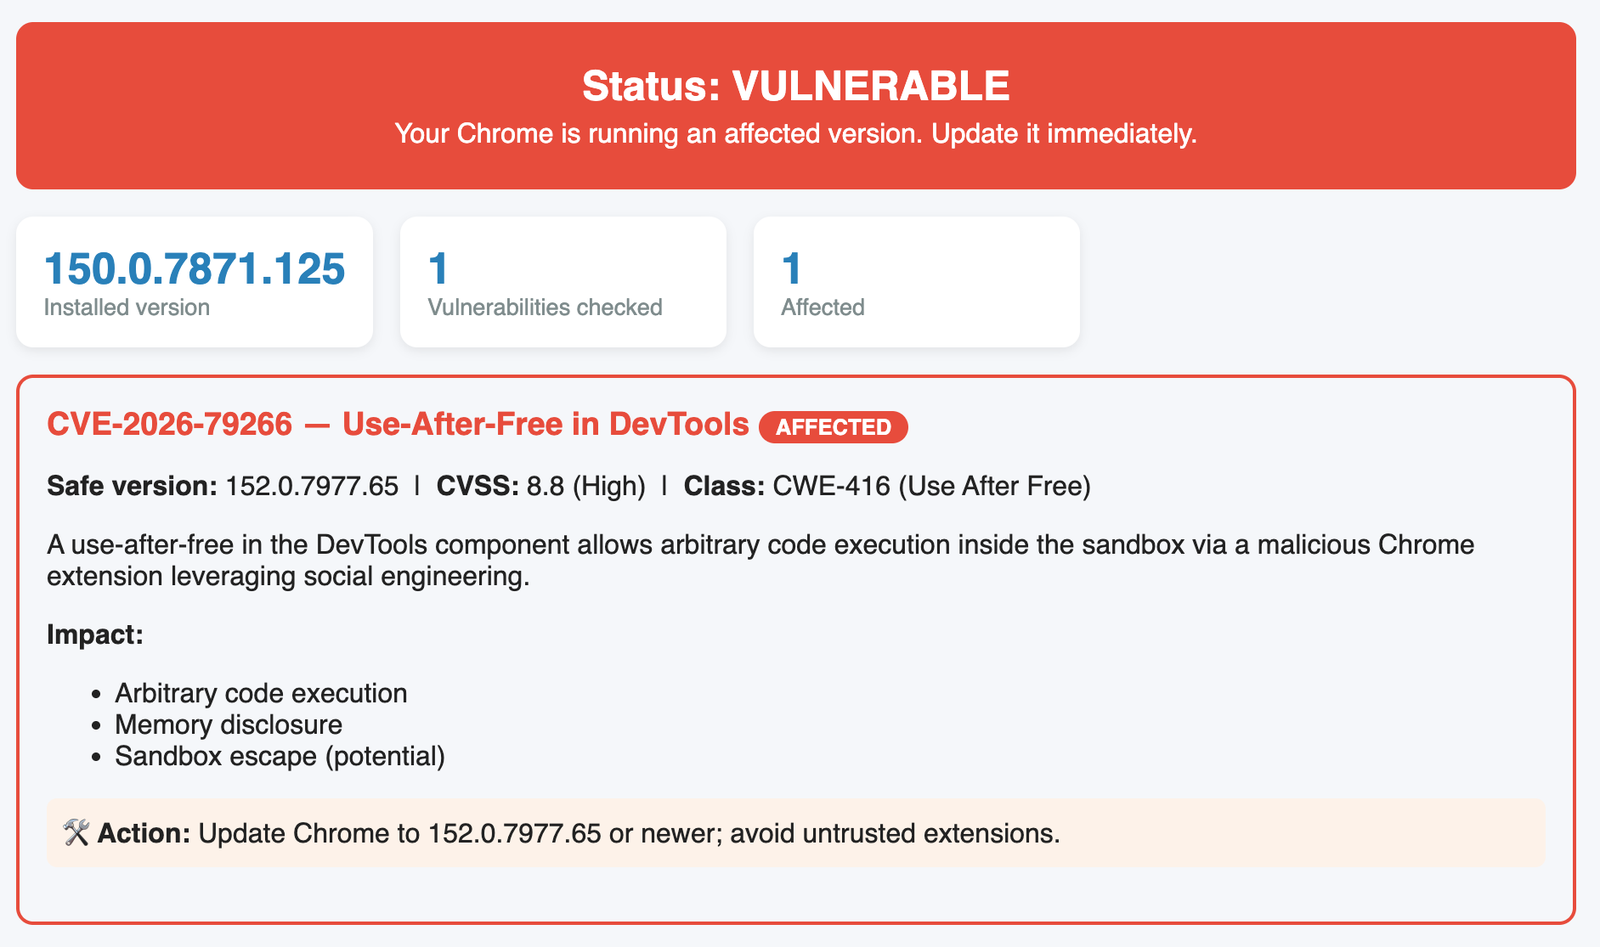
Exemplo de relatório (captura de tela)

Relatório de vulnerabilidades do Chrome

O relatório HTML inclui

  • Banner de status — VULNERÁVEL (vermelho) ou SEGURO (verde)
  • Cartões de resumo — versão instalada, vulnerabilidades verificadas, contagem de afetados
  • Blocos de detalhes de vulnerabilidade — CVSS, classe CWE, versão segura, impacto, remediação
  • Diagrama educacional de Use-After-Free — o padrão de 4 estágios (Alocar → Liberar → Usar → Explorar)

Notas importantes / Catatan penting

  • Aviso honesto sobre endereços de memória: os endereços específicos de registradores/memória para uma exploração real não são publicados e dependem do layout do heap em tempo de execução. A ferramenta mostra um diagrama de memória conceitual, não endereços fabricados.
  • Esta ferramenta verifica a versão apenas em relação a vulnerabilidades conhecidas. Ela não garante segurança total.
  • Esta ferramenta verifica apenas a versão em relação a vulnerabilidades conhecidas. Não garante segurança completa.

Exemplo: CVE-2026-79266 (Use-After-Free no DevTools)

  • Versão corrigida: 152.0.7977.65
  • CVSS: 8.8 (Alta)
  • Classe: CWE-416
  • Impacto: execução arbitrária de código dentro do sandbox por meio de uma extensão maliciosa

Versões do Chrome abaixo de 152.0.7977.65 estão vulneráveis — atualize imediatamente.

Baixar ferramenta