Um vírus criptográfico de prova de conceito para espalhar a conscientização dos usuários sobre ataques e implicações de ransomwares. Phirautee é escrito puramente usando PowerShell e não requer bibliotecas de terceiros. Esta ferramenta rouba informações, mantém os dados de uma organização como reféns para pagamentos ou criptografa/exclui permanentemente os dados da organização.
 viralmaniar/phirautee

Um vírus criptográfico de prova de conceito para espalhar a conscientização dos usuários sobre ataques e implicações de ransomwares. O Phirautee é escrito puramente usando PowerShell e não requer bibliotecas de terceiros. Esta ferramenta rouba informações, mantém os dados de uma organização como reféns para pagamento ou criptografa/exclui permanentemente os dados da organização.
Phirautee é um ransomware "Living off the Land" (LotL), o que significa que ele utiliza comandos e operações legítimos do PowerShell para atuar contra o sistema operacional.
Este projeto não deve ser usado para fins ilegais ou para invadir sistemas sem permissão. É estritamente para fins educacionais e para que as pessoas possam experimentar.
Nos últimos anos, o ransomware se tornou descontrolado e organizações ao redor do mundo estão sendo alvo, causando danos e interrupções. Como todos sabemos, o cenário de ameaças está mudando rapidamente e ouvimos o alvoroço sobre infecções por ransomware nos escritórios ou lemos sobre isso nas notícias. Você já se perguntou como os atores de ameaças escrevem ransomwares? Qual o nível de sofisticação e compreensão necessário para atingir uma organização? Nesta demonstração, utilizaremos comandos nativos do Windows para construir um ransomware e atingir um host via phishing. Apresentando o Phirautee, um vírus criptográfico de prova de conceito para espalhar a conscientização dos usuários sobre ataques e implicações de ransomwares. O Phirautee é escrito puramente usando PowerShell e não requer bibliotecas de terceiros. Esta ferramenta rouba informações, mantém os dados de uma organização como reféns para pagamento ou criptografa/exclui permanentemente os dados da organização. A ferramenta usa criptografia de chave pública para criptografar os dados no disco. Antes de criptografar, ela exfiltra os arquivos da rede para o atacante. Uma vez que os arquivos são criptografados e exfiltrados, os arquivos originais são permanentemente excluídos do host e, em seguida, a ferramenta exige um resgate. O resgate é solicitado usando criptomoedas para pagamentos, tornando as transações mais difíceis de rastrear pelas autoridades. Durante a demonstração do Phirautee, você verá uma cadeia de ataque completa, ou seja, desde receber um ataque de ransomware por e-mail de phishing até como os arquivos são criptografados nos sistemas comprometidos. Será fornecida uma análise detalhada do código-fonte para entender como os hackers utilizam métodos simples para criar algo perigoso. Encerrarei a demonstração com vários mecanismos de defesa, realizando análises forenses no Phirautee usando ferramentas disponíveis publicamente.
O Phirautee é uma ferramenta de ransomware de prova de conceito escrita puramente usando PowerShell.
Ele usa comandos "Living off the Land" (LotL) para atuar contra o sistema operacional e criptografar arquivos na máquina.
Esta ferramenta pode ser usada durante testes de penetração em infraestrutura interna ou durante exercícios de red team para validar a resposta da Blue Team/SOC a ataques de resgate.
Ela usa criptografia de chave pública para criptografar o conteúdo do usuário e exfiltra arquivos grandes via Google Drive.
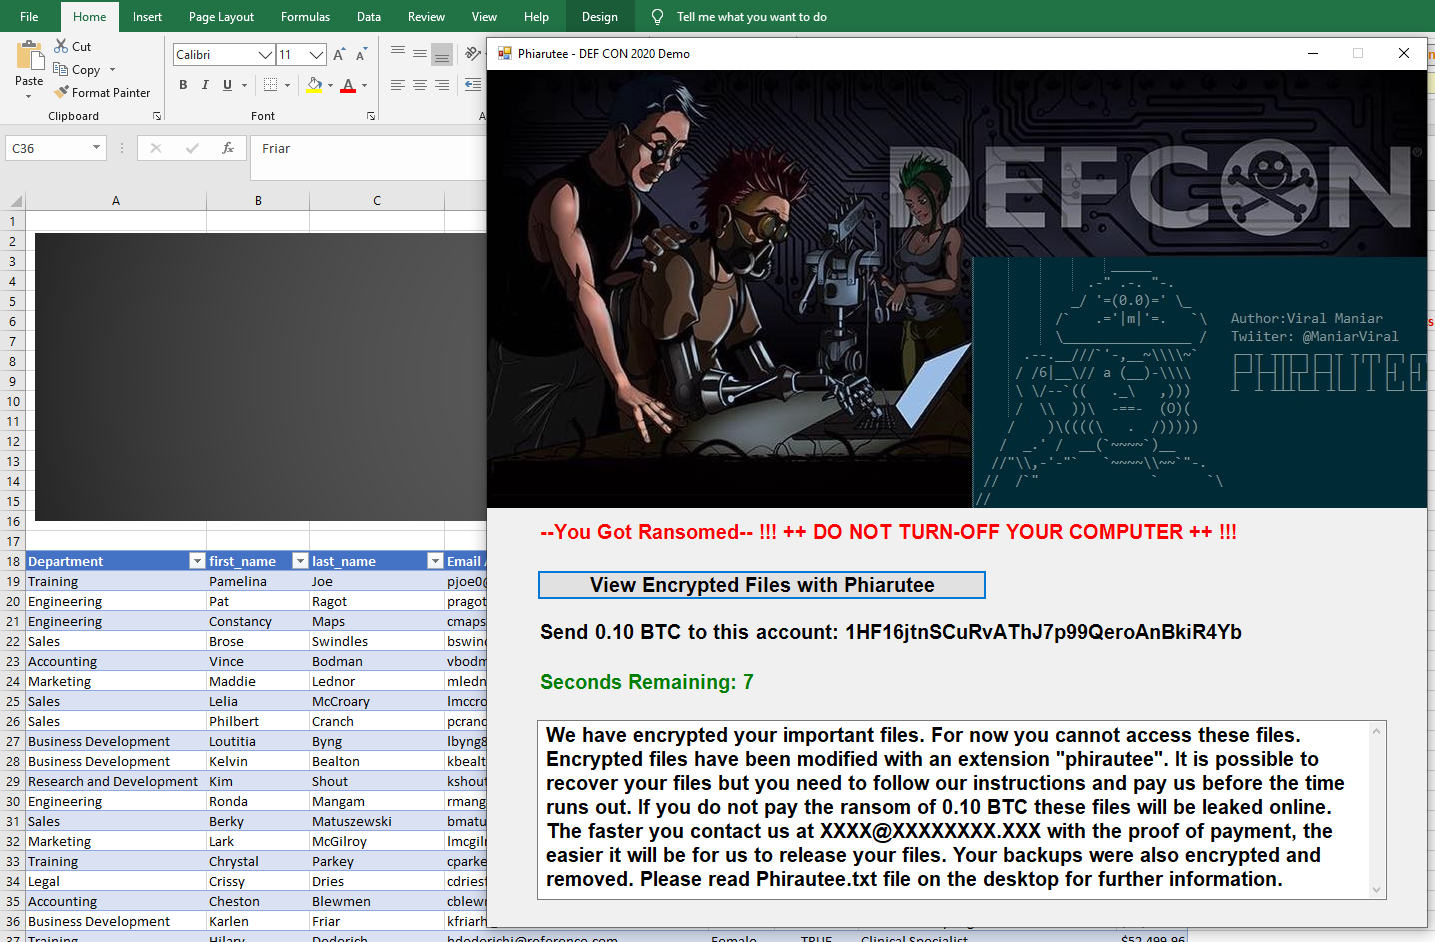
Após um ataque bem-sucedido, o ransomware exige o pagamento de 0,10 BTC (~1k USD).
Detecção:
Servidor de phishing e domínio para atingir uma organização.
Servidor de e-mail para enviar documentos maliciosos como anexo ao usuário alvo.
Arquivo incorporado com macro como anexo ao usuário, que baixa o ransomware do servidor remoto para a máquina alvo e o executa na memória.
Modificar alguns parâmetros no arquivo de ransomware para utilizá-lo no seu caso de uso.
Para exfiltração de dados:
O Google oferece uma API REST que pode ser acessada via PowerShell para realizar operações nos arquivos, como upload, download e exclusão. A API REST permite que você aproveite o armazenamento do Google Drive dentro do seu aplicativo.
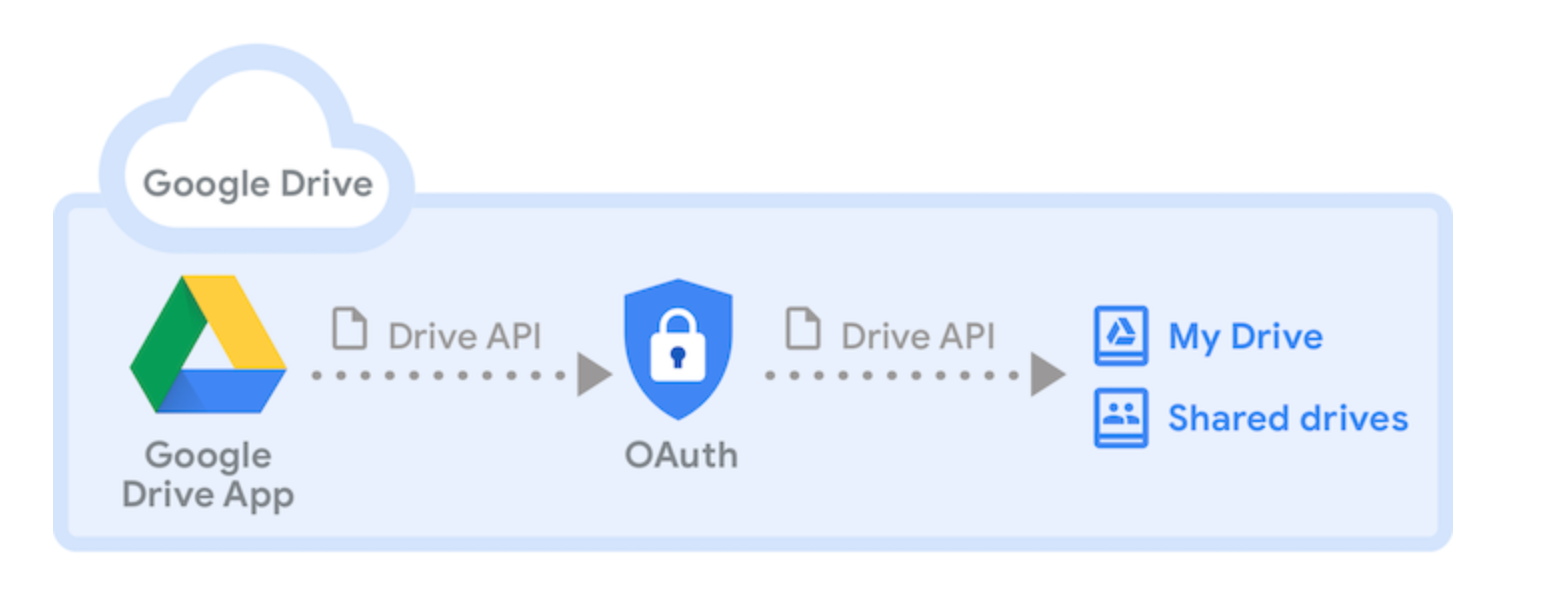
Siga os passos abaixo para realizar a exfiltração via ransomware Phirautee.
Passo 1: Visite https://console.cloud.google.com/cloud-resource-manager
Passo 2: Clique em "CREATE PROJECT"
Passo 3: Após criar o projeto, ative a API do Google Drive clicando em "ENABLE APIS AND SERVICES".
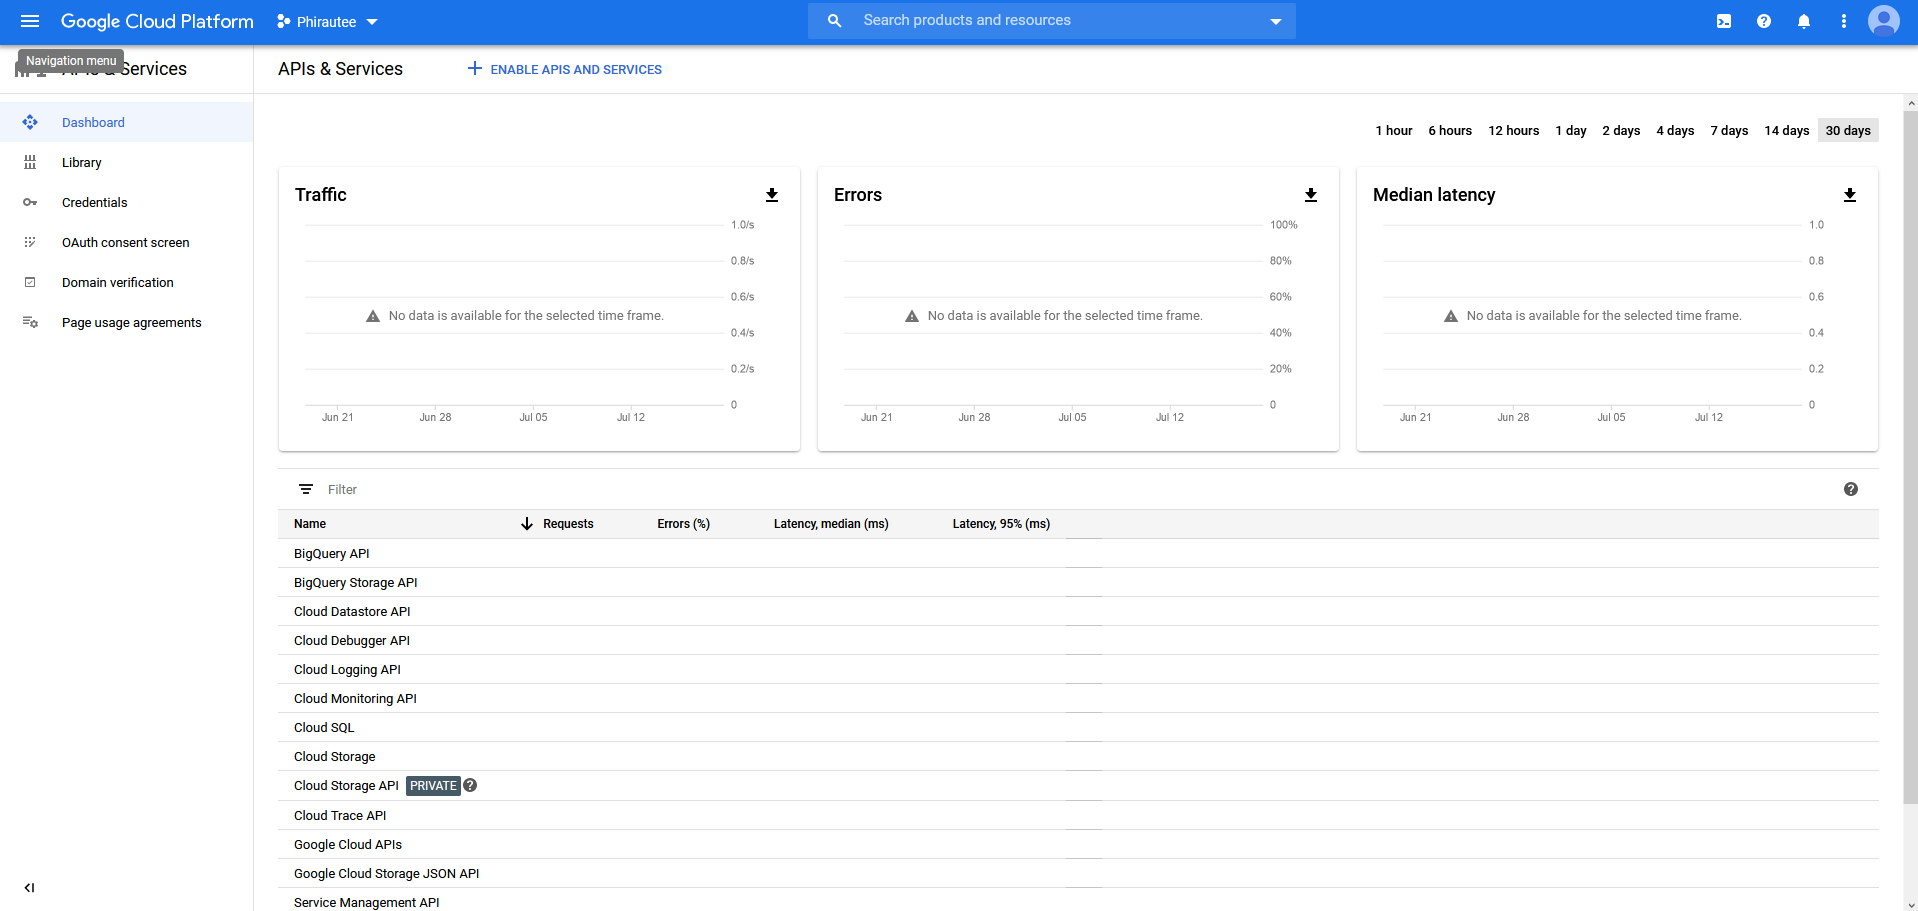
Passo 4: Localize as APIs relacionadas ao Google Drive na Biblioteca de APIs:
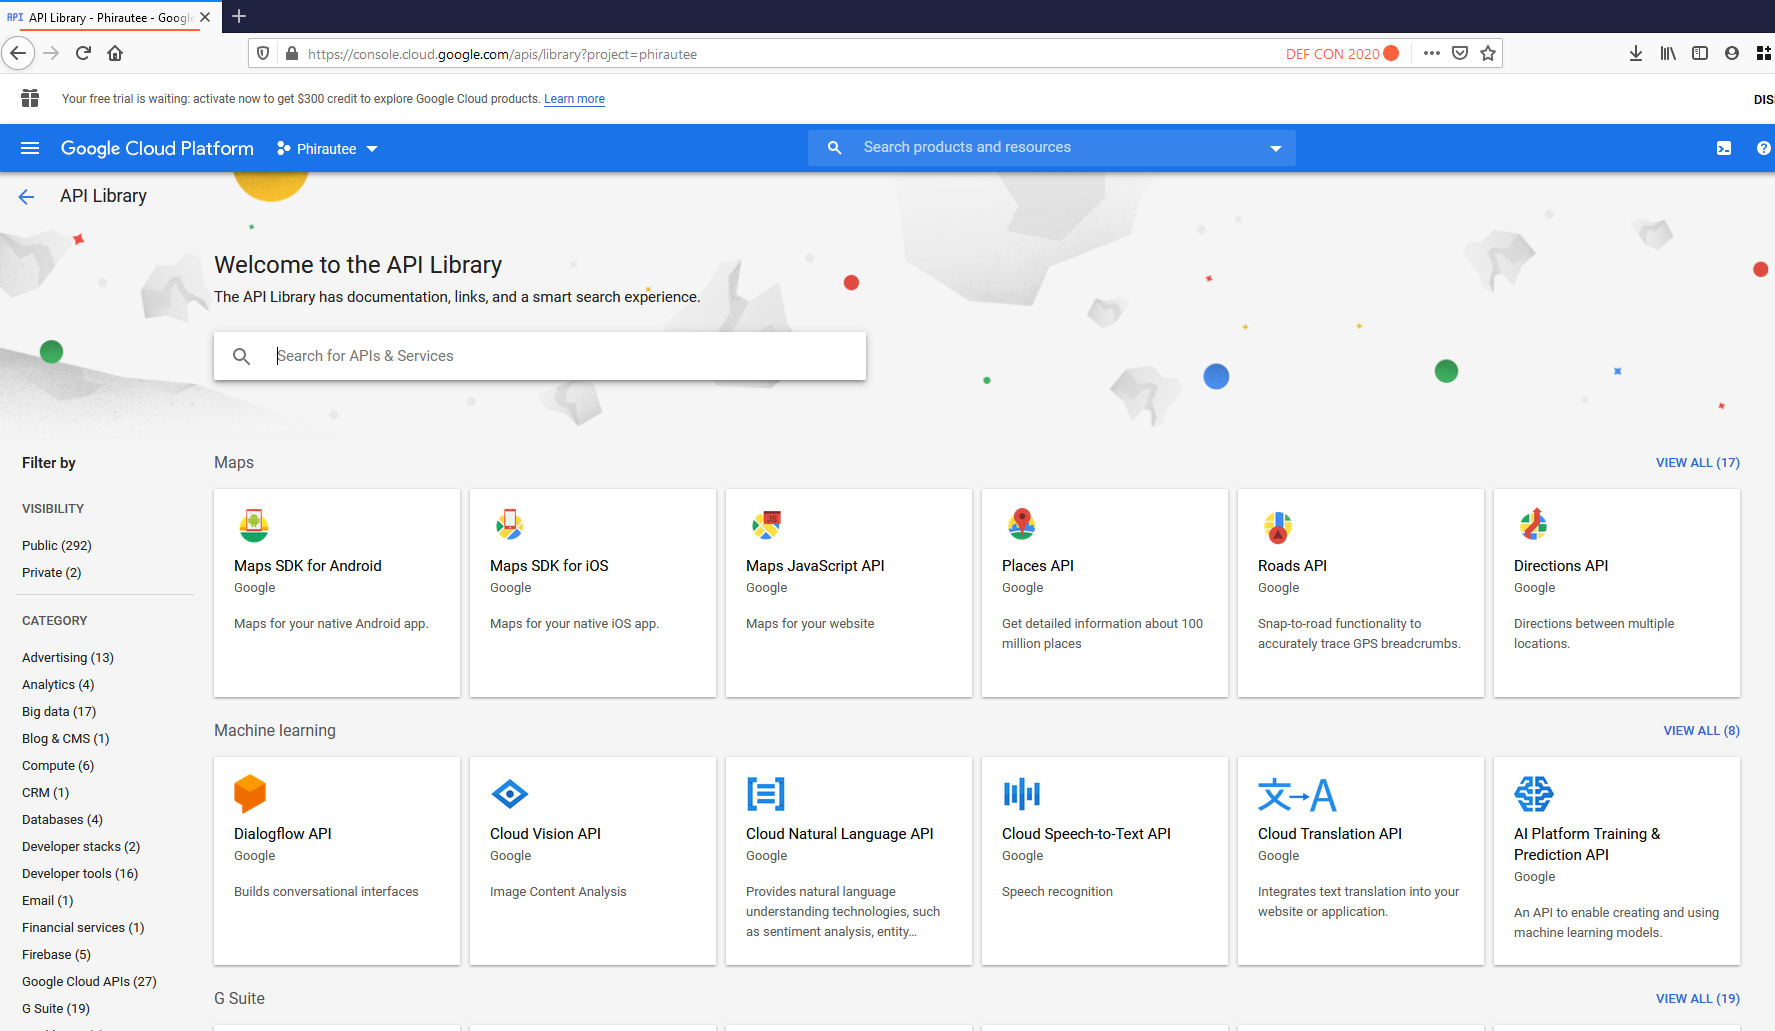
Passo 5: Após localizar, ative a API. Isso permitirá o acesso a várias operações via Google Drive.
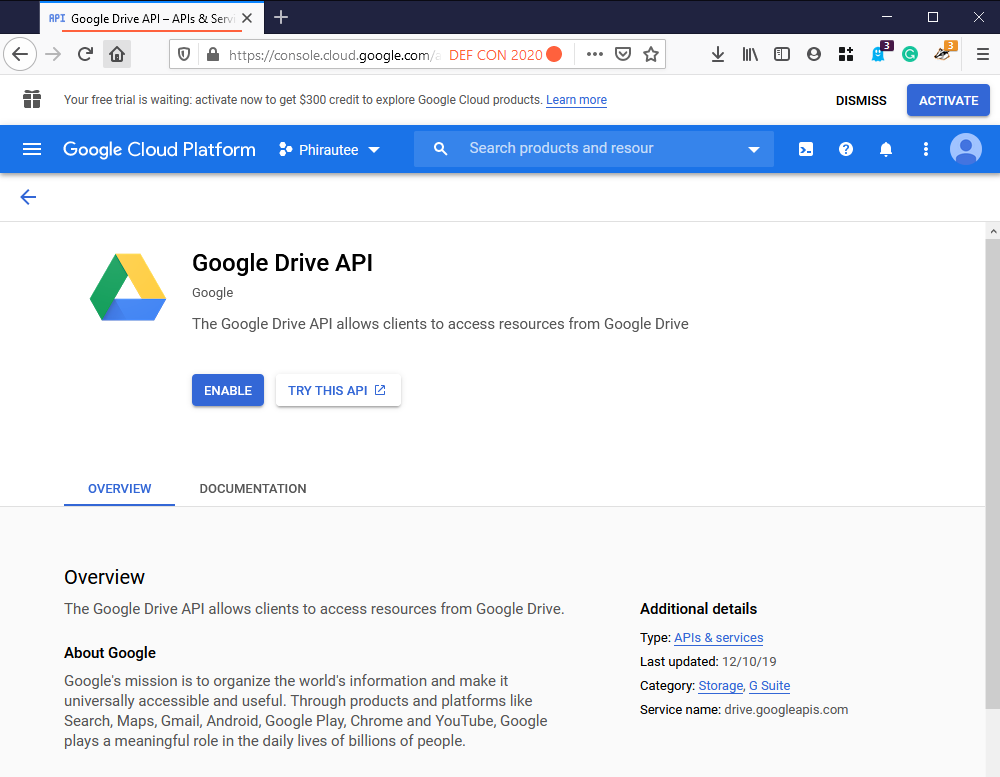
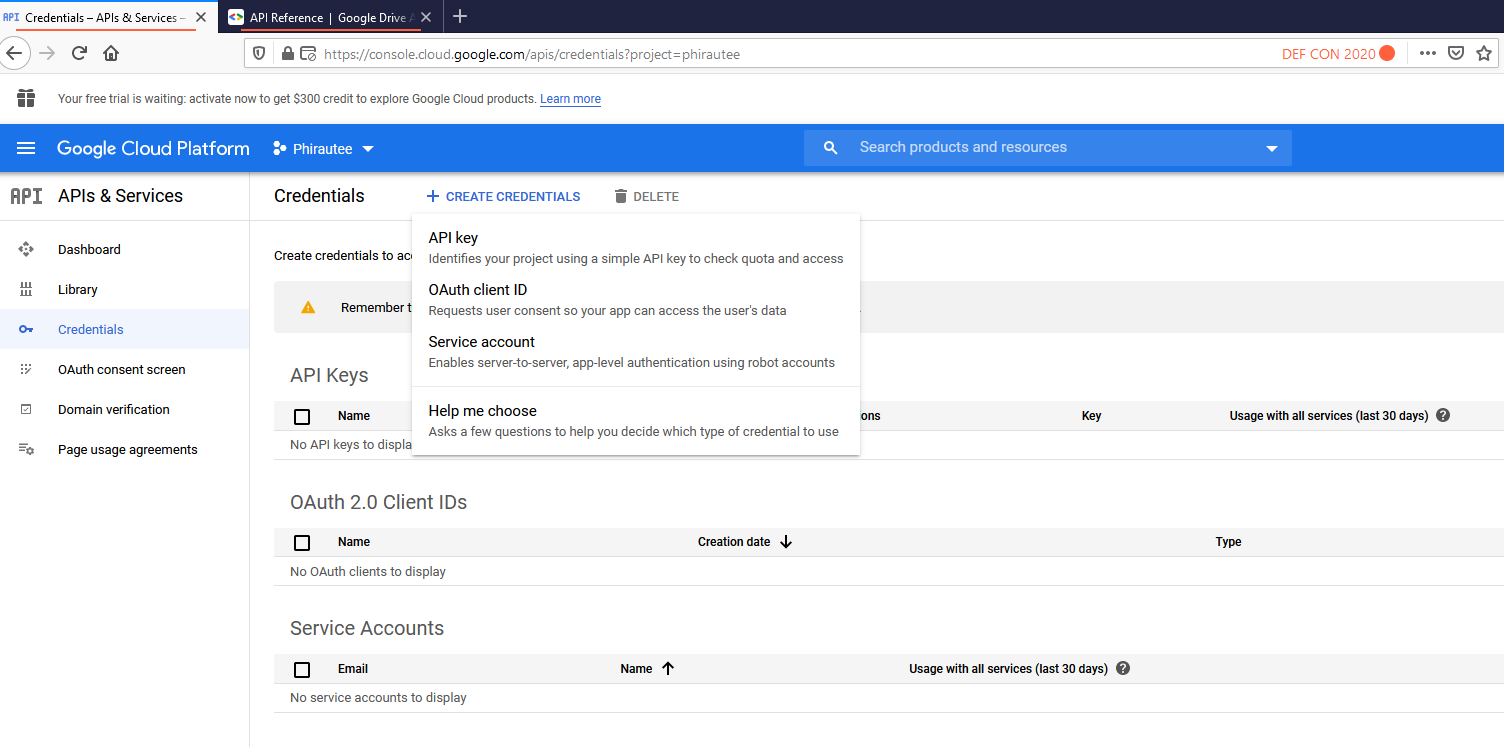
Passo 6: Após ativar o acesso à API, clique no botão "create credentials".
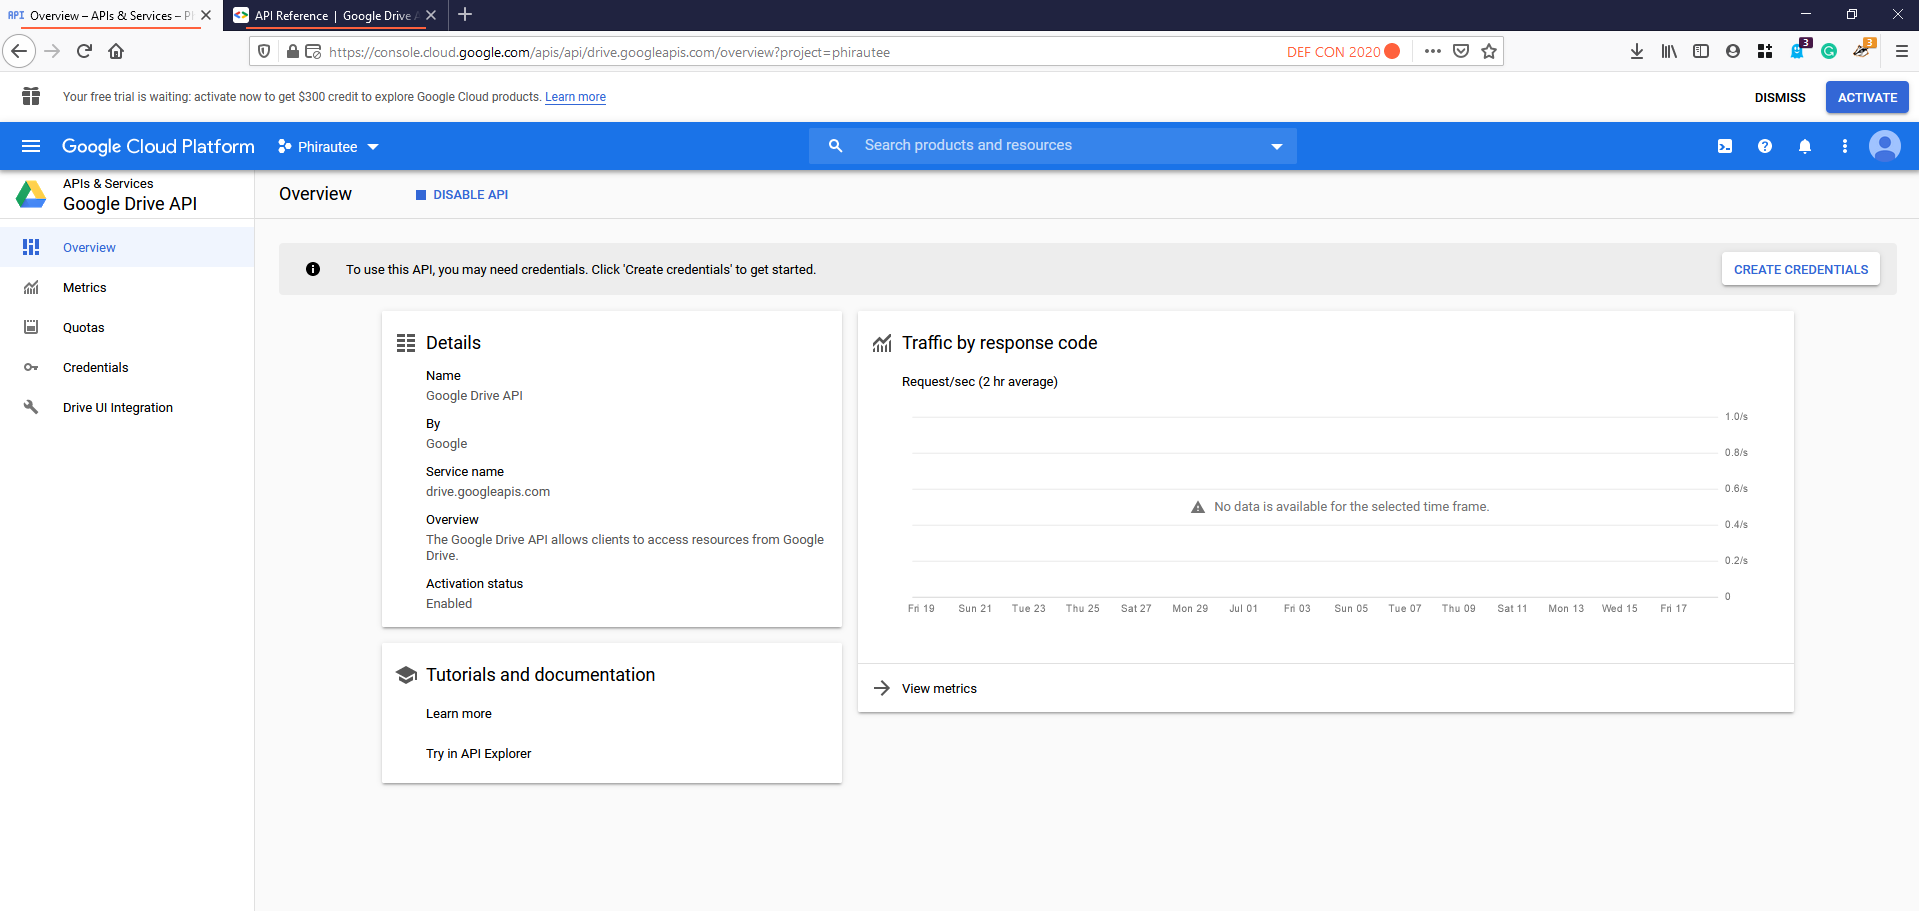
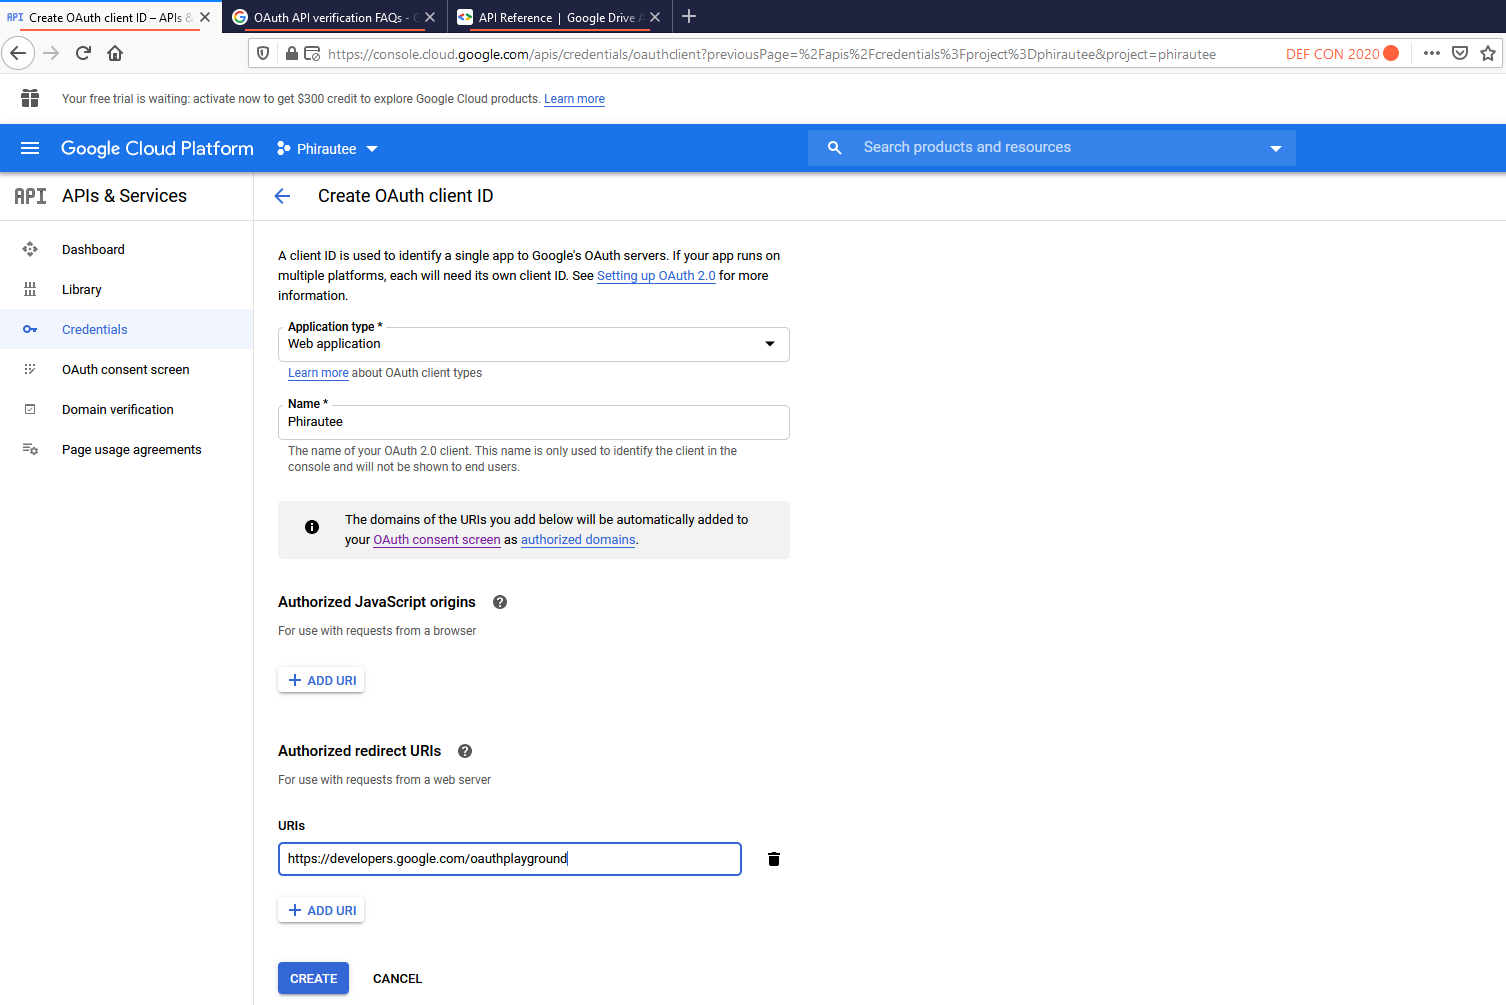
Passo 6: Agora crie as credenciais de ID do cliente OAuth
Passo 7: Selecione "Web Application" como tipo de produto e configure o URI de redirecionamento autorizado para https://developers.google.com/oauthplayground