 viperbluff/waf_buster
Interromper WAF abusando de cifras SSL/TLS

Perturbe o WAF abusando de cifras SSL/TLS
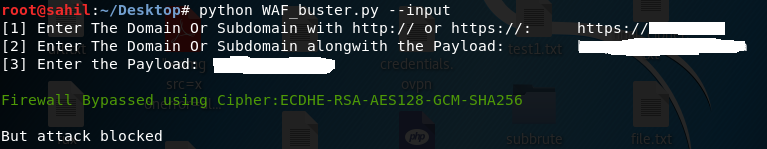
Esta ferramenta foi criada para analisar as cifras suportadas pelo firewall de aplicação web que está sendo usado no servidor web. (Referência:https://0x09al.github.io/waf/bypass/ssl/2018/07/02/web-application-firewall-bypass.html). Ela funciona primeiro acionando o SslScan para buscar todas as cifras suportadas durante a negociação SSL/TLS com o servidor web. Após obter o arquivo de texto com todas as cifras suportadas, usamos o Curl para consultar o servidor web com cada cifra para verificar quais delas não são suportadas pelo WAF e são suportadas pelo servidor web. Se alguma dessas cifras for encontrada, uma mensagem é exibida informando que "Firewall foi contornado".
Esta ferramenta foi criada usando Python2 e os seguintes módulos foram utilizados:-
1.requests
2.os
3.sys
4.subprocess
Abra o terminal
python2 WAF_buster.py --input

Sahil Tikoo
Hacker
