

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
kubestriker — Uma ferramenta de auditoria de segurança ultrarrápida para Kubernetes | Kitploit

Ferramentas/GitHubGitHub/vchinnipilli/kubestriker
Scanners de VulnerabilidadesSegurança de ContêineresSegurança na NuvemDevSecOpsConfiguração Incorreta
GitHubvchinnipilli/kubestriker

kubestriker

Uma ferramenta de auditoria de segurança ultrarrápida para Kubernetes
Ver Repositório
1k10934há 5 anosRevisado pelo Kitploit
Compartilhar


Uma ferramenta de auditoria de segurança extremamente rápida para kubernetes!!

Python Contributions welcome GitHub Issues Stars Badge Hits Maintenance License

Visão Geral e Jornada do Kubestriker

Kubestriker é uma ferramenta independente de plataforma projetada para lidar com problemas de segurança do cluster Kubernetes causados por configurações incorretas e ajudará a fortalecer a infraestrutura geral de TI de qualquer organização.

Ele realiza inúmeras verificações aprofundadas em uma variedade de serviços e portas abertas em várias plataformas, como kubernetes auto-hospedado, Amazon EKS, Azure AKS, Google GKE etc., para identificar quaisquer configurações incorretas que tornam as organizações um alvo fácil para atacantes. Além disso, ajuda a proteger contra possíveis ataques a clusters Kubernetes, escaneando continuamente por anomalias.

Além disso, possui a capacidade de visualizar alguns componentes da infraestrutura Kubernetes e fornece caminhos de ataque visuais de como os hackers podem avançar seus ataques.


Interface de Linha de Comando


Links Úteis para Instalação e uso da CLI

  • Capacidades Atuais
  • Instalação
  • Vários Casos de Uso
  • Relatórios
  • Kubestriker para várias plataformas


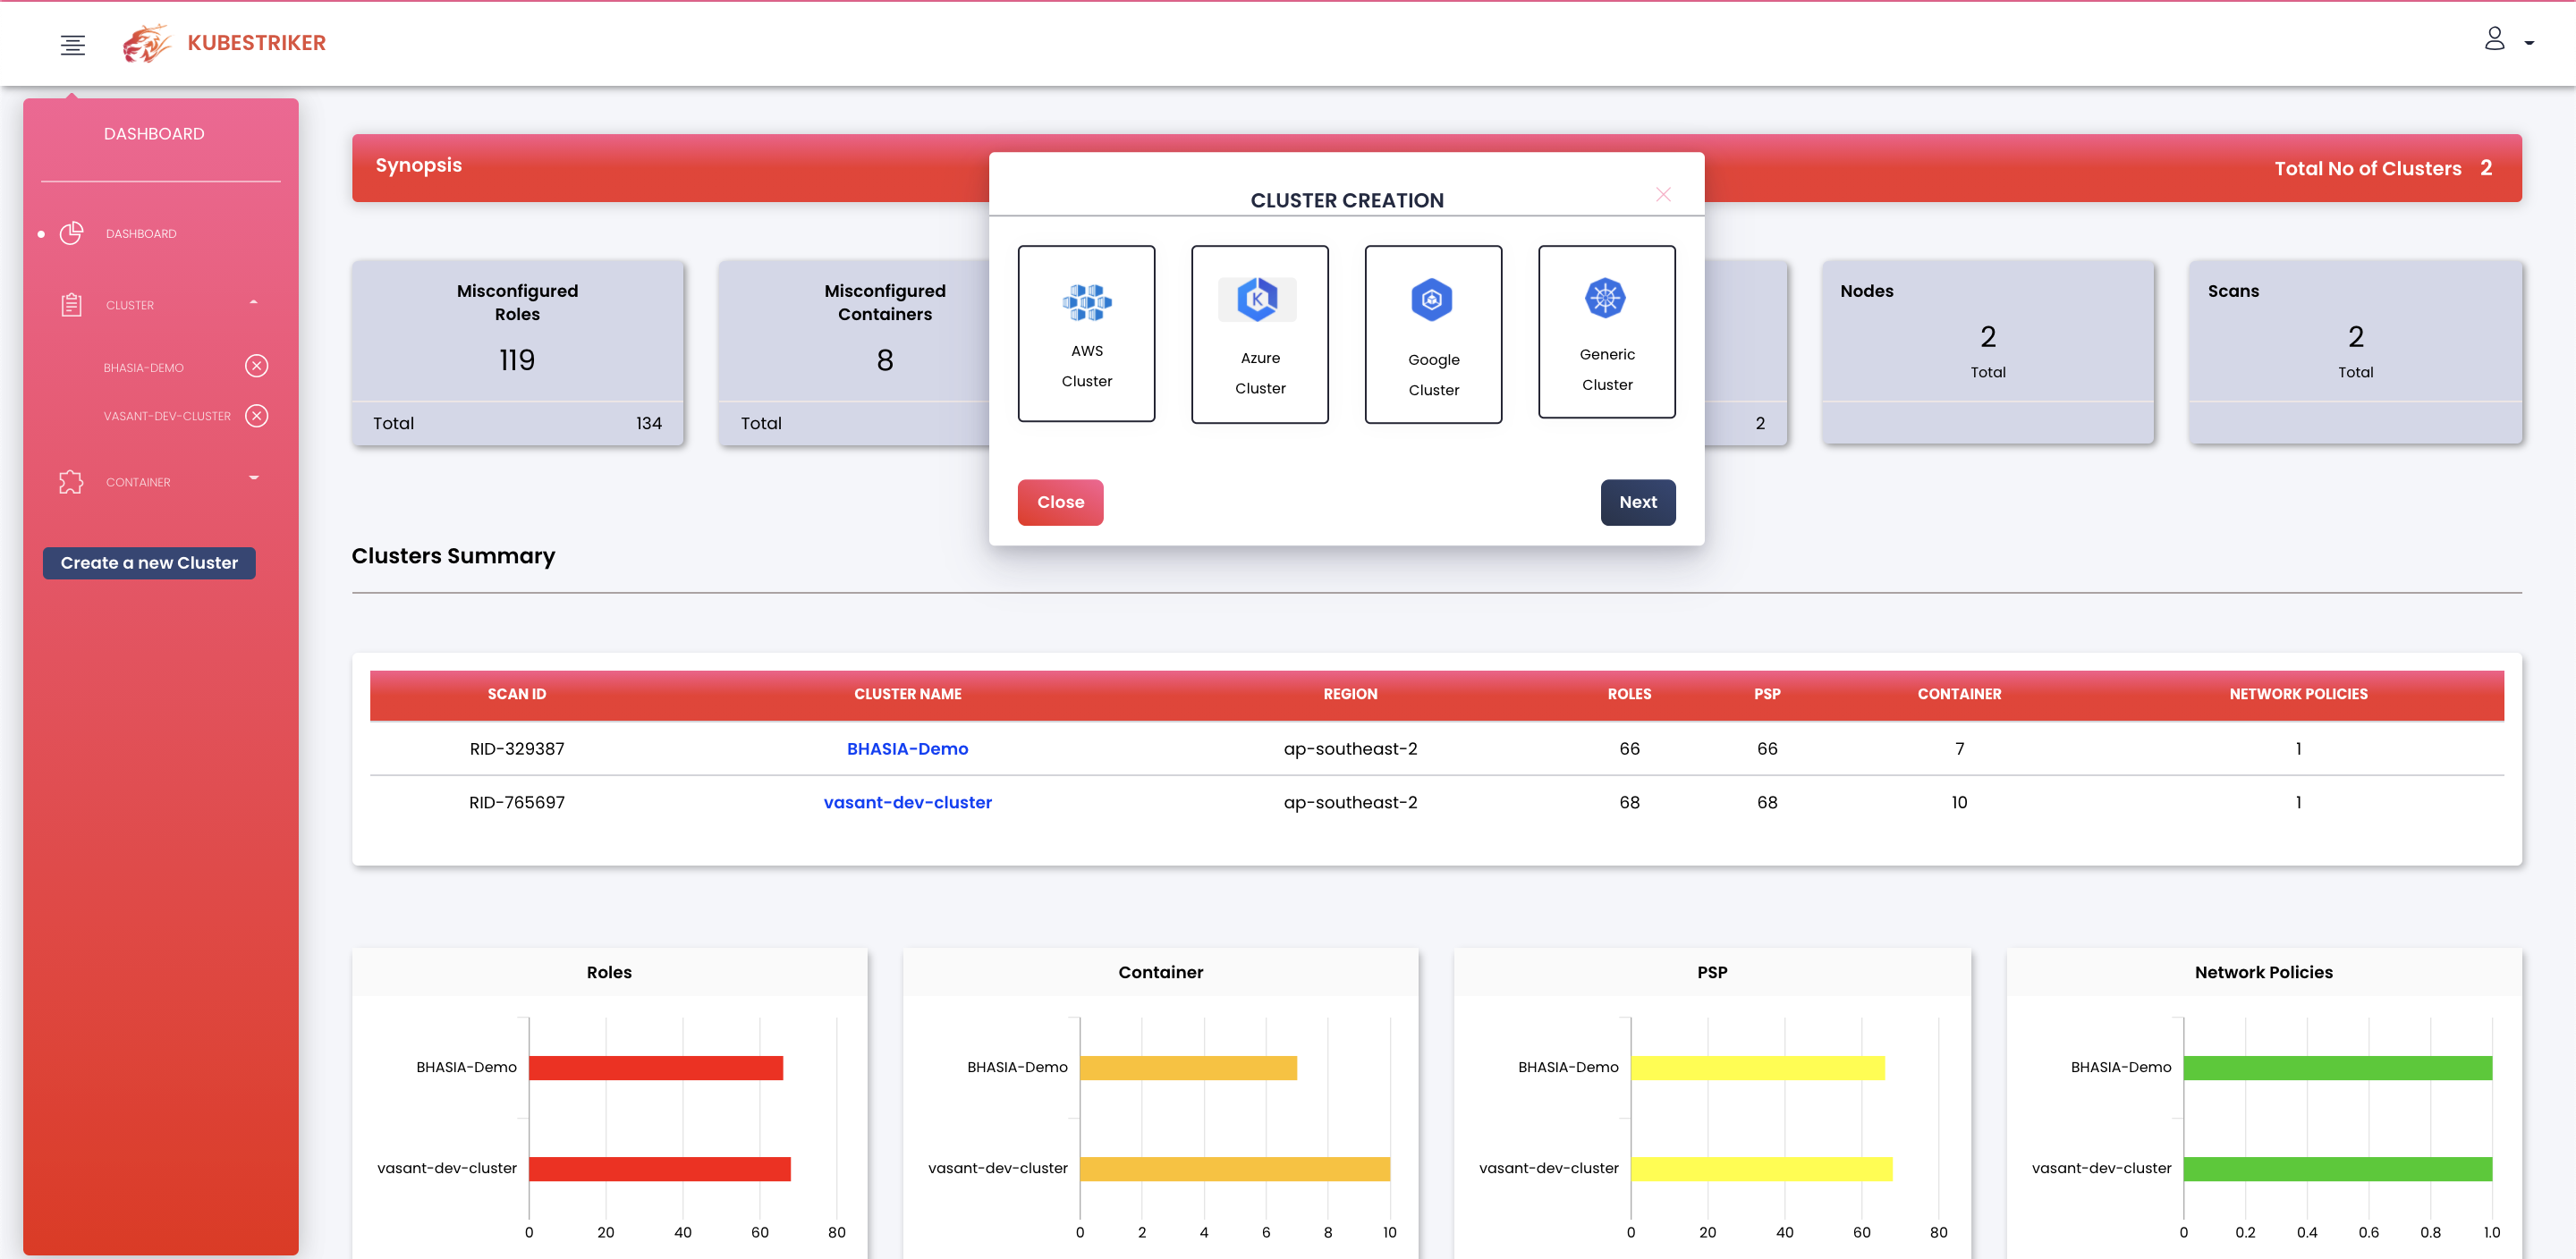
Versão da Aplicação Web


Links Úteis para Instalação e uso da Aplicação Web

  • Capacidades Atuais
  • Implantando Kubestriker
  • Kubestriker para várias plataformas


Integração CI/CD

O Kubestriker foi desenvolvido para integração CI/CD com ferramentas de pipeline DevOps como Jenkins, Azure Pipelines e Bamboo. Isso permite a varredura contínua da infraestrutura para identificar quaisquer configurações incorretas antes da implantação em ambientes de Sandbox ou Produção.

Roadmap do Produto

Apesar de sua rápida adoção, o Kubernetes continua sendo uma tecnologia em evolução e o uso de contêineres para implantações de produção em organizações ainda é limitado por preocupações com segurança e monitoramento. Portanto, vejo isso como uma oportunidade para abordar essas preocupações e oferecer recursos mais avançados, tornando o Kubestriker o aplicativo preferido para auditoria de segurança. Há um caminho empolgante pela frente!

Contribuições Bem-Vindas

A jornada do Kubestriker está apenas começando. Então, enquanto a comunidade de adotantes e contribuidores do Kubestriker cresce constantemente, espero continuar expandindo seu uso e levá-lo ainda mais longe, colaborando com mais usuários e atraindo mais contribuidores.

Mãos Amigas

  • Nag Meruva
  • Chaitanya Nampalli
  • Rupali Dash
  • Pralhad Chaskar

Suporte

Vasant Chinnipilli constrói e mantém o kubestriker para auditar e proteger infraestruturas Kubernetes.

Comece com a Documentação para tutoriais rápidos e exemplos.

Se você gostou de usar esta ferramenta ou ela te ajudou de alguma forma, ou se tiver sugestões/melhorias, gostaria que você me enviasse um e-mail para [email protected] sobre qualquer coisa que queira dizer sobre esta ferramenta. Eu realmente apreciaria!
Kubestriker na mídia

Licença

Encontre-me aqui!!

cloudsecguy.dev Linkedin Badge Medium Badge Gmail Badge

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    259
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    257

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






