

kit de auditoria em massa de amplo alcance


Leviathan é um kit de ferramentas de auditoria em massa que possui ampla descoberta de serviços, força bruta, detecção de injeção SQL e capacidades de execução de exploits personalizados. Consiste em ferramentas de código aberto como masscan, ncrack, dsss e oferece a flexibilidade de usá-las em combinação.
O principal objetivo deste projeto é auditar o máximo de sistemas possível em todo o país ou em uma ampla faixa de IP.
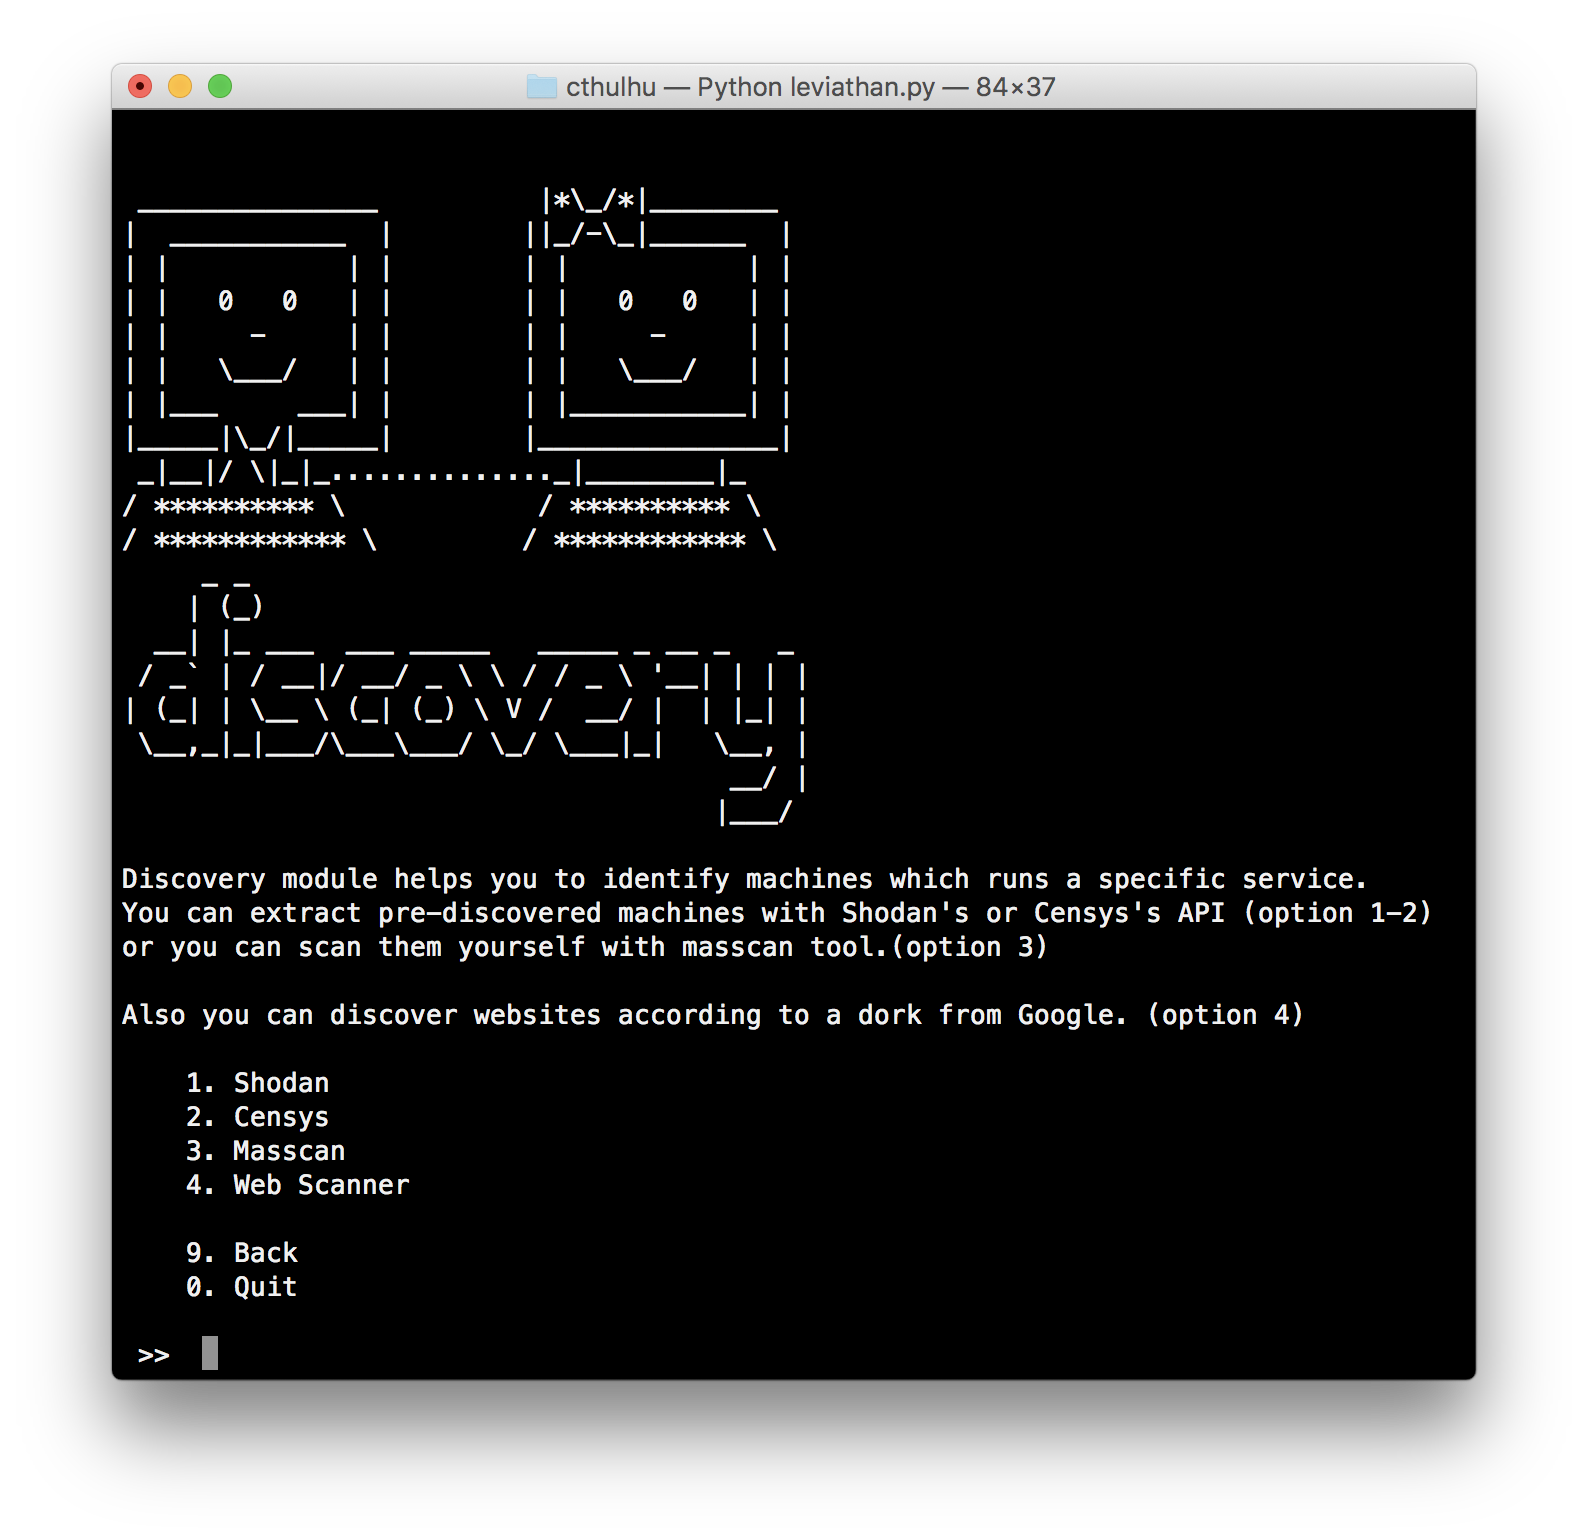
Descoberta: Descubra serviços FTP, SSH, Telnet, RDP, MYSQL em execução dentro de um país específico ou em uma faixa de IP via Shodan, Censys. Também é possível descobrir manualmente serviços em execução em uma faixa de IP usando a ferramenta integrada "masscan".
Short Demo: https://asciinema.org/a/617bsxl1y84bav9f5bcwllx7r
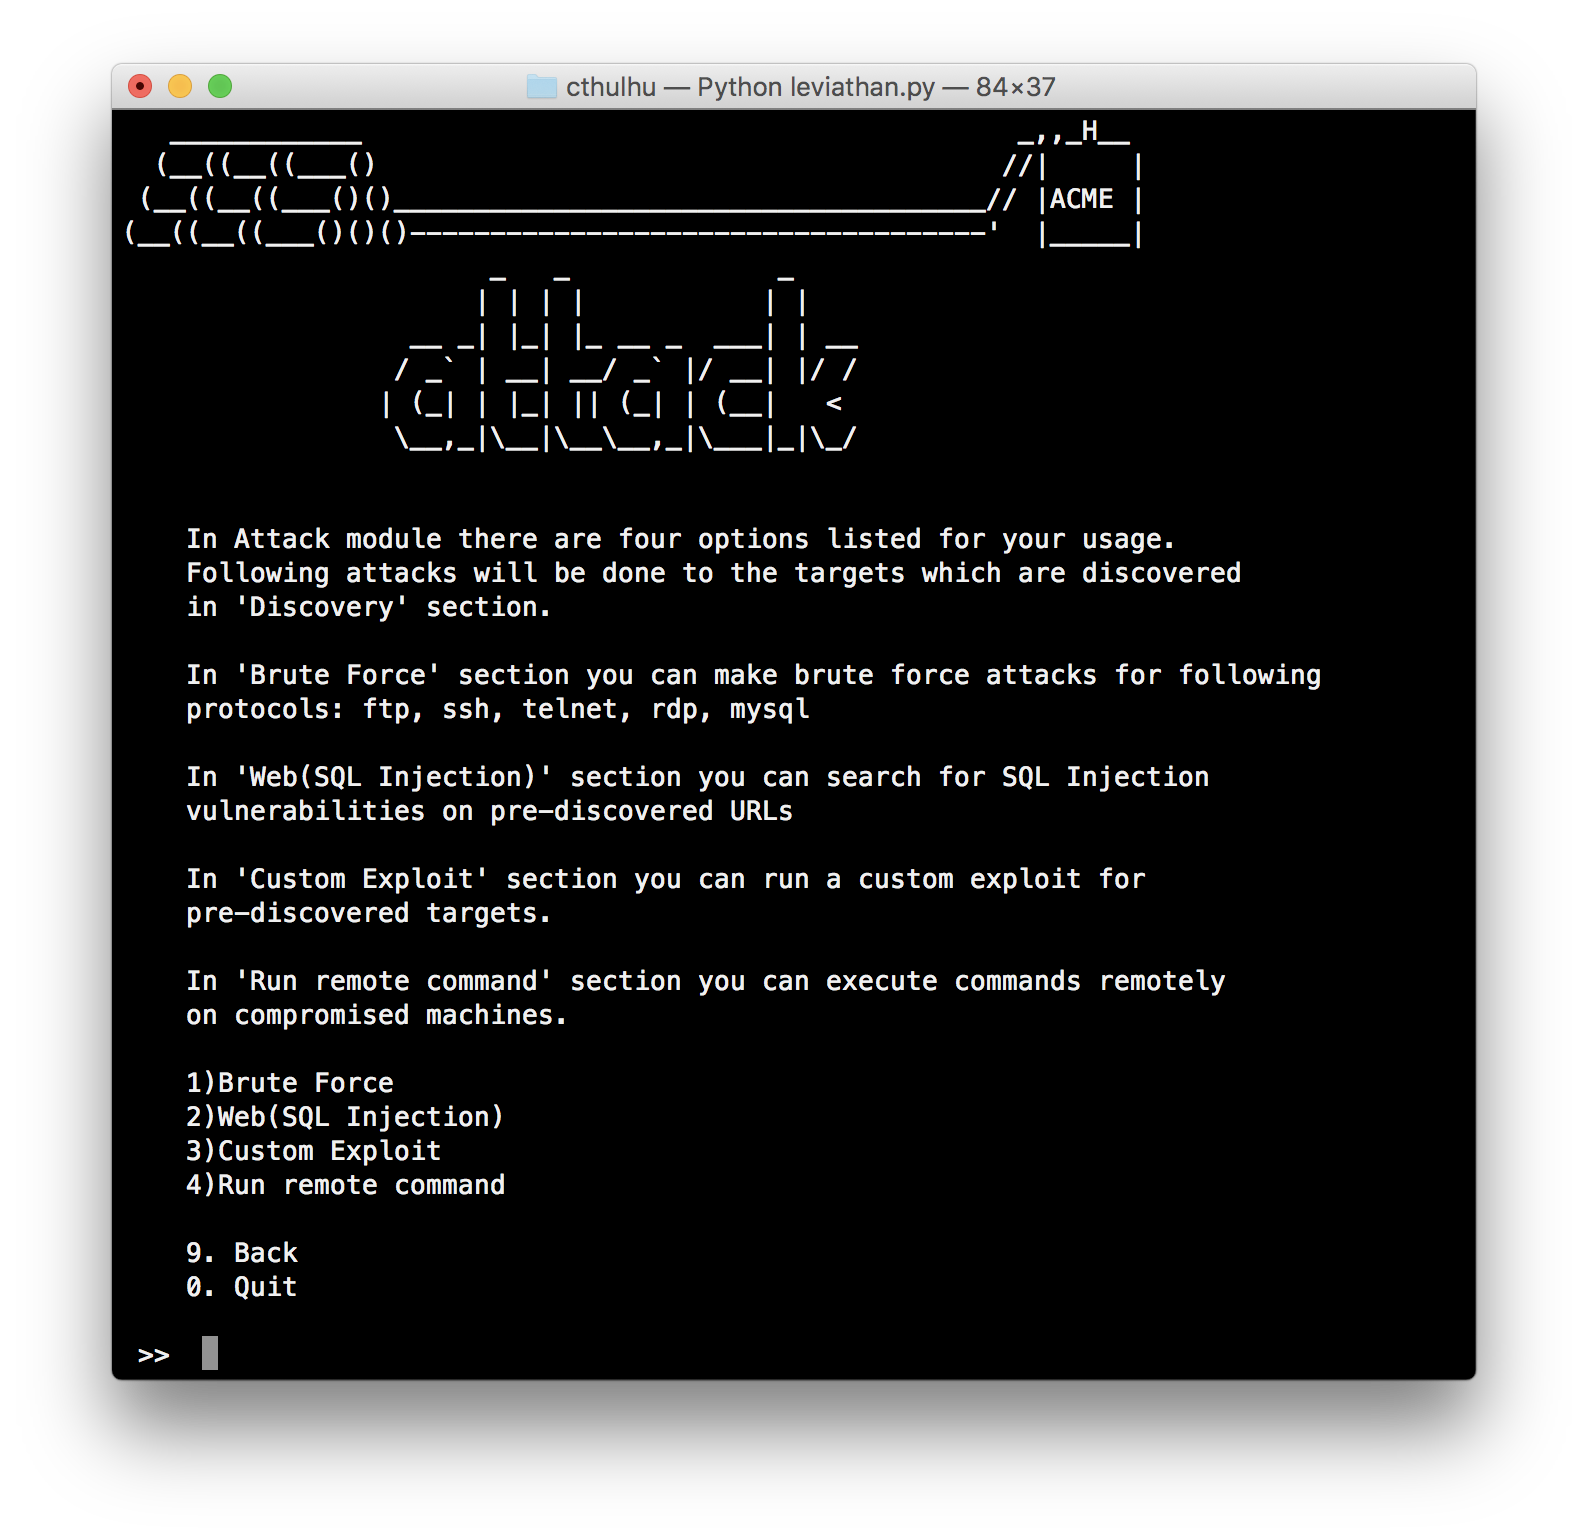
Força Bruta: Você pode realizar ataques de força bruta nos serviços descobertos com a ferramenta integrada "ncrack". Ela possui listas de palavras que incluem as combinações mais populares e senhas padrão para serviços específicos.
Short Demo: https://asciinema.org/a/43y2j38zu7hbnuahrj233d5r0
Execução Remota de Comandos: Você pode executar comandos do sistema remotamente em dispositivos comprometidos.
Short Demo: https://asciinema.org/a/0xcrhd12f2lpkbktjldwtab16
Scanner de Injeção SQL: Descubra vulnerabilidades de injeção SQL em sites com extensão de país específica ou com seu Google Dork personalizado.
Short Demo: https://asciinema.org/a/2mwfmd9afsuyg5p0vzcq5e6si
Explorar Vulnerabilidades Específicas: Descubra alvos vulneráveis com Shodan, Censys ou masscan e explore-os em massa fornecendo seu próprio exploit ou usando exploits pré-incluídos.
Short Demo: https://asciinema.org/a/9uqsjvnru780h0ue6ok9j9ktb
Masscan: É um scanner de portas TCP muito rápido por Robert David Graham. Leviathan usa masscan para detectar serviços em uma enorme faixa de IP. https://github.com/robertdavidgraham/masscan
Ncrack: Ncrack é uma ferramenta de cracking de autenticação de rede de alta velocidade. Leviathan usa ncrack para realizar força bruta em serviços como FTP, SSH, RDP, Telnet, MYSQL etc. https://github.com/nmap/ncrack
DSSS (Damn Small SQLi Scanner): DSSS é um scanner de vulnerabilidades de injeção SQL totalmente funcional e mínimo por Miroslav Stampar. Leviathan usa DSSS para identificar vulnerabilidades de injeção SQL em URLs específicas. https://github.com/stamparm/DSSS
Para instalação detalhada, visite nossa página wiki.
Baixe o leviathan clonando o repositório Git:
git clone https://github.com/leviathan-framework/leviathan.git
Entre na pasta
cd leviathan
Instale as bibliotecas Python:
pip install -r requirements.txt
Pronto!
Baixe o leviathan clonando o repositório Git:
git clone https://github.com/leviathan-framework/leviathan.git
Entre na pasta
cd leviathan
Execute o script de instalação. Ele configurará as ferramentas necessárias (ncrack, masscan) e as bibliotecas Python.
bash scripts/debian_install.sh
Pronto!
Se o homebrew não estiver instalado no seu sistema, instale-o primeiro:
/usr/bin/ruby -e "$(curl -fsSL https://raw.githubusercontent.com/Homebrew/install/master/install)"
Baixe o leviathan clonando o repositório Git:
git clone https://github.com/leviathan-framework/leviathan.git
Entre na pasta
cd leviathan
Execute o script de instalação. Ele configurará as ferramentas necessárias (ncrack, masscan) e as bibliotecas Python.
bash scripts/macos_install.sh
Pronto!
Python versão 2.7.x é necessário para executar este programa.
Plataformas suportadas: Linux (Kali Linux, Debian, Ubuntu), macOS
Execute o programa com o seguinte comando:
python leviathan.py
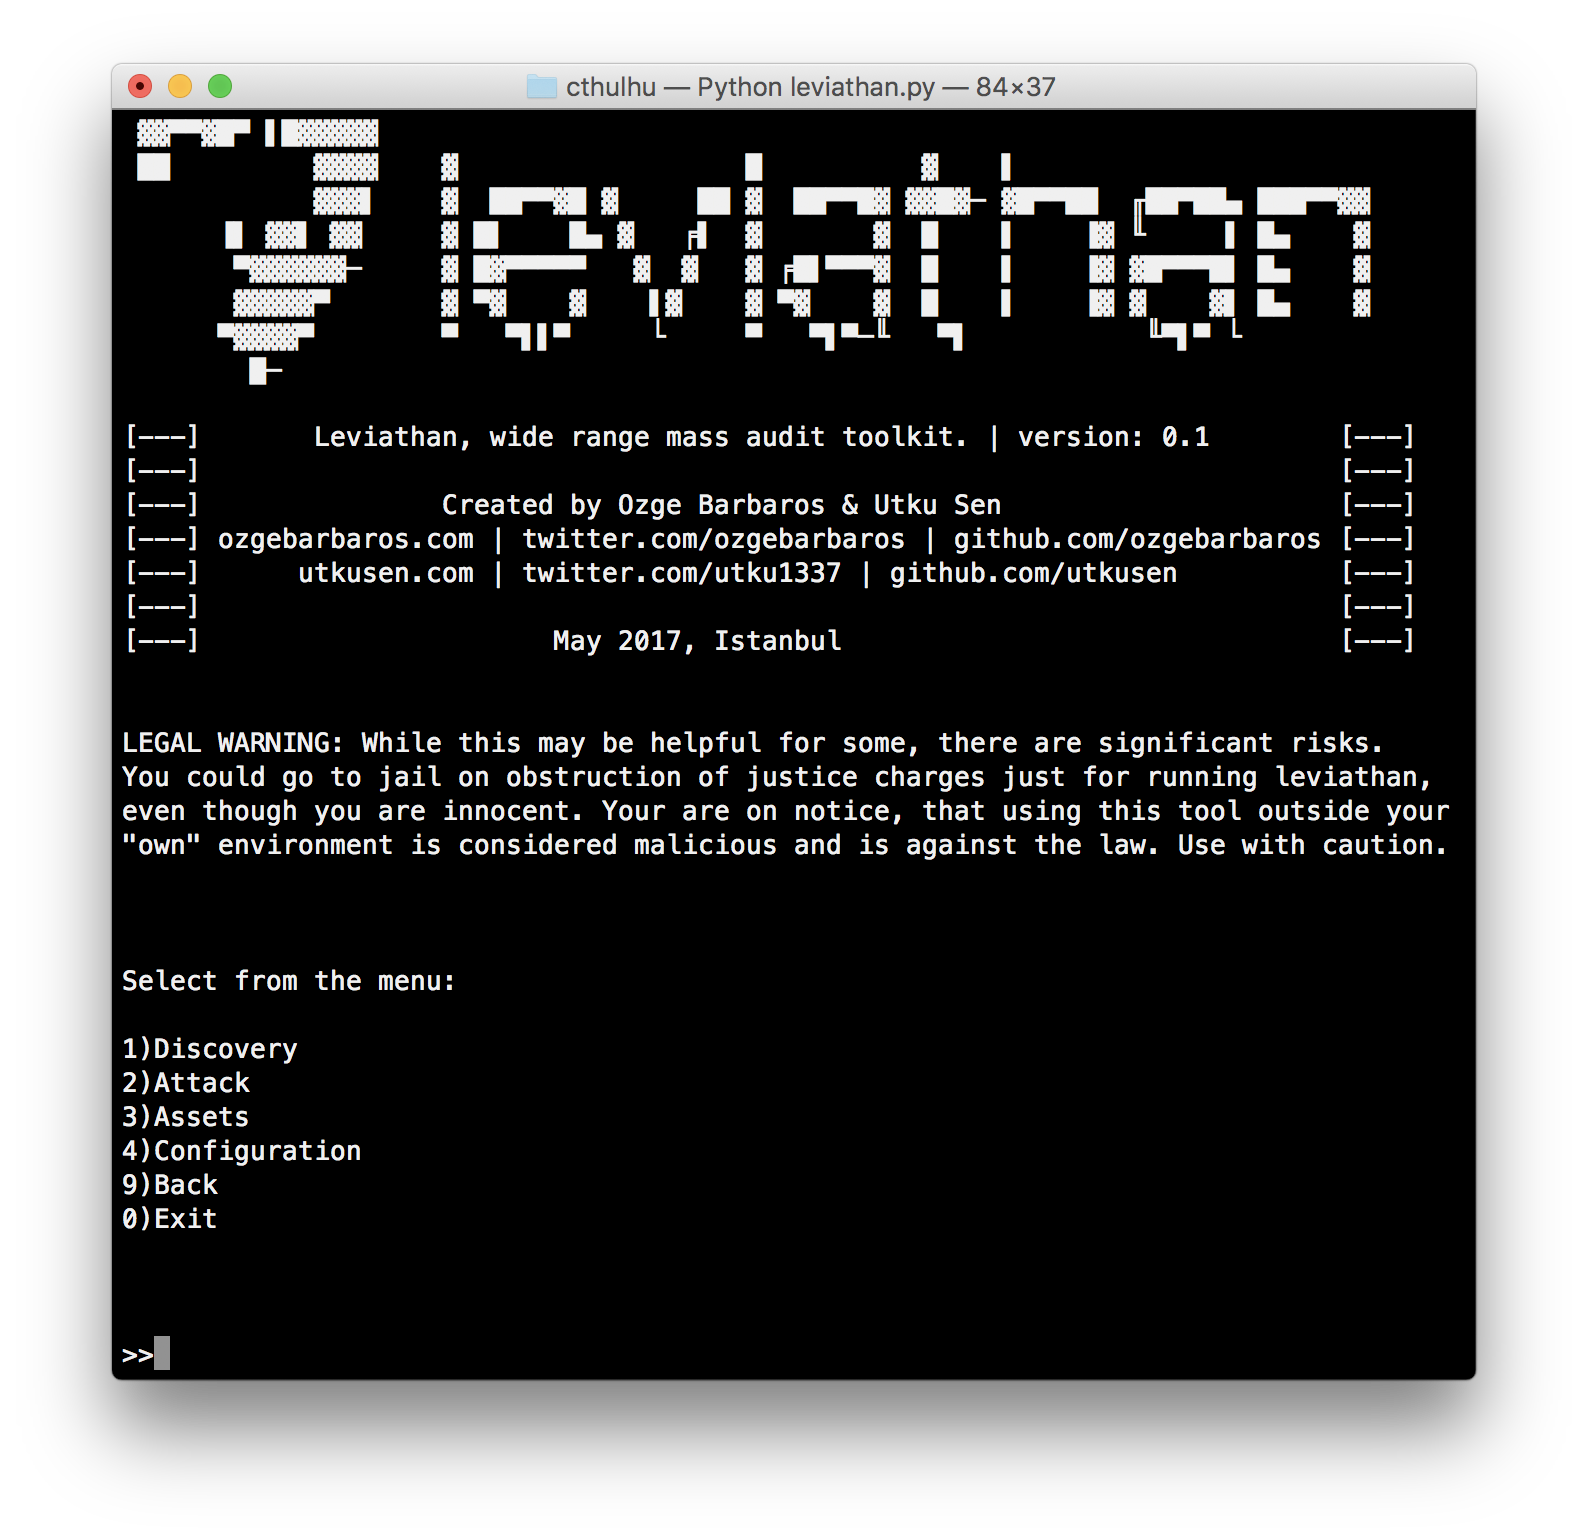
Você pode obter informações básicas de uso dentro dos menus. Para um manual de uso detalhado, visite nossa wiki.
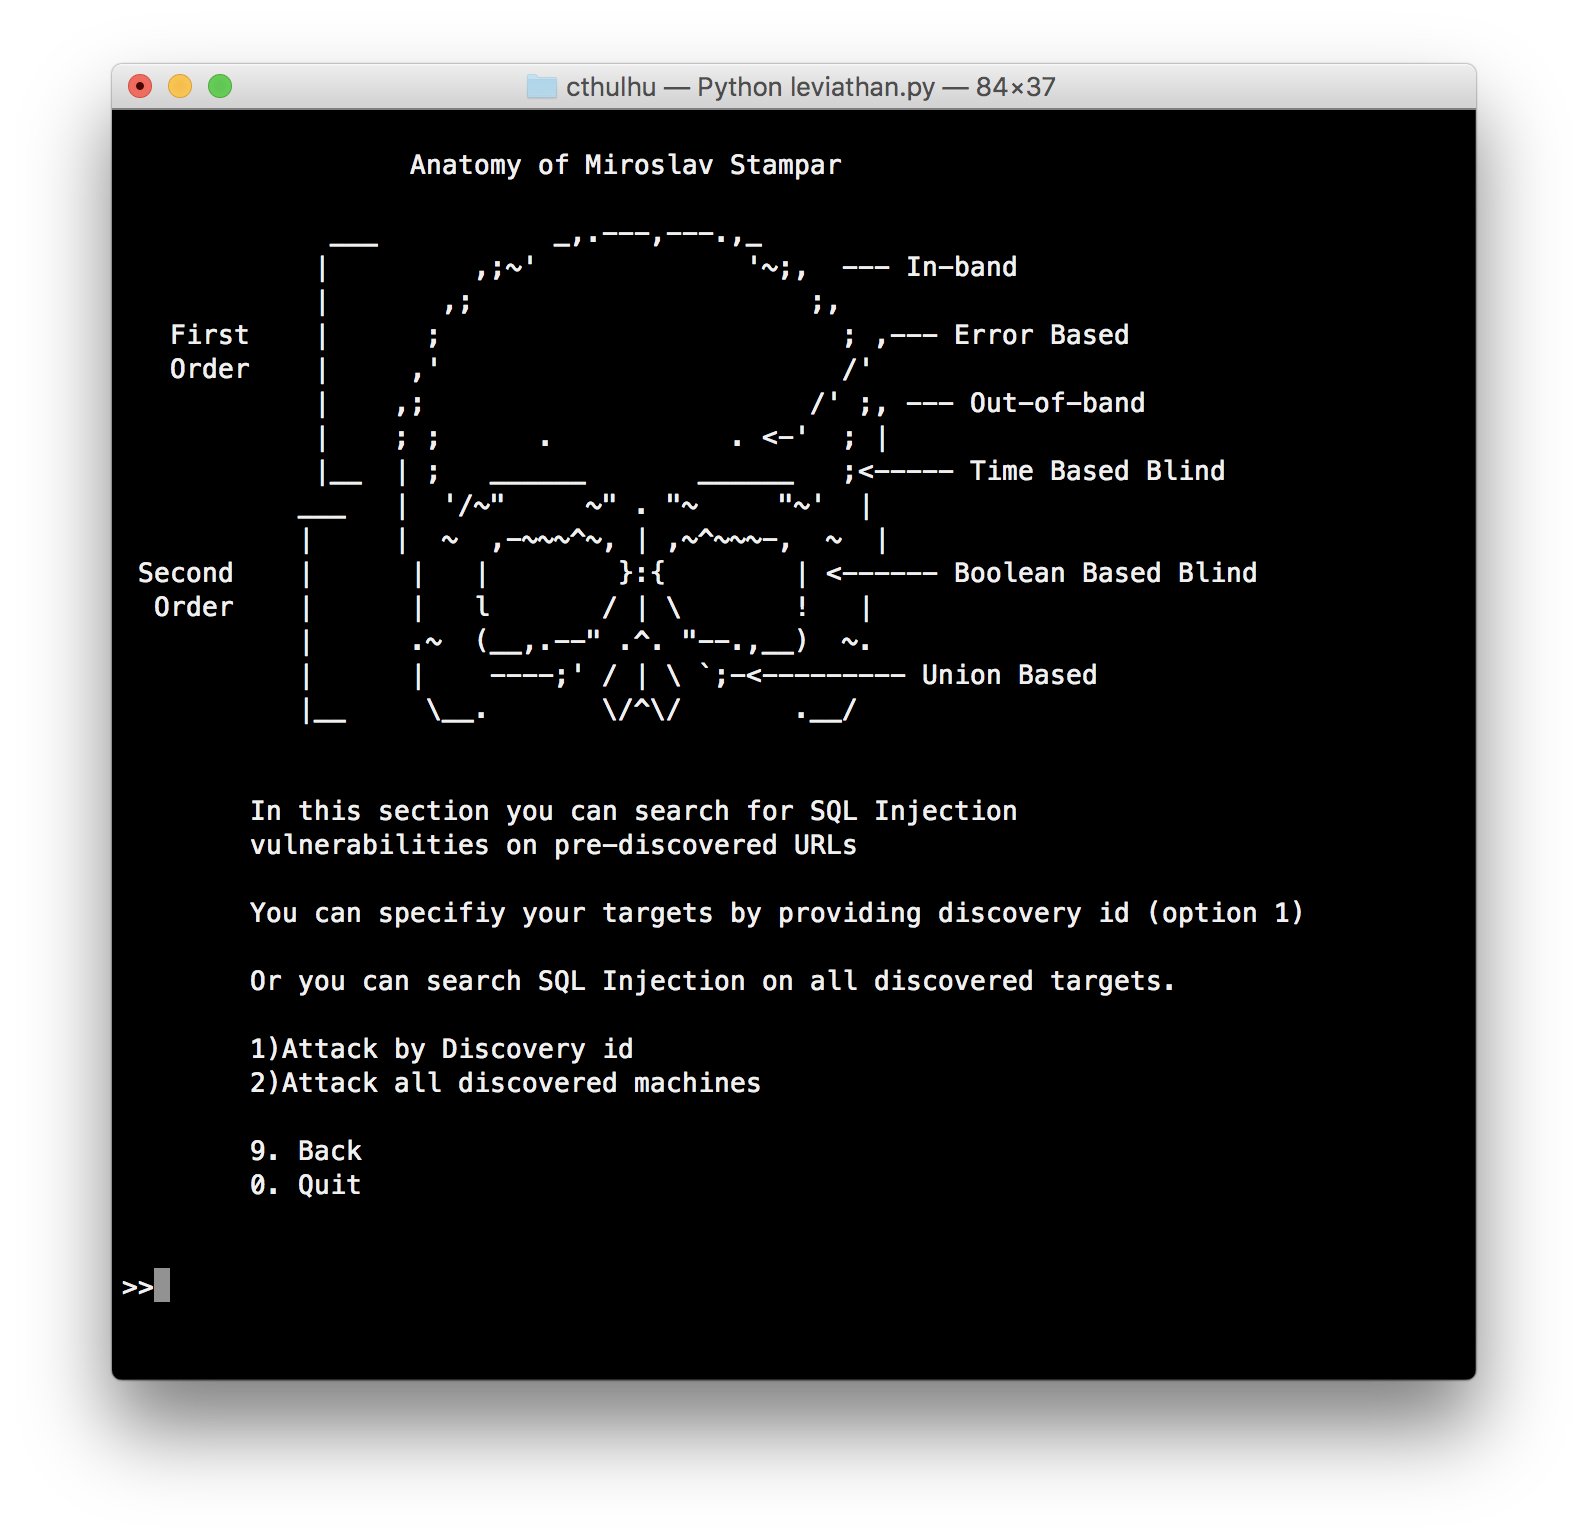
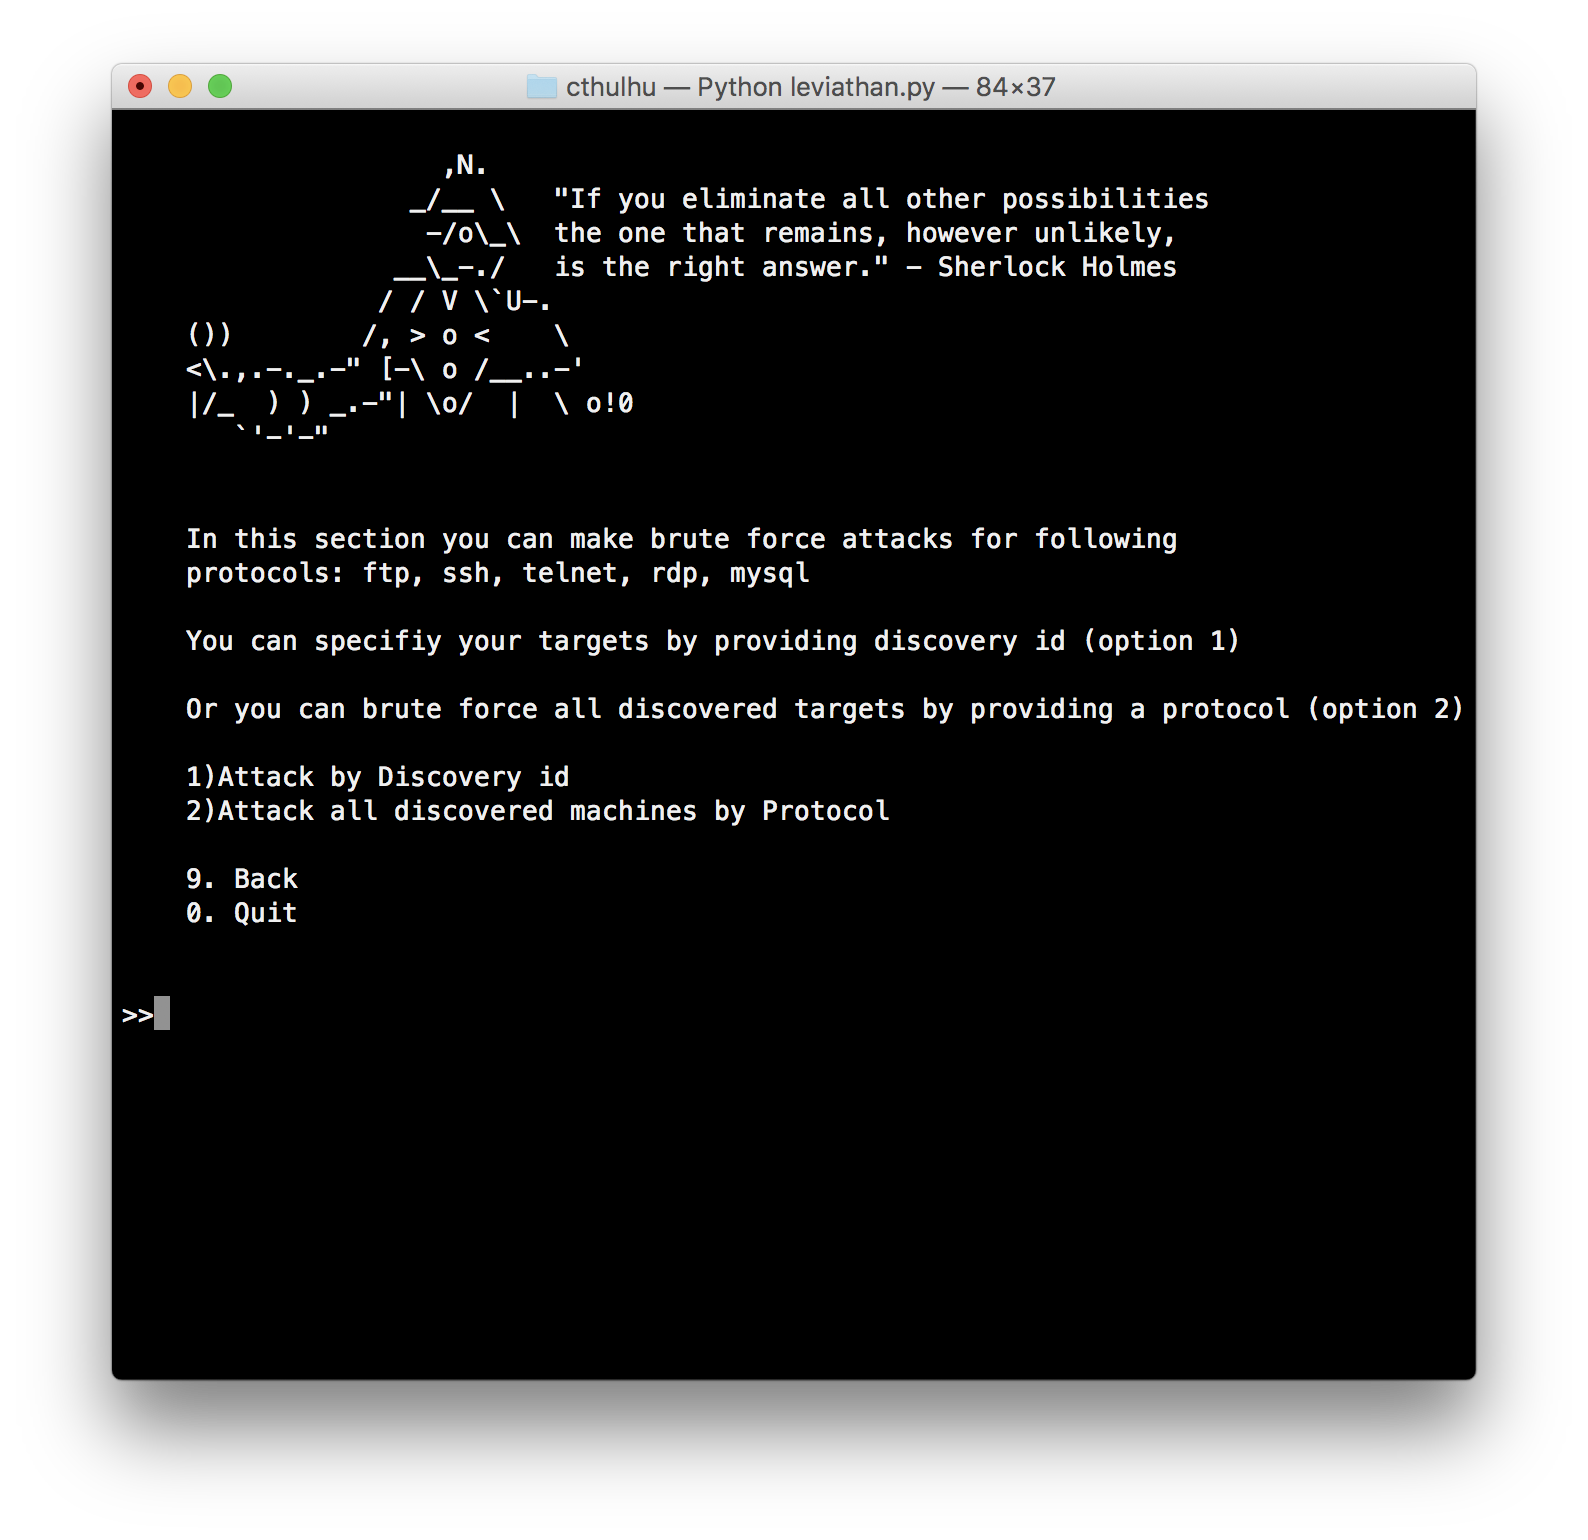

Este projeto foi escrito por Utku Sen e Ozge Barbaros
Embora isso possa ser útil para alguns, há riscos significativos. Você pode ir para a cadeia por acusações de obstrução da justiça apenas por executar o leviathan, mesmo sendo inocente. Você está avisado que usar esta ferramenta fora do seu "próprio" ambiente é considerado malicioso e é contra a lei. Use com cautela.







