
 undeadsec/swaggerspy
Ferramenta automatizada de OSINT que escaneia documentação de API do SwaggerHub para descobrir segredos, credenciais e informações sensíveis expostos usando detecção baseada em regex.


O SwaggerSpy é uma ferramenta projetada para Inteligência de Fontes Abertas (OSINT) automatizada no SwaggerHub. Este projeto visa otimizar o processo de coleta de inteligência de APIs documentadas no SwaggerHub, fornecendo insights valiosos para pesquisadores de segurança, desenvolvedores e profissionais de TI.
Swagger é um framework de código aberto que permite aos desenvolvedores projetar, construir, documentar e consumir serviços web RESTful. Ele simplifica o desenvolvimento de APIs ao fornecer uma maneira padrão de descrever APIs REST usando formato JSON ou YAML. O Swagger permite que os desenvolvedores criem documentação interativa para suas APIs, facilitando a compreensão e o uso da API tanto para desenvolvedores quanto para não desenvolvedores.
O SwaggerHub é uma plataforma colaborativa para projetar, construir e gerenciar APIs usando o framework Swagger. Ele oferece um repositório centralizado para documentação de API, controle de versão e colaboração entre membros da equipe. O SwaggerHub simplifica o ciclo de vida de desenvolvimento de API ao fornecer uma plataforma unificada para design e teste de APIs.
Realizar OSINT no SwaggerHub é crucial porque os desenvolvedores, em sua busca por documentação e compartilhamento eficientes de APIs, podem inadvertidamente expor informações sensíveis. Aqui estão os principais motivos pelos quais o OSINT no SwaggerHub é valioso:
Descuidos de Desenvolvedores: Desenvolvedores podem incluir involuntariamente segredos, credenciais ou informações sensíveis na documentação da API no SwaggerHub. Esses descuidos podem levar a vulnerabilidades de segurança e acesso não autorizado se não forem identificados e corrigidos prontamente.
Melhores Práticas de Segurança: O OSINT no SwaggerHub ajuda a reforçar as melhores práticas de segurança. Identificar e corrigir possíveis problemas de segurança no início do ciclo de vida de desenvolvimento é essencial para garantir a confidencialidade e integridade das APIs.
Prevenção de Vazamentos de Dados: Ao examinar sistematicamente o SwaggerHub em busca de informações sensíveis, as organizações podem prevenir proativamente vazamentos de dados. Isso é especialmente crucial no cenário digital interconectado de hoje, onde as APIs desempenham um papel vital na troca de dados entre serviços.
Mitigação de Riscos: Entender que os desenvolvedores podem esquecer de remover ou obscurecer detalhes sensíveis na documentação da API ressalta a importância do OSINT contínuo no SwaggerHub. Essa abordagem proativa mitiga o risco de exposição não intencional de informações críticas.
Conformidade e Privacidade: Muitos setores possuem requisitos rigorosos de conformidade em relação à proteção de dados sensíveis. O OSINT no SwaggerHub garante que as APIs estejam em conformidade com esses regulamentos, promovendo uma cultura de conformidade e protegendo a privacidade do usuário.
Oportunidades Educacionais: Identificar descuidos na documentação do SwaggerHub oferece oportunidades educacionais para os desenvolvedores. Isso incentiva uma mentalidade voltada para a segurança, fomentando uma cultura de conscientização e tratamento responsável das informações.
Ao reconhecer que os desenvolvedores podem expor inadvertidamente segredos, o OSINT no SwaggerHub torna-se parte integrante da estratégia geral de segurança, protegendo contra ameaças potenciais e promovendo um ecossistema de API seguro.
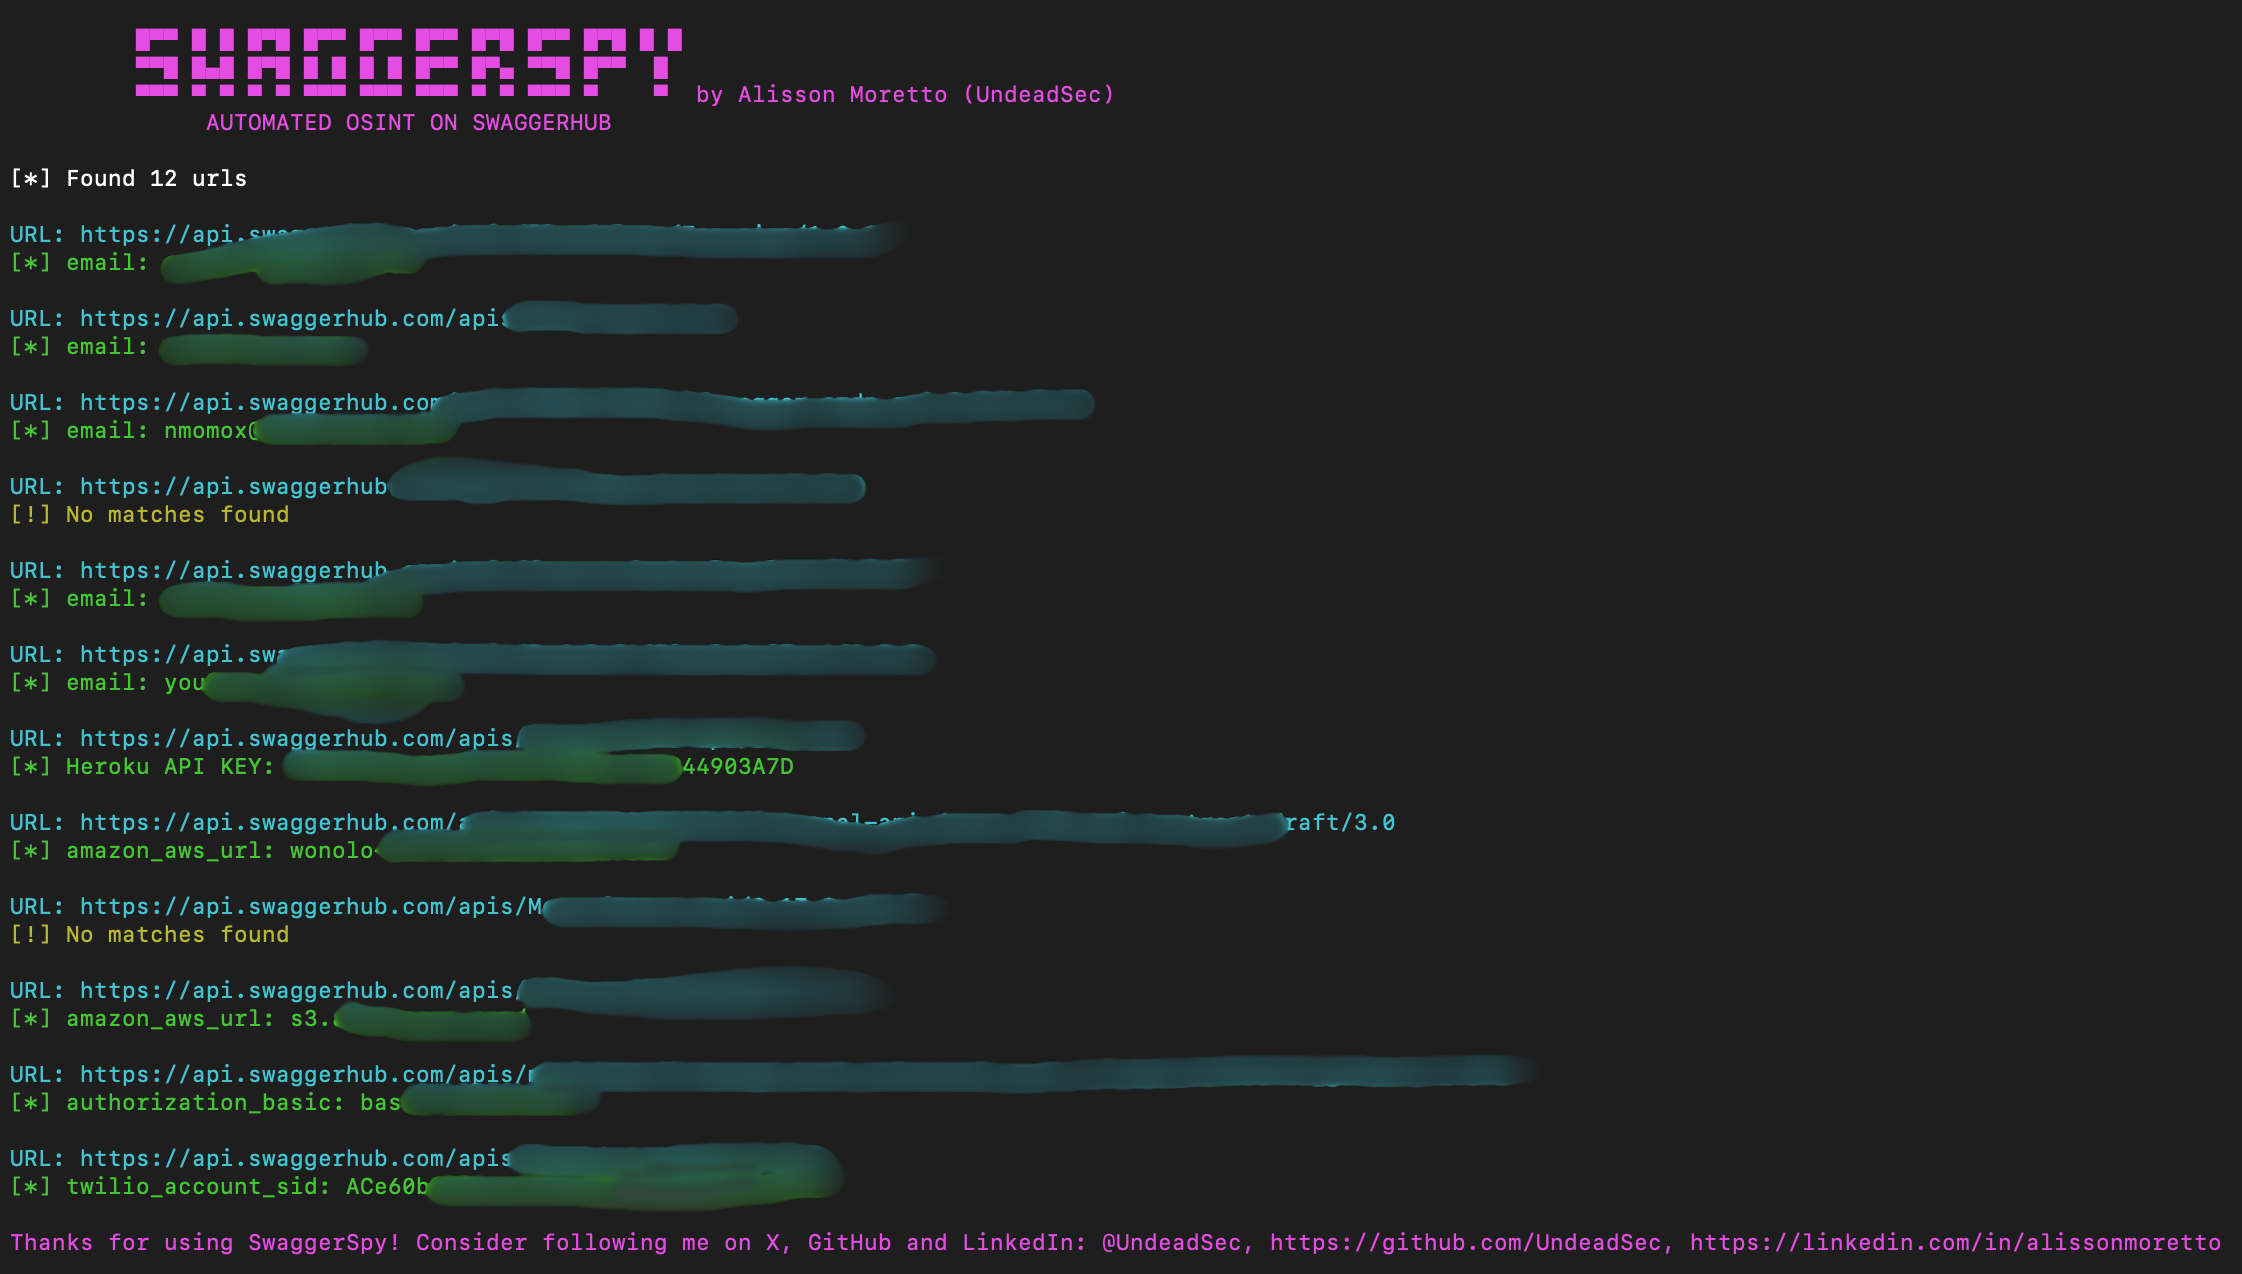
O SwaggerSpy obtém informações do SwaggerHub e utiliza expressões regulares para inspecionar a documentação da API em busca de informações sensíveis, como segredos e credenciais.
Para usar o SwaggerSpy, siga estas etapas:
git clone https://github.com/UndeadSec/SwaggerSpy.git
cd SwaggerSpy
pip install -r requirements.txt
python swaggerspy.py searchterm
O SwaggerSpy destina-se apenas a fins educacionais e de pesquisa. Os usuários são responsáveis por garantir que o uso desta ferramenta esteja em conformidade com as leis e regulamentos aplicáveis.
Contribuições para o SwaggerSpy são bem-vindas! Sinta-se à vontade para enviar issues, solicitações de funcionalidades ou pull requests para ajudar a melhorar esta ferramenta.
O SwaggerSpy é desenvolvido e mantido por Alisson Moretto (UndeadSec)
Sou um profissional apaixonado por inteligência de ameaças cibernéticas que adora compartilhar insights e criar ferramentas de segurança cibernética.
Considere me seguir:


O SwaggerSpy é licenciado sob a licença MIT. Veja o arquivo LICENSE para detalhes.
Agradecimentos especiais a @Liodeus por fornecer inspiração para o projeto através do swaggerHole.






