
 trappsec-dev/trappsec
Framework de código aberto para incorporar rotas iscas realistas e campos de mel em APIs para detectar invasores que exploram a lógica de negócios, convertendo reconhecimento em telemetria de segurança acionável.

trappsec é um framework de código aberto que ajuda desenvolvedores a detectar atacantes que sondam a lógica de negócios de APIs. Ao incorporar rotas-isca realistas e campos honey que são difíceis de distinguir de construções reais de API, os atacantes são induzidos a se autenticar — convertendo reconhecimento em telemetria de segurança acionável.
Feito para os 1% das pessoas que realmente olham seus alertas de segurança, e os 99% que apenas gostam da ideia de tê-los.
Leia a Documentação • Início Rápido Ultra • Modelo de Ameaças • Produção
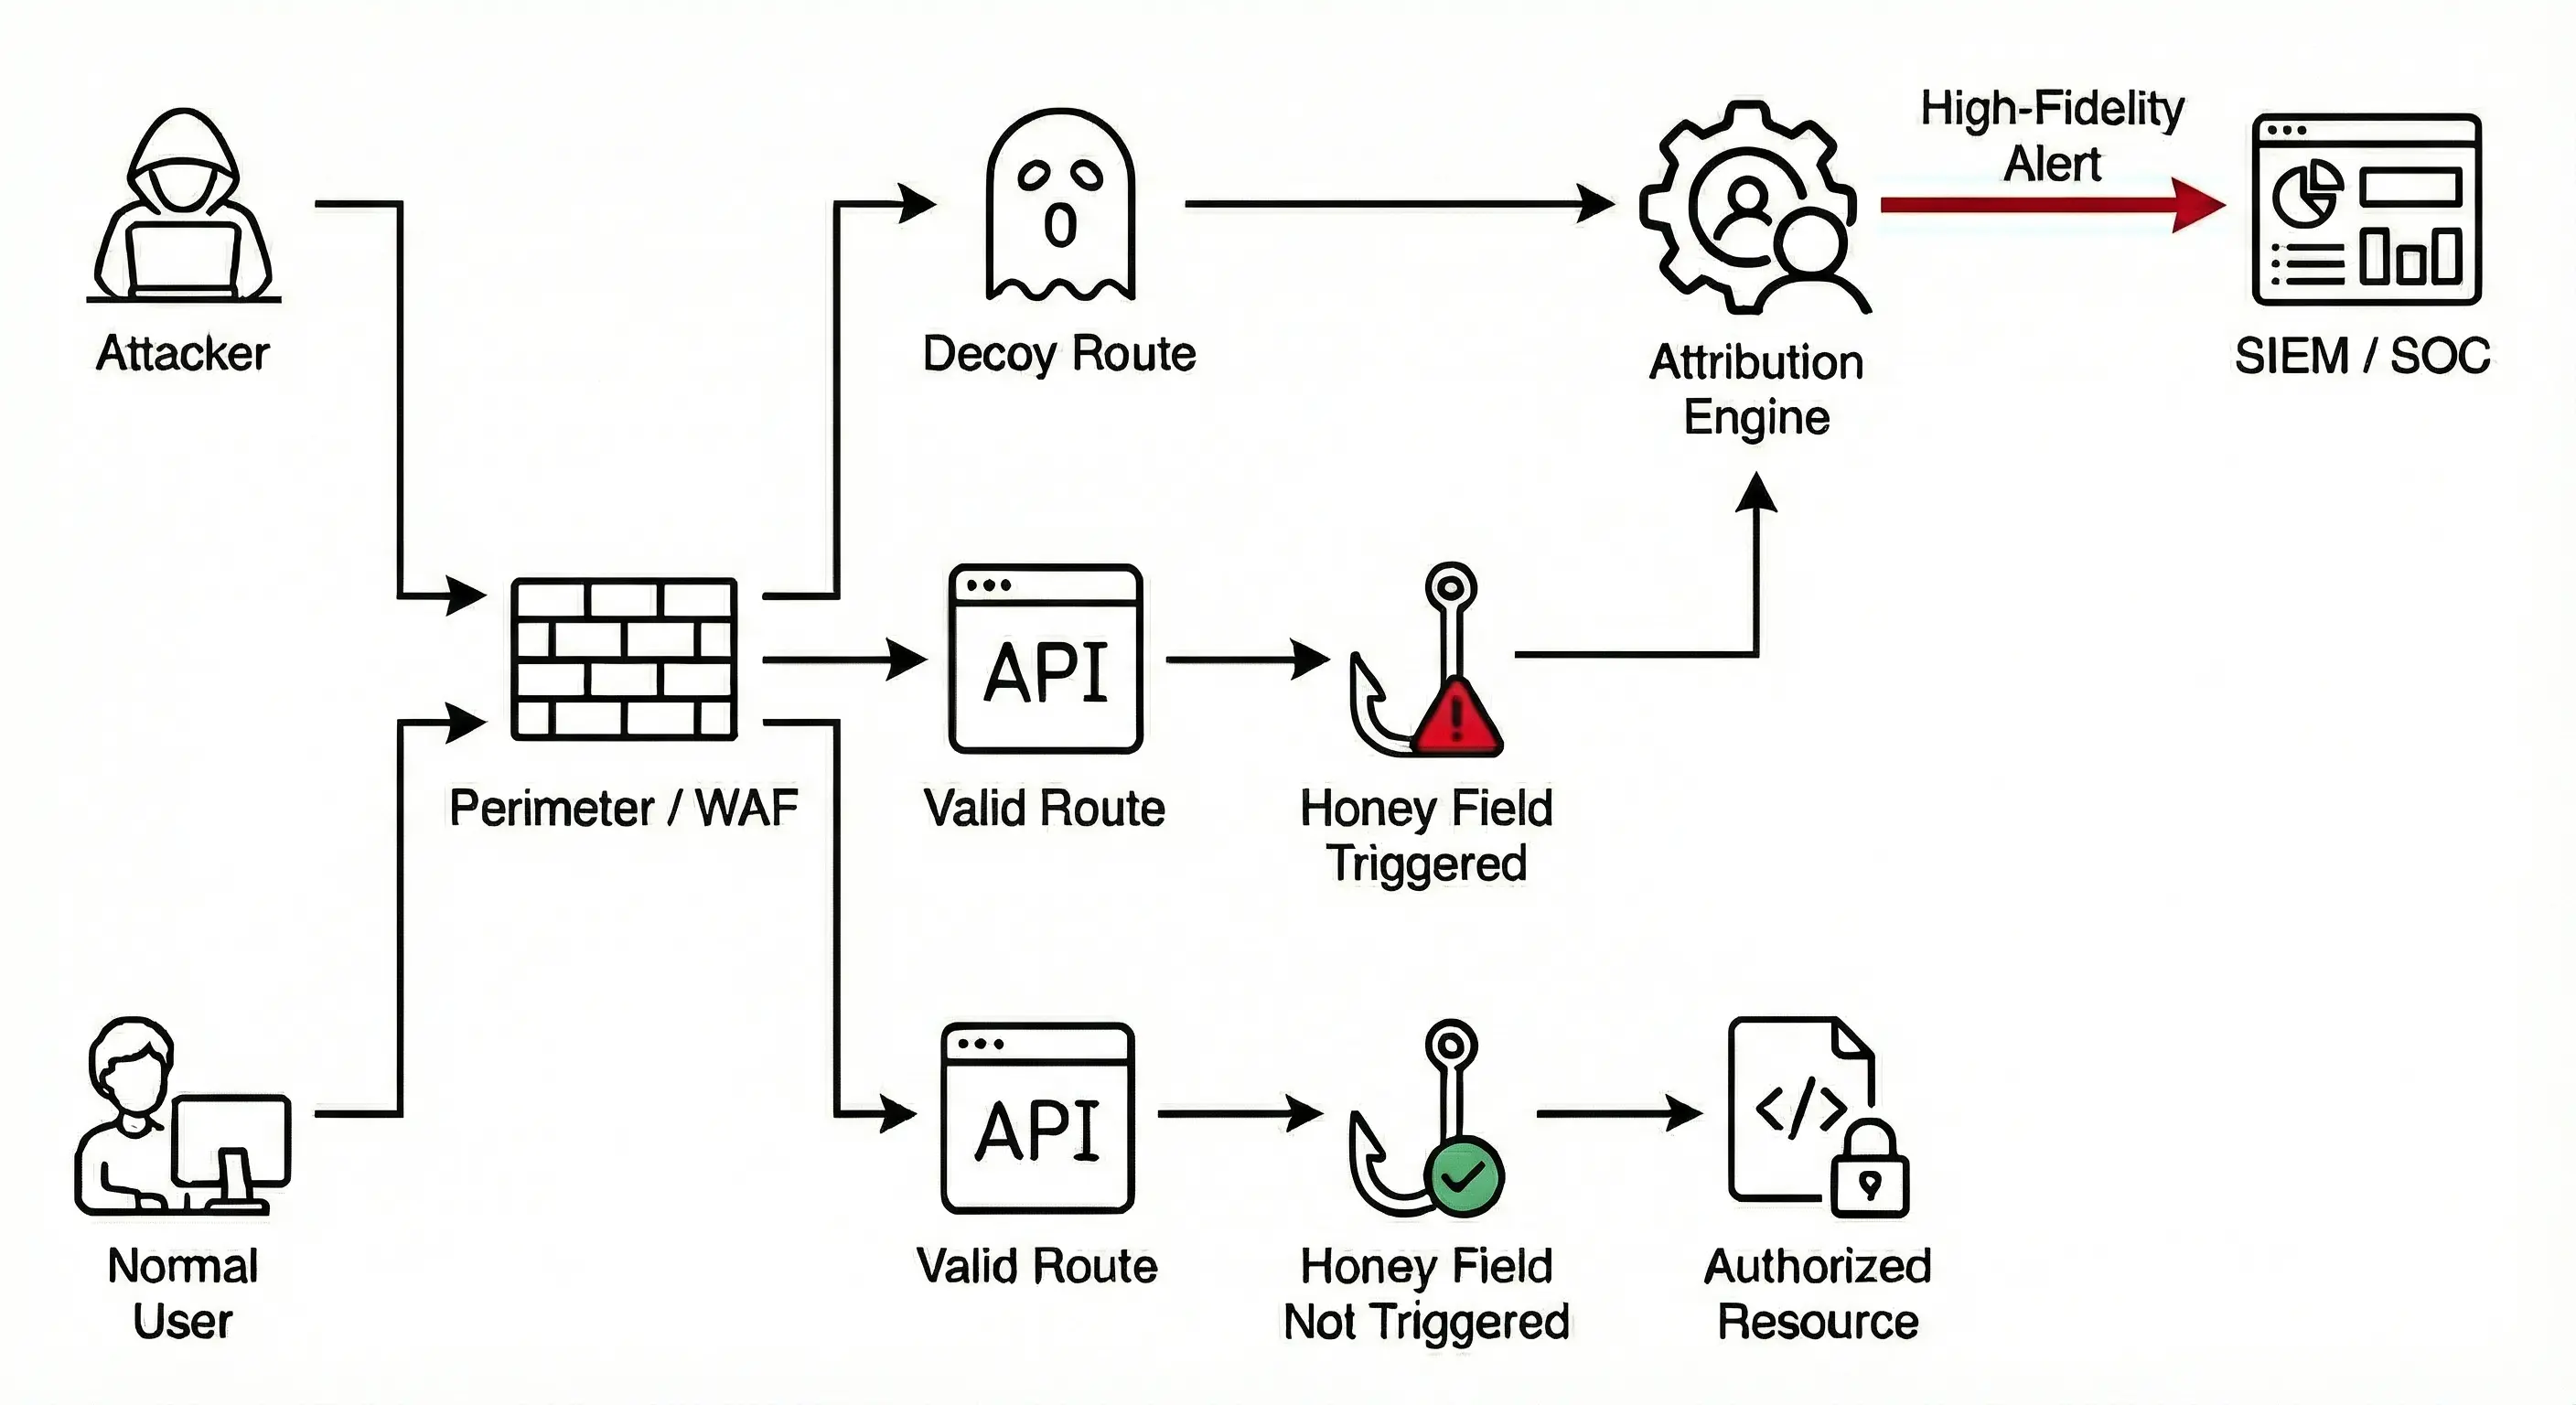
Rotas-isca: São endpoints "fantasma" que ficam fora da sua lógica real, mas parecem autênticos. Ao plantar referências falsas no código do seu cliente, você pode atrair atacantes para essas armadilhas, permitindo monitorar seu comportamento por meio de respostas estáticas ou dinâmicas personalizadas que se adaptam ao status de autenticação.
Campos Honey: Parâmetros não funcionais incorporados em endpoints legítimos de API que atuam como fios de disparo invisíveis. Você pode atrair atacantes incluindo-os como campos ocultos de formulário com valores estáticos ou aproveitando atributos "somente leitura" existentes que aparecem em respostas GET como campos honey que disparam alertas se um atacante tentar modificá-los por meio de requisições POST ou PUT.
Atribuição de Identidade: Hooks do framework permitem vincular uma requisição a uma identidade de usuário autenticado. Você também pode mapear armadilhas para uma intenção específica (Escalonamento de Privilégios, Reconhecimento etc). Juntos, você obtém alertas de alta fidelidade aos quais as equipes de segurança podem responder de forma rápida e mais eficaz.
Exija Autenticação: Em uma internet majoritariamente inofensiva, mas cada vez mais cheia de pessoas e scanners (principalmente scanners) cutucando coisas que não deveriam, você não quer ser soterrado por ruído. Use respostas de template não autenticadas como (401, Unauthorized) para orientá-los a sondar com autenticação.
Misture-se: Uma armadilha deve parecer exatamente uma parte normal da sua API. Uma boa armadilha deve parecer uma parte mundana e padrão — talvez até entediante — da sua API. Se parecer "bom demais para ser verdade", os atacantes vão ignorá-la. Projete armadilhas para pegar pessoas tentando entender ou manipular sua lógica de negócios.
trappsec pode se integrar diretamente aos seus fluxos de trabalho existentes. Os eventos são gravados nos seus handlers de logging padrão por padrão, mas podem ser configurados para também se integrar ao OpenTelemetry para observabilidade ou Webhooks para disparar respostas automatizadas ou notificar equipes de segurança.
Três skills de agente transformam seu agente de código em um engenheiro de segurança para o seu próprio app. Cada uma escreve suas alterações no próprio código do seu app, não adiciona dependência alguma, funciona em qualquer stack e reporta por meio do OpenTelemetry, que o app já deve ter configurado com traces e logs. Todas as três compartilham um único schema: a identidade do chamador é definida uma vez no span do servidor de cada requisição, os achados de decepção e detecção carregam apenas os fatos da regra e se juntam a ele, e os registros de auditoria são completos por si só.
add-deception projeta campos honey e rotas decoy que correspondem às convenções da sua API, construídos a partir da mesma autenticação, loaders e validação das rotas ao lado delas, além de iscas de frontend que parecem ter sido escritas pela sua equipe. Ele verifica que cada tripwire dispara e que nenhum usuário real pode jamais acionar um.add-detection transforma a validação que seu app já faz em detecções: ele encontra as verificações que rejeitam entradas e estados que nenhum cliente real pode produzir (valores que a UI nunca oferece, totais que divergem do servidor, etapas fora de ordem, IDs de outro tenant) e faz cada uma delas reportar quem tentou, sem alterar nenhuma resposta.add-auditing registra o que os usuários fazem no seu produto, desde edições cotidianas em seus objetos centrais até ações relevantes para segurança (logins, mudanças de função, compartilhamento, exportações, chaves de API, configurações), como registros de auditoria autocontidos com ator, em nome de quem, tenant, origem, recurso, alterações e resultado.Claude Code:
/plugin marketplace add trappsec-dev/trappsec
/plugin install trappsec@trappsec
Em seguida, peça para adicionar decepção, adicionar detecção ou adicionar registro de auditoria ao seu app, ou execute /trappsec:add-deception, /trappsec:add-detection ou /trappsec:add-auditing.
Outros agentes que suportam Agent Skills: copie as skills em plugins/trappsec/skills para o diretório de skills do seu agente.
| Linguagem | Framework |
|---|---|
| Python | Flask |
| FastAPI | |
| Starlette | |
| Litestar | |
| Django | |
| Sanic | |
| Tornado | |
| Node.js | Express |
| NestJS | |
| Fastify | |
| Hapi | |
| Koa | |
| Hono | |
| Go | net/http |
| Gin | |
| Echo | |
chi, gorilla/mux e outros roteadores http.Handler |
Faltou seu framework favorito? Abra uma solicitação aqui.
O suporte da comunidade está disponível via issues e discussões no GitHub.
Para suporte ou serviços comerciais, envie um e-mail para [email protected].






