

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/tpt11fb/attacktomcat
Scanners de VulnerabilidadesAtaques de SenhaExploraçãoExploração de Aplicações WebColeta de InformaçõesTestes de Penetração
GitHubtpt11fb/attacktomcat

AttackTomcat

Ver Repositório
2571945há 4 anosRevisado pelo Kitploit

Sobre

Ferramenta GUI para exploração de vulnerabilidades comuns do Tomcat. Vulnerabilidade de upload de arquivo PUT CVE-2017-12615, tomcat-pass-getshell implantação de pacote war com autenticação fraca, força bruta de senhas fracas, CVE-2020-1938 leitura/inclusão de arquivo AJP do Tomcat

Compartilhar

AttackTomcat

Lista de Verificação de Vulnerabilidades

CVE-2017-12615 Vulnerabilidade de upload de arquivo PUT tomcat-pass-getshell Implantação de pacote WAR com autenticação fraca Força bruta de senha fraca CVE-2020-1938 Leitura/inclusão de arquivo do Tomcat

Modo de Uso

Antes do primeiro uso, redefina o arquivo de configuração nas configurações. Leia atentamente para outros problemas!!! A execução de java -jar *.jar exibe informações do log de execução!!

​ Baixe o código-fonte e compile com Maven, ou baixe diretamente os Releases.

​ Duplo clique no arquivo jar para executar ou execute java -jar AttackTomcat
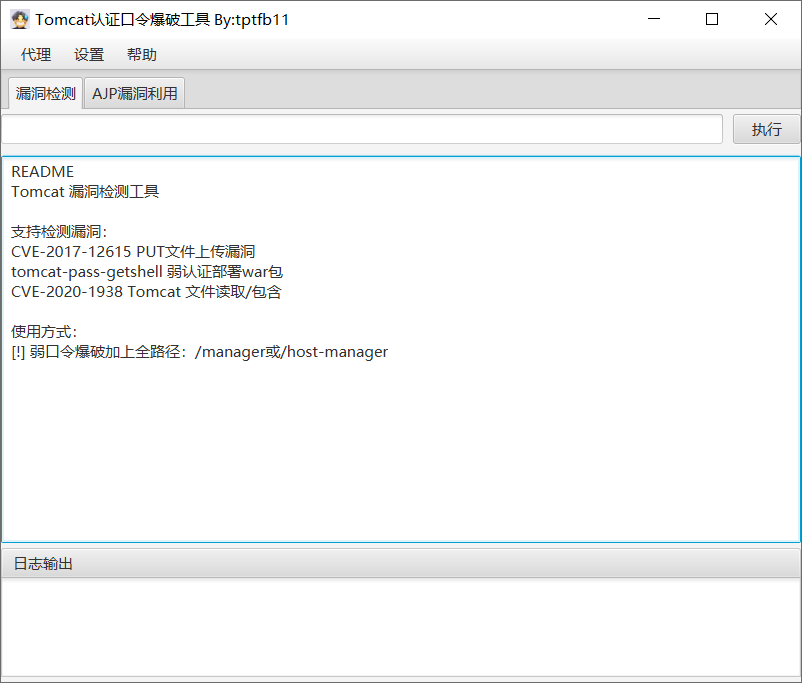
image-20221113190826427

image-20221113190913584

Proxy

​ Use proxy HTTP e socket.

image-20221113191041737

Configuração

​ Inicie o arquivo jar para gerar o arquivo de configuração config.

​ A vulnerabilidade AJP é verificada usando script python, sendo necessário o ambiente python3. Formato do comando: python -V.

​ Nota: Se a seguinte dica aparecer, é recomendado baixar diretamente o AttackTomcat.zip do Release.

image-20221113191218888

Observação

​ Esta ferramenta é apenas para aprendizado e comunicação, autoteste. É proibida a varredura ilegal,


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





