Carregador evasivo para Windows em C/Assembly que descriptografa um payload embutido na memória, remove hooks das listas de módulos do PEB e aplica verificações anti-debug, de sandbox e de detecção de hooks antes da execução.
« A força esconde-se no invisível, e o invisível governa tudo. »

[!CAUTION] Aviso Legal e Isenção de Responsabilidade
Este repositório, KittyLoader, e todo o código, técnicas e informações associados são fornecidos estritamente para fins educacionais e de pesquisa acadêmica.Esta amostra e suas metodologias foram divulgadas proativamente a organizações e fornecedores relevantes de defesa em cibersegurança. Ela é ativamente utilizada por engenheiros de defesa para pesquisar padrões de ataque, desenvolver capacidades de detecção e aprimorar produtos de segurança.
Você deve usar este conhecimento e estas ferramentas apenas em sistemas que você possui ou para os quais tem permissão explícita e por escrito para testar.
Qualquer uso não autorizado contra sistemas que você não possui é ilegal e estritamente proibido.Esta ferramenta foi criada para avançar o campo da cibersegurança defensiva. O autor, tlsbollei, não assume nenhuma responsabilidade e não é responsável por qualquer uso indevido ou dano causado por este software.
Ao acessar este repositório, você reconhece que entende que seu propósito é aprender sobre técnicas modernas de malware, táticas de evasão e, em última análise, melhorar nossa capacidade coletiva de nos defendermos contra elas.
Ao prosseguir, você concorda em usar estas informações de forma responsável e legal.
KittyLoader é um loader altamente evasivo escrito em C / Assembly.
Sequestra a execução inicial substituindo o ponto de entrada do runtime C (__scrt_common_main_seh) por assembly personalizado.
Oculta todos os módulos percorrendo as listas PEB->Ldr e desvinculando sua entrada de módulo (LDR_DATA_TABLE_ENTRY) de:
Implanta uma ampla variedade de técnicas antianálise, incluindo:
O payload embutido é criptografado em repouso, com chave e nonce derivados em tempo de execução a partir de fontes de entropia: PID, TID, QPC, carga de memória, informações da CPU (CPUID), contagem de ticks.
O algoritmo preferido é ChaCha20, mas em caso de falha recorre ao RC4; a descriptografia ocorre no local após o blob criptografado ser copiado para a memória.
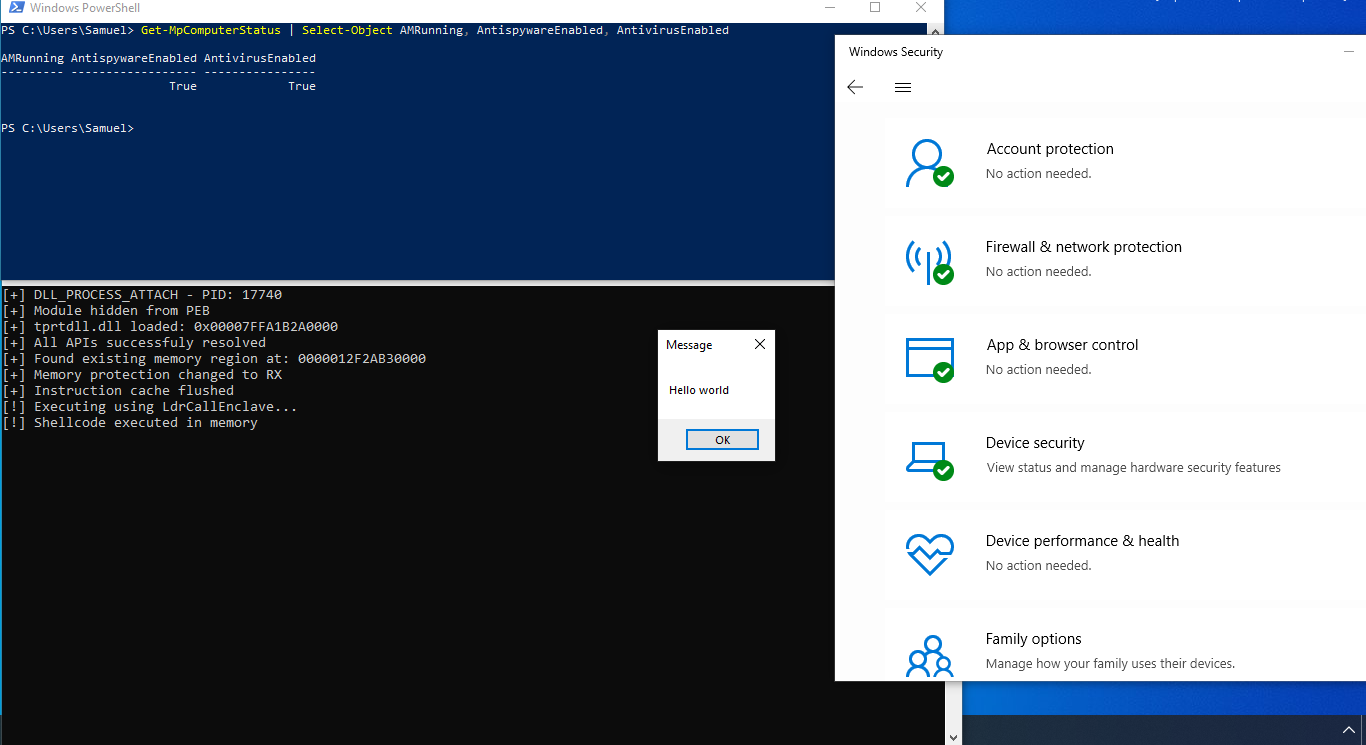
Inicialmente, tenta-se resolver as APIs via tprtdll.dll, o que é uma técnica bastante moderna; isso é feito usando GetModuleHandleW(L"tprtdll.dll") com DONT_RESOLVE_DLL_REFERENCES para minimizar a pegada da operação.
Usa aleatoriedade de alta entropia (PID/TID/GetTickCount/__rdtsc e mais) para variar inícios de varredura, atrasos e tamanhos—reduzindo padrões determinísticos e correspondências de assinatura para prejudicar a análise estática.
Procura por (RX/RWX/RW, não protegidas) e protege atrás de uma heurística adicional is_region_safe(), e faz o seguinte:
Grava e descriptografa o payload em blocos dispersos e de tamanhos variáveis com micro-jitter — perturba heurísticas lineares de escrita/descriptografia em memória e correlações de timing
Executa via LdrCallEnclave, normalmente destinado a enclaves SGX/VBS; em vez de saltar para um enclave seguro, saltamos para um ponteiro de função arbitrário na memória de usuário normal (VTL0) - a versão mais recente adiciona camuflagem de timing e um contexto de execução plausível
Limpa cuidadosamente (flush de I-cache, SecureZeroMemory, free) com timing pós-execução randomizado — limita resíduos e agrupamento de linha do tempo
[!NOTE] Para corrigir no futuro - bug na implementação do ChaCha20, problemas no prólogo/epílogo do ASM de hijack de entrada, riscos de fluxo de controle e compilação, e silenciar mais a anti-análise. Adicionar fallbacks caso LdrCallEnclave falhe, e implementar derivação de chave mais estável. Ou simplesmente corrija você mesmo!