
Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
lazyCSRF — Um gerador de PoC CSRF mais útil no Burp Suite | Kitploit

Ferramentas/GitHubGitHub/tkmru/lazycsrf
Geração de PayloadsAnálise de VulnerabilidadesExploração de Aplicações WebSegurança WebTestes de PenetraçãoArchived
GitHubtkmru/lazycsrf

lazyCSRF

Um gerador de PoC CSRF mais útil no Burp Suite

Ver Repositório
921541há 4 anosRevisado pelo Kitploit
Compartilhar

LazyCSRF

GitHub release License: MIT

LazyCSRF é um gerador de PoC CSRF mais útil que funciona no Burp Suite.

Manutenção encerrada 🙇

Quando comecei a desenvolver o lazyCSRF, pensei erroneamente que o gerador de PoC CSRF embutido no Burp Professional não conseguia gerar PoC usando XHR e não suportava requisições PUT, etc. Ainda estou insatisfeito com o gerador de PoC CSRF embutido do Burp, mas acho que agora é suficiente para as necessidades. Vou encerrar a manutenção agora porque tenho outros temas atraentes. Farei a manutenção novamente quando tiver algum tempo livre.


Motivação

Burp Suite é um proxy HTTP de interceptação e é a ferramenta padrão para realizar testes de segurança em aplicações web. A funcionalidade do Burp Suite que mais gosto é Generate CSRF PoC. No entanto, a função para determinar automaticamente o conteúdo da requisição está quebrada, e ela tenta gerar PoC usando form mesmo para PoC que não podem ser representados por form, como casos que usam JSON para parâmetros ou requisições PUT. Além disso, caracteres multibyte que podem ser exibidos no próprio Burp Suite frequentemente são distorcidos no PoC CSRF gerado. Essas foram as motivações para criar o LazyCSRF.

Funcionalidades

  • Mudar automaticamente para PoC usando XMLHttpRequest
    • No caso de o parâmetro ser JSON
    • No caso de a requisição ser PUT/PATCH/DELETE
  • Suporte para exibição de caracteres multibyte (como japonês)
  • Geração de PoC CSRF com Burp Suite Community Edition (claro, também funciona na Professional Edition)

Diferença na exibição de caracteres multibyte

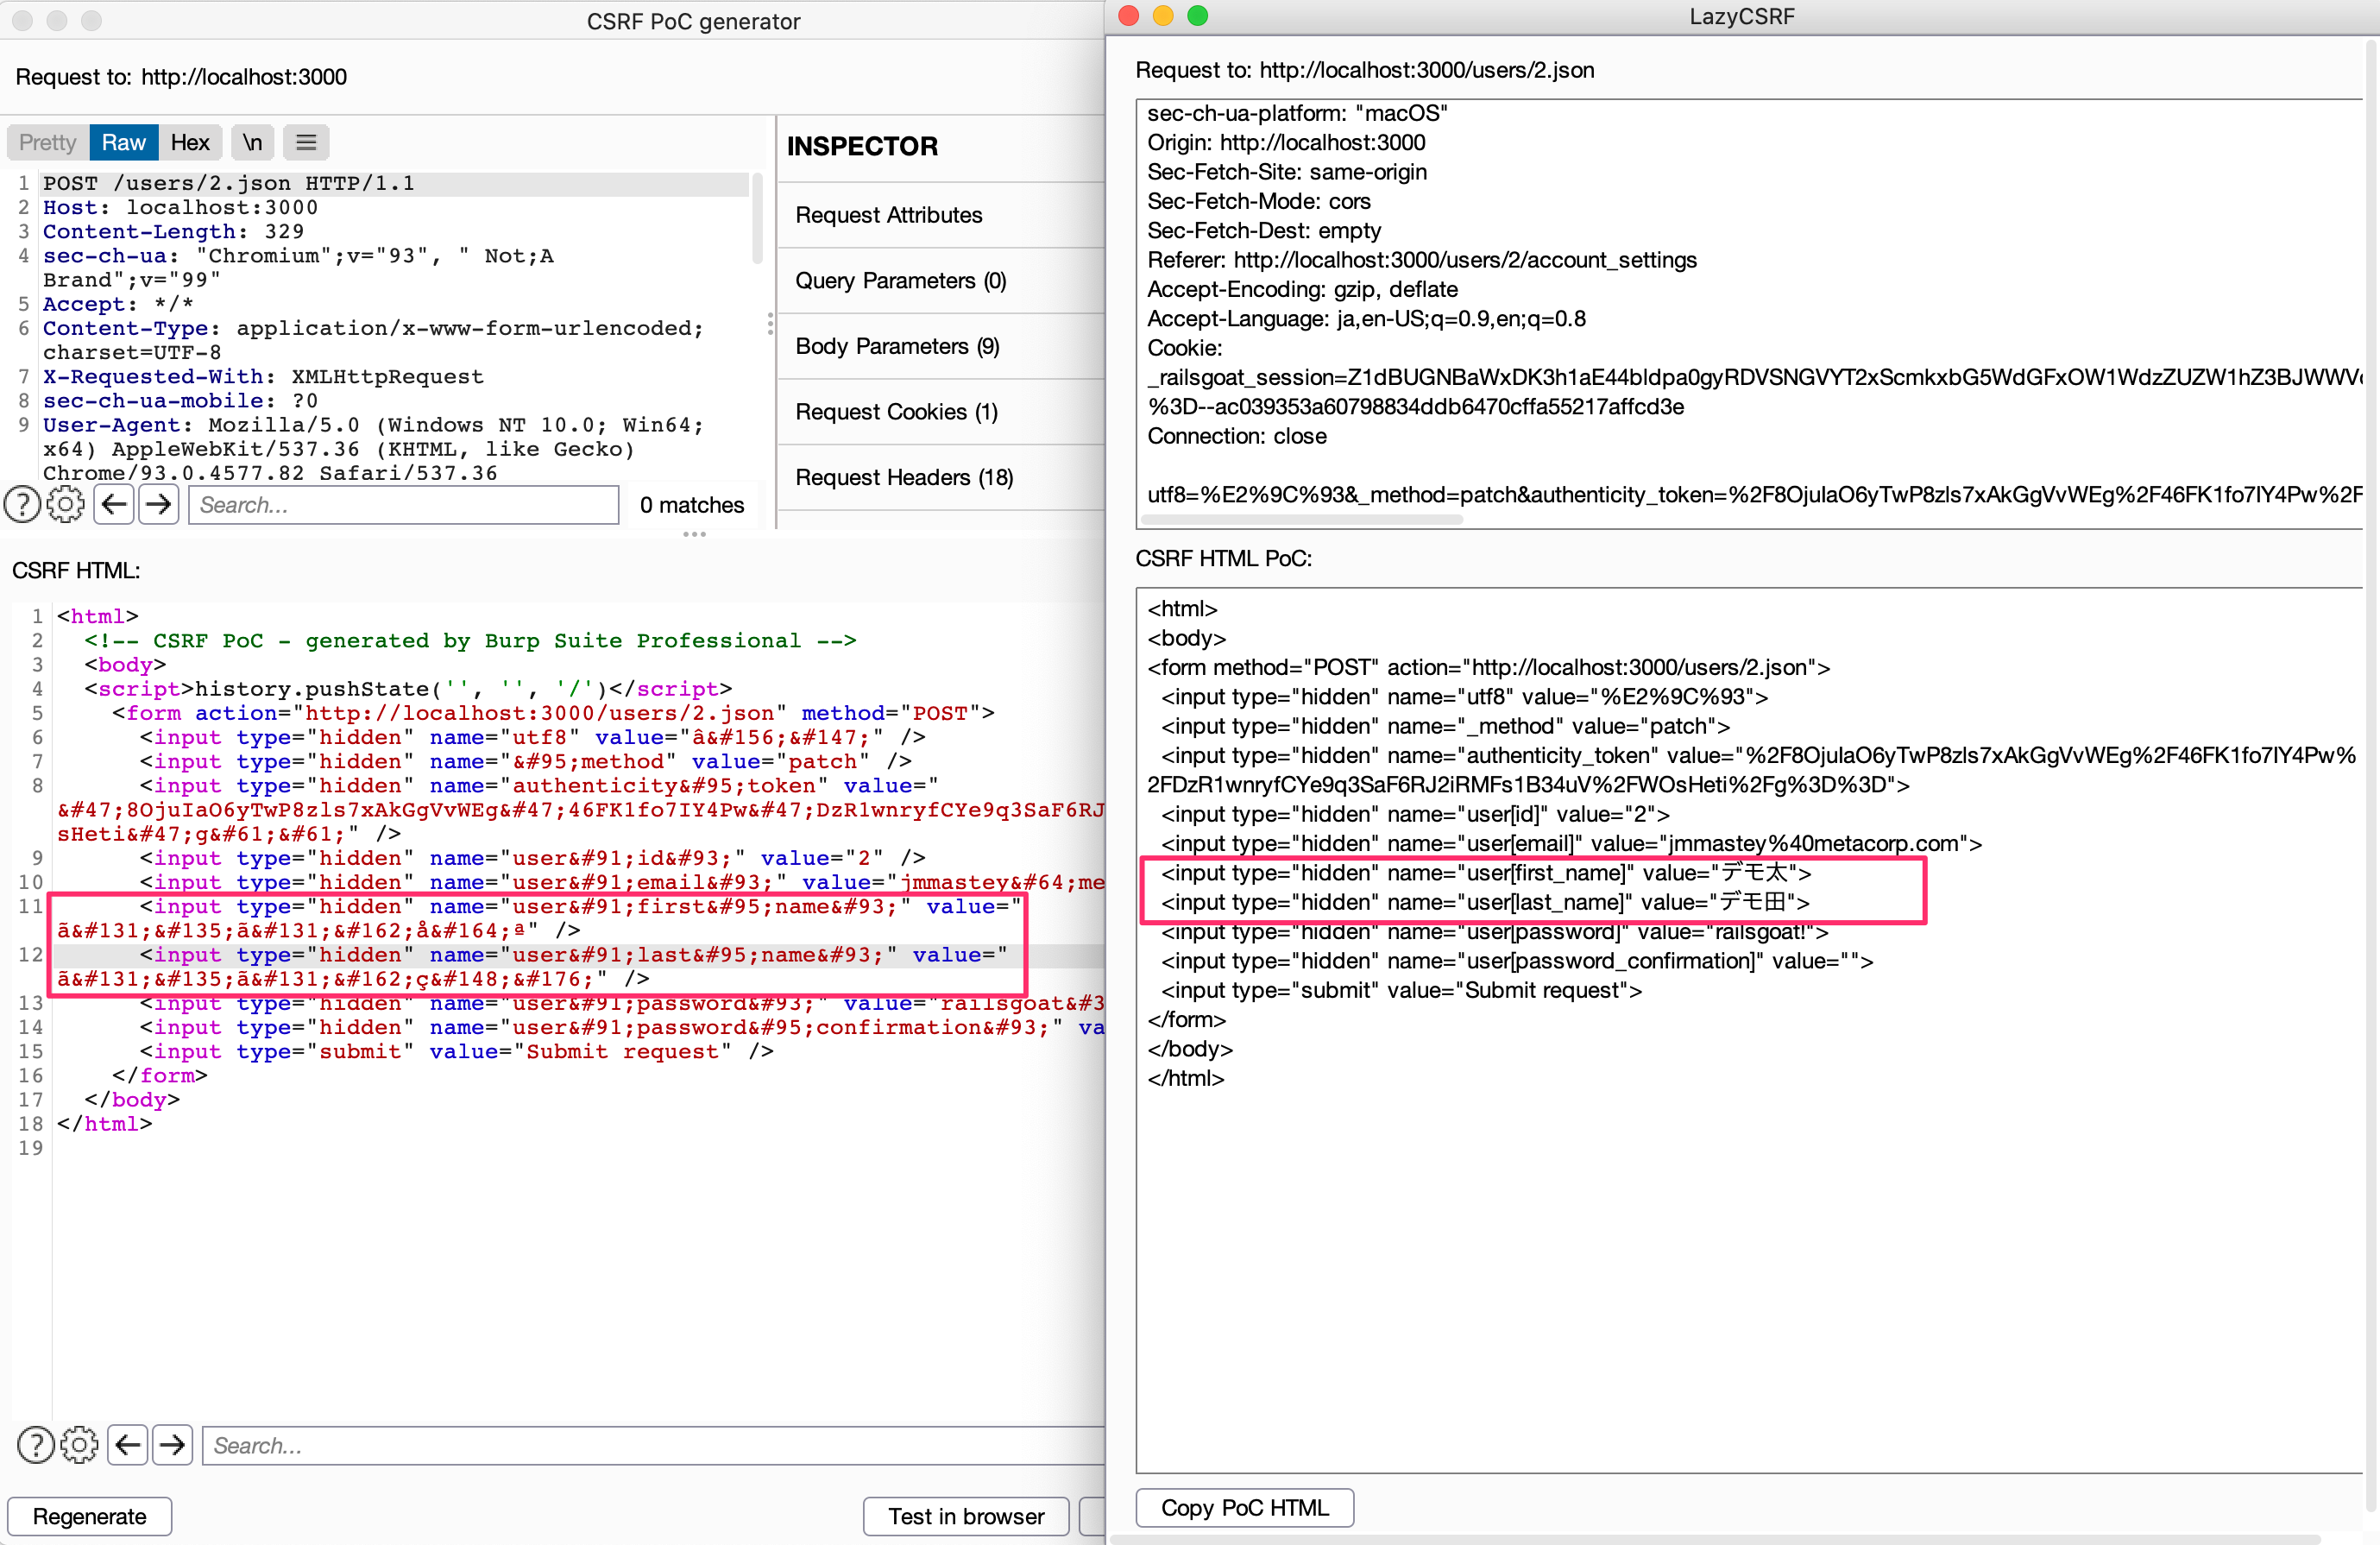
A imagem a seguir mostra a diferença na exibição de caracteres multibyte entre o gerador de PoC CSRF do Burp e o LazyCSRF. O LazyCSRF pode gerar PoC para CSRF sem distorcer caracteres multibyte. Isso só se aplica se os caracteres não estiverem distorcidos no Burp Suite.

exibição-japonês

Instalação

Baixe o JAR de GitHub Releases. No Burp Suite, vá para a aba Extensions dentro da aba Extender e adicione uma nova extensão. Selecione o tipo de extensão Java e especifique a localização do JAR.

Uso

Você pode gerar um PoC CSRF selecionando Extensions -> LazyCSRF -> Generate CSRF PoC By LazyCSRF no menu que é aberto ao clicar com o botão direito no Burp Suite.

menu

Como Construir

intellij

Se você usa IntelliJ IDEA, pode construí-lo seguindo Build -> Build Artifacts -> LazyCSRF:jar -> Build.

Linha de comando

Você pode construí-lo com maven.

$ mvn install

LICENÇA

Licença MIT

Copyright (C) 2021 tkmru

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    264

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





