
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
LLMReaper — Captura Passiva de Conversas de LLM & Pesquisa de Exposição de Dados Sensíveis | Kitploit

Ferramentas/GitHubGitHub/thewhiteh4t/llmreaper
OSINT (Inteligência de Fontes Abertas)Coleta de InformaçõesPrivacidadeEngenharia SocialDetecção de SegredosAprendizado e Educação
GitHubthewhiteh4t/llmreaper

LLMReaper

Captura Passiva de Conversas de LLM & Pesquisa de Exposição de Dados Sensíveis
Ver Repositório
1487há 5 mesesAinda não revisado
Compartilhar

LLMReaper criado por Lohitya Pushkar (thewhiteh4t)

Captura Passiva de Conversas com LLM e Pesquisa de Exposição de Dados Sensíveis

Extensão Chromium MV3 • Captura de DOM em Tempo Real • Detecção de Segredos • Backend FastAPI


[!WARNING] Este projeto é fornecido estritamente para pesquisa de segurança, uso educacional e fins de conscientização defensiva. A implantação não autorizada contra sistemas, usuários ou ambientes sem permissão explícita pode violar leis locais, regulamentos, políticas organizacionais ou termos de serviço.

Visão Geral

LLMReaper é uma prova de conceito de pesquisa de segurança que demonstra como extensões de navegador com acesso padrão ao DOM podem observar, capturar e examinar silenciosamente conversas em plataformas de IA em busca de dados sensíveis expostos acidentalmente, sem quaisquer permissões especiais, interceptação de rede ou escalonamento de privilégios.

Atores de ameaças constantemente enviam extensões de navegador maliciosas que imitam as reais e aplicam engenharia social contra usuários em grande escala.
Como funciona

[!NOTE] Postagem detalhada no blog: https://thewhiteh4t.github.io/blog/ai-chat-llmreaper/

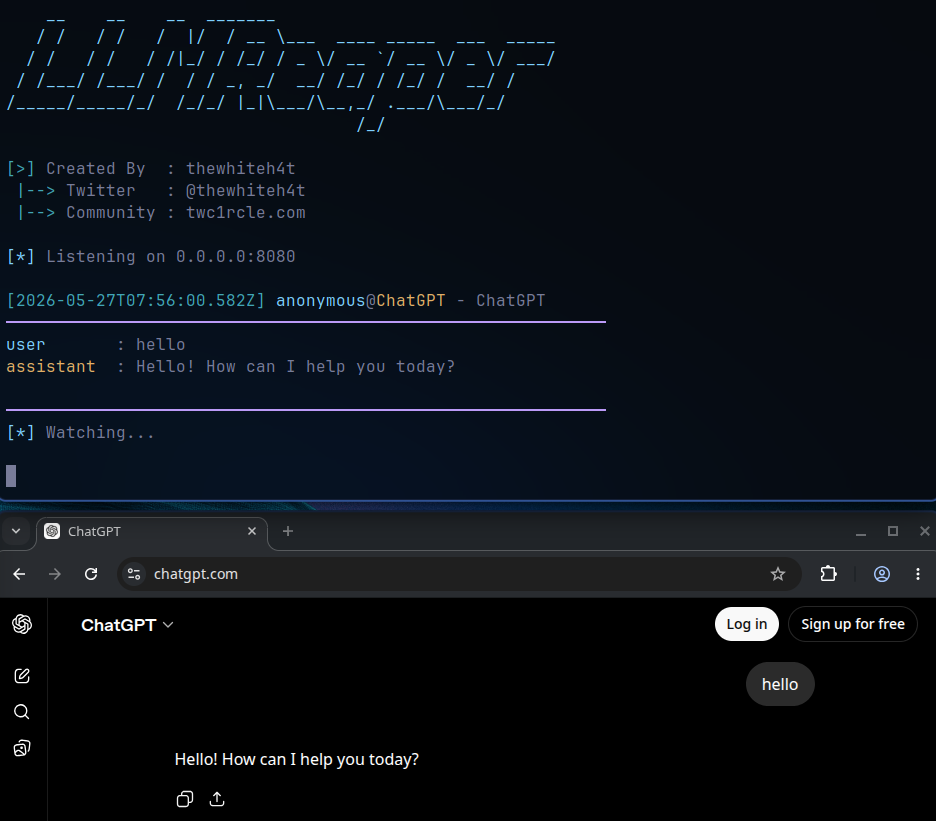
  • Uma extensão do Chrome não empacotada é fornecida, mostrando tanto o aspecto de engenharia social quanto a captura de conversas.
  • No Chrome, podemos ativar o modo de desenvolvedor e carregar extensões não empacotadas.
  • Após carregar a extensão, basta alternar para qualquer uma das plataformas suportadas e começar a conversar
  • A extensão capturará o chat em tempo real e o enviará ao backend
  • Um conjunto de correspondências de regex é usado para encontrar segredos na conversa

Plataformas Suportadas

PlataformaStatus
ChatGPT✅ Suportado
Claude✅ Suportado
Gemini✅ Suportado

Cobertura de Detecção

O mecanismo de detecção do backend verifica:

  • Chaves de API — OpenAI, Anthropic, AWS, GCP, Azure, GitHub, Stripe, Twilio e mais
  • Tokens de Autenticação — JWTs, tokens Bearer, tokens OAuth, cookies de sessão
  • Credenciais de Nuvem — IDs de chave de acesso da AWS, chaves secretas, chaves de conta de serviço do GCP
  • Segredos e Senhas — Padrões comuns em variáveis de ambiente e arquivos de configuração
  • PII — Endereços de e-mail, números de telefone, SSNs, padrões de cartão de crédito
  • Strings de Conexão — URIs de banco de dados, strings JDBC, strings de conexão Redis/MongoDB

Instalação

Arch Linux

sudo pacman -S python-fastapi python-uvicorn

Debian / Ubuntu

sudo apt install python3-fastapi python3-uvicorn

Usando pip

pip install fastapi uvicorn

Uso

Navegador

  • Chrome -> Menu de três pontos -> Extensões -> Gerenciar extensões
  • Ative o modo de desenvolvedor
  • Carregue a extensão não empacotada -> Selecione o diretório LLMReaper/chrome_ext

Terminal

cd LLMReaper

python3 LLMReaper.py

Demonstração

YouTube


Criado por Lohitya Pushkar (thewhiteh4t)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    327
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    256

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





