

Skip to content
KitploitKITPLOIT
FerramentasBlog
Log in
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
MaFrida — Um módulo Magisk que simplifica a execução do servidor Frida no Android, com comandos de gerenciamento fáceis para baixar versões específicas, ativar ou desativar o servidor e muito mais. | Kitploit
Ferramentas/GitHubGitHub/theshinigami/mafrida
Segurança AndroidAnálise Dinâmica (Sandboxing)Análise Dinâmica de Código (DAST)Engenharia ReversaTestes de PenetraçãoSegurança MóvelUtilitários e FrameworksRed Teaming
GitHubtheshinigami/mafrida

MaFrida

Um módulo Magisk que simplifica a execução do servidor Frida no Android, com comandos de gerenciamento fáceis para baixar versões específicas, ativar ou desativar o servidor e muito mais.

38471há 1 mêsRevisado pelo Kitploit
Compartilhar
Ver Repositório

MaFrida

Um módulo Magisk simples, mas poderoso, que automatiza a inicialização do servidor Frida no boot e fornece uma interface de linha de comando conveniente para gerenciar diferentes versões do Frida no Android.

Recursos

  • Inicia automaticamente o frida-server no boot.
  • Alterna facilmente entre diferentes versões do Frida.
  • Ferramenta CLI leve: mafrida, comandos integrados para baixar, iniciar, encerrar e verificar o status do frida-server.
  • Ativar/Desativar o frida-server no boot.

Instalação

  1. Instale o módulo via Magisk Manager.
  2. Reinicie o dispositivo.
  3. Use o comando mafrida em um shell root.

Uso

Use a ferramenta CLI mafrida para gerenciar o servidor Frida:

Usage: mafrida [--set <frida-version> | -g | kill | start | status]
  --set <version>               Set and install the specified Frida version (e.g., 16.1.4)
  -g                            Show the currently set Frida version
  -p, --port <port>             Set server port, default: 27042
  -i, --ip <ip>                 Set the server's listening IP, default: 127.0.0.1
  -n, --server-filename <name>  server filename, default: shiny-egg
  download                      Download the frida-server binary for the set version
  kill                          Force kill any running frida-server instance
  start                         Start frida-server using the set version
  status                        Check if frida-server is currently running
  enable                        Enable frida-server to auto-start on boot
  disable                       Disable frida-server from auto-starting on boot
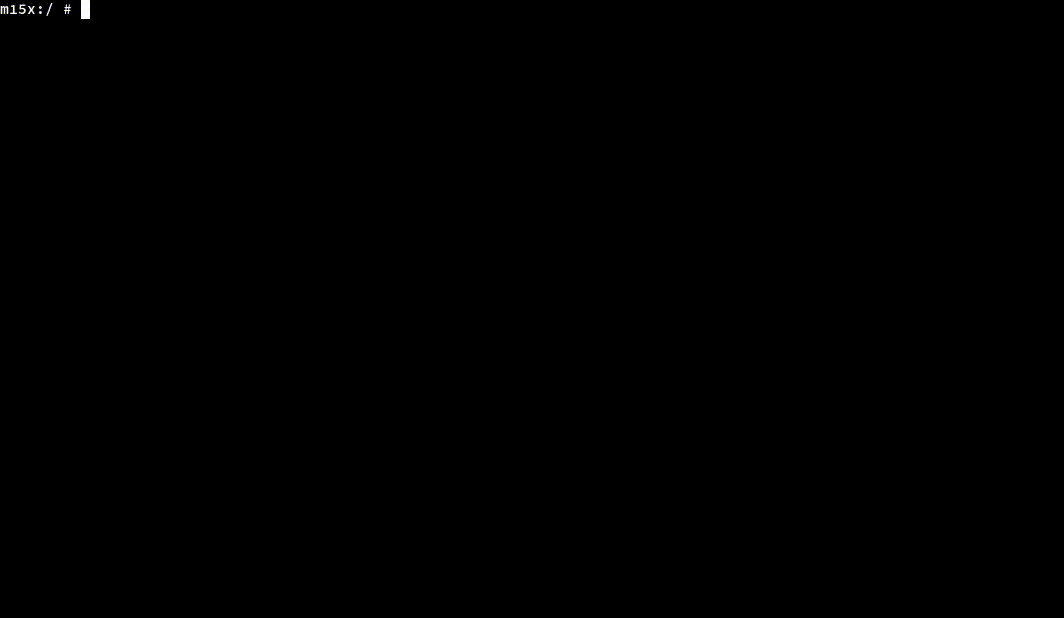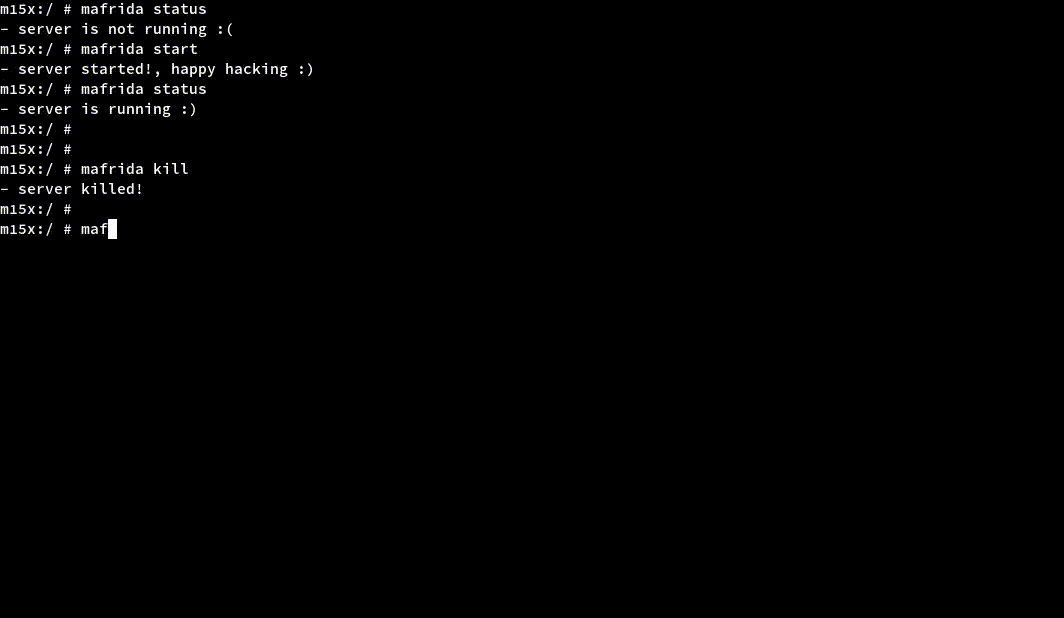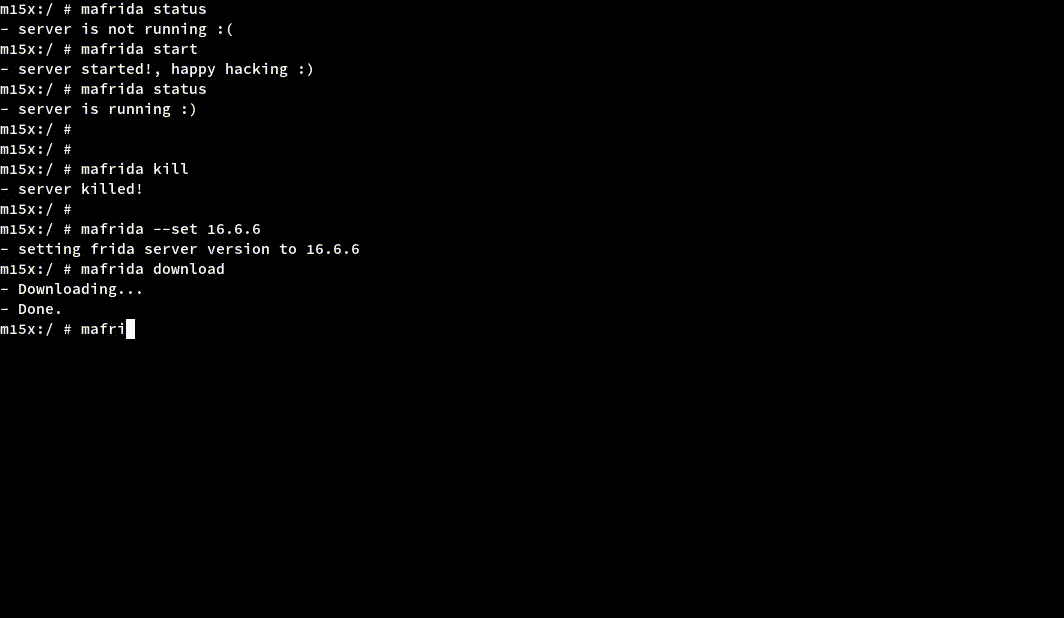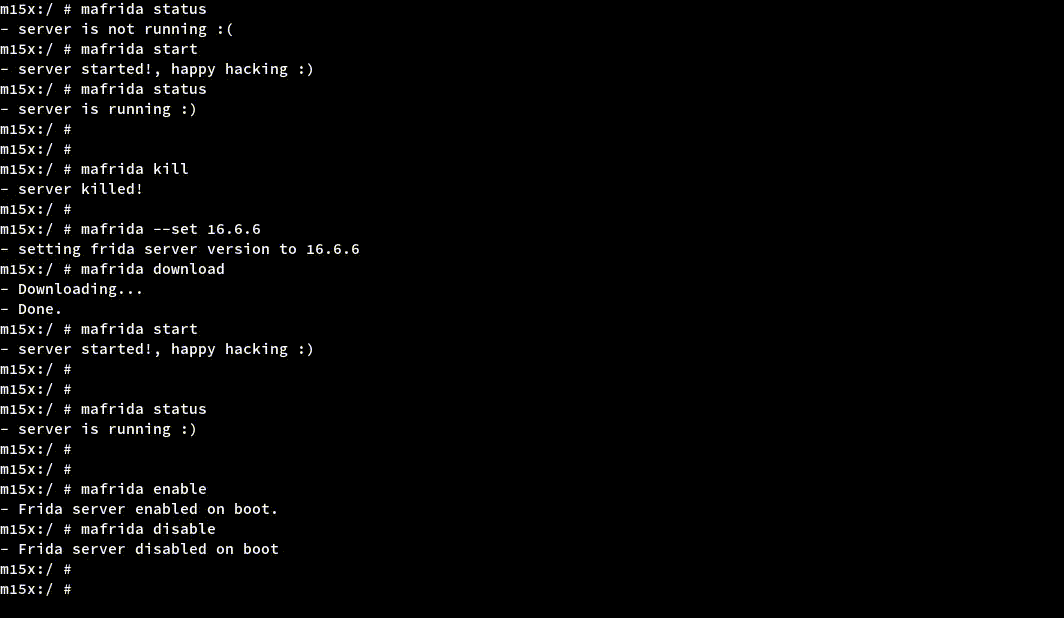
Demonstração

mafrida_demo

Plataformas Suportadas

  • arm
  • arm64
  • x86
  • x86_64

Exemplos

Definir a versão do Frida:

mafrida --set 16.6.1

Baixar o binário para a versão atual:

mafrida download

Definir uma porta personalizada (padrão: 27042):

mafrida -p 8888

Definir um IP de escuta personalizado (padrão: 127.0.0.1):

mafrida -i 0.0.0.0

Iniciar o servidor:

mafrida start

Verificar o status do servidor:

mafrida status

Encerrar a instância em execução:

mafrida kill

Ativar o frida server no boot

mafrida enable

Desativar o frida server no boot

mafrida disable

Requisitos

  1. Magisk instalado
  2. Acesso root
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






