 thedarknessdied/wago-cve-2023-1698
Vulnerabilidade de execução remota de código no sistema WAGO (CVE-2023-1698)

Vulnerabilidade de execução remota de código nos sistemas WAGO (CVE-2023-1698)
Desenvolvi uma ferramenta para testes locais e desenvolvimento de POC, que serve apenas como referência para aprendizado técnico. Não a utilize para fins ilegais. Quaisquer consequências ou perdas diretas ou indiretas causadas por indivíduos ou organizações que utilizem as informações fornecidas neste artigo são de responsabilidade do próprio usuário e não têm relação com o autor!!!
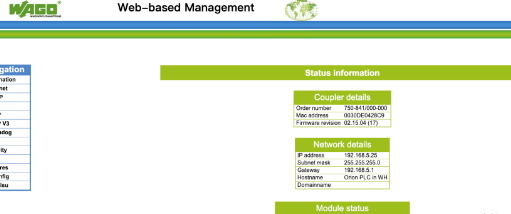
A WAGO é uma empresa especializada em interconexão elétrica, automação e tecnologia eletrônica de interface. Em vários produtos da WAGO, uma vulnerabilidade permite que atacantes remotos não autenticados criem novos usuários e alterem configurações do dispositivo, o que pode levar à execução remota de código (RCE), negação de serviço e danos a todo o sistema.
pip install -r requirements.txt
python "WAGO-CVE-2023-1698 .py" -h
usage: WAGO-CVE-2023-1698 .py [-h] (-u URL | -f FILE)
                              [--remote-file-include REMOTE_FILE_INCLUDE | --local-file-include LOCAL_FILE_INCLUDE | --remote-command REMOTE_COMMAND]
                              [--random-agent RANDOM_AGENT] [-d DELAY] [-t THREAD] [--proxy PROXY] [--type TYPE] [-o OUTPUT]

WAGO System Remote Code Execution Vulnerability (CVE-2023-1698)

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Enter target object
  -f FILE, --file FILE  Input target object file
  --remote-file-include REMOTE_FILE_INCLUDE
                        Enter the filepath(it must be On the public network)
  --local-file-include LOCAL_FILE_INCLUDE
                        Enter the filepath(it must be On the local)
  --remote-command REMOTE_COMMAND
                        Enter the command you want to execute
  --random-agent RANDOM_AGENT
                        Using random user agents
  -d DELAY, --delay DELAY
                        Set multi threaded access latency (setting range from 0 to 5)
  -t THREAD, --thread THREAD
                        Set the number of program threads (setting range from 1 to 50)
  --proxy PROXY         Set up the proxy
  --type TYPE           Set up the remote upload file type
  -o OUTPUT, --output OUTPUT
                        output filename
--remote-file-include: especifica um URL de arquivo remoto, que enviará o arquivo para o diretório tmp ou para o diretório atual através de curl ou wget --local-file-include: interpreta scripts shell locais e os executa remotamente --remote-command REMOTE: executa um comando do sistema






