
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
honeypotscan — Scanner gratuito de tokens honeypot para Ethereum, Polygon e Arbitrum. Detecte tokens fraudulentos antes de comprar. Análise instantânea de contratos inteligentes usando 13 padrões especializados. Sem chaves de API, sem limites, 100% gratuito. Construído com Next.js 16 e Cloudflare Workers. | Kitploit
Ferramentas/GitHubGitHub/teycir/honeypotscan
Análise EstáticaScanners de VulnerabilidadesSegurança WebPrivacidadeAprendizado e EducaçãoSegurança de API
GitHubteycir/honeypotscan

honeypotscan

Ver Repositório
1018há 6 mesesAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Site

Sobre

Scanner gratuito de tokens honeypot para Ethereum, Polygon e Arbitrum. Detecte tokens fraudulentos antes de comprar. Análise instantânea de contratos inteligentes usando 13 padrões especializados. Sem chaves de API, sem limites, 100% gratuito. Construído com Next.js 16 e Cloudflare Workers.

Compartilhar

Apoie o Desenvolvimento

Se este projeto ajuda seu trabalho, apoie a manutenção contínua e novas funcionalidades.

Carteira de Doação ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

QR code de doação Ethereum

Escaneie o código QR ou copie o endereço da carteira acima.
Logotipo do HoneypotScan

🛡️ HoneypotScan

Verifique se um token é fraudulento antes de comprar

Deteção gratuita, rápida e precisa de honeypots para contratos inteligentes em Ethereum, Polygon e Arbitrum.

Versão Licença Next.js React


🍯 O Que São Tokens Honeypot?

Nós caçamos honeypots. Um token honeypot é um contrato inteligente malicioso projetado para roubar seu dinheiro. Ele permite que você compre tokens livremente, mas quando tenta vender—sua transação falha. Seus fundos ficam presos para sempre.

Como os Honeypots Funcionam

Os golpistas incorporam lógica oculta no código do contrato inteligente do token:

  • Bloqueadores de venda - Apenas endereços na lista de permissões (o golpista) podem vender
  • Impostos ocultos - Taxa de venda de 95-100% drena seus tokens
  • Truques com tx.origin - O contrato verifica se você é o comprador original e bloqueia a revenda
  • Listas negras dinâmicas - Seu endereço é colocado na lista negra após a compra

Os Riscos

  • 💸 Perda total dos fundos - Uma vez preso, não há saída
  • 🎭 Legitimidade falsa - Honeypots frequentemente imitam projetos reais com sites e redes sociais copiados
  • ⚡ Velocidade - Golpistas lançam, inflam e abandonam tokens em horas
  • 📈 Ameaça crescente - Milhares de novos tokens honeypot são implantados diariamente

⚠️ Importante: Isto NÃO é uma Auditoria de Segurança Completa

O HoneypotScan é especializado apenas na deteção de honeypots. Não verificamos:

  • Vulnerabilidades de reentrância
  • Explorações de flash loan
  • Riscos de propriedade/administração
  • Puxadas de tapete de liquidez
  • Outras vulnerabilidades de contratos inteligentes

Para auditorias de segurança abrangentes, consulte auditores profissionais. O HoneypotScan responde a uma pergunta: "Posso vender este token depois de comprá-lo?"

✨ Funcionalidades

  • 🚀 Resultados Instantâneos - Digitalização em 2 segundos
  • 🌐 Multi-chain - Ethereum, Polygon, Arbitrum
  • 💾 Cache Inteligente - Taxa de acerto de cache acima de 95%
  • 🔒 Privacidade Primeiro - Sem rastreamento, sem coleta de dados
  • 💰 100% Gratuito - Sem limites, sem necessidade de chaves de API
  • 🎯 Alta Precisão - Deteção baseada em padrões com pontuação de confiança
  • 📱 Compatível com Dispositivos Móveis - Design responsivo funciona em qualquer dispositivo
  • 🛡️ Segurança Empresarial - Cabeçalhos CSP, lista de permissões CORS, validação de entrada
  • 📚 Dicas Educativas - Aprenda sobre cada padrão detetado com níveis de gravidade e dicas de proteção
  • 📋 Histórico de Digitalizações - Acompanhe suas últimas 10 digitalizações localmente para referência rápida
  • 🔗 Compartilhar Resultados - Gere URLs compartilháveis para enviar resultados a outras pessoas
  • 💾 Exportar Dados - Baixe resultados de digitalização como arquivos JSON para registro

📚 Funcionalidades Educativas

Explicações de Padrões

Cada padrão de honeypot detetado vem com conteúdo educativo detalhado:

  • Nível de Gravidade - Classificação de risco Crítico, Alto ou Médio
  • Como Funciona - Explicação em linguagem simples da técnica maliciosa
  • Dicas de Proteção - Conselhos acionáveis para evitar golpes semelhantes

Exemplo de explicação de padrão:``` 🚨 tx.origin in Require Statement (CRITICAL)

How it works: Transactions are blocked unless tx.origin matches a specific address. DEX sells always fail because the router becomes the msg.sender.

Protection: tx.origin checks in access control are a major red flag.

### Histórico de Verificações

Suas últimas 10 verificações são salvas automaticamente localmente:
- Acesso rápido a contratos verificados anteriormente
- Sem armazenamento no servidor - privacidade total
- Inclui nome do token, símbolo e timestamp da verificação
- Funcionalidade de re-verificação ou compartilhamento com um clique

### Compartilhar & Exportar

**Compartilhar Resultados via URL:**```
https://honeypotscan.com#result=eyJhIjoiMHguLi4ifQ==
  • Resultados codificados no hash da URL (sem necessidade de servidor)
  • Compartilhe com amigos, comunidades ou redes sociais
  • O destinatário vê os detalhes completos da varredura instantaneamente

Exportar como JSON:```json { "scanner": "HoneypotScan", "version": "1.0", "scannedAt": "2026-02-01T12:00:00Z", "result": { "address": "0x...", "isHoneypot": true, "confidence": 95, "patterns": [...] } }

**Copiar como Texto:**```
🔍 HoneypotScan Result
════════════════════════════════════════
Token: Scam Token (SCAM)
Address: 0x...
Chain: Ethereum

Status: 🚨 HONEYPOT DETECTED
Confidence: 95%

⚠️ Patterns Found (3):
  • tx_origin_require (line 123)
  • hidden_sell_tax (line 456)
  • transfer_whitelist_only (line 789)

🎯 Casos de Uso

  • Traders - Verificar tokens antes de comprar em DEXs como Uniswap ou SushiSwap
  • Investidores - Devida diligência em lançamentos e pré-vendas de novos tokens
  • Desenvolvedores - Auditar contratos inteligentes quanto a padrões comuns de honeypot
  • Comunidades - Proteger membros do grupo contra tokens fraudulentos
  • Pesquisadores - Analisar tendências de honeypot em diferentes blockchains

📸 Como Usar

HoneypotScan oferece dois modos de varredura para máxima flexibilidade:

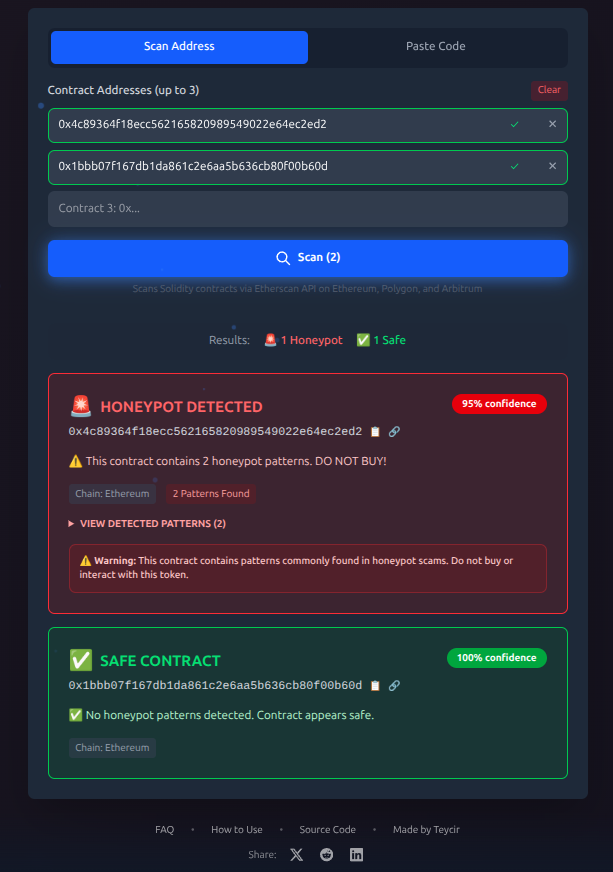
🔍 Escanear por Endereço

Cole qualquer endereço de contrato para verificar se é um honeypot. Funciona com endereços Ethereum, Polygon e Arbitrum.

Escanear por Endereço do Contrato

📝 Escanear por Código Fonte

Já tem o código fonte do contrato? Cole-o diretamente para análise instantânea sem buscar na blockchain.

Escanear por Código Fonte

🏗️ Arquitetura```

Next.js 16 (App Router) ↓ Cloudflare Workers API ↓ Cloudflare KV (Cache) ↓ TypeScript Pattern Detector ↓ Etherscan API (6 keys with rotation) ↓ Ethereum, Polygon, and Arbitrum

## 🧬 Algoritmo de Detecção

O HoneypotScan utiliza **análise estática** avançada para detectar padrões maliciosos no código-fonte de contratos inteligentes. Nosso algoritmo é projetado para alta precisão, minimizando falsos positivos.
Baixar ferramenta