 teler-sh/teler
Detecção de Intrusão HTTP em Tempo Real

[!IMPORTANT]
Caros utilizadores,Gostaríamos de partilhar algumas atualizações importantes sobre o desenvolvimento do teler IDS.
🛑 O desenvolvimento do teler IDS está atualmente em pausa. No entanto, temos o prazer de informar que decidimos dar um passo ousado ao iniciar uma refatoração completa, começando do zero para melhorar o processo geral de desenvolvimento. 🚀
Em paralelo, estamos a planear ativamente o roadmap para o teler IDS v3. 📝
O que podemos revelar neste momento é que a versão 3 aproveitará eBPF & teler-waf como suporte, prometendo funcionalidades e capacidades avançadas. 🌟Se tiver feedback ou sugestões sobre as funcionalidades que gostaria de ver no teler IDS v3, participe no nosso inquérito anónimo 👉 https://s.surveyplanet.com/8he6p7rq
Fique atento a mais atualizações enquanto continuamos a inovar e melhorar o nosso sistema de deteção de intrusões! Tipis-tipis asal menyala abangkuuhh! 🔥🔝🙌🏼
Cumprimentos,
dw1
Conforme anunciado em teler-announce#Fm8Yjh_4of0.
[!NOTE] Entretanto, pode instalar e descarregar a versão mais recente v2 para continuar a utilizá-lo.


Deteção de Intrusão HTTP em Tempo Real
Contribuir
·
Novidades
·
Reportar Bug
·
Solicitar Funcionalidade
teler é um sistema de deteção de intrusão em tempo real e alerta de ameaças baseado em logs web que funciona num terminal com recursos que recolhemos e fornecemos pela comunidade. ❤️
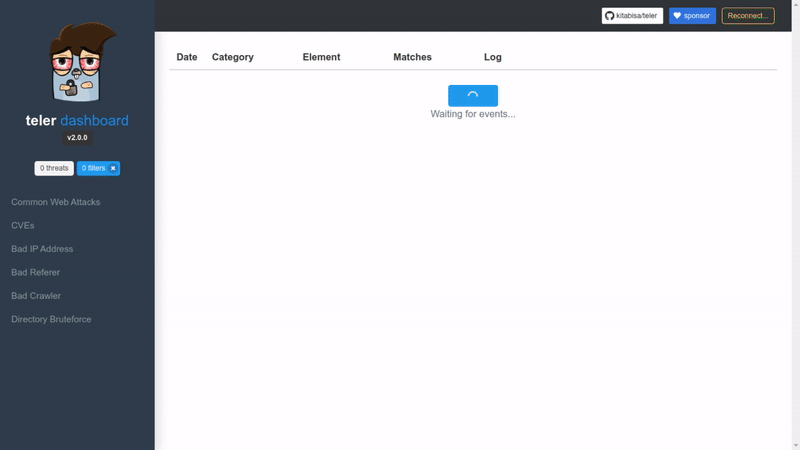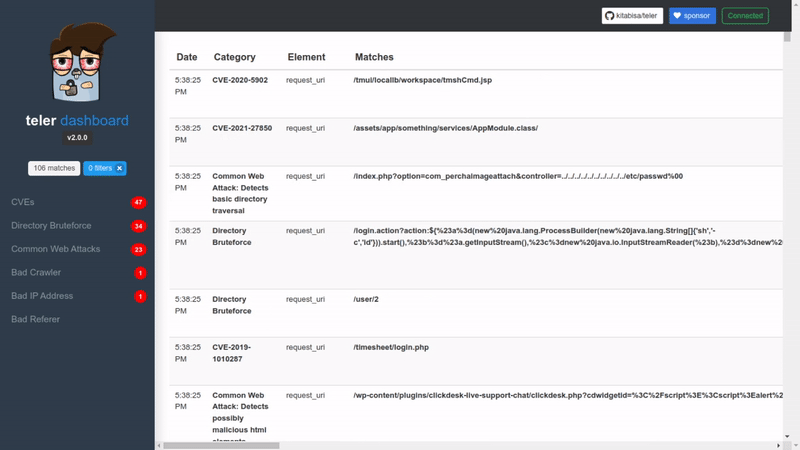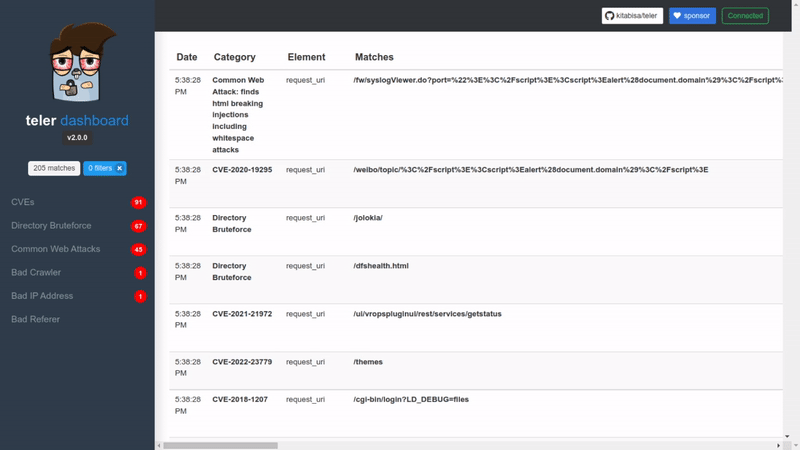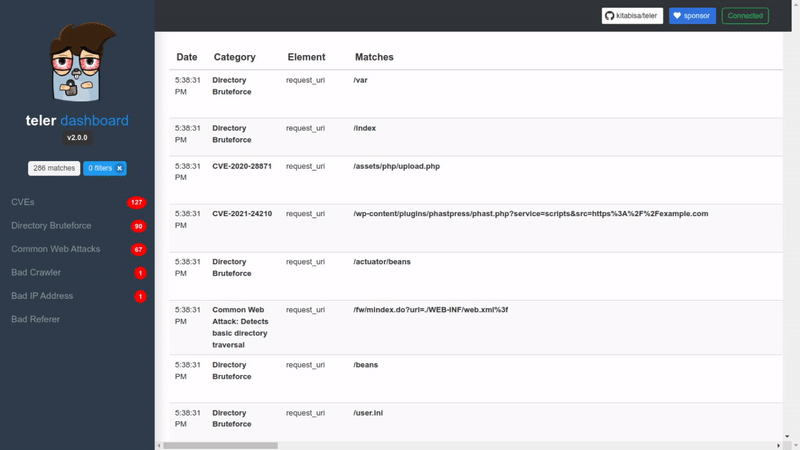
| CLI | Dashboard |
|---|---|
 |  |
[!NOTE] Se atualizar de uma versão anterior à v2, haverá algumas alterações de rutura que afetam os ficheiros de configuração. As adaptações adequadas podem ser consultadas no ficheiro teler.example.yaml.
Veja também:
Tempo real: Analise logs e identifique atividade suspeita em tempo real.
Alertas: teler fornece alertas quando uma ameaça é detetada, notificações push incluem Slack, Mattermost, Telegram e Discord.
Monitorização: Temos as nossas próprias métricas se quiser monitorizar ameaças facilmente, e usamos Prometheus para isso.
Registo: também é fornecido em formato de ficheiro ou envia ameaças detetadas para o motor de busca de logs Zinc.
Recursos atualizados: As coleções são continuamente atualizadas.
Configuração mínima: Pode simplesmente executá-lo contra o seu ficheiro de log, escrever o formato do log e deixar o teler analisar o log e mostrar-lhe alertas!
Formatos de log flexíveis: teler permite qualquer string de formato de log personalizada! Tudo depende de como escreve o formato do log no ficheiro de configuração.
Regras de ameaças personalizadas: Quer alcançar um leque mais amplo de ameaças em vez das regras baseadas no motor (padrão)? Pode personalizar as regras de ameaças!
Processamento incremental de logs: Precisa de persistência de dados em vez de buffer stream? teler tem a capacidade de processar logs incrementalmente através das opções de persistência em disco.
teler foi projetado para ser um analisador de ameaças rápido, baseado em terminal. A sua ideia central é analisar rapidamente e caçar ameaças em tempo real!
Aqui está uma pré-visualização do teler com condições de uso como:
| Buffer-streams | Incremental |
|---|---|
 |  |
Toda a documentação relacionada com instalação, uso e configuração está em teler.app.

Este projeto existe graças a todas as pessoas que contribuem. Para aprender como configurar um ambiente de desenvolvimento e para as diretrizes de contribuição, veja CONTRIBUTING.md.
