 techupdate24/python-pillow-rce-cve-2026-112900
Um guia completo e fluxo de trabalho para integrar sprints Agile com pipelines CI/CD DevOps.

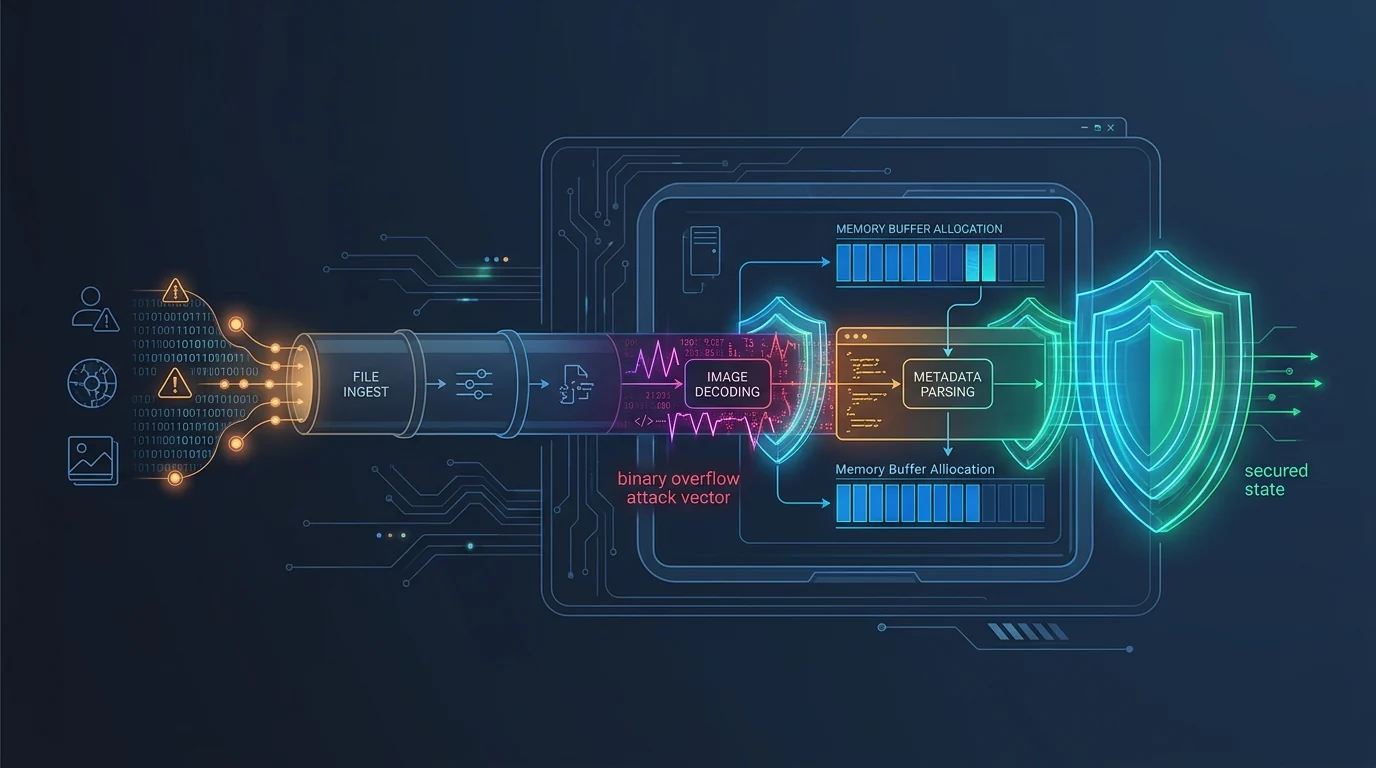
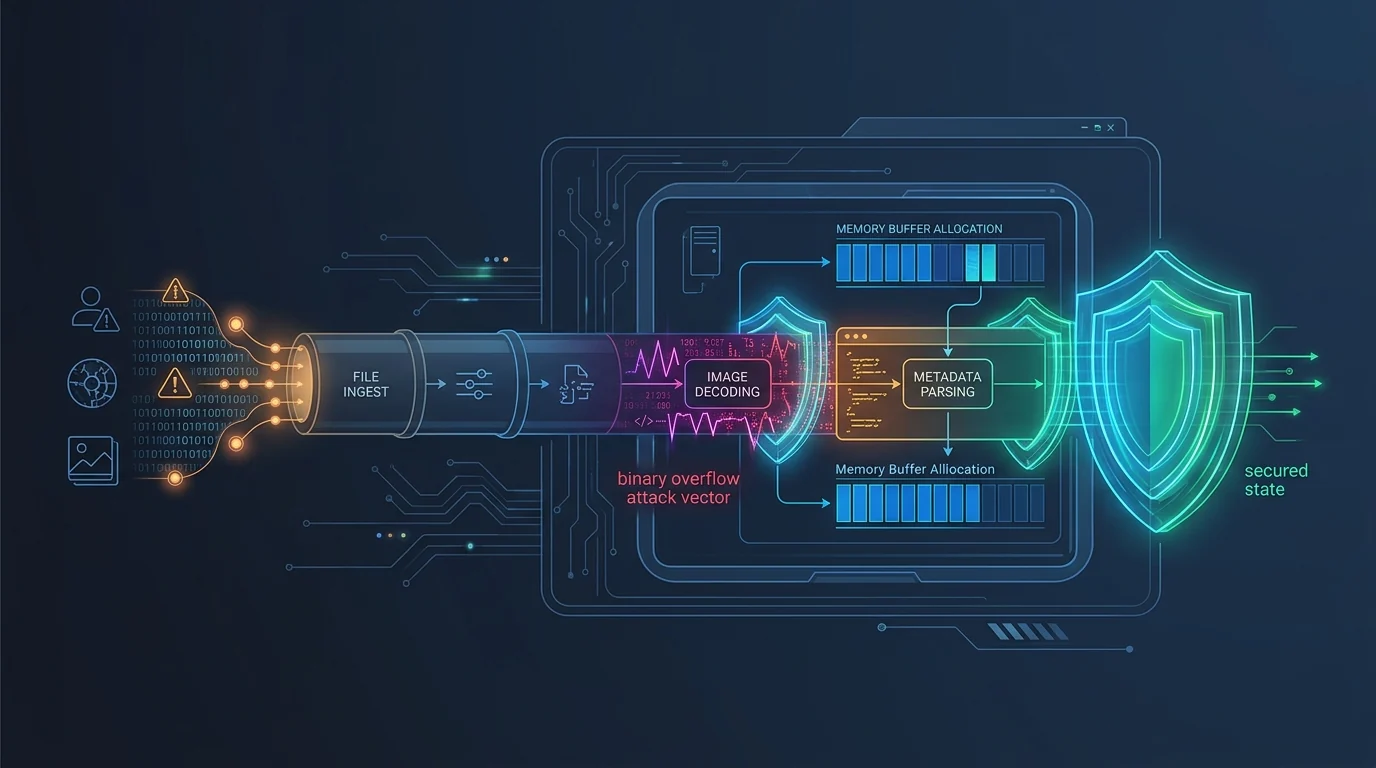
Pesquisadores de segurança divulgaram uma vulnerabilidade crítica de execução remota de código (RCE) rastreada como CVE-2026-112900 no Pillow, a amplamente utilizada biblioteca de imagens para Python. A falha decorre de validação de entrada e gerenciamento de buffer de memória inadequados durante a análise de arquivos de imagem, permitindo que atacantes remotos não autenticados alcancem execução arbitrária de código ao fornecer arquivos de imagem maliciosos especialmente criados.
Nosso mais recente aviso de segurança para desenvolvedores detalha as versões afetadas da biblioteca, a mecânica de exploração em pipelines de processamento automatizados e as medidas essenciais de atualização e sanitização de entrada.
Leia a análise técnica completa de segurança em nosso portal oficial de segurança: Python Pillow RCE (CVE-2026-112900)






