 t0x1cx/cve-2024-34361-pi-hole-ssrf-to-rce

Este repositório contém um exploit para CVE-2024-34361, uma vulnerabilidade crítica do Pi-hole (CVSS 8.6). Ele usa SSRF para alcançar RCE ao explorar validação inadequada de URL, permitindo que atacantes enviem requisições arbitrárias e executem comandos no sistema. Aviso: Apenas para testes de segurança educacionais e éticos. O uso não autorizado é ilegal.
Este repositório contém um exploit para CVE-2024-34361, uma vulnerabilidade crítica (CVSS 8.6) descoberta no Pi-hole, um DNS sinkhole amplamente utilizado para bloquear anúncios e domínios de rastreamento no nível da rede.
A vulnerabilidade surge da validação inadequada de URLs, que pode ser explorada via SSRF (Server-Side Request Forgery). Sob certas condições, este SSRF pode ser escalado para RCE (Execução Remota de Código) usando o protocolo Gopherus.
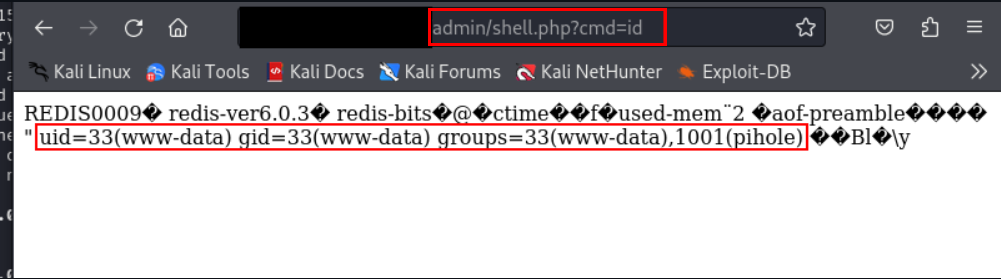
A exploração desta vulnerabilidade permite que um atacante envie requisições arbitrárias a partir do servidor Pi-hole, potencialmente levando à execução não autorizada de comandos no sistema.
Esta falha de segurança não apenas compromete a confidencialidade e integridade do sistema, mas também representa uma ameaça significativa à sua disponibilidade ao permitir que um atacante execute comandos arbitrários.
Versões Afetadas:
Certifique-se de que o Python está instalado no seu sistema para utilizar este exploit. Clone o repositório e configure o ambiente necessário da seguinte forma:
git clone https://github.com/T0X1Cx/CVE-2024-34361-Pi-hole-SSRF-to-RCE.git
cd CVE-2024-34361-Pi-hole-SSRF-to-RCE
pip install -r requirements.txt
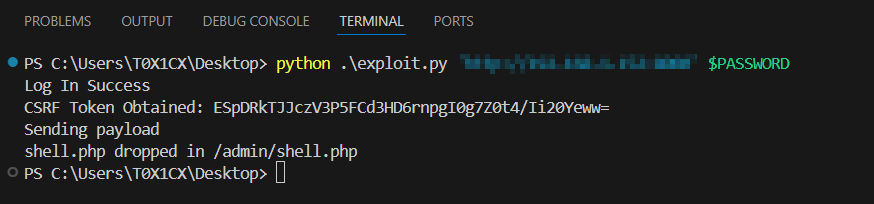
Execute o exploit usando o comando abaixo:
python3 exploit.py [Pi-Hole URL] [Admin password]
Para usar este exploit, você precisa instalar e configurar o Redis no sistema alvo. Siga estes passos para instalar o Redis:
Baixe e extraia o Redis:
wget https://download.redis.io/releases/redis-6.0.3.tar.gz
tar -xvf redis-6.0.3.tar.gz
cd redis-6.0.3
Compile e inicie o Redis:
make
cd src/
sudo ./redis-server
Este exploit é destinado apenas para fins educacionais e de testes de segurança éticos. O uso deste exploit contra alvos sem consentimento mútuo prévio é ilegal, e o desenvolvedor se exime de qualquer responsabilidade por uso indevido ou danos causados por este exploit.
Exploit desenvolvido por Julio Ángel Ferrari (Aka. T0X1Cx)






