

Estrutura de análise estática para Android baseada em C para descompilação, detecção de segredos, descoberta de endpoints, análise de permissões e varredura de bibliotecas nativas com classificação de segredos assistida por ML.

APKX-Hunter é um Framework de Análise Estática Android de código aberto, escrito inteiramente em C, projetado especificamente para avaliações de segurança Android, engenharia reversa, análise de malware, verificação de conformidade com OWASP MASVS, caça a bugs (bug bounty) e testes de penetração.
O framework suporta tanto a análise de aplicativos únicos quanto a análise de aplicativos Android em larga escala, extraindo e analisando automaticamente formatos de pacotes Android suportados, incluindo arquivos APK, APKS, APKM, XAPK e ZIP. Com Varredura Recursiva Multi-APK e Modo Lote Silencioso, o APKX-Hunter é projetado para processar eficientemente grandes coleções de aplicativos Android, produzindo resultados limpos, organizados e acionáveis.
O APKX-Hunter combina múltiplas técnicas de análise estática — incluindo descompilação, análise de AndroidManifest, análise de permissões, detecção de componentes exportados, descoberta de endpoints, detecção de segredos embutidos, descoberta de configurações em nuvem, detecção de bibliotecas nativas e verificações de segurança OWASP MASVS — para revelar informações relevantes à segurança dentro de aplicativos Android.
O APKX-Hunter também integra um Mecanismo Leve de Classificação de Segredos baseado em Machine Learning, escrito inteiramente em C, que classifica automaticamente os segredos detectados por confiança e gravidade, ajudando pesquisadores de segurança a priorizar descobertas de alto valor, reduzir falsos positivos e acelerar a triagem de vulnerabilidades.
Ao final de cada varredura, o APKX-Hunter gera estatísticas detalhadas da varredura, incluindo o número de APKs varridos, arquivos analisados, segredos detectados, padrões detectados e descobertas MASVS, fornecendo aos pesquisadores uma visão geral abrangente de toda a avaliação de segurança.
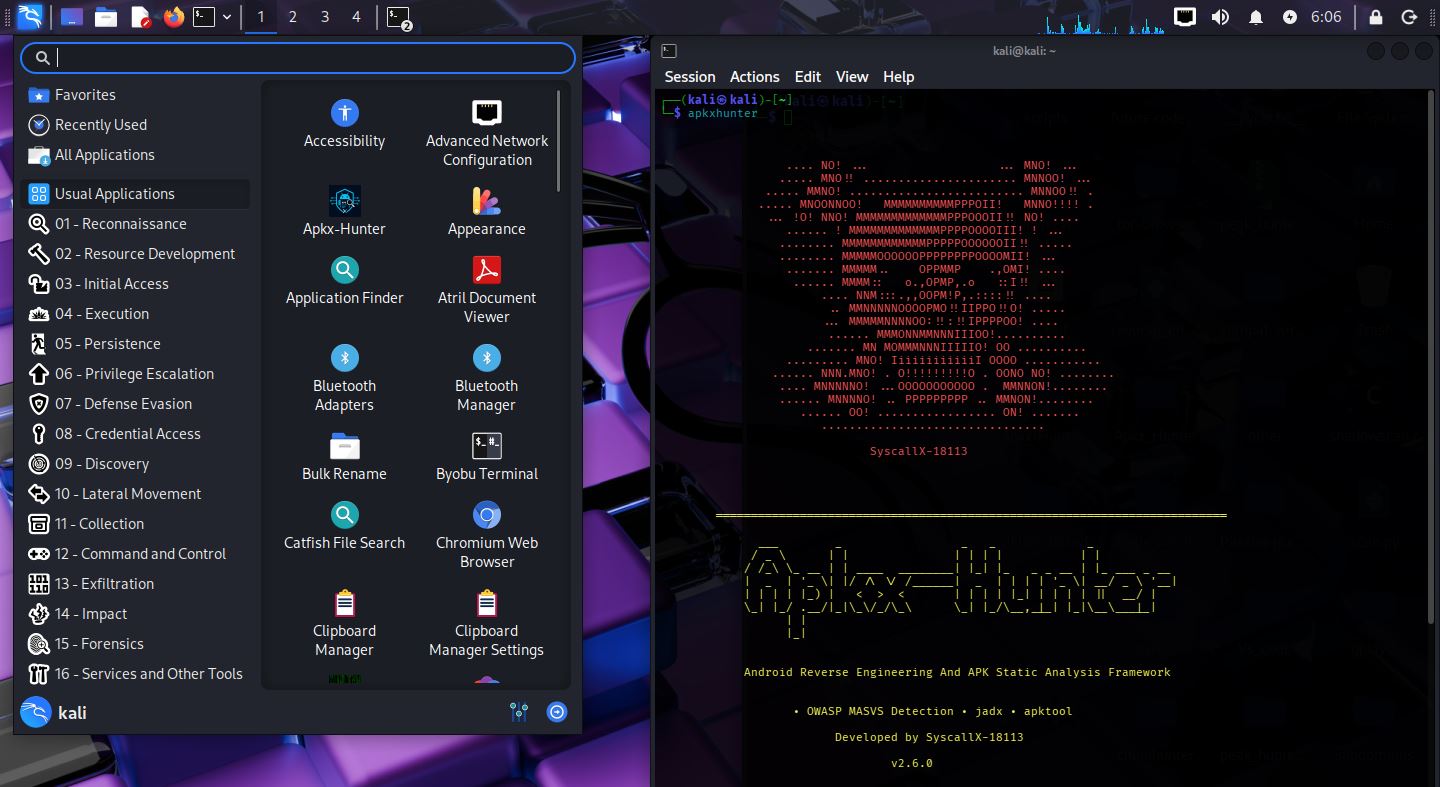
O Apkx-Hunter agora inclui varredura de segurança OWASP MASVS com 15 categorias e 166 padrões de detecção:
| # | Categoria | Padrões |
|---|---|---|
| 1 | Criptografia Fraca | 28 |
| 2 | Certificate Pinning | 13 |
| 3 | Detecção de Root | 20 |
| 4 | Anti Debugging | 9 |
| 5 | Anti Adulteração | 3 |
| 6 | SharedPreferences | 8 |
| 7 | SQLite | 9 |
| 8 | Armazenamento Externo | 11 |
| 9 | Carregamento Dinâmico de Código | 10 |
| 10 | Reflexão | 9 |
| 11 | Execução de Comandos em Tempo de Execução | 9 |
| 12 | Segurança WebView | 13 |
| 13 | Segurança de Rede | 10 |
| 14 | Validação SSL | 10 |
| 15 | Carregamento de Biblioteca Nativa | 9 |
| TOTAL | 166 |
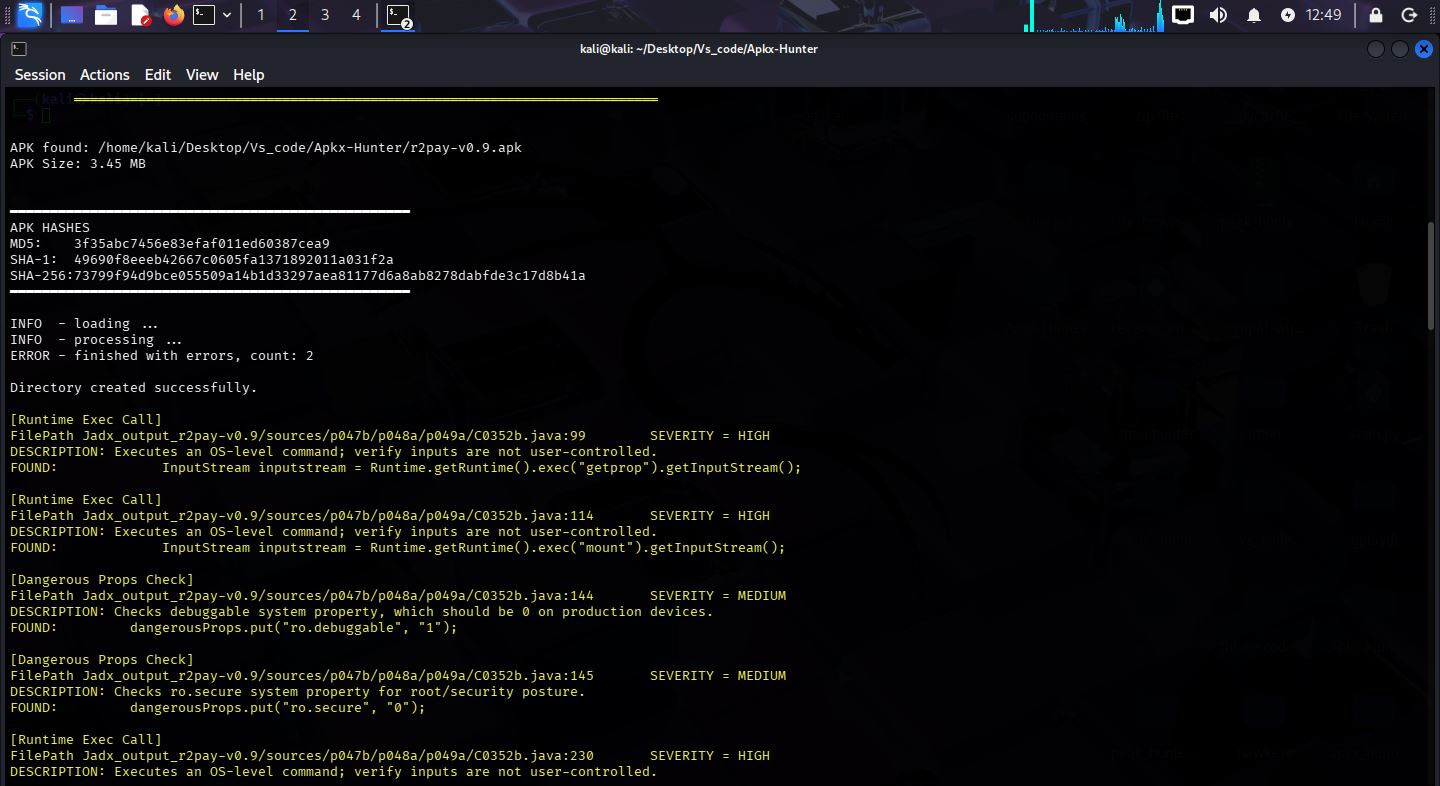
O APKXHunter foi testado contra o aplicativo OWASP UnCrackable Level 4. A varredura identificou com sucesso múltiplas descobertas de segurança, demonstrando a eficácia de seu mecanismo de varredura OWASP MASVS e de suas capacidades de análise estática Android.
Modelo de Machine Learning
O APKXHunter usa um classificador de machine learning offline. O model.bin contém apenas pesos numéricos treinados usados para calcular a pontuação de confiança dos segredos detectados.
Ele NÃO é executável.
Ele não contém código.
Ele é carregado apenas como dados binários.
Estatísticas do Projeto
Os resultados a seguir são baseados em testes realizados durante o desenvolvimento.
| Métrica | Valor Testado |
|---|---|
| Sistema Operacional | Kali Linux |
| RAM Usada para Testes | 8 GB |
| CPU | Intel Core i3-2120 |
| Maior APK Descompilado ou Varrido com Sucesso | 85 MB |
| Tempo Médio de Descompilação | ~50 - 60 segundos |
Mínimo:
Recomendado:
O APKXHunter integra um Mecanismo Leve de Classificação de Segredos baseado em Machine Learning, escrito inteiramente em C, como parte de seu fluxo de trabalho de detecção de segredos. Este é um modelo estatístico de Machine Learning — não um Large Language Model, ChatGPT, IA Generativa ou sistema de Deep Learning.

