 synacktiv/octoscan
Octoscan é um scanner de vulnerabilidades estático para fluxos de trabalho de ação do GitHub.

Octoscan é um scanner estático de vulnerabilidades para workflows de GitHub Actions.

$ go mod tidy
$ go build
Ou com docker:
$ docker pull ghcr.io/synacktiv/octoscan:latest
O Octoscan pode ser executado contra um repositório git local, ou você pode baixar todos os workflows com a ação dl:
$ octoscan dl -h
Octoscan.

Usage:
	octoscan dl [options] --org <org> [--repo <repo> --token <pat> --default-branch --max-branches <num> --path <path> --output-dir <dir> --include-archives]

Options:
	-h, --help  						Show help
	-d, --debug  						Debug output
	--verbose  						Verbose output
	--org <org>  						Organizations to target
	--repo <repo>  						Repository to target
	--token <pat>  						GHP to authenticate to GitHub
	--default-branch  					Only download workflows from the default branch
	--max-branches <num>  					Limit the number of branches to download
	--path <path>  						GitHub file path to download [default: .github/workflows]
	--output-dir <dir>  					Output dir where to download files [default: octoscan-output]
	--include-archives  					Also download archived repositories
./octoscan dl --token ghp_<token> --org apache --repo incubator-answer
Se você não souber o que executar, basta executar isto:
./octoscan scan path/to/repos/ --disable-rules shellcheck,local-action --filter-triggers external
Isso reduzirá os falsos positivos e trará os resultados mais interessantes.
Se você baixou os workflows com o comando dl, pode ter workflows duplicados, pois, por padrão, o octoscan baixa todos os workflows de todos os branches. Para excluir workflows duplicados e acelerar a análise, você pode usar o comando fdupes antes de executar a análise:
fdupes -n -r -N -d path/to/repo
$ octoscan scan -h
octoscan

Usage:
	octoscan scan [options] --list-rules
	octoscan scan [options] <target>
	octoscan scan [options] <target> [--debug-rules --filter-triggers=<triggers> --filter-run --ignore=<pattern> ((--disable-rules | --enable-rules ) <rules>) --config-file <config>]

Options:
	-h, --help
	-v, --version
	-d, --debug
	--verbose
	--format <format>  				Output format, json, sarif or custom template to format error messages in Go template syntax. See https://github.com/rhysd/actionlint/tree/main/docs/usage.md#format
	--oneline 					Use one line per one error. Useful for reading error messages from programs

Args:
	<target>					Target File or directory to scan
	--filter-triggers <triggers>			Scan workflows with specific triggers (comma separated list: "push,pull_request_target" or pre-configured: external/allnopr)
	--filter-run					Search for expression injection only in run shell scripts.
	--ignore <pattern>				Regular expression matching to error messages you want to ignore.
	--disable-rules <rules>				Disable specific rules. Split on ","
	--enable-rules <rules>				Enable specific rules, this will disable all other rules. Split on ","
	--debug-rules					Enable debug rules.
	--config-file <config>				Config file.

Examples:
	$ octoscan scan ci.yml --disable-rules shellcheck,local-action --filter-triggers external
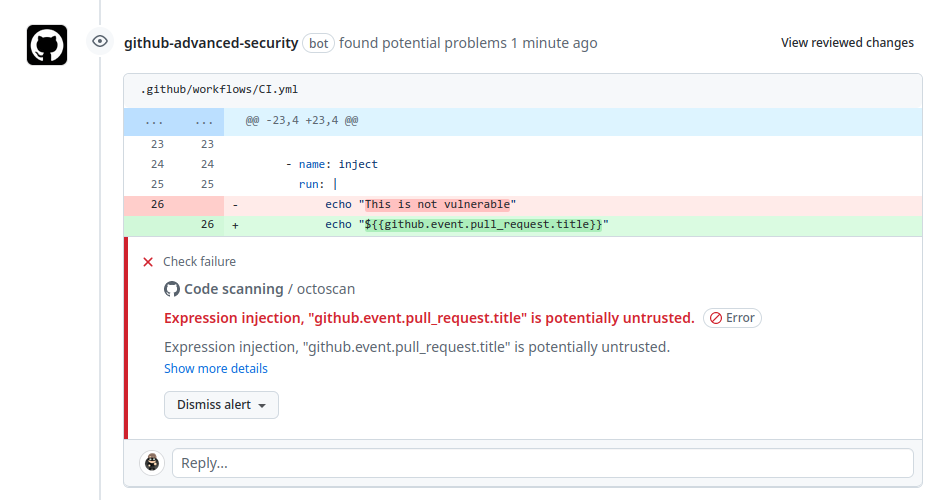
Esta ferramenta também pode ser usada diretamente como uma GitHub Action para escanear seu repositório em eventos push/pull_request. Para mais informações, consulte este repositório.
A lista completa de regras pode ser encontrada com este comando:
$ octoscan scan --list-rules
2024/08/07 16:50:48 [INFO] Available rules
- shellcheck
	Checks for shell script sources in "run:" using shellcheck
- credentials
	Checks for credentials in "services:" configuration
- dangerous-action
	Check for dangerous actions.
- dangerous-checkout
	Check for dangerous checkout.
- expression-injection
	Check for expression injection.
- dangerous-write
	Check for dangerous write operation on $GITHUB_OUTPUT or $GITHUB_ENV.
- local-action
	Check for local actions.
- runner-label
	Checks for GitHub-hosted and preset self-hosted runner labels in "runs-on:"
- unsecure-commands
	Check 'ACTIONS_ALLOW_UNSECURE_COMMANDS' env variable.
- known-vulnerability
	Check for known vulnerabilities.
- bot-check
	Check for if statements that are based on a bot identity.
- dangerous-artefact
	Check for workflow that upload artefacts containing sensitive files.
- debug-external-trigger
	Check for workflow that can be externally triggered.
- debug-artefacts
	Check for workflow that upload artefacts.
- debug-js-exec
	Check for workflow that execute system commands in JS scripts.
- debug-oidc-action
	Check for OIDC actions.
- repo-jacking
	Verify that external actions are pointing to a valid GitHub user or organization.
Gatilhos como workflow_run ou pull_request_target são executados em um contexto privilegiado, pois têm acesso de leitura aos segredos e potencialmente acesso de escrita no repositório alvo. Realizar um checkout explícito do código não confiável resultará no download do código do invasor nesse contexto.

Esta regra alerta o usuário se uma action perigosa for usada. Ela é focada principalmente em artefatos não confiáveis.
É prática comum usar artefatos para transmitir dados entre diferentes workflows. Frequentemente encontramos isso com o gatilho workflow_run, em que o workflow acionador prepara alguns dados que serão enviados ao workflow acionado. Dada a natureza não confiável desses dados de artefato, é crucial tratá-los com cautela e reconhecê-los como uma ameaça potencial. A vulnerabilidade surge do fato de que entidades externas, como agentes maliciosos, podem influenciar o conteúdo dos dados do artefato.

