 sromanhu/cve-2023-44764_concretecms-stored-xss---site_installation
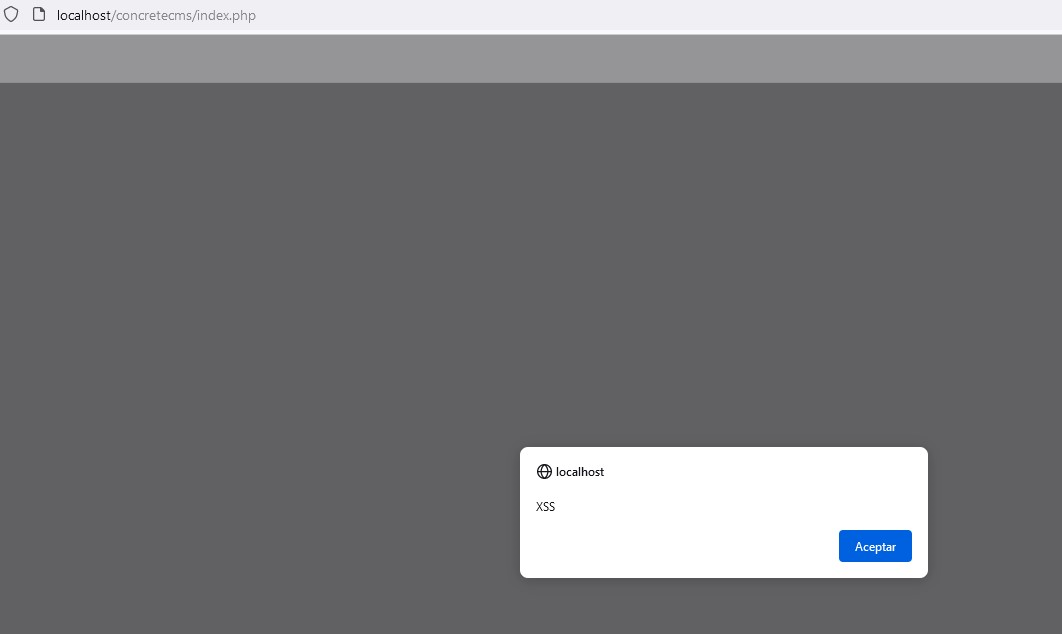
Vulnerabilidade de Cross Site Scripting no ConcreteCMS v.9.2.1 permite que um atacante local execute código arbitrário por meio de um script malicioso no SITE a partir da instalação ou das Configurações.

Descrição: A vulnerabilidade de Cross Site Scripting no ConcreteCMS v.9.2.1 permite que um atacante local execute código arbitrário através de um script malicioso no parâmetro SITE durante a instalação ou nas Configurações.
Vetores de Ataque: Scripting. Uma vulnerabilidade na sanitização da entrada no Site de Instalação ou Configurações permite injetar código JavaScript que será executado quando o usuário acessar a página web.
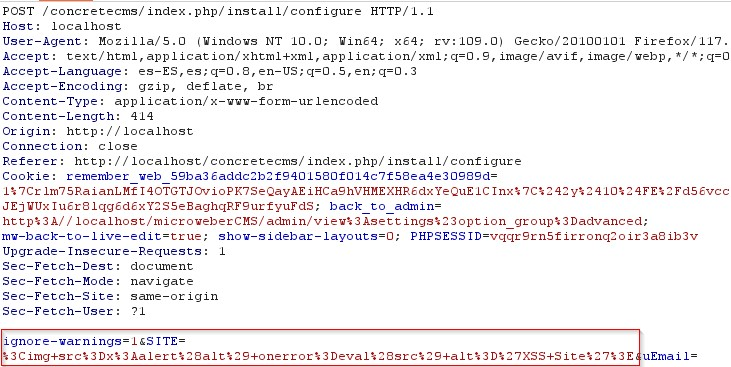
No processo de instalação, adicionamos o payload no parâmetro SITE:
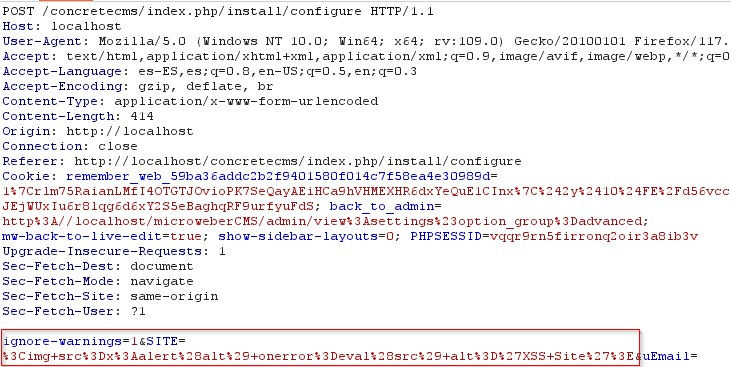
Na imagem a seguir, você pode ver o código incorporado que executa o payload na página web principal.