
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2025-32462 — demonstração do cve-2025-32462' | Kitploit
Ferramentas/GitHubGitHub/spongebob-369/cve-2025-32462
Escalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoTestes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHubspongebob-369/cve-2025-32462

cve-2025-32462

demonstração do cve-2025-32462'

Ver Repositório
39há 1 anoAinda não revisado
Compartilhar

cve-2025-32462

sudo_description

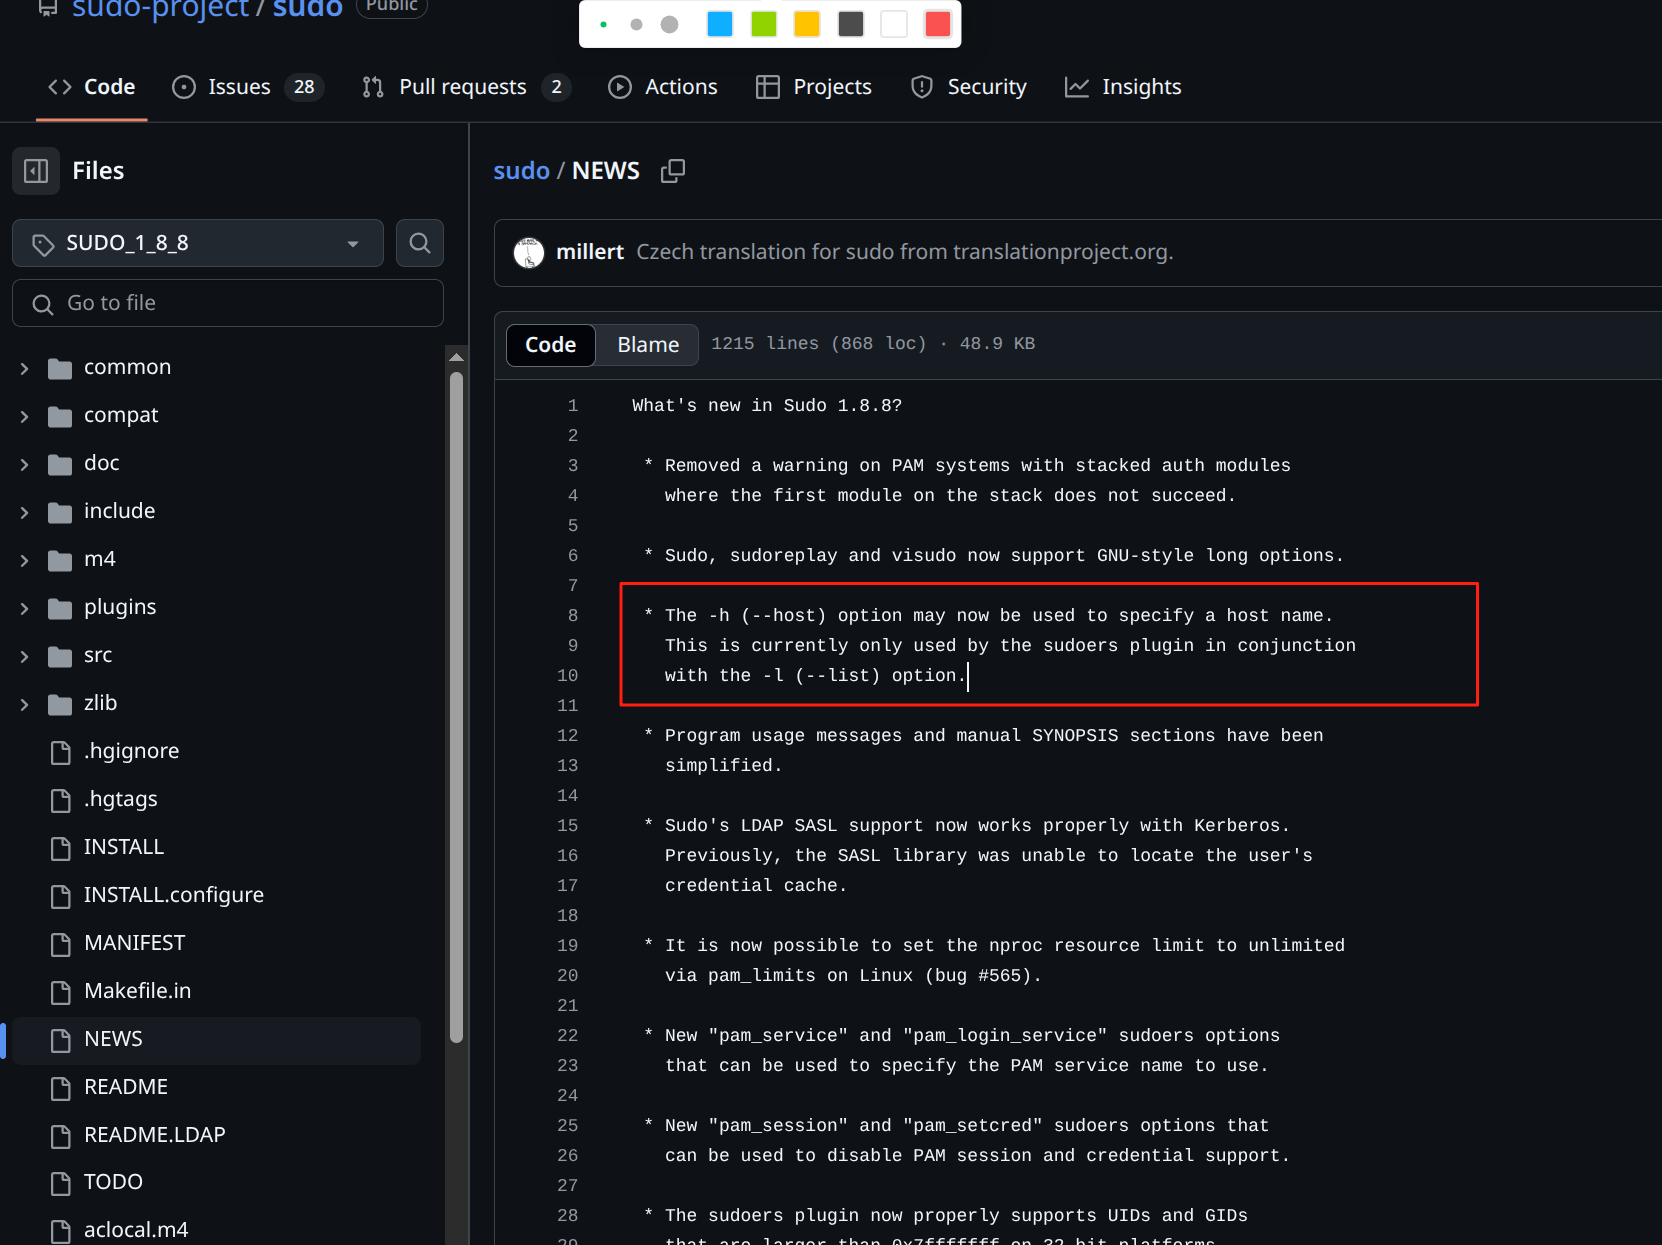
sudo/NEWS at SUDO_1_8_8 · sudo-project/sudo · GitHub

Na documentação do sudo -h (--host) está escrito que -h só pode ser usado com -l. Em atualizações posteriores, permitiu-se que sudo -h pudesse ser usado com -e, -i, etc.

sudo --host(-h) <username> -l(--list)

/etc/sudoer.d é usado para verificar quais permissões um usuário possui no sistema. Essa permissão pode ser ultrapassada, permitindo que um usuário eleve seus privilégios de um sistema para os que ele poderia ter em outro. Isso afeta especialmente sistemas que compartilham um único arquivo de configuração sudoers entre vários computadores ou que usam diretórios de usuário baseados em rede (como LDAP) para fornecer regras sudoers.

Em resumo: a opção h/--host do sudo não segue o princípio do menor privilégio e não valida os limites das regras de host em cenários que não sejam -l (como execução de comandos). Um atacante pode configurar regras maliciosas no arquivo /etc/sudoer.d.

Impacto

Afeta principalmente os sistemas de administradores que usam o mesmo arquivo sudoers em várias máquinas.

Condições

O ataque precisa atender a dois requisitos:

  • O atacante obtém um usuário autenticado

  • O sistema não está na configuração padrão, dependendo de regras adicionais presentes no arquivo sudoers

Exemplo:

O arquivo sudoers contém regras que definem as permissões desse usuário em diferentes sistemas.

Alice hostA: some Privilege

Bob hostB: some Privilege

Bob logs into hostA, then run command sudo -h hostB commandA

Processo de Reprodução

git clone https://github.com/SpongeBob-369/cve-2025-32462.git
cd cve-2025-32462
chmod +x run.sh
./run.sh
# after entering the contain Ubuntu
sudo -l
# then prompt you to enter your password, but "we" don't know.
sudo -l -h fakehost    # Check the permissions user ubuntu have in host named  fakehost
sudo -i -h fakehost    # get root

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    411
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Mecanismo OSINT com IA para descobrir e mapear mais de 7.700 identidades em redes sociais na web

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →