
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/splunk/attack_range
Testes de PenetraçãoSegurança na NuvemAprendizado e EducaçãoLabs e Prática
GitHubsplunk/attack_range

attack_range

Uma ferramenta que permite criar ambientes locais ou em nuvem vulneráveis e instrumentados para simular ataques contra eles e coletar os dados no Splunk

Ver Repositório
2.5k41544há 15 diasRevisado pelo Kitploit
Compartilhar

Splunk Attack Range v5

Attack Range Logo

O Splunk Attack Range constrói ambientes de nuvem instrumentados (AWS, Azure, GCP), simula ataques e encaminha dados para o Splunk para desenvolvimento e teste de detecções.
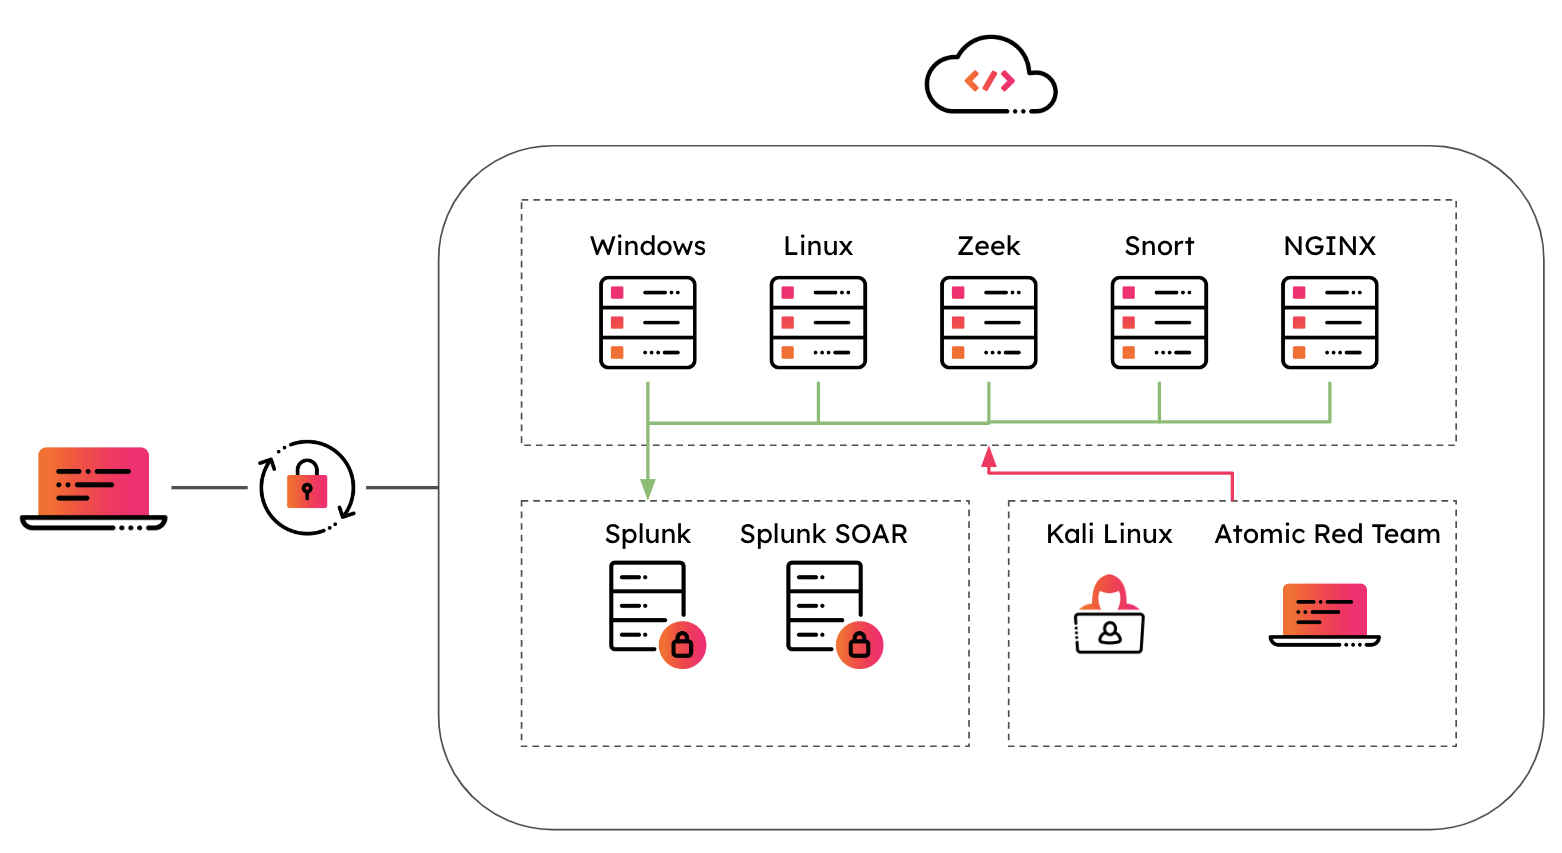
Attack Range Architecture

O que ele faz:

  • Construir laboratórios — Implante um pequeno laboratório semelhante à produção (Splunk, servidores Windows/Linux, Kali opcional, Zeek, etc.) via Terraform e Ansible.
  • Simular ataques — Execute técnicas do Atomic Red Team (e outras) para gerar telemetria real.
  • Compartilhar acesso — Use WireGuard VPN; gere configurações de cliente adicionais para compartilhar o range com outras pessoas.

Clique na imagem para assistir à demonstração 👇
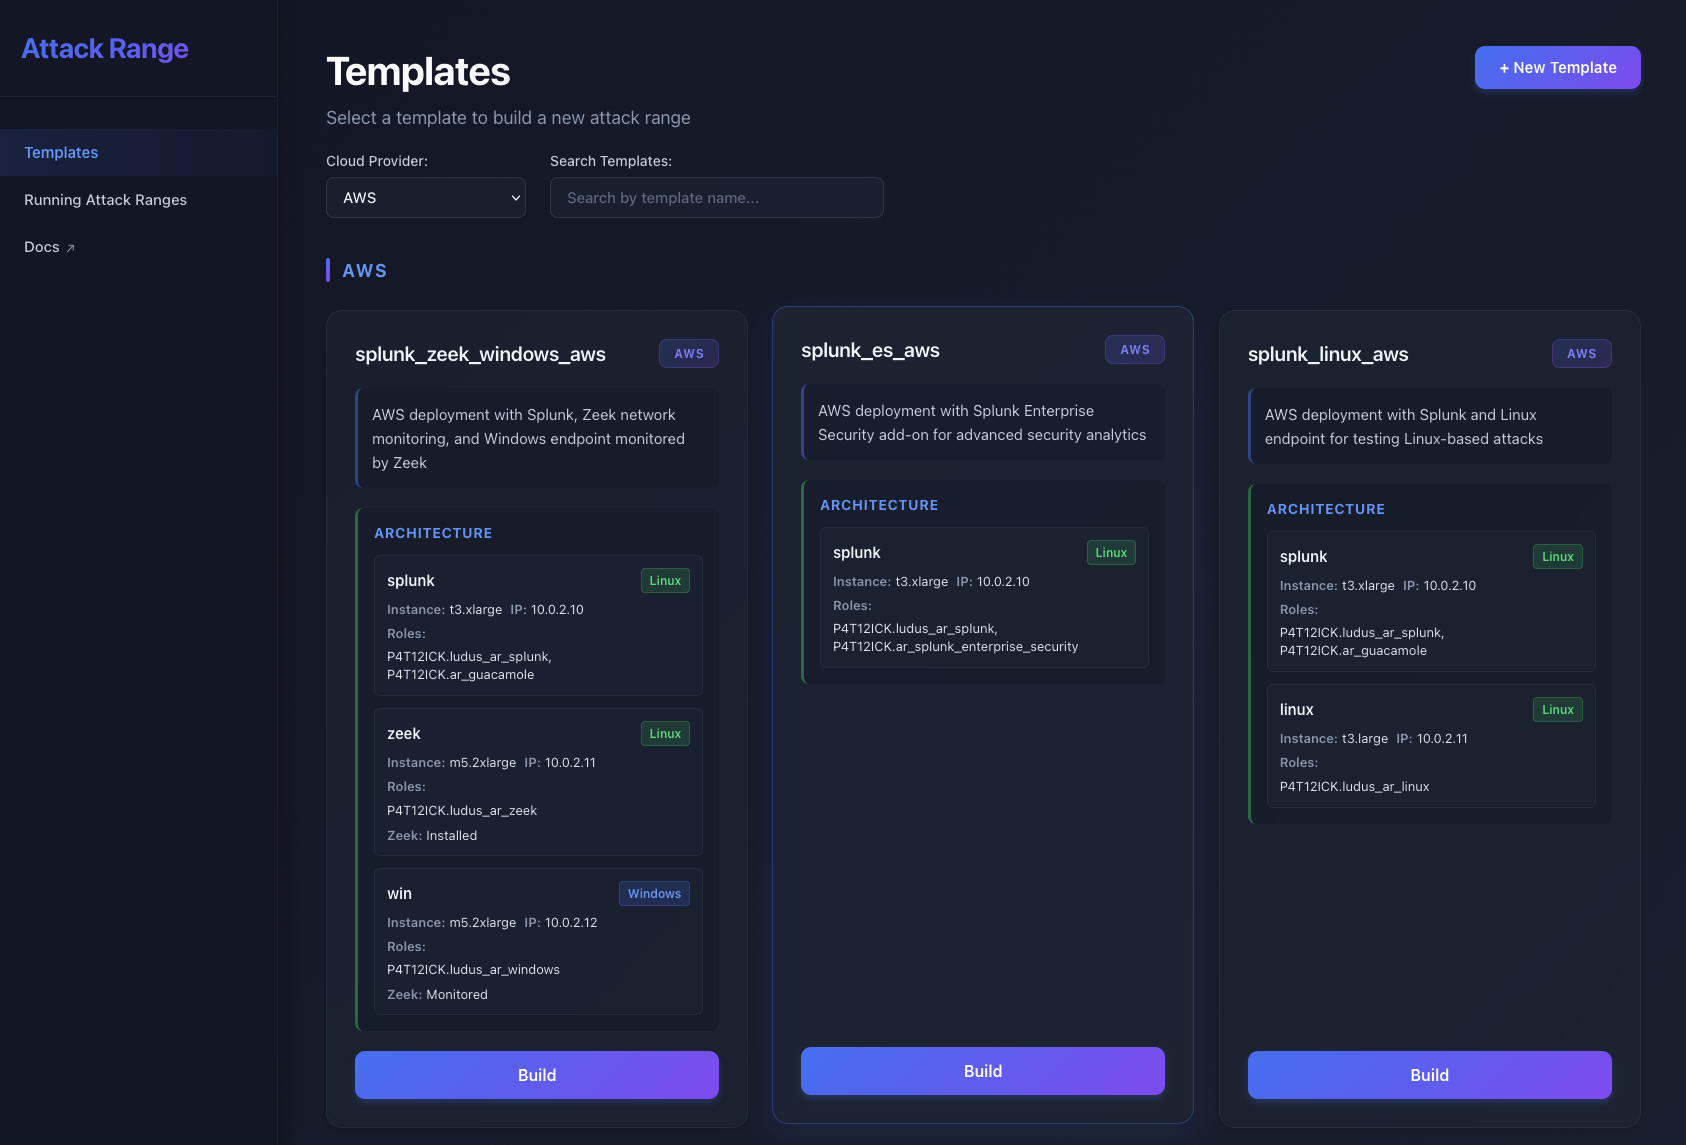
Watch the demo

Primeiros passos

Preferido: Docker Compose

  1. Pré-requisitos: Docker e Docker Compose. Configure seu provedor de nuvem (AWS, Azure ou GCP) e monte as credenciais conforme abaixo.

  2. Clone e inicie:

    git clone <repo-url>
    cd attack_range_2
    docker compose -f docker/docker-compose.yml up
    
  3. Use o aplicativo ou a API:

    • Aplicativo web: abra http://localhost:4321 — construir/destruir ranges, visualizar status, executar simulações, compartilhar acesso.
    • API: http://localhost:4000 — API REST; documentação interativa em http://localhost:4000/openapi/swagger.
  4. Construir um range (duas etapas):

    • No aplicativo: escolha um template (ex.: aws/splunk_minimal_aws) e inicie a construção. Quando o status for Aguardando VPN, baixe a configuração do WireGuard, conecte-se com WireGuard e continue a construção.
    • Ou via API: POST /attack-range/build com {"template": "aws/splunk_minimal_aws"}, consulte GET /attack-range/status/<id>, use a configuração WireGuard retornada, conecte-se, depois POST /attack-range/build com {"attack_range_id": "<id>"}.
  5. CLI no Docker (opcional):

    docker compose --profile cli -f docker/docker-compose.yml run --rm attack_range build -t aws/splunk_minimal_aws
    

    Outras ações: destroy, simulate, apply-role, share. Consulte a Documentação detalhada para uso e flags da CLI.


Formas de executar

MétodoCaso de uso
Docker Compose (recomendado)Execute API + aplicativo web + CLI opcional com um docker compose; sem necessidade de Python/Ansible/Terraform local.
Aplicativo webConstruir, destruir, simular e compartilhar via interface na porta 4321.
REST APIAutomatize a partir de scripts ou CI; documentação completa do OpenAPI em /openapi/swagger.
CLI`attack_range.py build

Documentação

  • Documentação completa (Read the Docs): https://attack-range.readthedocs.io/
  • Capítulos: Primeiros passos, Configuração, Rede, Compartilhamento, Templates, Funções Ansible

Referência rápida

  • Configs: Cada range possui uma configuração em config/<attack_range_id>.yml. Os templates estão em templates/{aws,azure,gcp}/.
  • Credenciais: Configure ~/.aws, ~/.azure ou ~/.config/gcloud e monte-os nos contêineres (veja docker/docker-compose.yml).
  • Suporte: Issues do GitHub e CONTRIBUTING.

Suporte

Por favor, use o rastreador de issues do GitHub para enviar bugs ou solicitar funcionalidades.

Se você tiver dúvidas ou precisar de suporte, você pode:

  • Entre na sala #security-research no canal Splunk Slack
  • Publique uma pergunta no Splunk Answers
  • Se você é um cliente Splunk Enterprise com um contrato de direito de suporte válido e tem uma pergunta relacionada ao Splunk, também pode abrir um caso de suporte no portal de suporte https://www.splunk.com/

Contribuindo

Agradecemos feedback e contribuições da comunidade! Consulte nossas diretrizes de contribuição para mais informações sobre como participar.



Autor

  • Jose Hernandez
  • Patrick Bareiß

Contribuidores

  • Bhavin Patel
  • Rod Soto
  • Russ Nolen
  • Phil Royer
  • Joseph Zadeh
  • Rico Valdez
  • Dimitris Lambrou
  • Dave Herrald
  • Ignacio Bermudez Corrales
  • Peter Gael
  • Josef Kuepker
  • Shannon Davis
  • Mauricio Velazco
  • Teoderick Contreras
  • Lou Stella
  • Christian Cloutier
  • Eric McGinnis
  • Micheal Haag
  • Gowthamaraj Rajendran
  • Christopher Caldwell
  • Zachary Christensen
  • JerinSaji0
  • Michal Cichorz
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    259

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →



