Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Guide-and-theoretical-code-for-CVE-2023-35674 — Guia e código teórico para CVE-2023-35674 | Kitploit
Ferramentas/GitHubGitHub/spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674
Segurança AndroidEscalada de PrivilégiosAnálise de VulnerabilidadesExploraçãoSegurança MóvelAprendizado e EducaçãoExploração de Binários
GitHub
Compartilhar
spiralbl0ck/guide-and-theoretical-code-for-cve-2023-35674

Guide-and-theoretical-code-for-CVE-2023-35674

Guia e código teórico para CVE-2023-35674

Ver Repositório
2267há 2 anosAinda não revisado

Guia-e-código-teórico-para-CVE-2023-35674

Guia e código teórico para CVE-2023-35674

Como o Android está fora do meu nível de habilidade, use isto como uma visão geral do meu ponto de vista sobre como eu exploraria esta CVE. Os trechos de código são apenas esqueletos, por favor ajude :) Então, antes de tudo, você não pode explorar somente a CVE-2023-35674. Por quê? Porque a CVE-2023-35674 só permite que você inicie uma atividade em segundo plano devido a um erro de lógica. Então, em essência, você usaria esta CVE para iniciar um app em segundo plano e usaria algo como a CVE-2021-0307 para escalonamento de privilégios. Um conselho: a única maneira de explorar totalmente essas 2 vulnerabilidades (ou seja, em essência, usar a cadeia) é somente se o seu Android for Android 11.

Então, agora, sobre a CVE-2023-35674. A causa raiz é, em essência, que as apresentações virtuais foram ensinadas a só poderem ser exibidas em displays virtuais privados e que isso não deveria ser o motivo de um app ser considerado em primeiro plano. Então incluí Presentation.java, o código do Google Docs, para iniciar uma apresentação virtual e, dentro dela, iniciar uma instância de uma classe (que deve ser substituída por uma forma de iniciar um app). Isso iniciará, por padrão, o app em segundo plano.[1]

Agora, para a parte do eop... Para a CVE-2021-0307, usei isto(https://blog.thalium.re/posts/leveraging-android-permissions/) como referência.... Então, o que mais precisamente? Isto

poc

Então, naturalmente, pensei em codificar um esqueleto, porque, de novo, o Android está fora do meu alcance e sou preguiçoso. Assim nasceu MainActivity.java. Agora, com um pouco mais de entendimento, acho que o fluxo do exploit deveria ser um pouco diferente. Como?

Bem, para iniciar o app em segundo plano [1] ainda deve ser respeitado. Porém, para o eop, deveria ser algo como na imagem abaixo
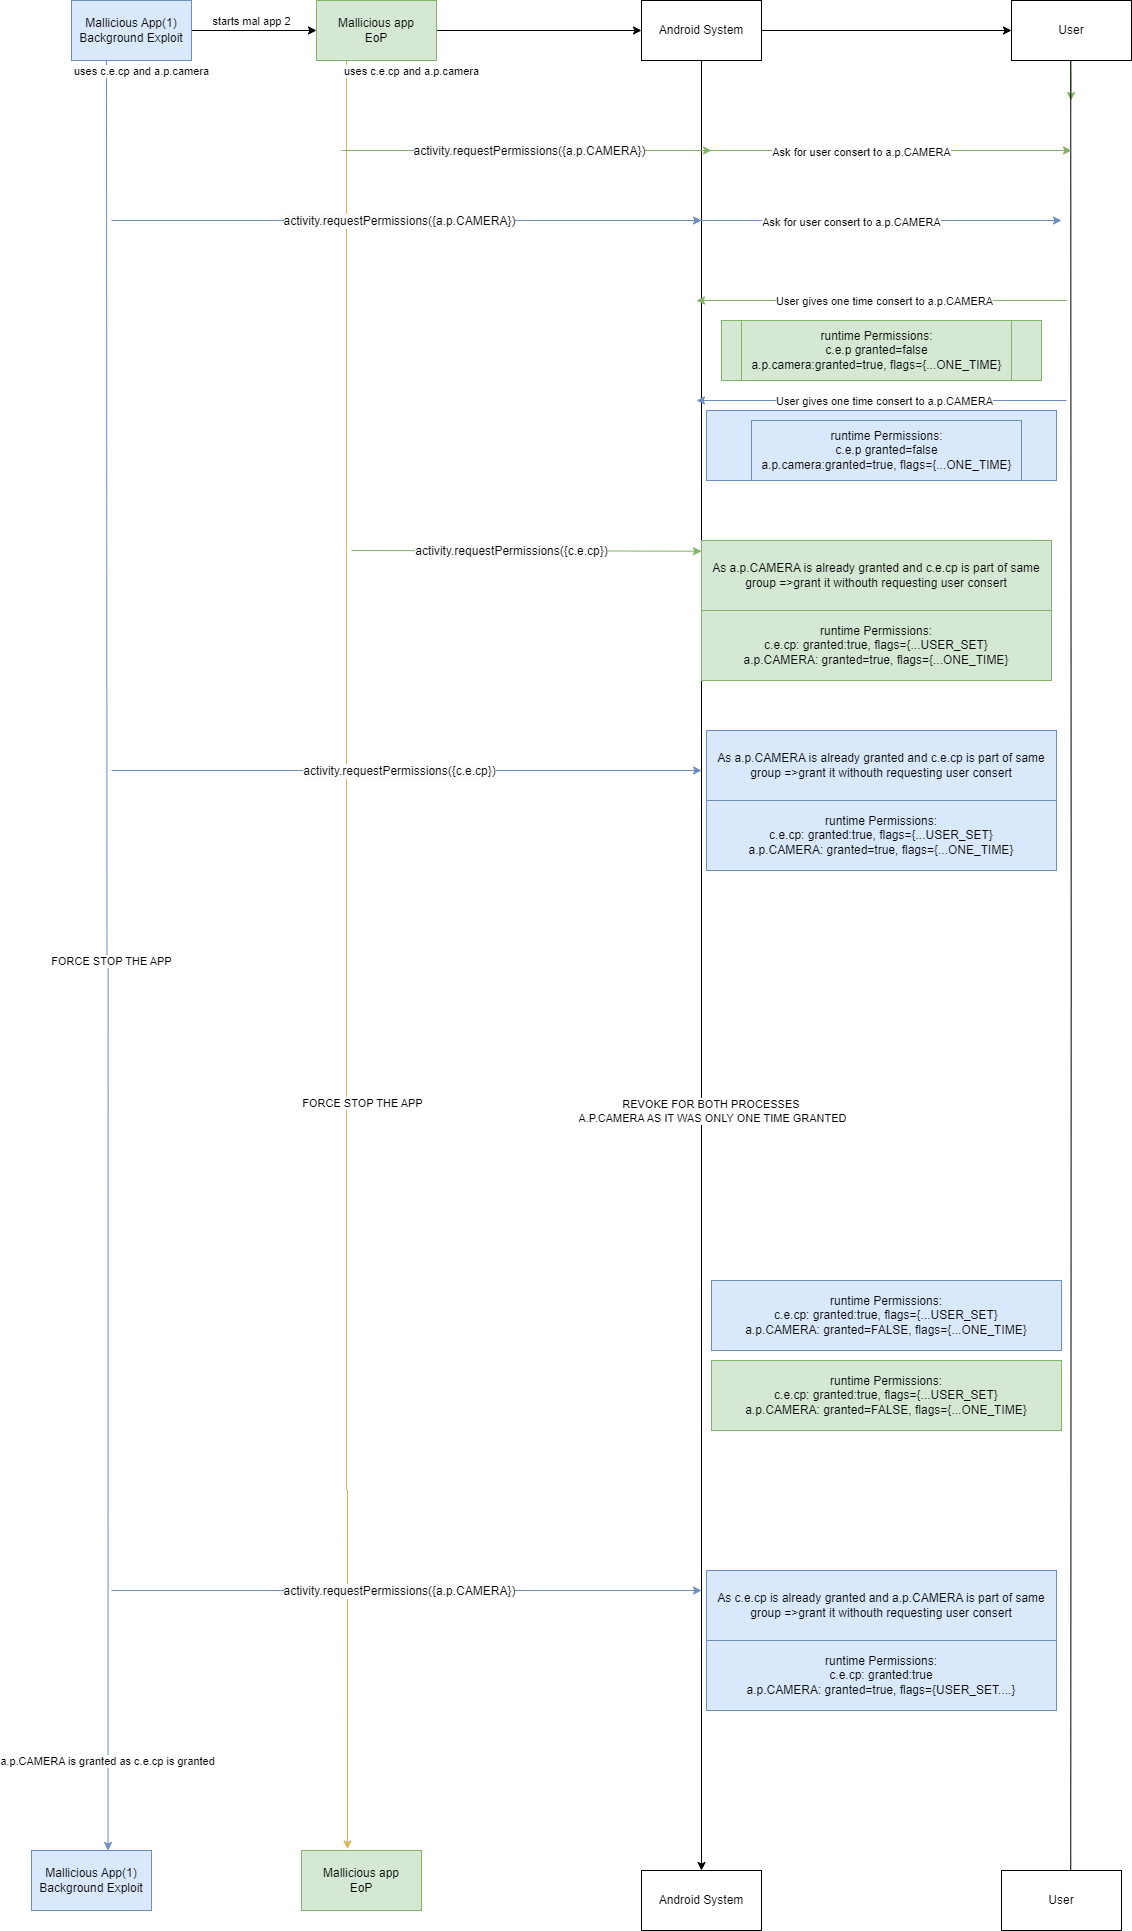
exploit

Como você pode ver, o fluxo do exploit é idêntico, só que, em vez de terminar o exploit como o do eop, terminamos com o app com o qual iniciamos o exploit em segundo plano.

Então, de modo geral, acho que descrevi 2 maneiras de obter eop, embora eu ache que, para a CVE-2023-35674, você só consiga executar código em segundo plano. Mas, divagando, acho que há 2 maneiras de explorar esta CVE-2023-35674:

  1. ter um apk executando em segundo plano, que é a primeira parte, em que você usa a CVE-2023-35674 para execução em segundo plano e depois executa a CVE-2021-0307
  2. a abordagem em que você eleva o apk da CVE-2023-35674, mas com interação do usuário, como foi descrito anteriormente, então é isso :/

Por favor, leve tudo o que escrevo aqui com um grão de sal, até novo aviso (até eu encontrar alguém para colaborar nisso que entenda de exploração no Android....)

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






