Observabilidade Semântica para Sistemas UNIX - Um prober de sistema leve baseado em C com análise alimentada por IA
Observabilidade Semântica para Sistemas UNIX
Uma sonda de sistema leve e portátil escrita em C que captura 'impressões digitais do sistema' para análise assistida por IA de riscos não óbvios. Inclui integração com auditd, pontuação de risco explicável e um painel web ao vivo com autenticação multiusuário de nível empresarial.

Demonstração ao Vivo: sentinel.speytech.com
| Configuração | Login |
|---|---|
 |  |
v0.5.x: Resumo da postura de segurança, sparkline de tendência de risco, indicador de aprendizado, fatores de risco explicáveis, alertas por email, histórico de eventos
v0.4.0: Integração com auditd, detecção de força bruta, hash de nomes de usuário preservando privacidade, atribuição de processos, pontuação de risco
v0.3.0: Painel Web, checksums SHA256, serviço systemd, aprendizado de linha de base, sonda de rede, modo de observação
Ferramentas modernas de observabilidade como Dynatrace, Datadog e Prometheus são excelentes na coleta de métricas e alertas de limite. Mas elas respondem a uma pergunta restrita: "Esta métrica está fora do intervalo esperado?"
Elas têm dificuldade com:
C-Sentinel adota uma abordagem diferente: capturar uma impressão digital abrangente do sistema — incluindo eventos de segurança — e usar raciocínio de LLM para identificar os 'fantasmas na máquina.'
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## Funcionalidades do Painel

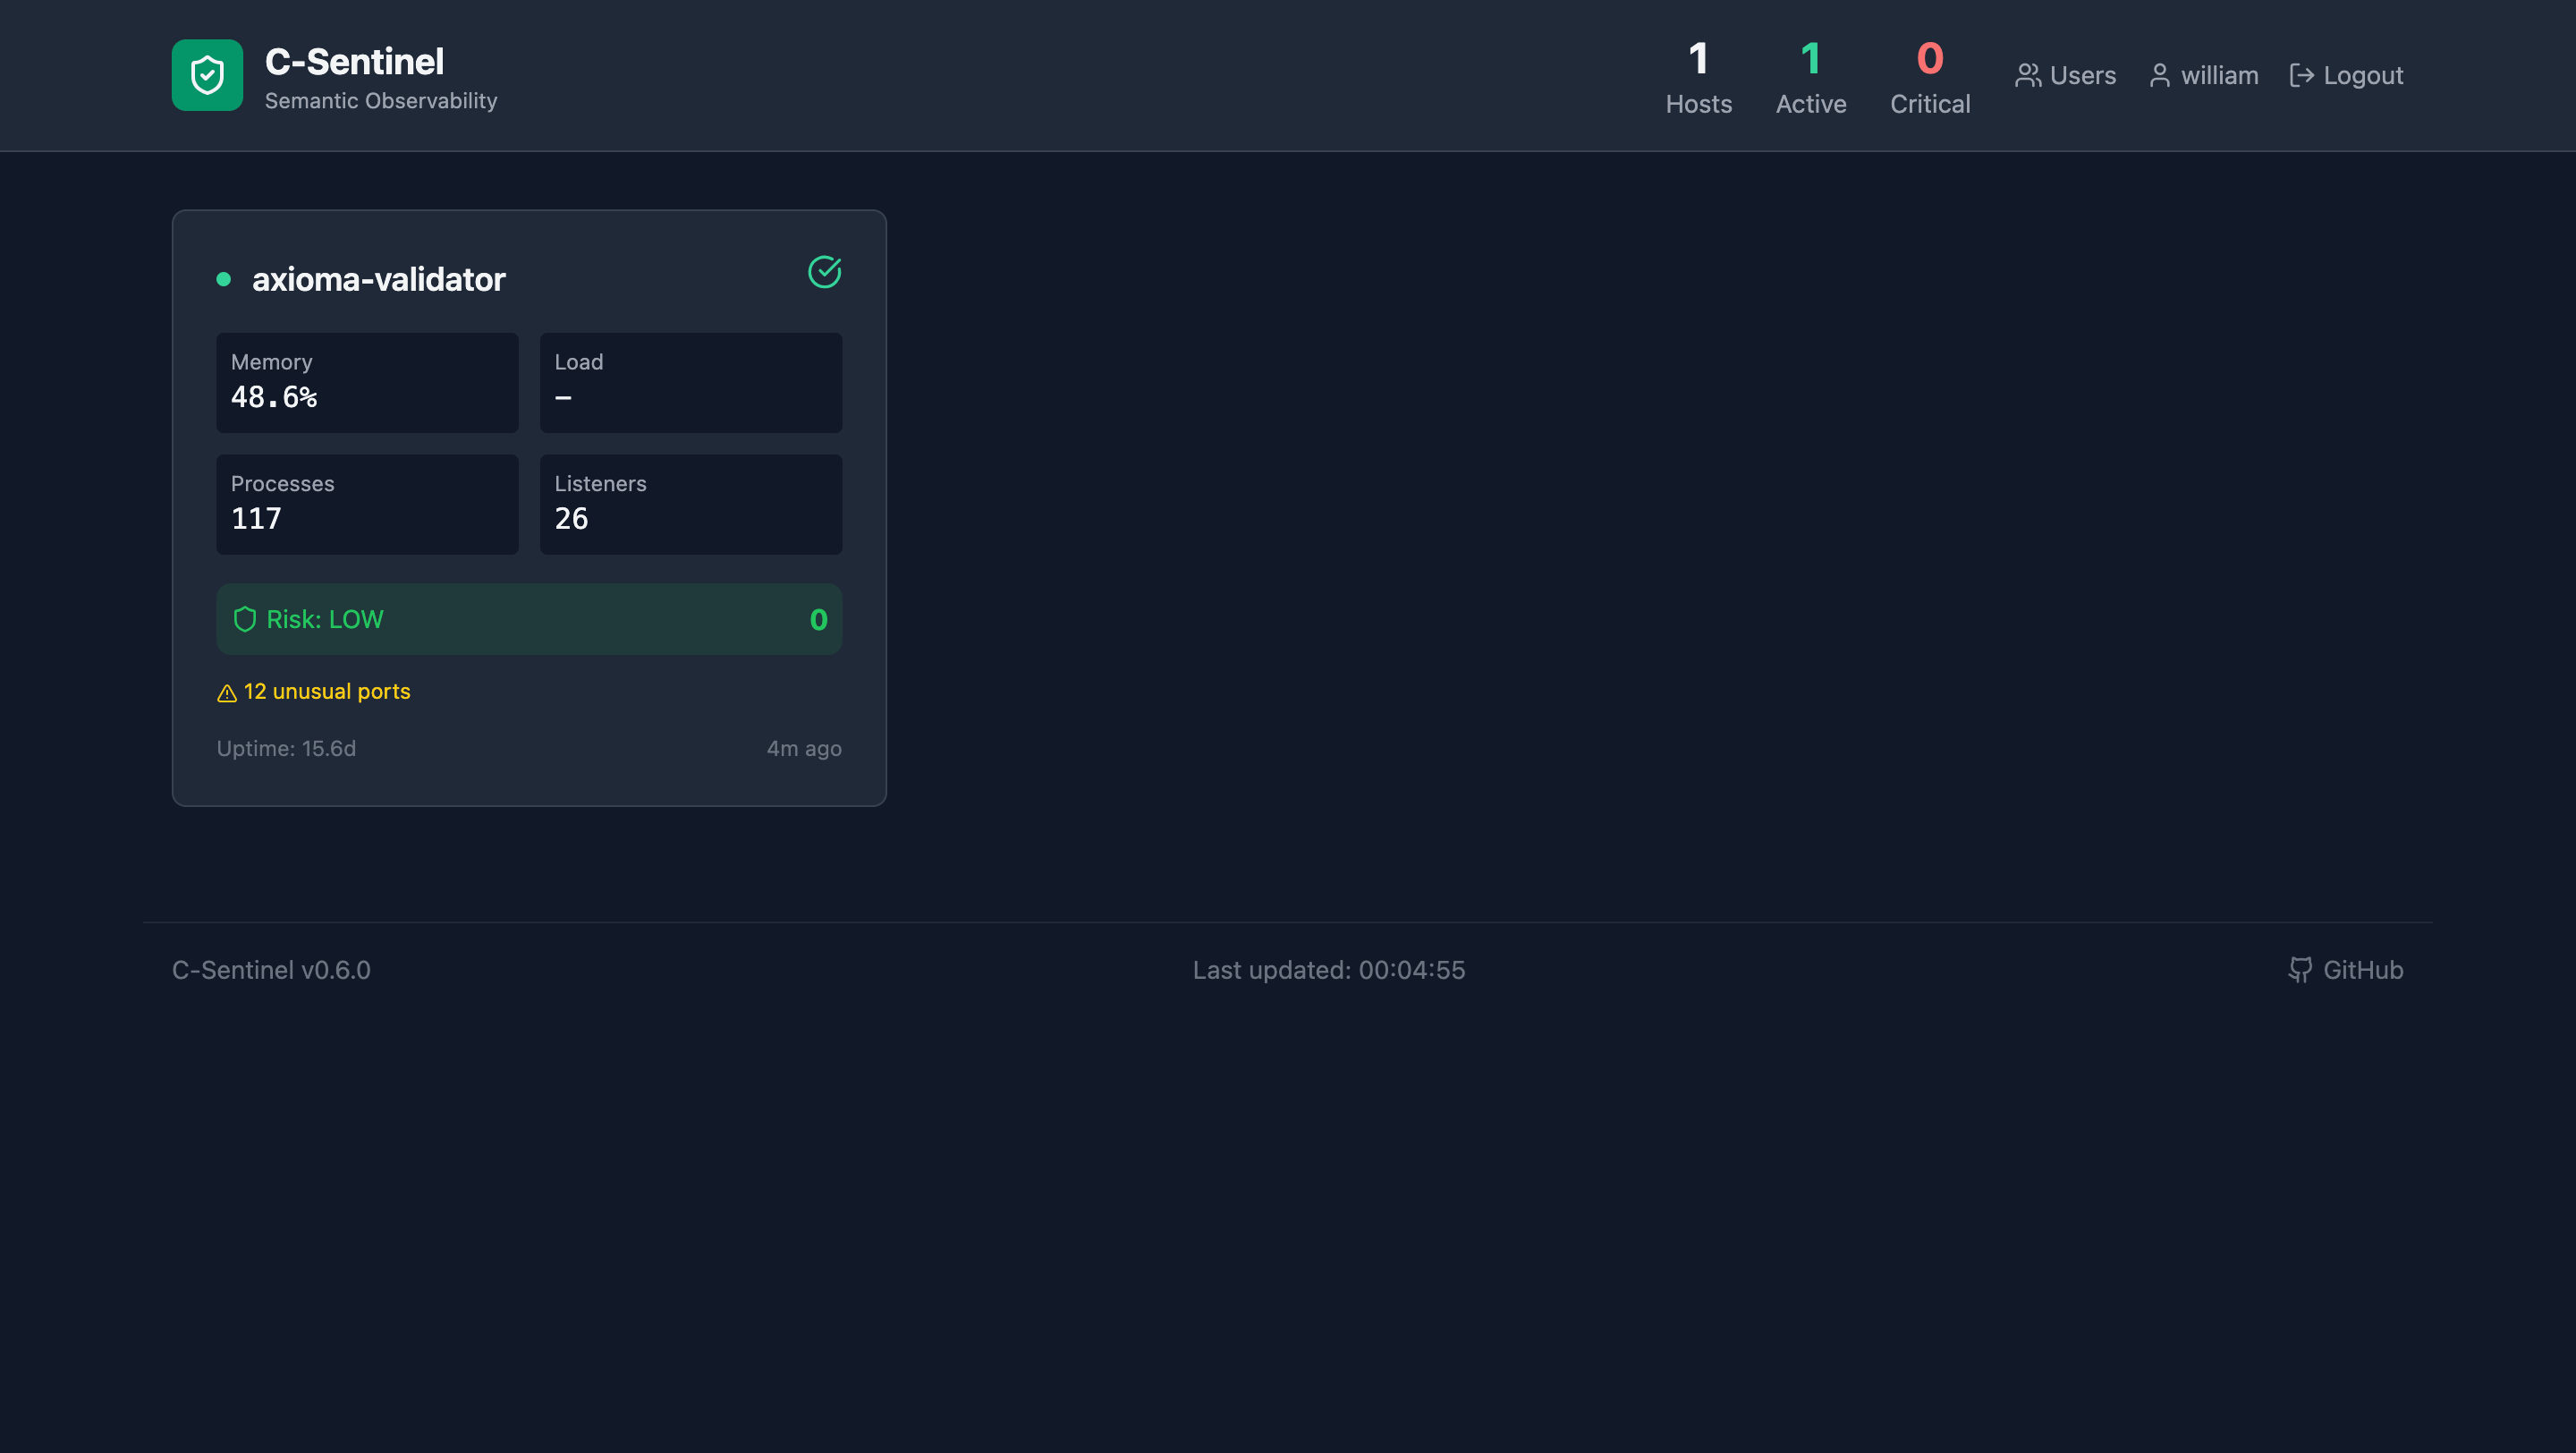
O painel web fornece monitoramento de segurança em tempo real em toda a sua infraestrutura.

### Autenticação Multiusuário

Controle de acesso de nível empresarial com três funções:

| Função | Permissões |
|--------|------------|
| **Administrador** | Acesso total: gerenciar usuários, visualizar logs de auditoria, todas as operações |
| **Operador** | Confirmar eventos, redefinir contadores, visualizar todos os dados |
| **Visualizador** | Acesso somente leitura aos painéis e dados |

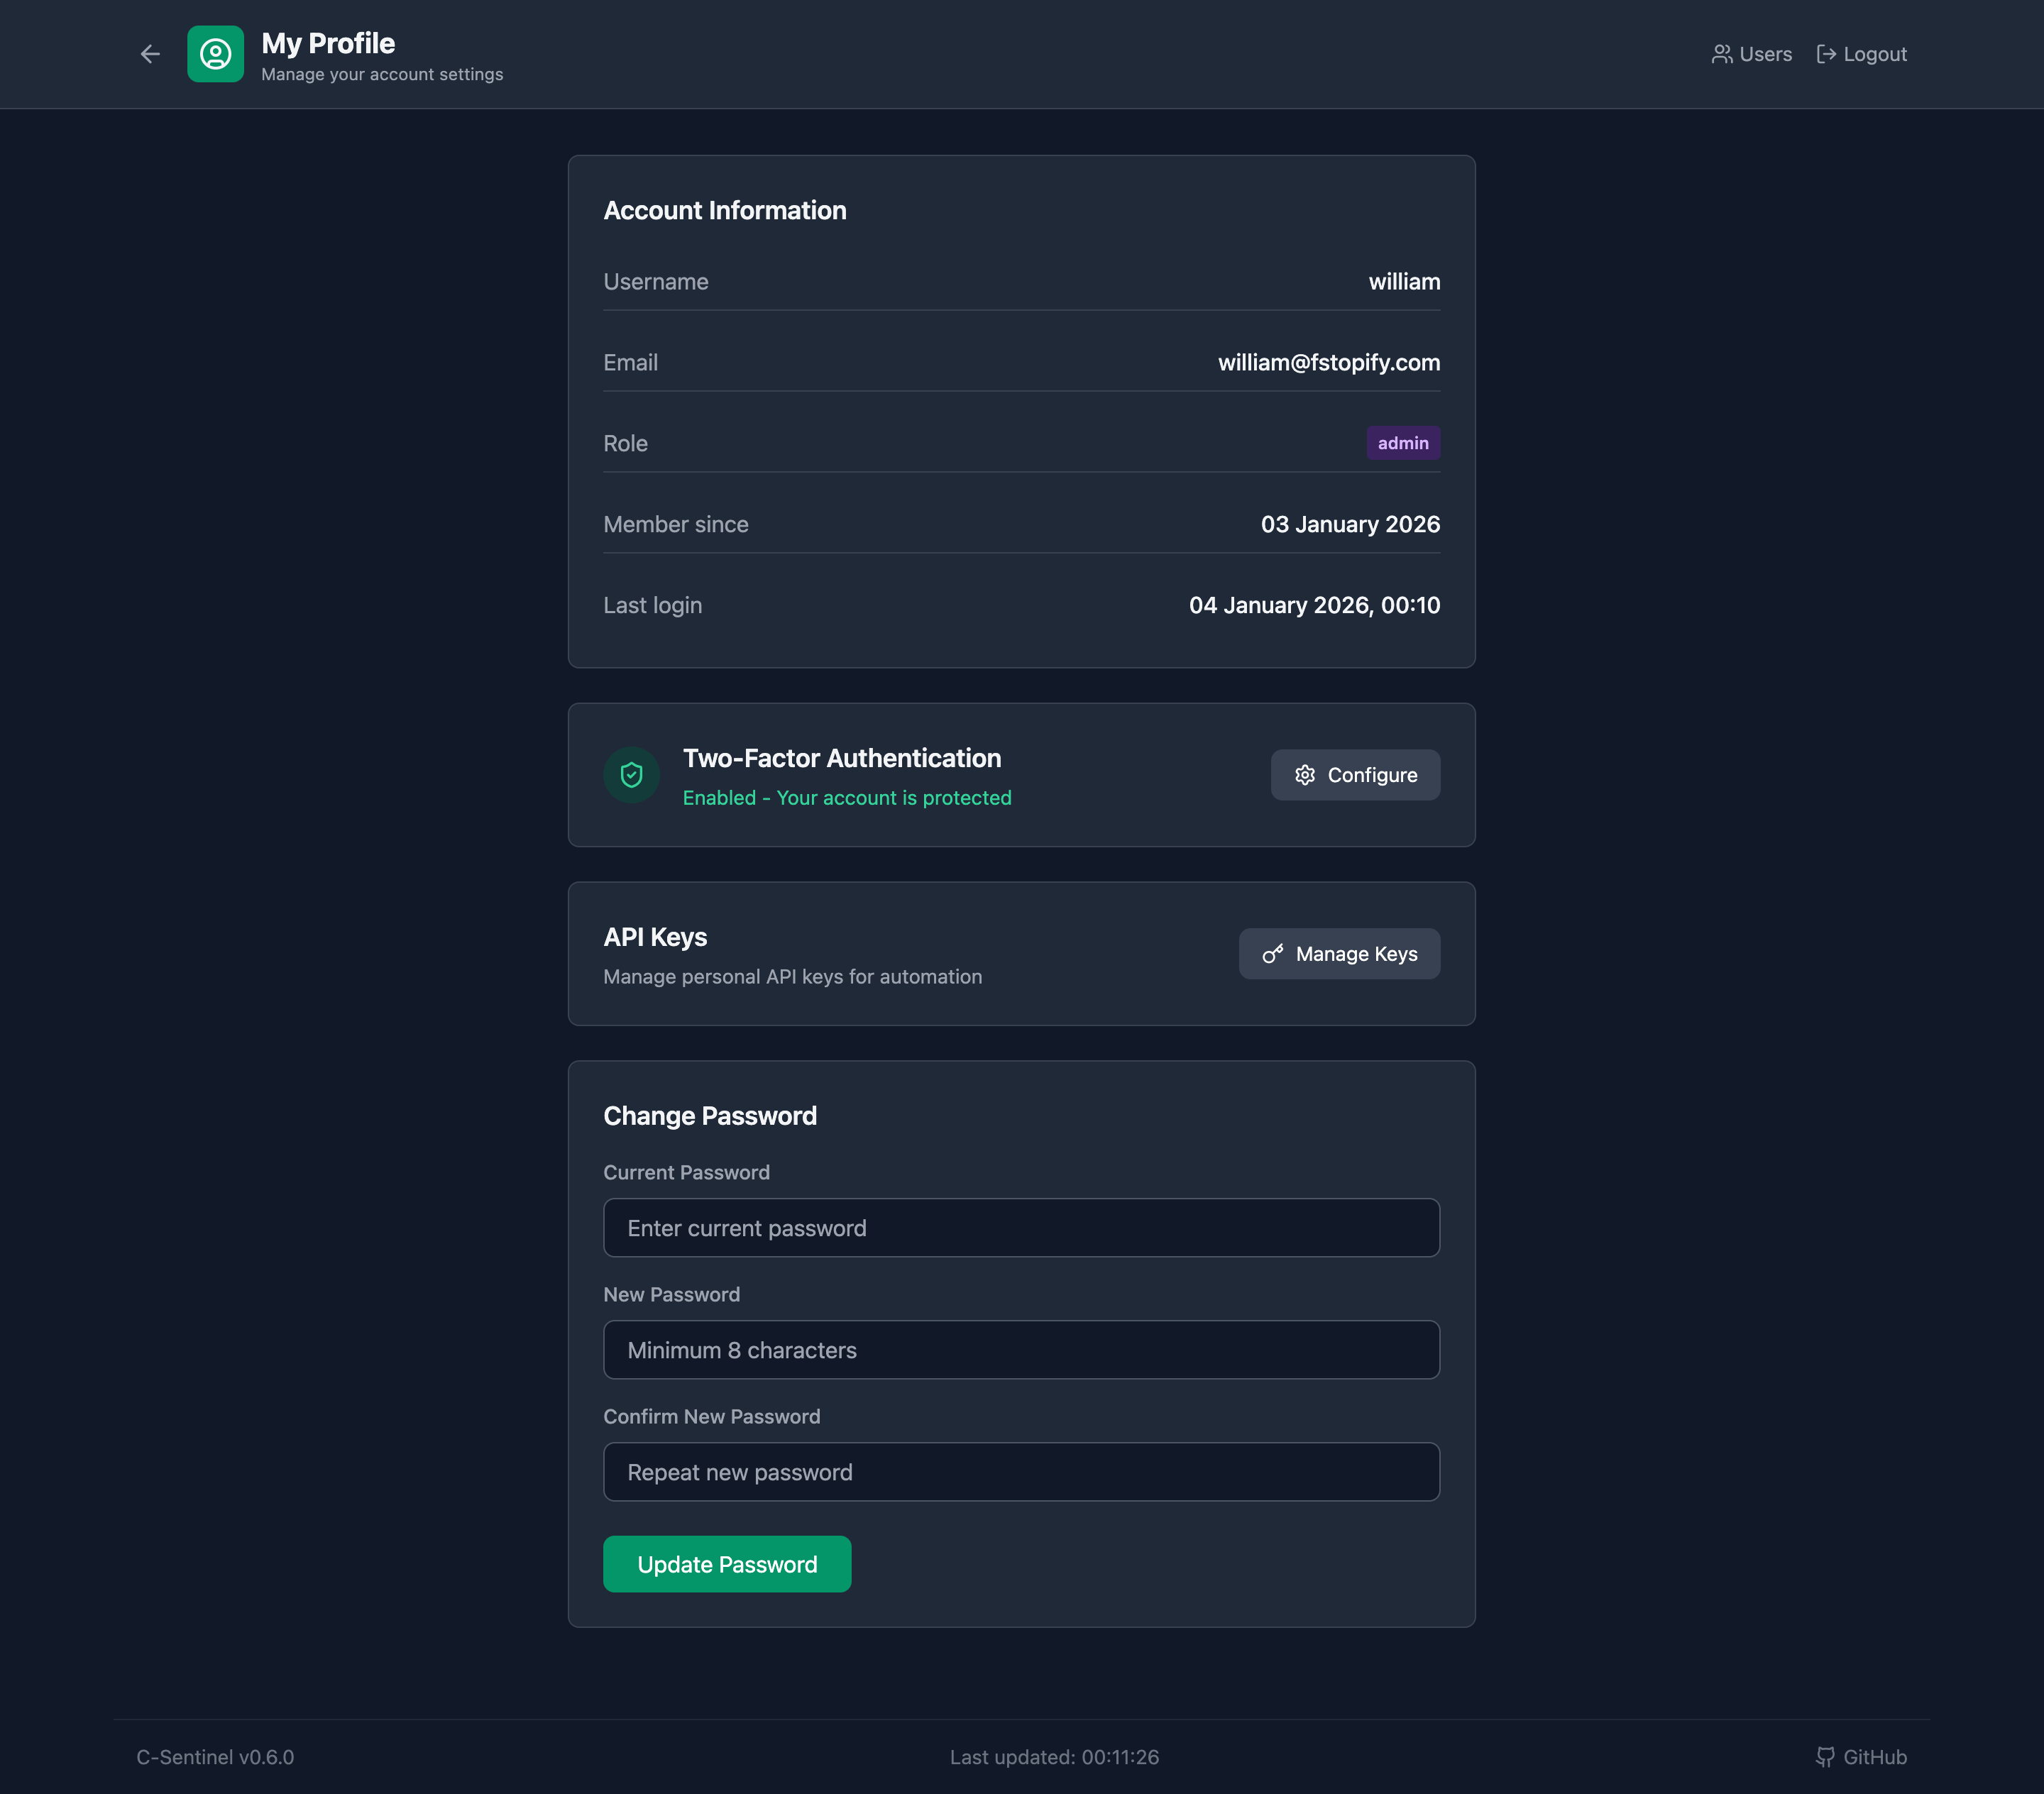
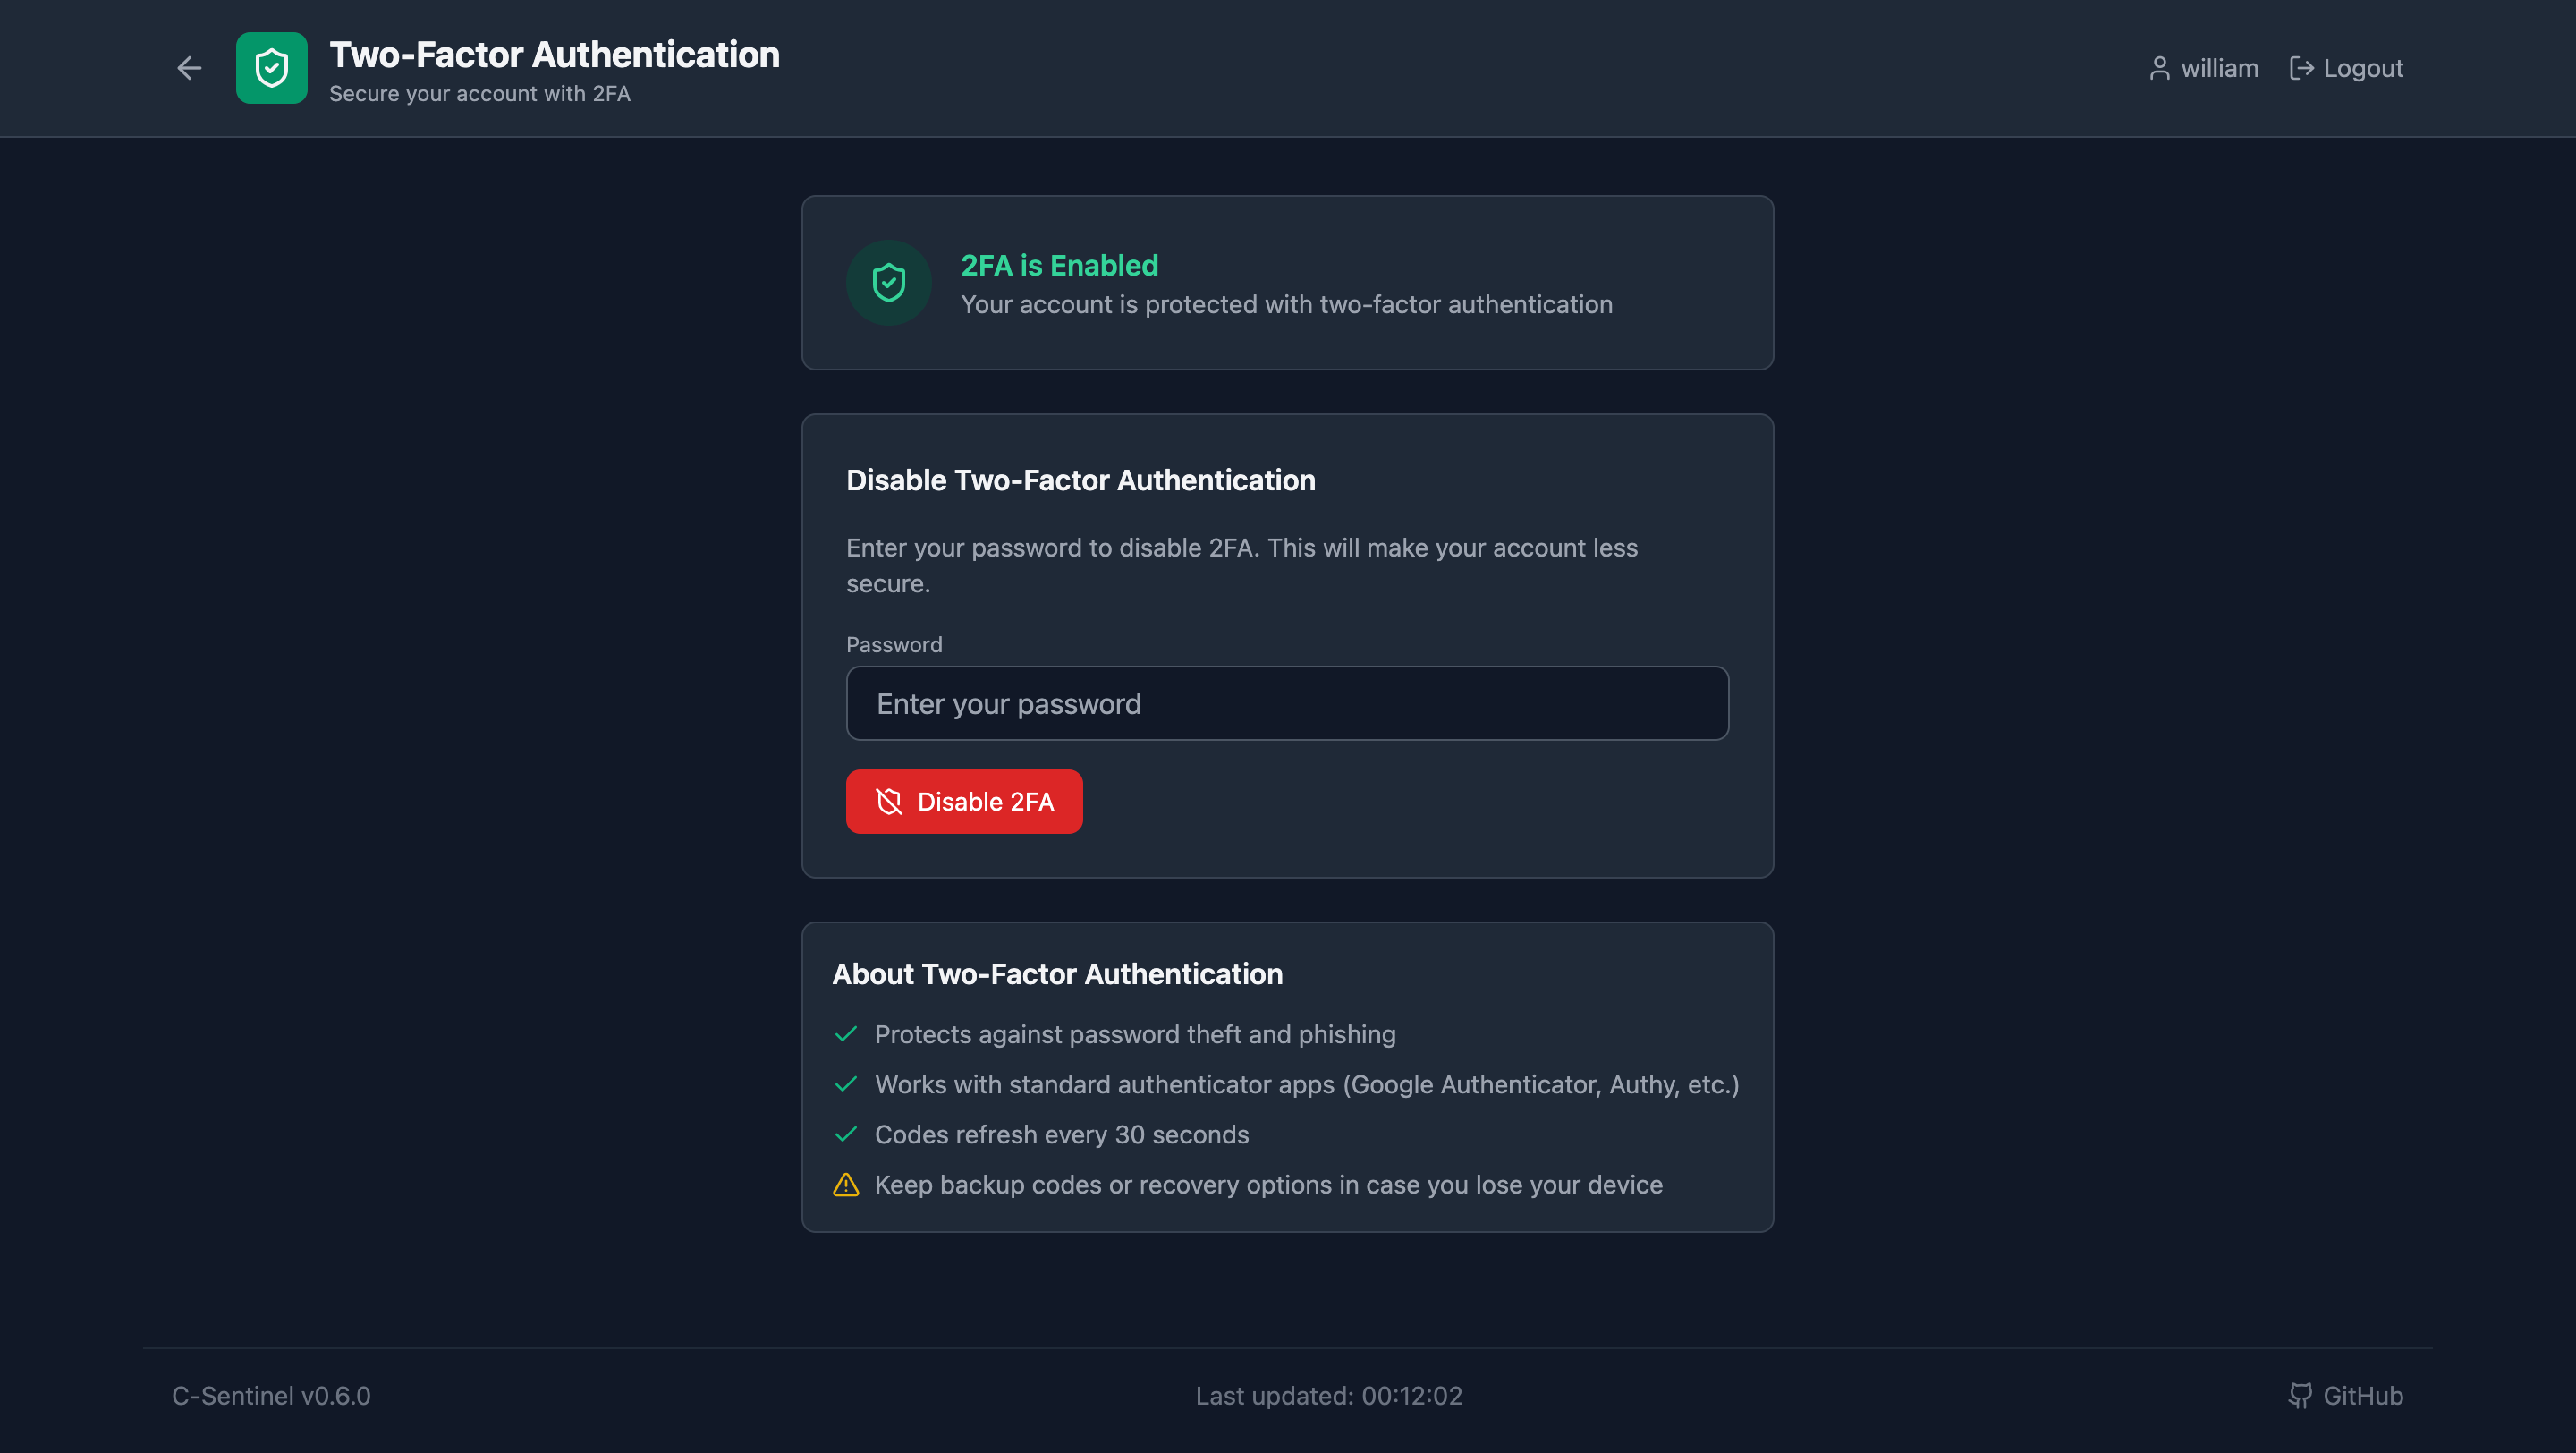
### Autenticação de Dois Fatores (TOTP)

Proteja sua conta com TOTP padrão do setor:
- Funciona com Google Authenticator, Authy, Microsoft Authenticator
- Configuração por QR code para fácil configuração
- Exigido em todo login quando ativado
- Notificações por e-mail ao ativar/desativar

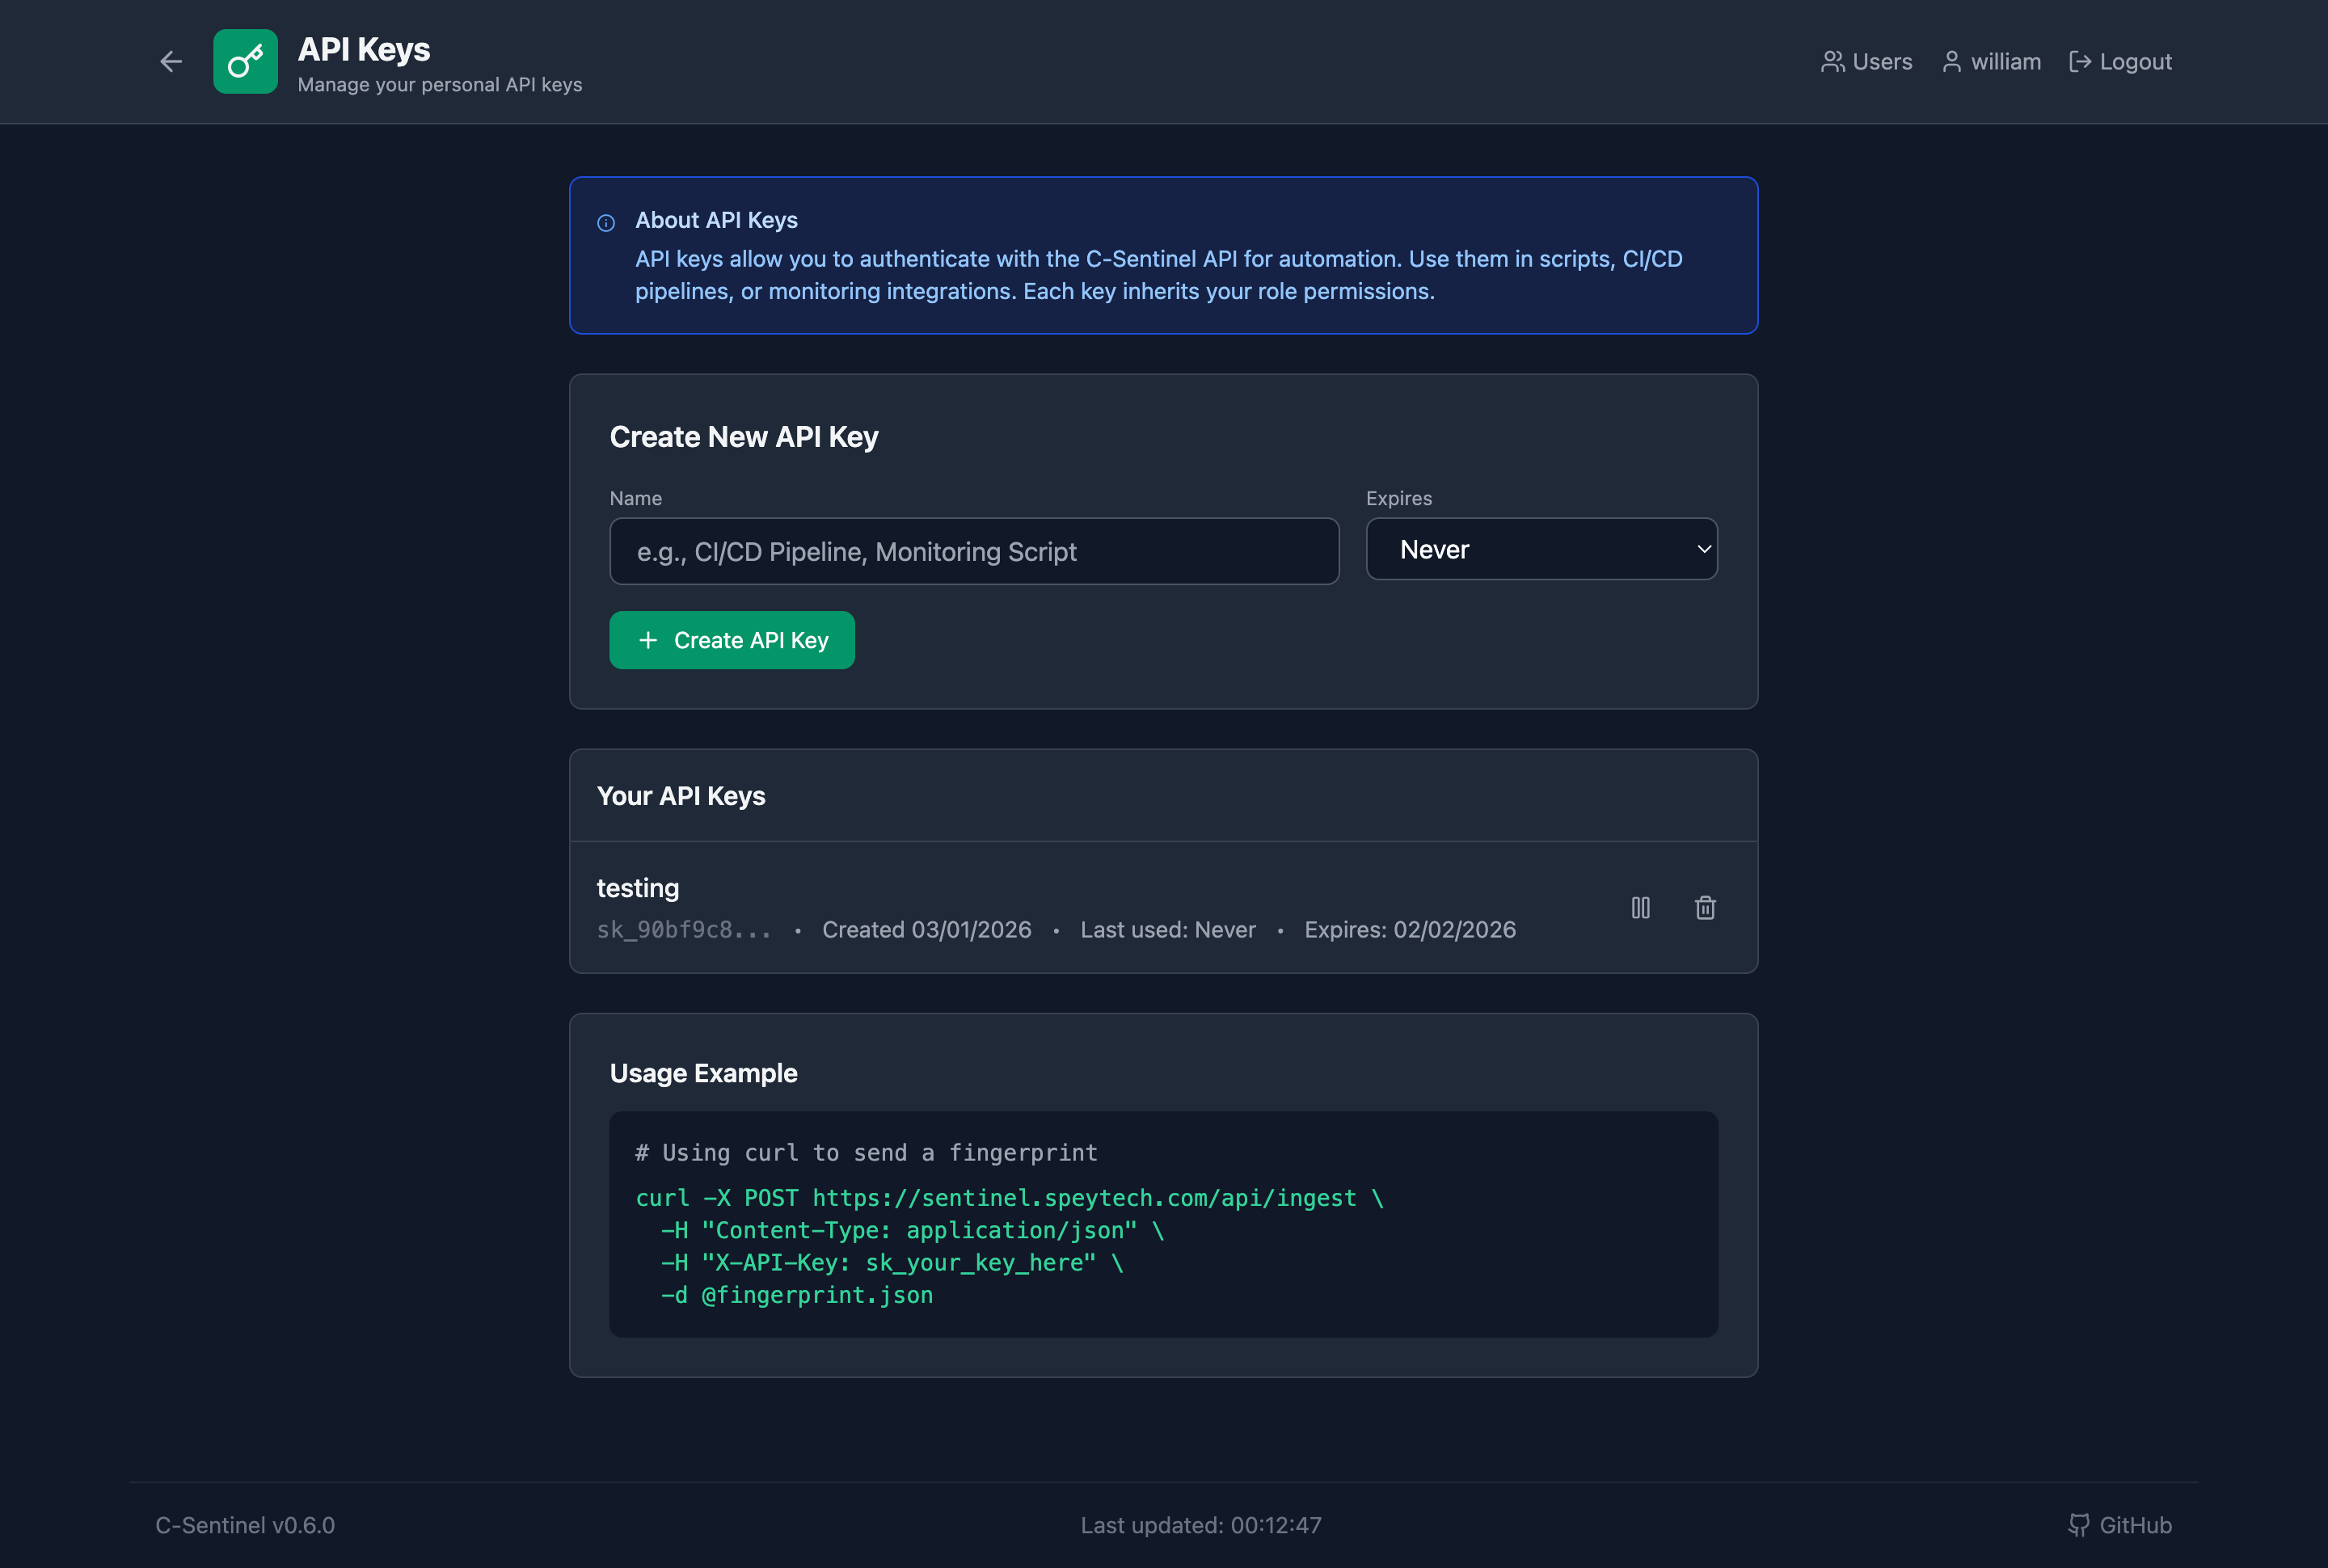
### Chaves de API Pessoais

Cada usuário pode criar suas próprias chaves de API para automação:
- Chaves nomeadas (ex.: "Pipeline CI/CD", "Script de Monitoramento")
- Datas de expiração opcionais
- Ativar/desativar sem excluir
- Rastreamento do último uso
- As chaves herdam as permissões da função do usuário```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
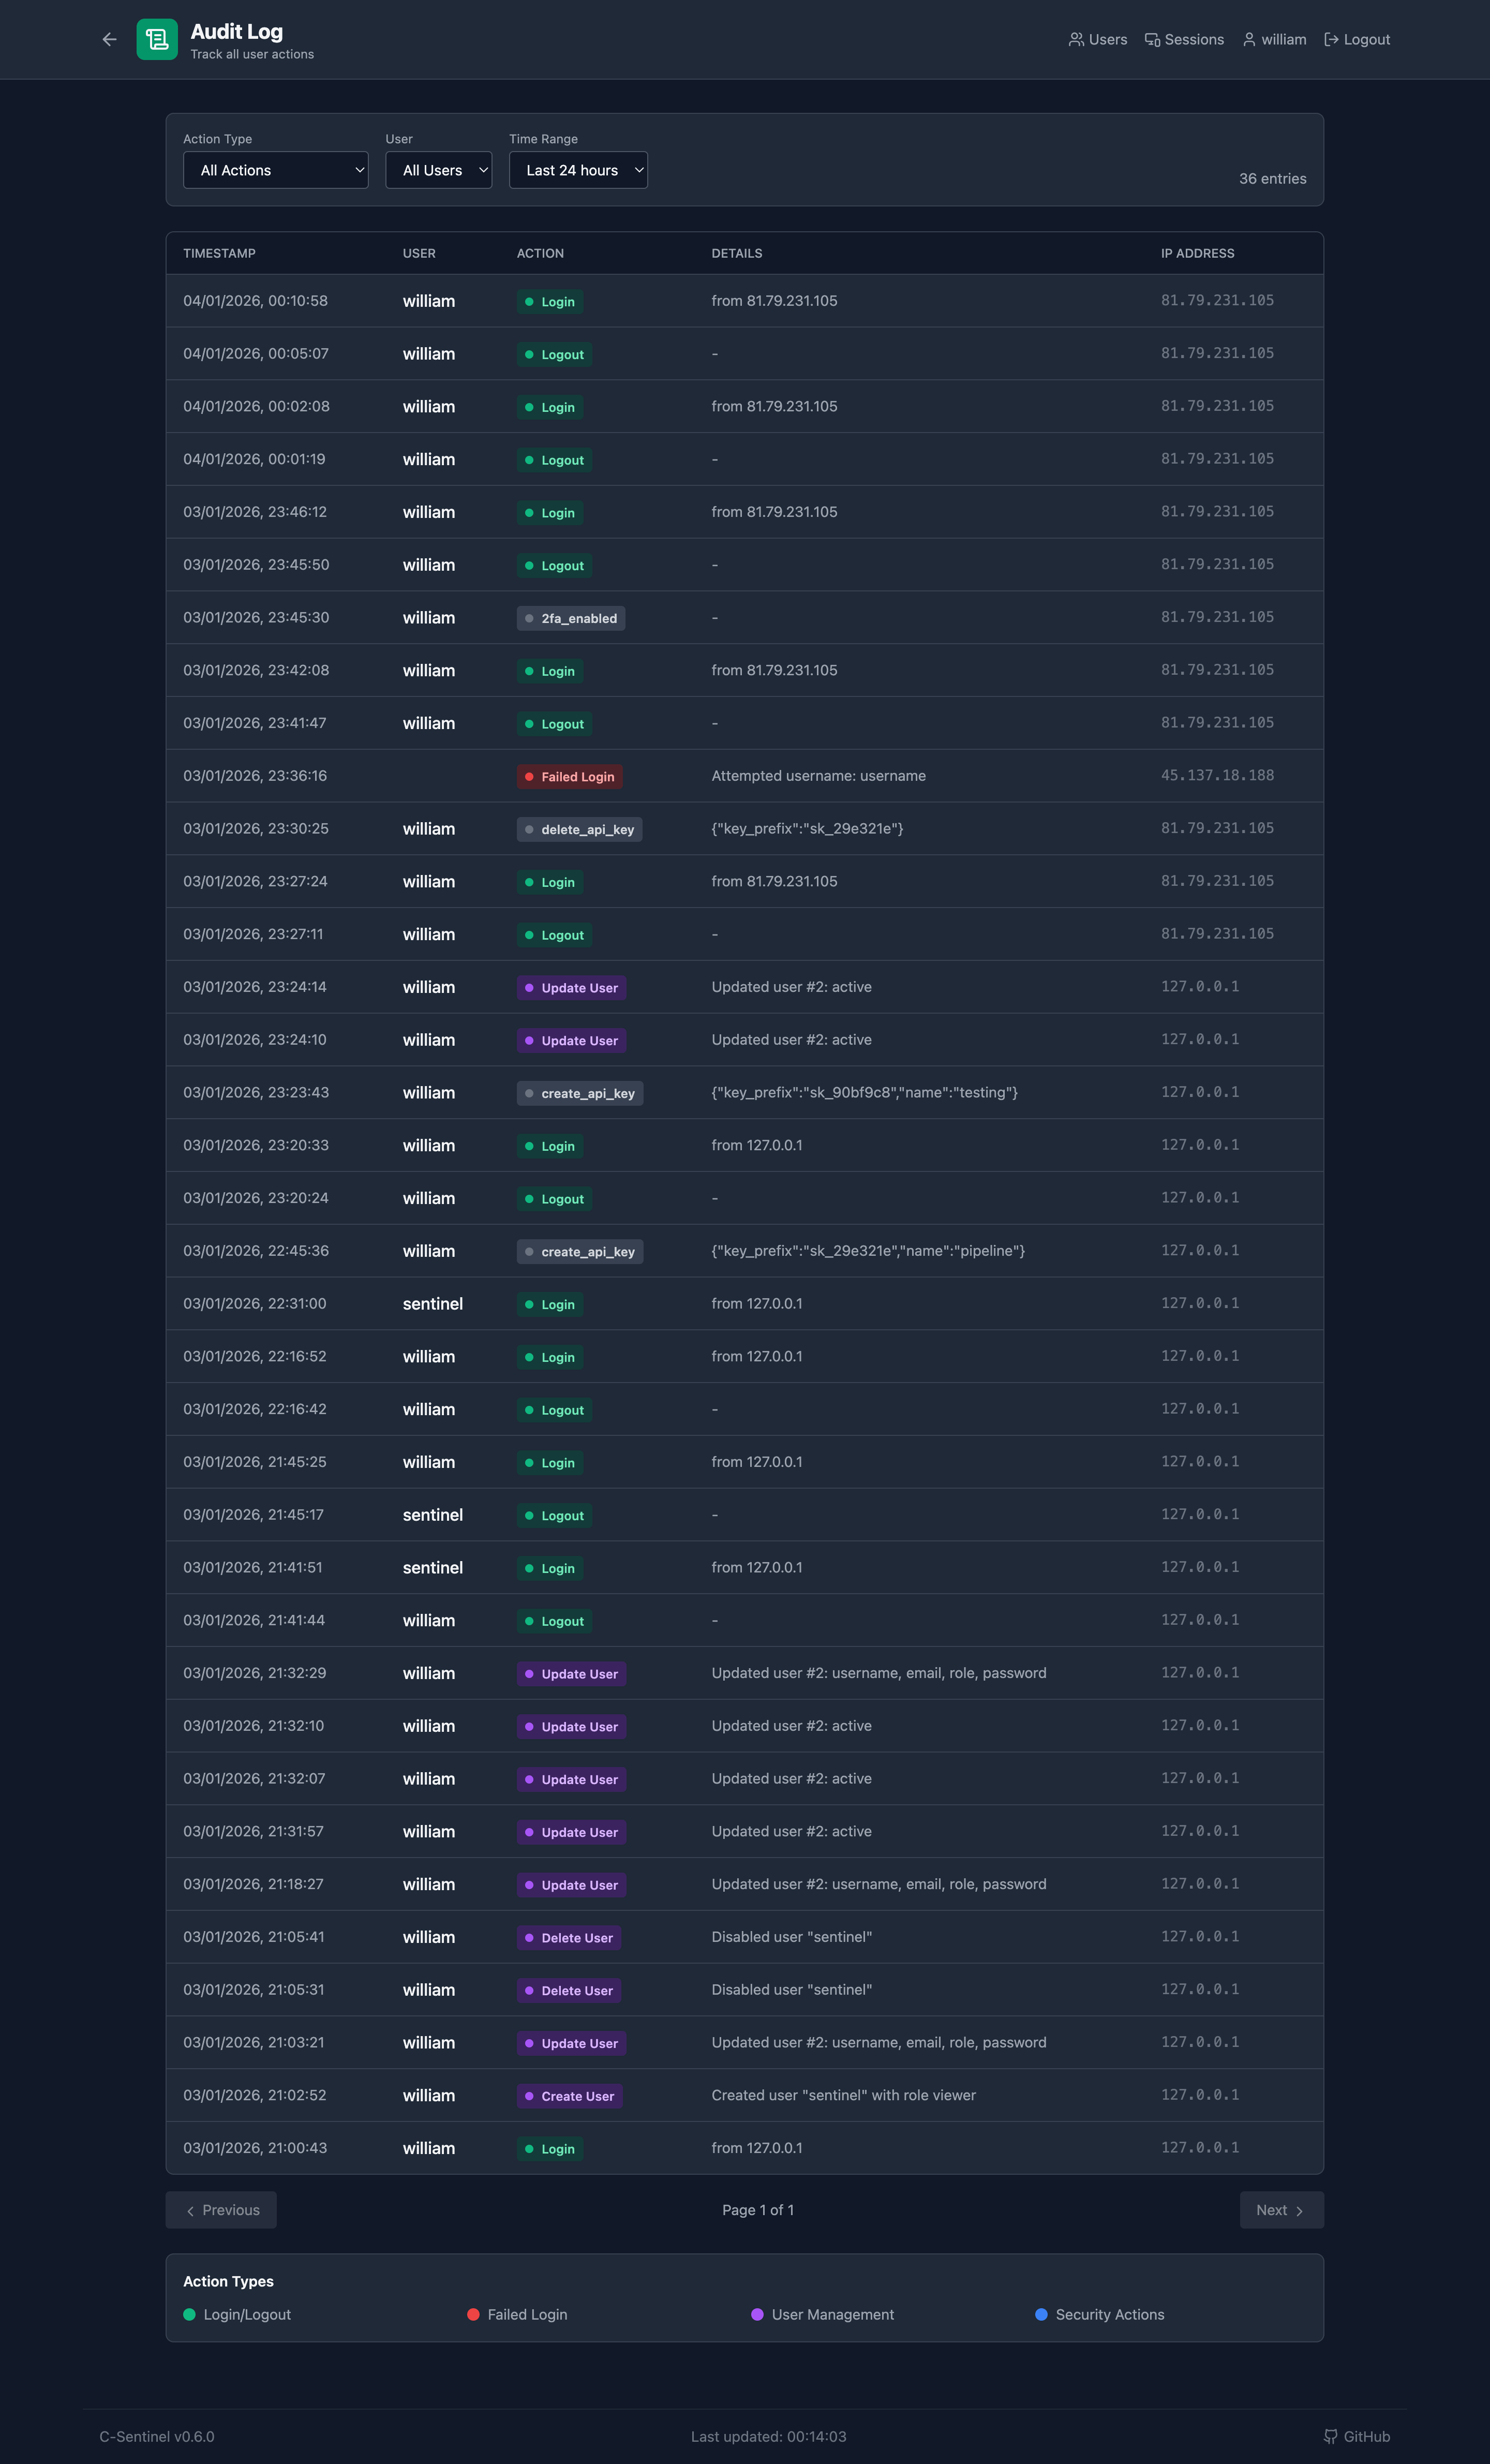
Rastreie todas as ações dos usuários para conformidade e segurança:
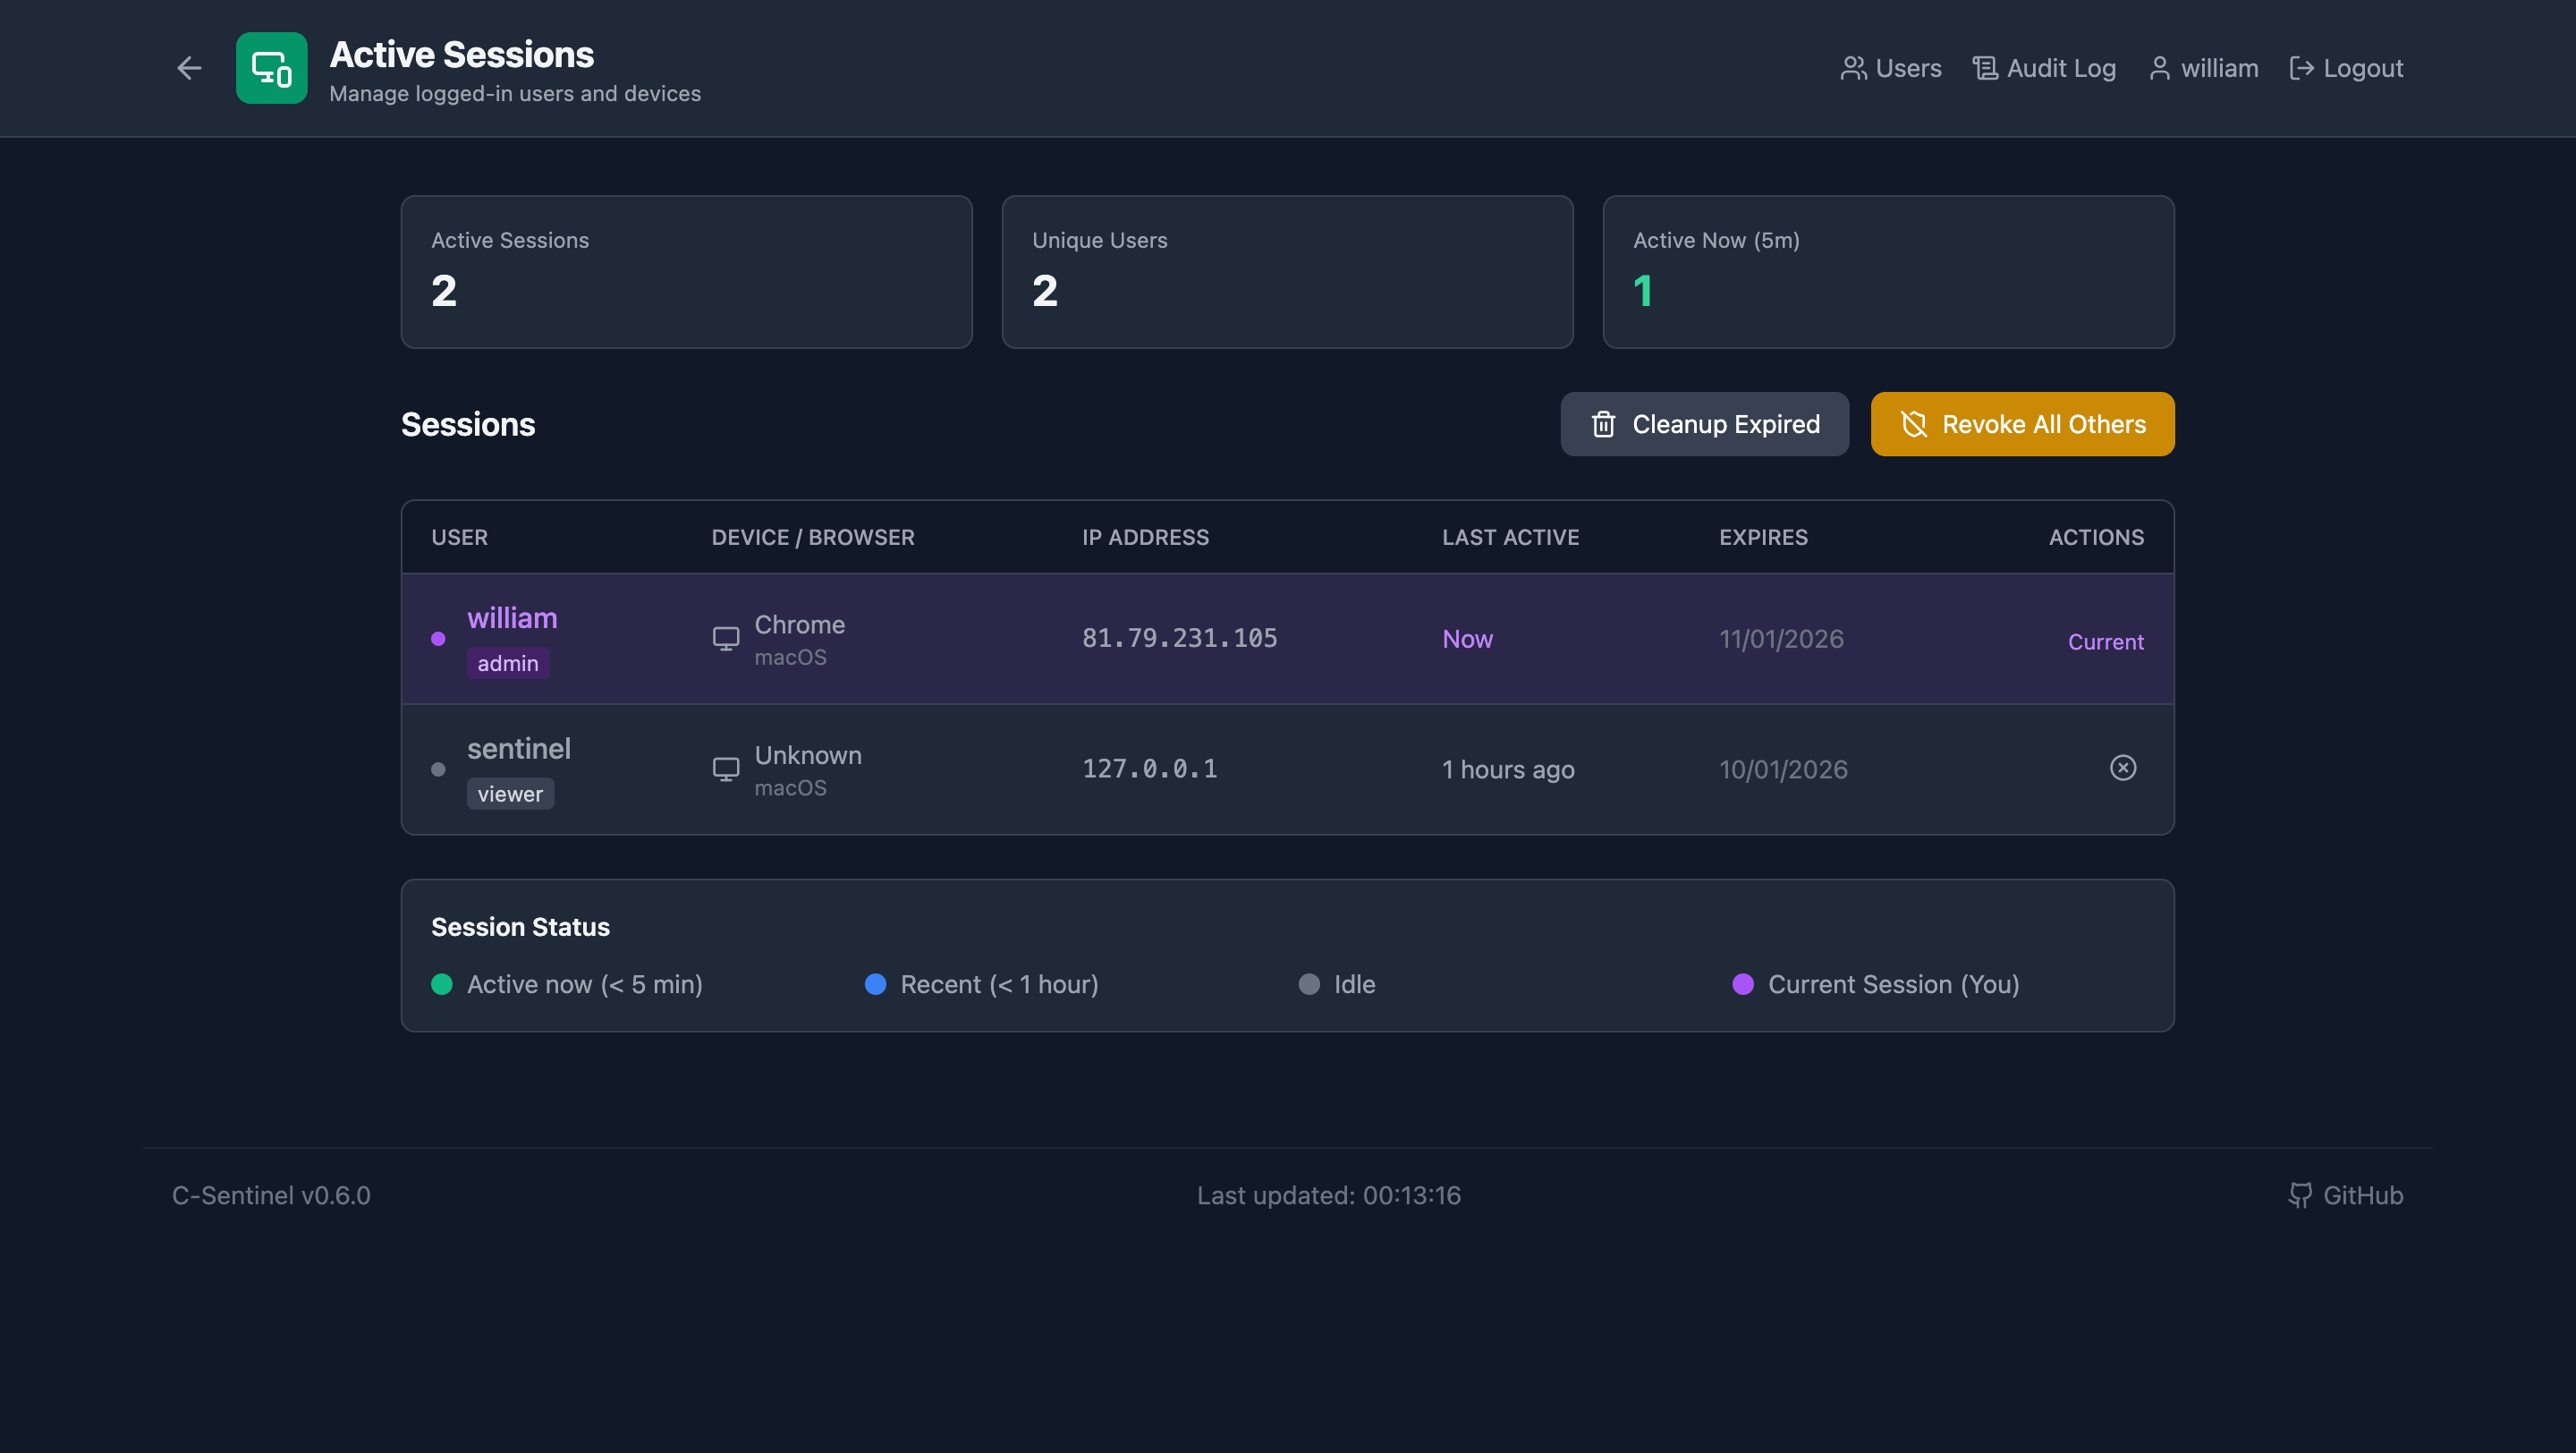
Visibilidade completa das sessões ativas:
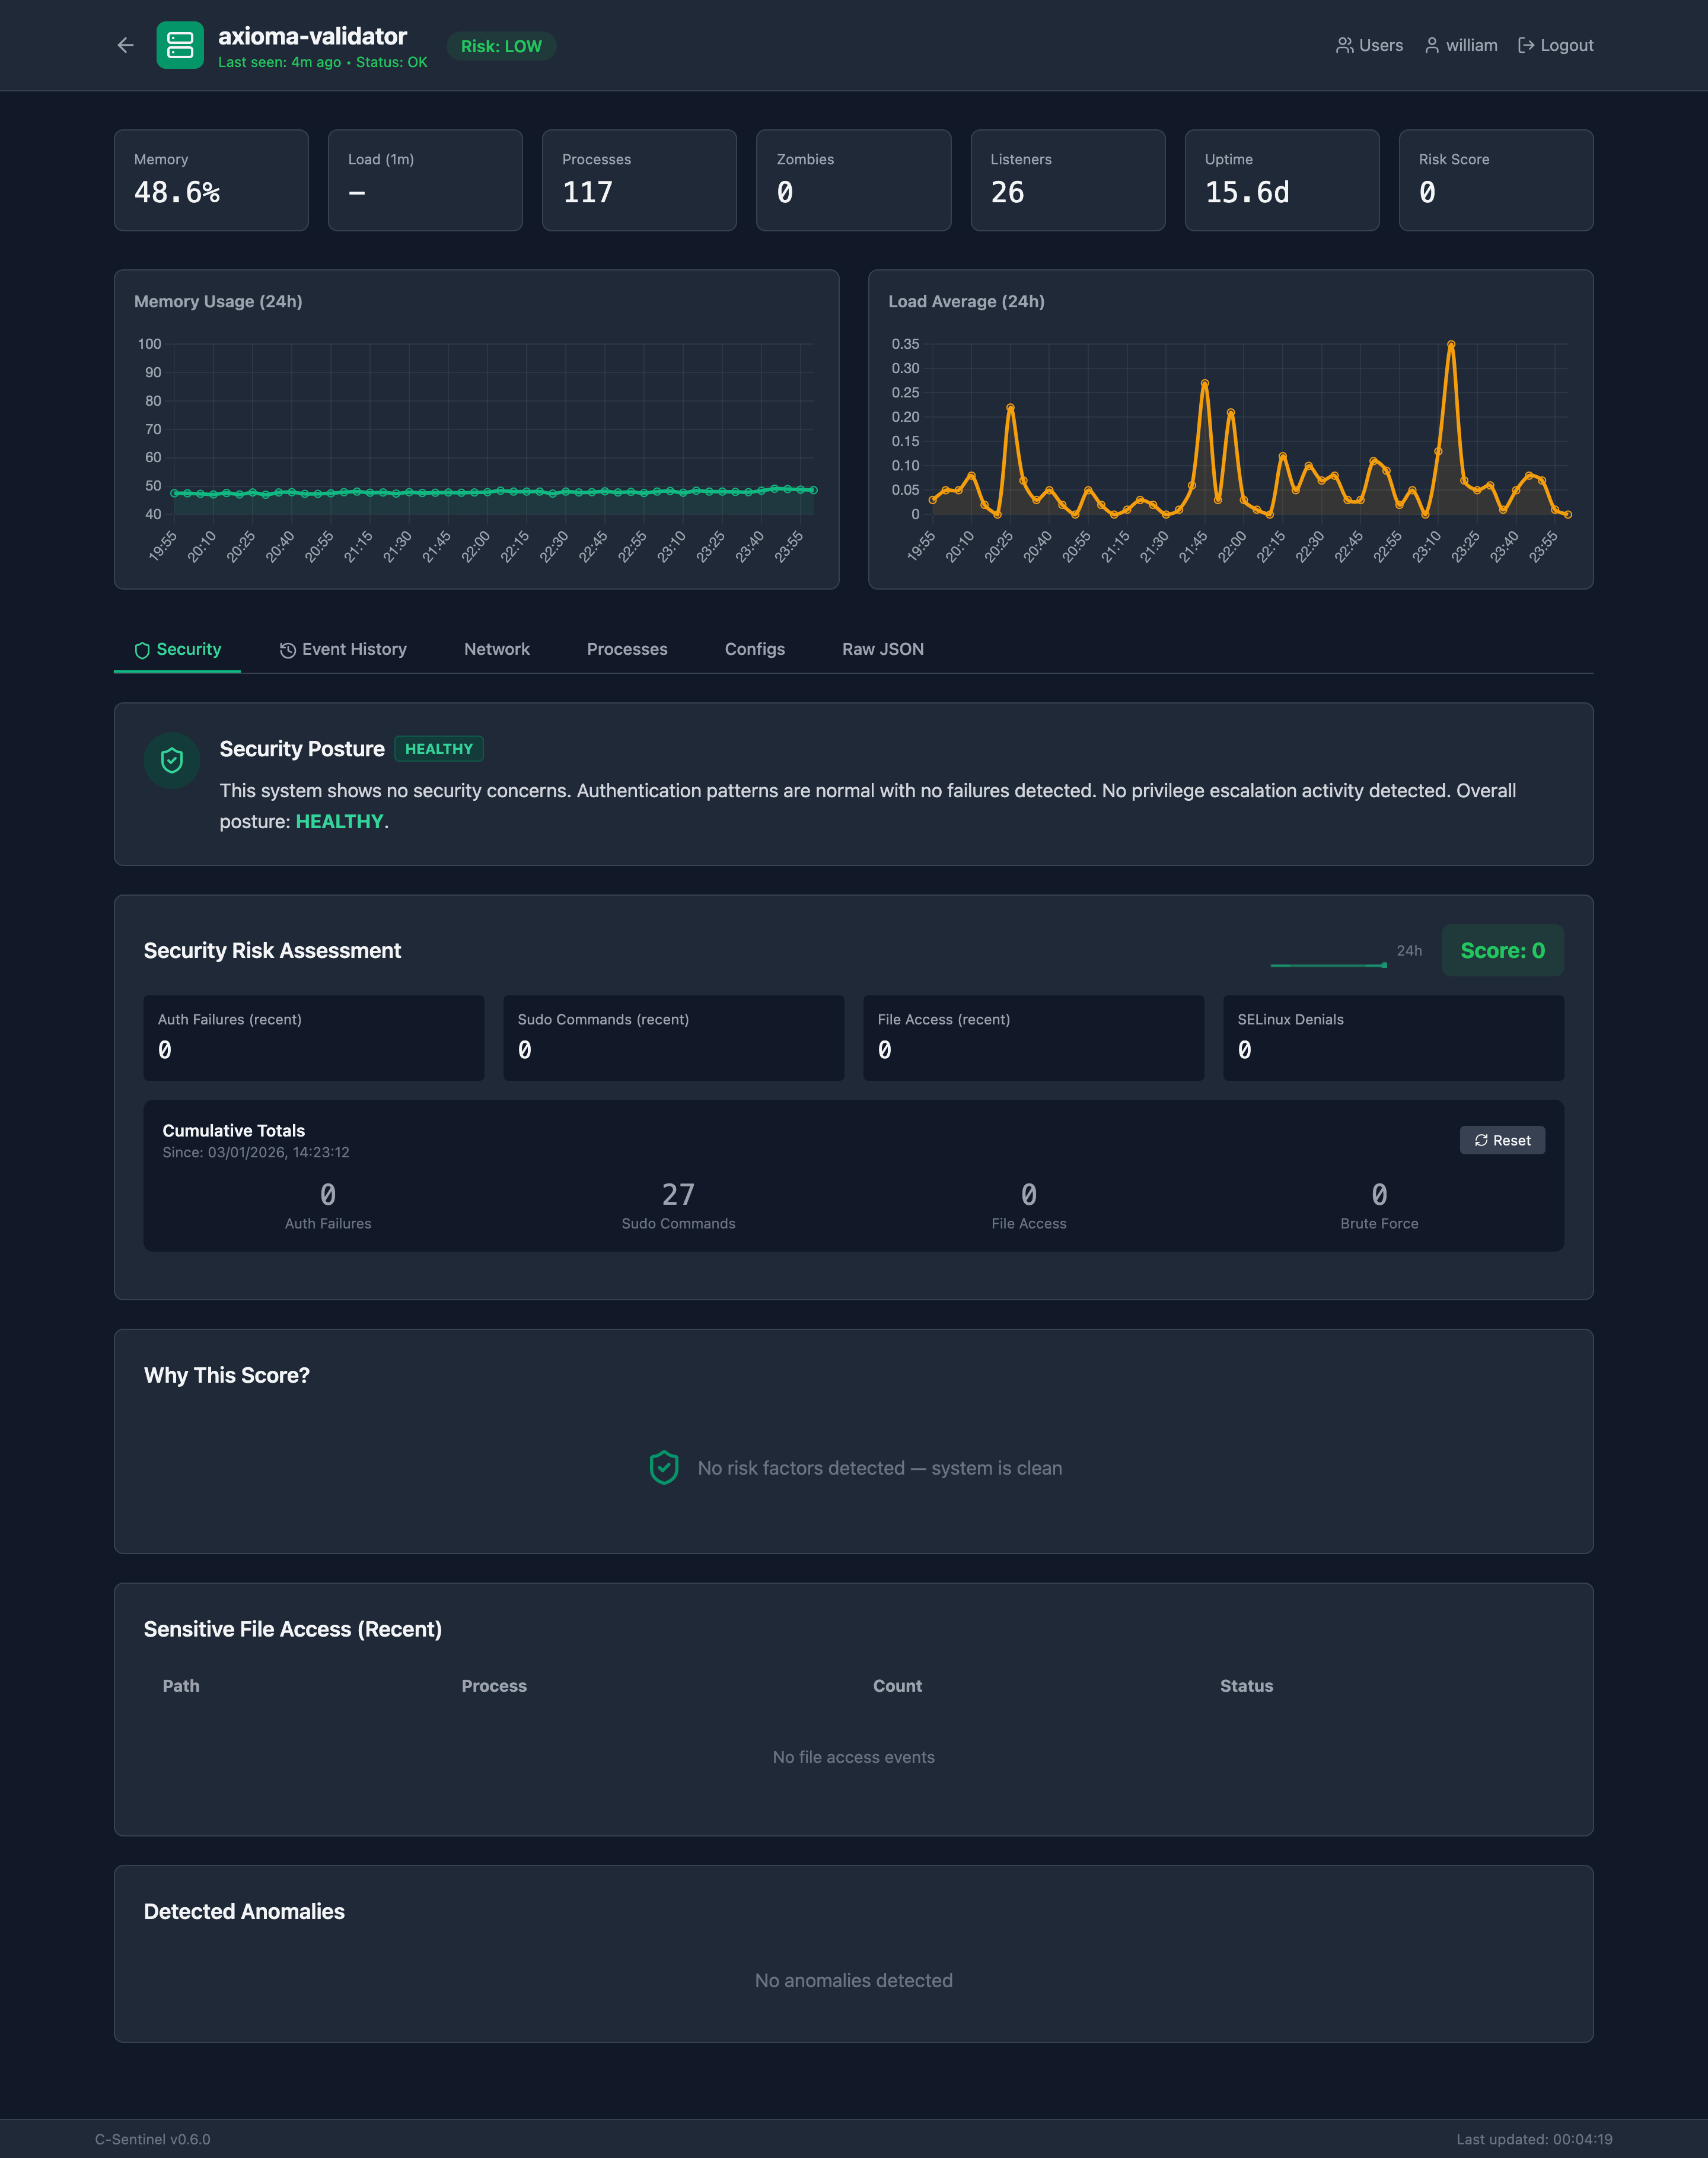
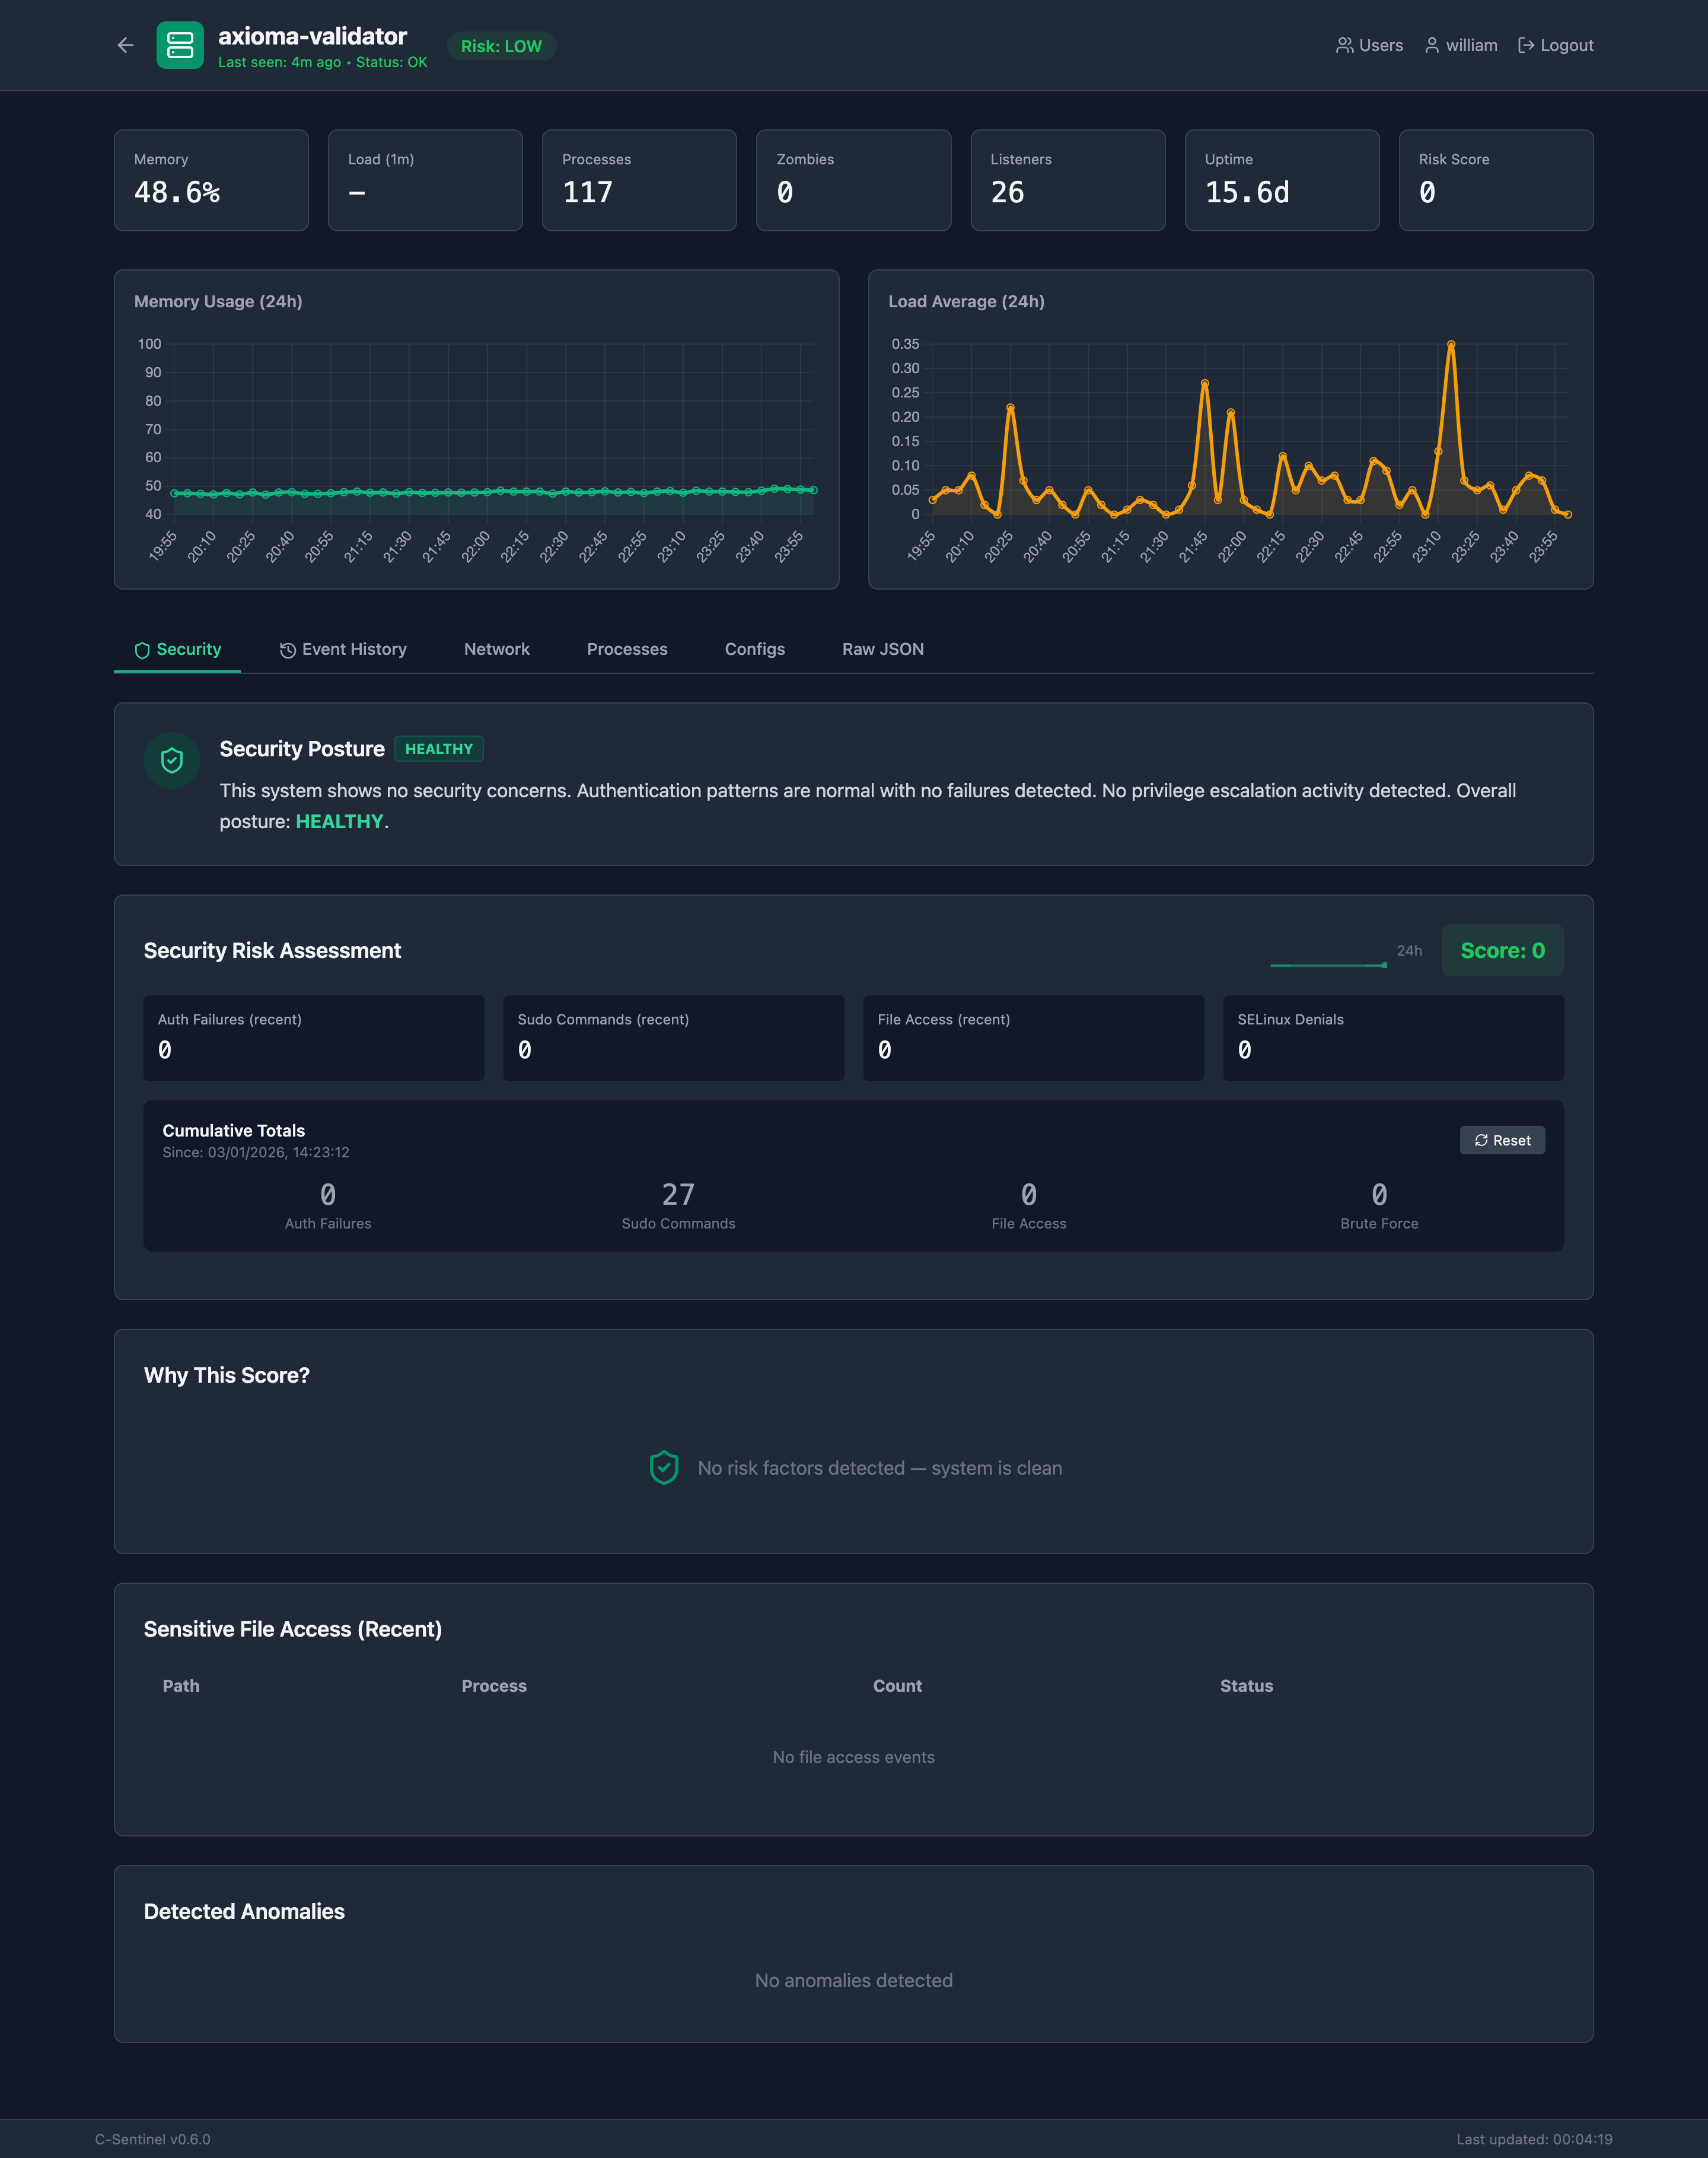
Explicação em linguagem simples do status de segurança do seu sistema:
"Este sistema não apresenta preocupações de segurança. Os padrões de autenticação estão normais, sem falhas detectadas. Nenhuma atividade de escalonamento de privilégio detectada. Postura geral: SAUDÁVEL."
Cada pontuação de risco inclui fatores que explicam por quê:
| Fator | Peso |
|---|---|
| 10 falhas de autenticação (200% acima da linha de base - alto) | +30 |
| Padrão de ataque de força bruta detectado | +10 |
| 2 arquivo(s) sensível(is) acessado(s) | +4 |
| Total | 44 |
O sistema aprende o que é 'normal' para o seu ambiente:
| Amostras | Status | Significado |
|---|---|---|
| < 10 | 🧠 Aprendendo | Construindo linha de base inicial |
| 10-50 | 🧠 Calibrando | Refinando padrões normais |
| > 50 | (oculto) | Totalmente calibrado |
Um minigráfico mostrando o histórico de pontuação de risco de 24 horas - veja instantaneamente se as coisas estão melhorando ou piorando.