NetScope
Plataforma de investigação e resposta de rede offline-first para Windows.
O NetScope é uma aplicação de desktop para analistas de segurança, técnicos de resposta a incidentes e jogadores de CTF. Recebe uma captura de pacotes (.pcap / .pcapng) ou uma interface ativa e transforma-a numa investigação completa e apoiada em evidências — veredicto, história do ataque, indicadores de comprometimento, saque extraído e ações de resposta com um clique — inteiramente na sua máquina, sem serviços na nuvem e sem APIs pagas.


Porquê o NetScope?
Consegue obter a maior parte disto manualmente com o Wireshark, o Suricata e alguns scripts — o trabalho do NetScope é fazer essa correlação automaticamente, numa única passagem, sem enviar nada para fora da sua máquina:
- Um veredicto, não quinze separadores. O NetScope correlaciona a análise de protocolos, a correspondência de IOCs e a deteção de anomalias numa única história de ataque, em vez de exigir que cruze manualmente a saída do tshark, os alertas do Suricata e os feeds de IOCs.
- Zero nuvem, zero chaves de API. Sem chave do VirusTotal, sem upload para a nuvem, nada sai da sua máquina — isto é importante quando está a lidar com um incidente em curso ou com a captura de um cliente.
- Grátis, não um "plano gratuito". Sem backend pago, sem limites de utilização, sem licença.
- Resposta, não apenas análise. Regras de firewall, terminação de processos e captura de memória estão incorporadas — a maioria dos analisadores gratuitos para em "foi isto que aconteceu", o NetScope também ajuda a agir sobre isso.
Capturas de ecrã
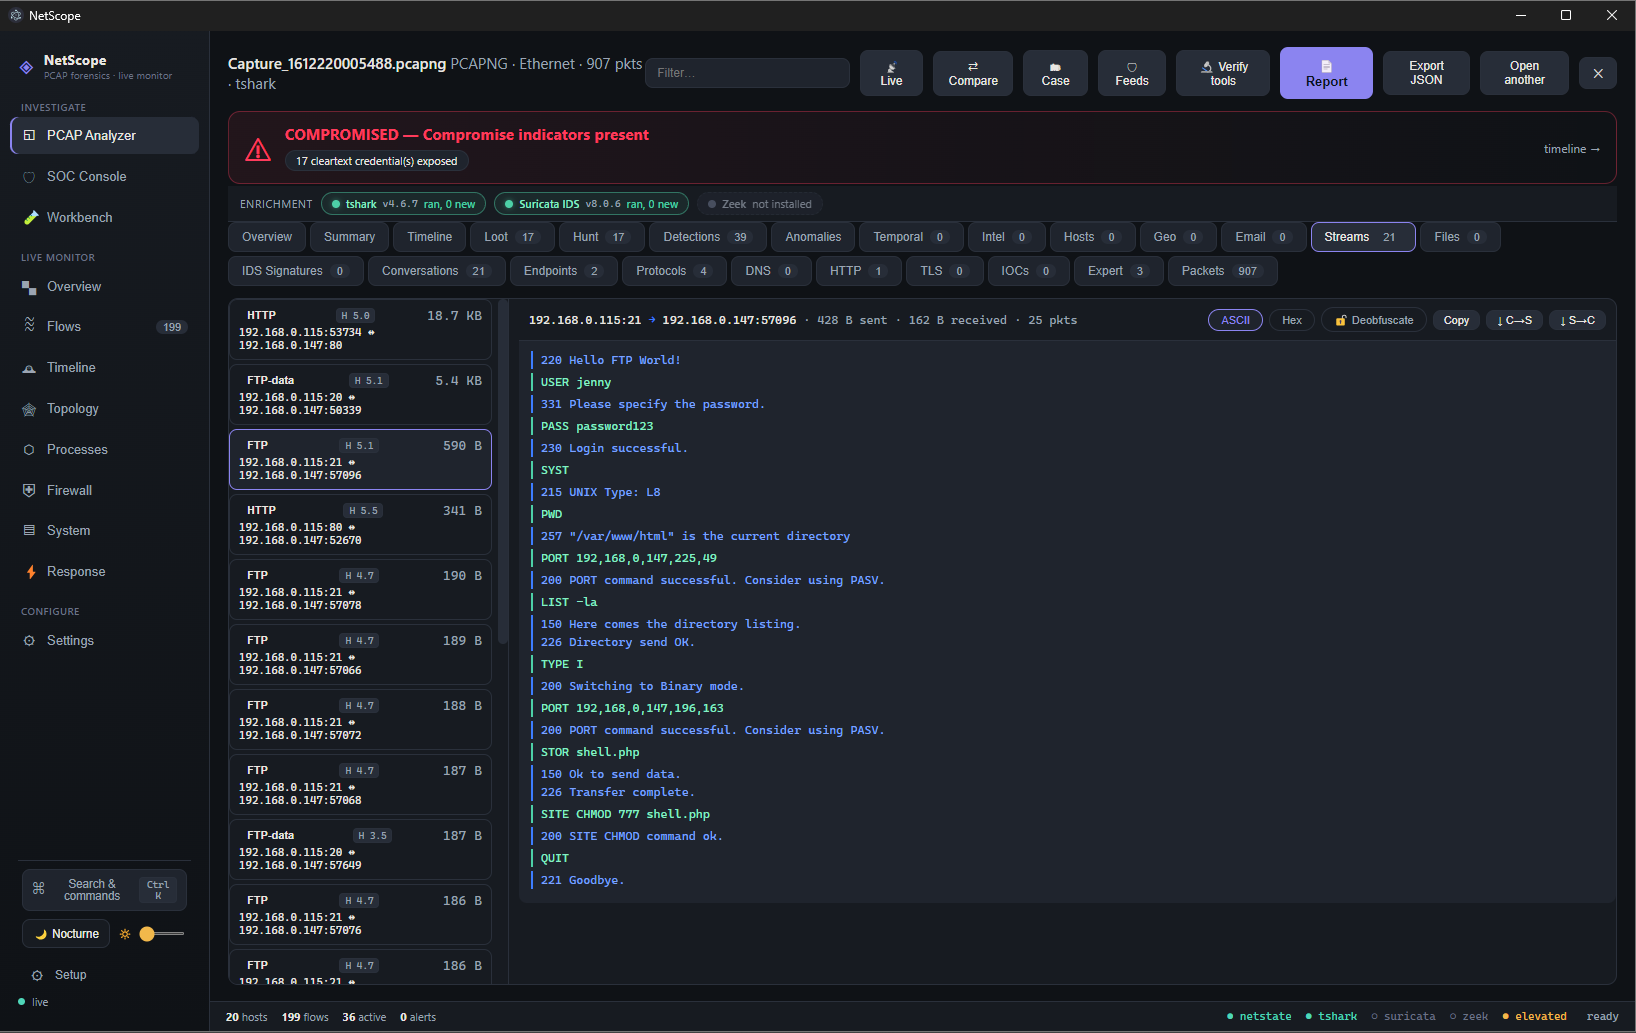
Remontagem de fluxo com um banner de veredicto em tempo real — uma sessão FTP reconstruída a partir da captura, credenciais em texto claro expostas e enriquecimento com tshark + Suricata aplicado automaticamente por cima:
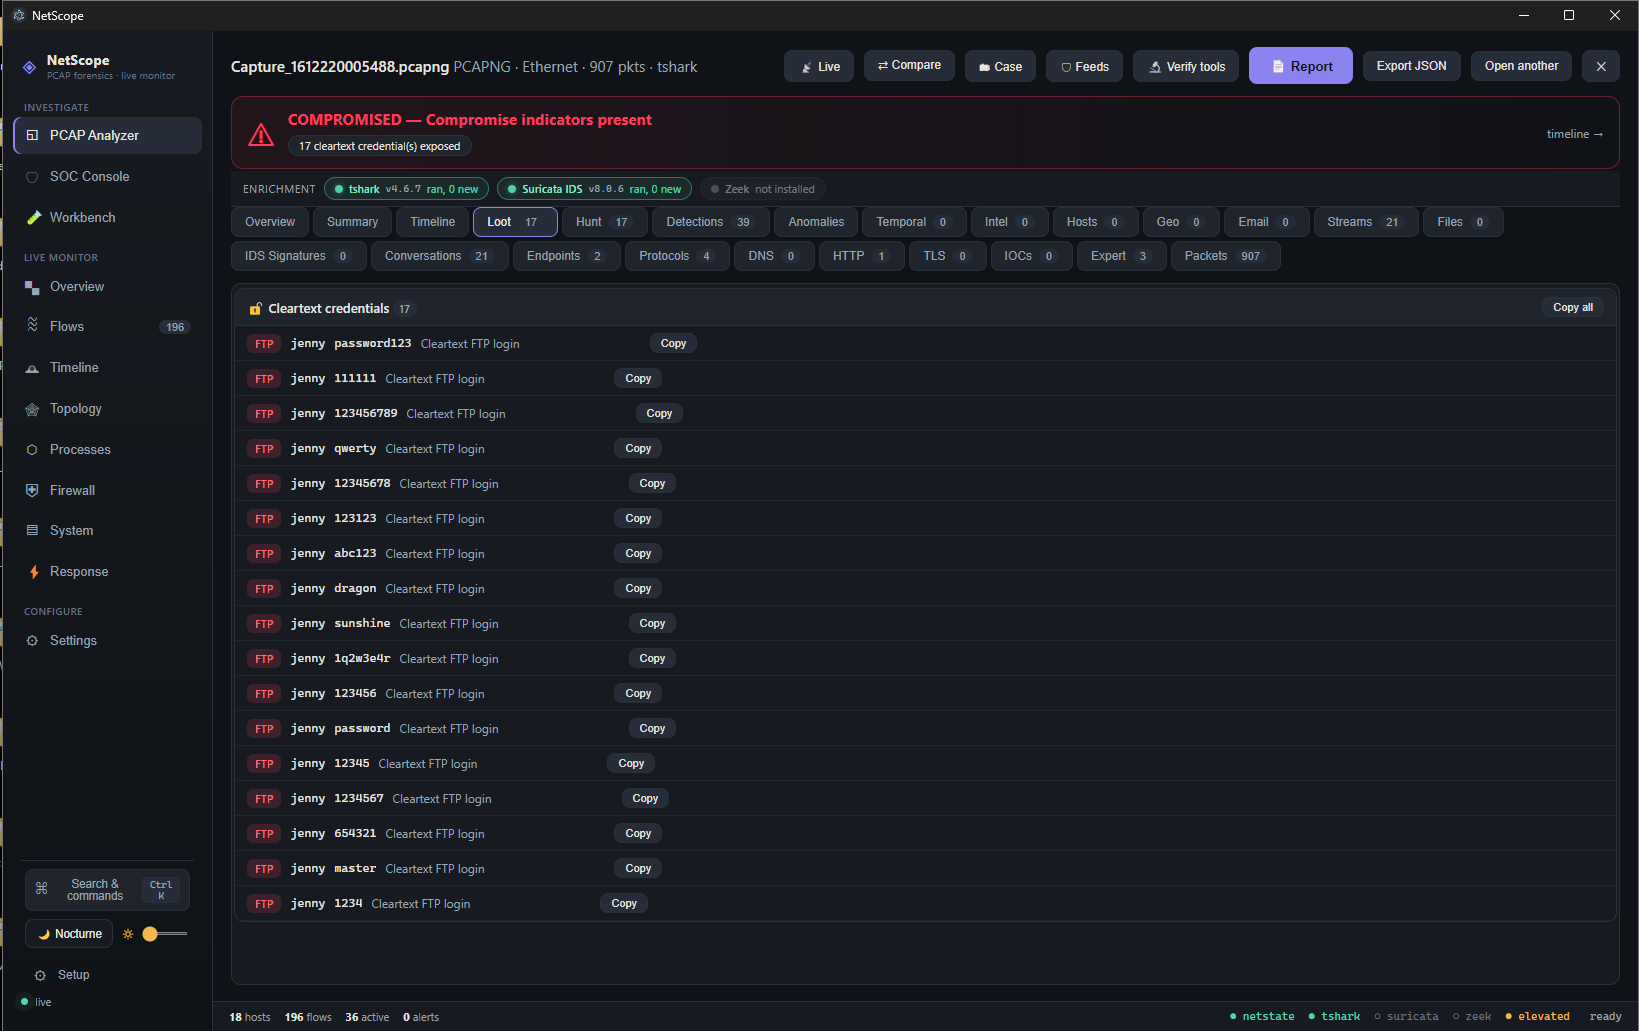
O separador Loot — credenciais, hashes, chaves e tokens extraídos da captura, cada um com cópia com um clique:
Download
Binários Windows pré-compilados estão anexados a cada versão:
→ Descarregar a versão mais recente
| Ficheiro | O que é |
|---|
NetScope-Setup-<version>.exe | Instalador. Cria atalhos no menu Iniciar e no ambiente de trabalho. Recomendado. |
NetScope-Portable-<version>.exe | Executável portátil único. Sem instalação — basta executá-lo. |
NetScope-<version>-win.zip | Pasta da aplicação em ZIP. Descompacte e execute NetScope.exe. |
As instruções completas de instalação e execução — incluindo a execução a partir do código-fonte — estão em INSTALL.md.
O NetScope pede direitos de administrador no arranque. A elevação é necessária para as suas ações de resposta (regras de firewall do host, terminação de processos, captura de memória). Verá um aviso UAC do Windows quando for iniciado.
O que faz
O NetScope tem dois pontos de entrada que alimentam o mesmo motor de análise:
- Análise de PCAP offline — abra uma captura e obtenha uma análise forense completa.
- Monitorização em tempo real — captura a partir de uma interface local (via
dumpcap) e análise da mesma forma, com vigia de ARP em tempo real e defesa de DNS.
Tudo é executado localmente. O parser e o analisador são TypeScript puro e não requerem ferramentas externas; quando ferramentas gratuitas como tshark, Suricata, Zeek ou yara estão instaladas, o NetScope sobrepõe as suas deteções automaticamente.
Superfície de investigação
- Overview — um veredicto centralizado, métricas-chave, a história do ataque reconstruída, as principais evidências e os próximos passos recomendados.
- Threats and detections — conclusões correlacionadas com gravidade, mapeamento de técnicas MITRE ATT&CK e um motor de assinaturas de cadeia de ataque (explorações de CVE, reverse shells, ferramentas ofensivas).
- Protocol forensics — HTTP (user-agent, Log4j), DNS (análise de transações, reconstrução de túneis e exfiltração com descodificação automática), TLS (impressão digital JA3/JA4 contra uma base de dados offline de famílias de malware), SMB, FTP, SMTP/MIME, DHCP, NBNS, Kerberos, ICMP, ARP.
- Hosts — inventário construído a partir de DHCP / NBNS / Kerberos, com impressão digital de SO.
- Loot — credenciais extraídas, hashes NTLM / NetNTLMv2 (prontos para hashcat), flags, chaves de API e JWTs, com dicas de cracking.
- Anomalies — beaconing, canais de alta entropia, assimetria de tráfego, user-agents raros e criptografia fraca, classificados.
- Temporal analysis — impressão digital de ritmo, costura de sessões entre protocolos, desvio de relógio por timestamps TCP (deteção de NAT / vários hosts) e deriva da impressão digital de SO.
- Intel — indicadores conhecidos como maliciosos a partir de feeds offline gratuitos (abuse.ch, FireHOL, Tor).
- Geo / Exfil — repartição offline por país no GeoIP e um mapa-múndi dos endpoints.
- Protocols pivot — uma árvore hierárquica de protocolos com repartição por portas e serviços.
- Workbench — uma bancada de transformação / descodificação / scripting para artefactos arbitrários, incluindo um desofuscador e um parser de PE.
- Stream reassembly — follow-stream TCP/UDP, carving e extração de ficheiros, remontagem de ZIP e de múltiplas partes.
- Compare — compara uma captura com uma linha de base guardada.
Resposta
- Criação de regras de firewall do host, terminação de processos e captura de memória (elevada).
- Exportação de indicadores em STIX 2.1 / CSV / Sigma.
- Geração de relatórios de incidentes em Markdown e HTML.
- Gestão local de casos: notas, etiquetas, marcadores e estado, persistidos em disco.
Instalar e executar
Consulte INSTALL.md para o guia completo. A versão curta:
Utilize a aplicação: descarregue o instalador ou a compilação portátil da página de Releases e execute-a.
Executar a partir do código-fonte:
npm install
npm run dev
Crie os seus próprios binários Windows:
npm run build:win
Os artefactos são gravados em release/.
Início rápido
- Abra o NetScope e arraste um ficheiro
.pcap / .pcapng, ou selecione uma interface de rede ativa para capturar.
- O NetScope analisa a captura e mostra um veredicto no separador Overview — gravidade, a história do ataque reconstruída e as principais evidências.
- Aprofunde em Threats, Protocol forensics ou Loot para obter os detalhes de suporte por trás desse veredicto.
(Uma gravação de ecrã curta deste fluxo será colocada aqui.)
Arquitetura
O NetScope é uma aplicação Electron com uma fronteira de processos estrita.

 spectralzero/netscope

