

Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
RadareEye — Ferramenta para especialmente escanear dispositivos próximos e executar um comando dado em seu próprio sistema enquanto o dispositivo alvo entra no alcance. | Kitploit
Ferramentas/GitHubGitHub/souravbaghz/radareeye
ReconhecimentoAuditoria de Wi-FiSegurança BluetoothSegurança IoTSegurança Sem FioRed Teaming
GitHubsouravbaghz/radareeye

RadareEye

Ferramenta para especialmente escanear dispositivos próximos e executar um comando dado em seu próprio sistema enquanto o dispositivo alvo entra no alcance.

Ver Repositório
3845043há 4 anosRevisado pelo Kitploit
Compartilhar

Uma ferramenta para escanear dispositivos próximos e executar um comando quando o dispositivo alvo entrar no alcance.


NOTA:- O proprietário do RadareEye não será responsável se algum usuário realizar atividades maliciosas com esta ferramenta. Use-a apenas para fins de aprendizado.

  • Instalação do RadareEye :
git clone https://github.com/souravbaghz/RadareEye

Uso:

./radare <mac_addr> <opção>

Opções Disponíveis:

  • -blue Bluetooth RadareEye
  • -ble BLE radareEye
  • -wifi Wifi AP radareEye

  • Executando o RadareEye Bluetooth :
sudo bash radare XX:XX:XX:XX:XX:XX -blue
  • Executando o RadareEye BLE :
sudo bash radare XX:XX:XX:XX:XX:XX -ble

O mesmo vale para o Wifi também com a opção -wifi. Aqui XX:XX:XX:XX:XX:XX significa o endereço MAC do seu dispositivo alvo e certifique-se de usar sudo (se você não for root). Eu não adicionei funcionalidade de escaneamento neste script, mas você pode obter o endereço MAC facilmente executando 'hcitool scan' para Bluetooth e 'hcitool lescan' para dispositivos BLE no terminal.
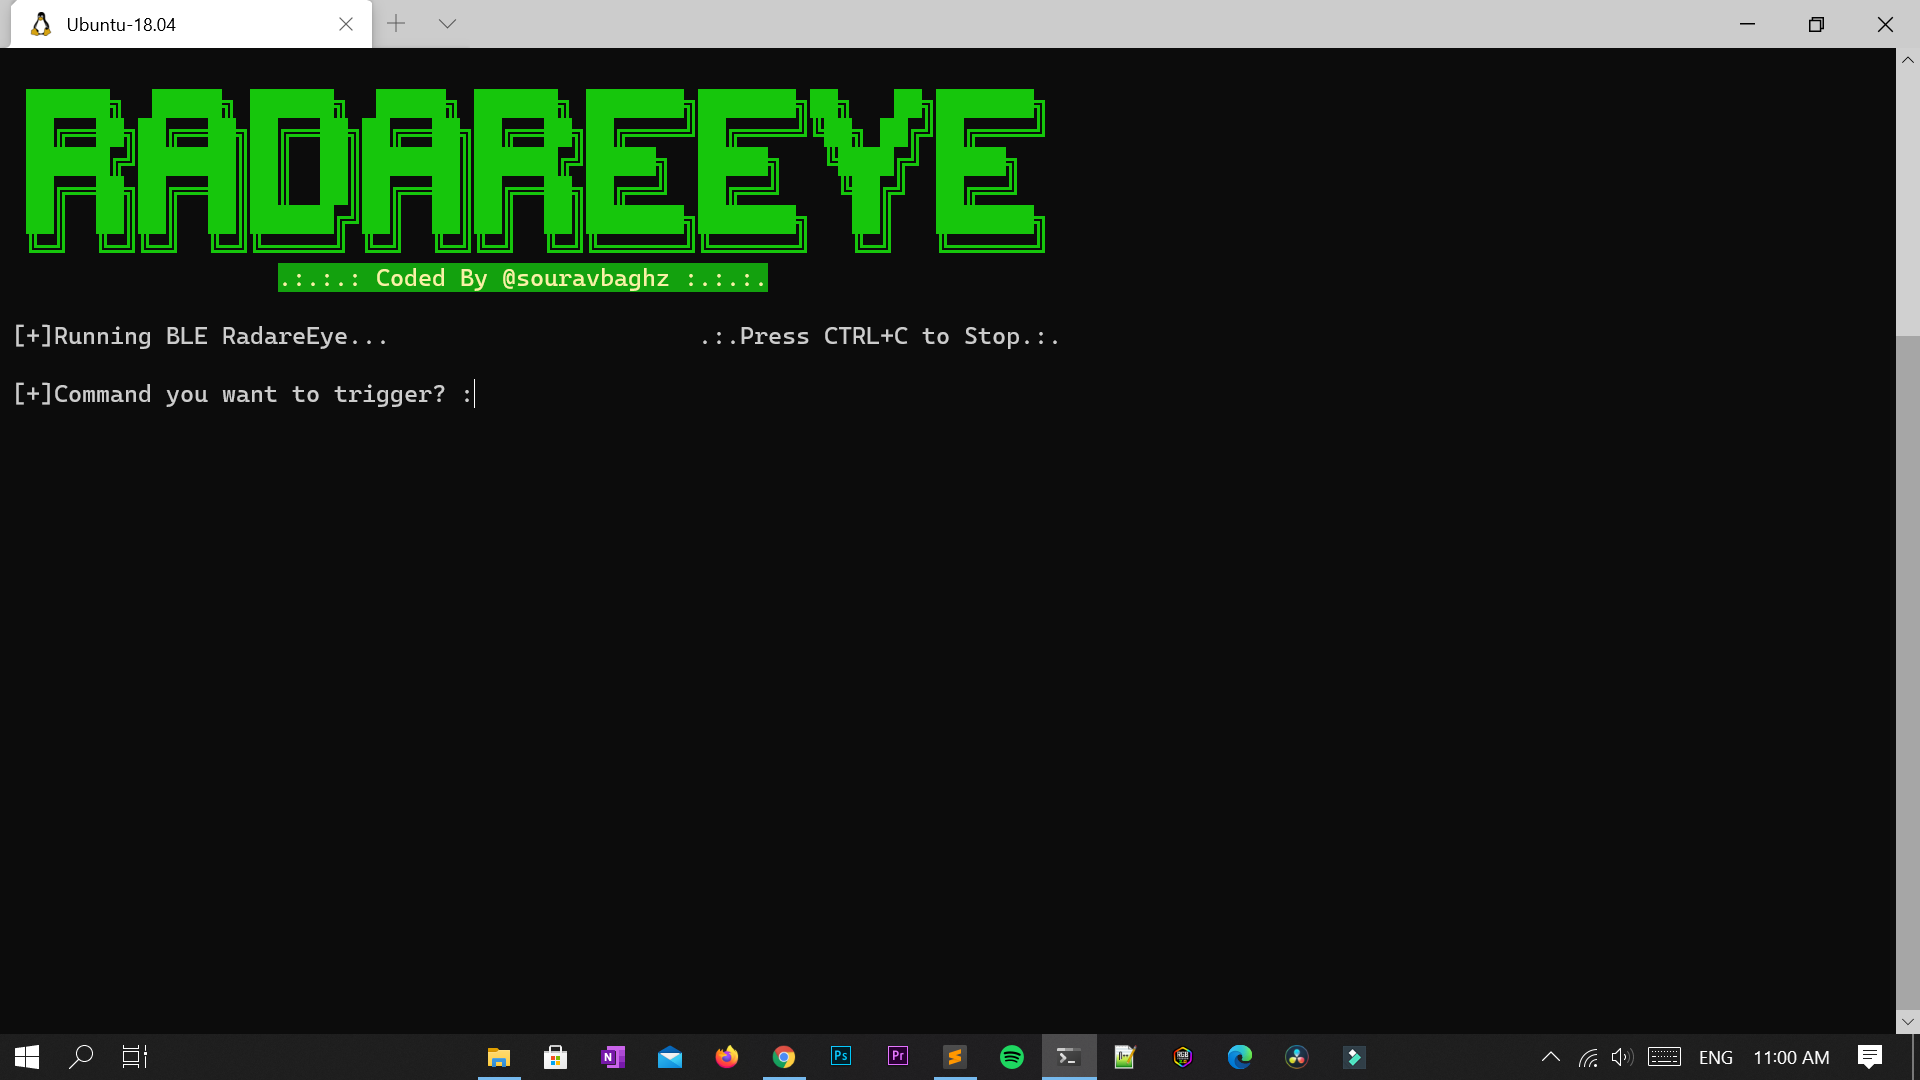

Depois de executar o RadareEye, ele perguntará 'Comando que você deseja acionar?', você pode pular deixando-o em branco e o RadareEye mostrará o status do seu alvo, se está ou não no alcance, sem acionar nenhum comando. Se você quiser acionar um comando quando seu alvo entrar no alcance, insira um comando quando for perguntado. Exemplos :
  • O comando abaixo desligará o sistema imediatamente quando o dispositivo alvo entrar no alcance.
[+]Comando que você deseja acionar? :shutdown now
  • Isso executará seu outro script
[+]Comando que você deseja acionar? :./myscript.py
Se você gostou do meu trabalho, pode me pagar um café aqui.

Buy Me A Coffee


🤝 Conecte-se comigo

Instagram: souravbaghz GitHub souravbaghz Twitter souravbaghz Medium souravbaghz


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    345
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    306
  • 6

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    292

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






