CVE-2026-85046 + CVE-2026-87491 + CVE-2026-87606 + CVE-2026-87575
Falar de uma dor de cabeça gigante para conseguir escapar um caminho do renderer.
550 mg de cafeína e passando a noite toda subindo e descendo CVEs do chrome, você também pode escapar do renderer.
- CVE-2026-85046 corrompe um
Float64Array para leitura/escrita na V8-cage.
- CVE-2026-87491 sobrescreve Wasm compilado e executa código nativo do renderer.
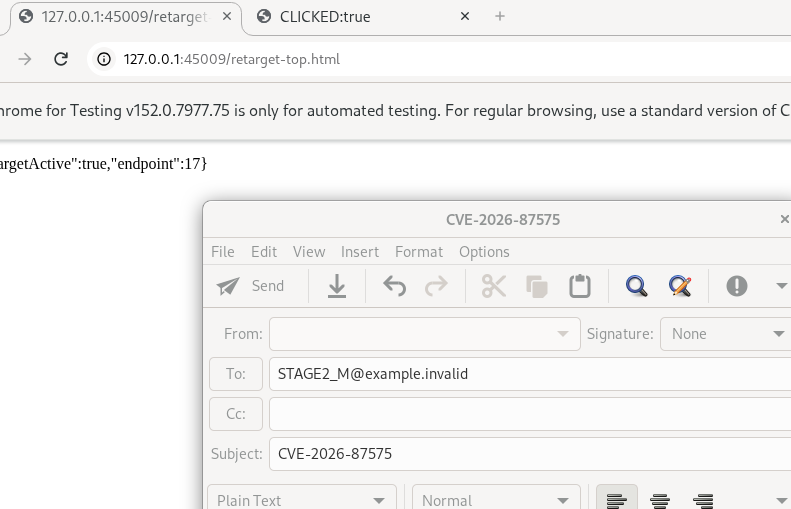
- CVE-2026-87606 redireciona uma navegação para o popup em sandbox.
- O popup recebe um clique real do usuário.
- CVE-2026-87575 atribui incorretamente essa ativação à navegação.
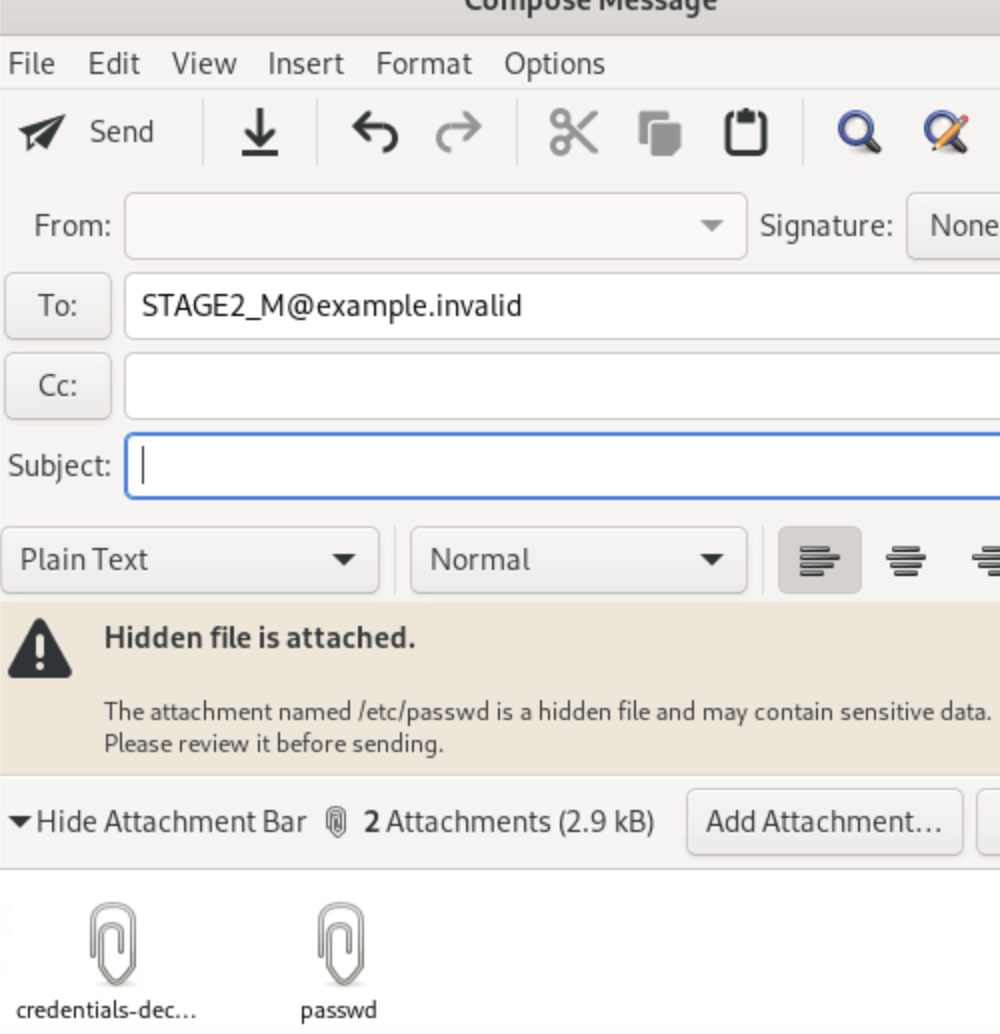
- O Chrome inicia o manipulador de e-mail Evolution existente fora do renderer.
Outras observações:
- O V8 tem um runtime bastante instável e gosta de subir e descer
- A cage pode vazar informações por conta própria às vezes por causa do slide (observação lateral estilo Spectre via js)
- O renderer é o renderer depois que você escapa, olhar ao redor padrão e procurar por jumps
- Basta procurar por permissões desalinhadas e meio que sair conforme o alvo
Chipset:
- Chips PKU podem aumentar a chance de runway e criar páginas RWX, caso contrário você teria que modificar o runway
python3 run.py vulnerable
python3 run.py fixed --attempts 1
Também há um 0-day no Evolution e você pode simplesmente adicionar arquivos a e-mails para si mesmo