Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ferramentas/GitHubGitHub/skynet0x01/tugarecon
OSINT (Inteligência de Fontes Abertas)ReconhecimentoAnálise de VulnerabilidadesColeta de InformaçõesTestes de PenetraçãoEnumeração de SubdomíniosAnálise de DNS
GitHub

Sobre

TugaRecon é um framework avançado de reconhecimento e inteligência de subdomínios construído para pesquisadores de segurança, testadores de penetração e profissionais de OSINT. Ele combina enumeração OSINT, análise semântica, inteligência temporal e reações automatizadas para melhorar continuamente a descoberta e priorização de ativos.

skynet0x01/tugarecon

tugarecon

Ver RepositórioSite
2203544há 7 mesesRevisado pelo Kitploit
Compartilhar

TugaRecon

version python license issues stars

TugaRecon é uma framework avançada de reconhecimento e inteligência que vai além da enumeração.
Ela observa, interpreta, lembra e reage — transformando subdomínios em inteligência arquitetural.


🧭 Filosofia

TugaRecon é inspirada pelos exploradores portugueses.

Durante os séculos XV e XVI, os navegadores fizeram mais do que descobrir terras —
eles mapearam padrões, aprenderam com cada viagem e refinaram expedições futuras.

O TugaRecon segue o mesmo princípio:

Explorar → Mapear → Aprender → Lembrar → Reagir

— skynet0x01

Reconhecimento não se trata de coletar dados.
Trata-se de compreender sistemas.
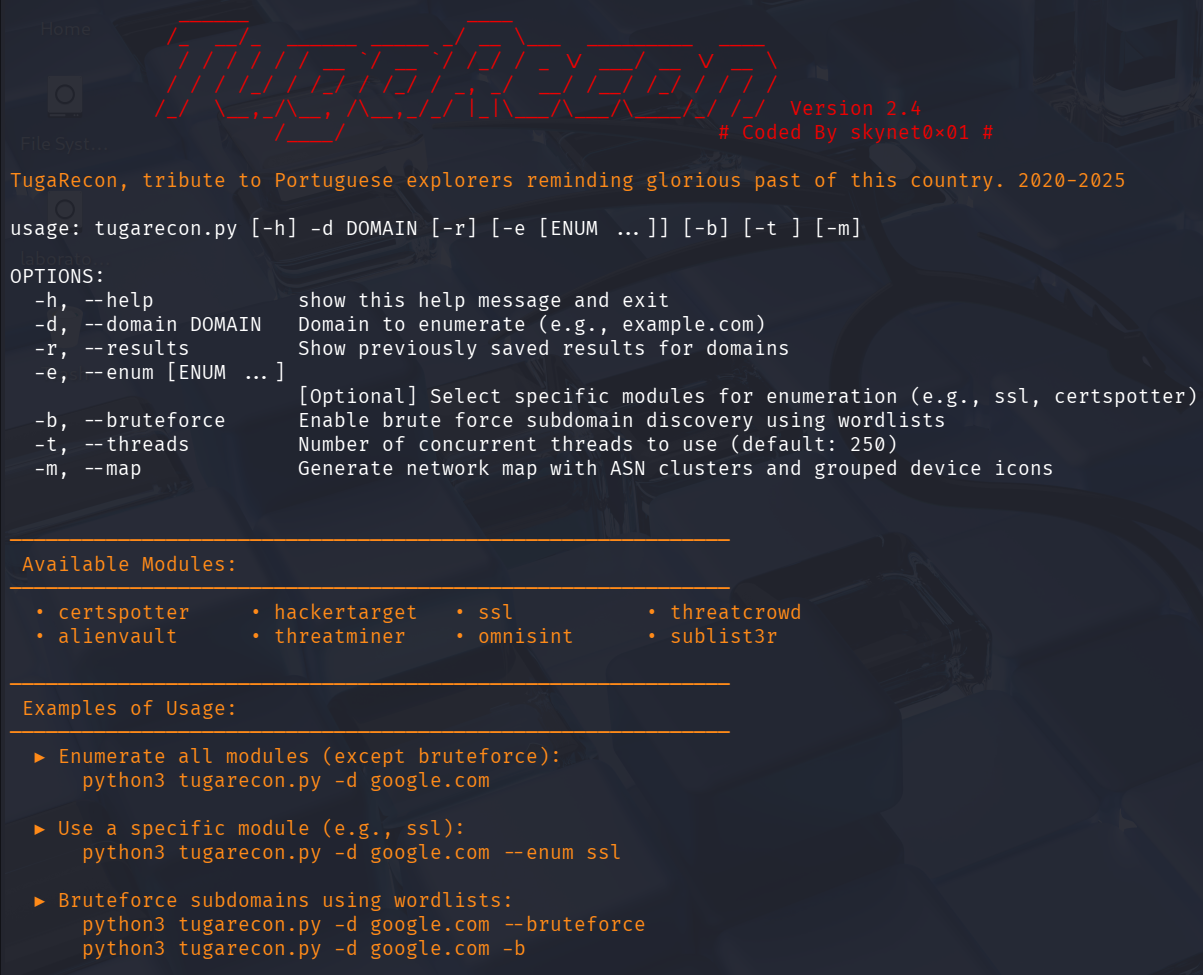

📸 Pré-visualização

tugarecon


🚀 Capacidades Principais

  • 🔍 Enumeração passiva e ativa de subdomínios (OSINT multi-fontes)
  • 📡 Brute-force de alto desempenho com wordlists adaptáveis
  • 🌐 Resolução DNS com servidores DNS de fallback
  • 🧠 Análise semântica e pontuação de impacto arquitetural
  • 🎯 Priorização de ativos por relevância real de segurança
  • 🕒 Inteligência temporal e memória de ativos
  • ⚙️ Reações automatizadas a mudanças de risco
  • 🧩 Inferência de infraestrutura e papéis (IAM, DB, CI/CD, SCADA, etc.)
  • 🗺️ Mapeamento opcional de ASN / rede de infraestrutura
  • 📁 Saídas limpas: .txt, .json, .csv, .png, .svg, .md, .pdf
  • 🔒 Nenhuma chave de API necessária para a maioria dos módulos

🧠 Inteligência Semântica e Arquitetural

O TugaRecon não trata subdomínios como strings.

Ele os interpreta como sinais de design de infraestrutura.

Apenas com convenções de nomenclatura, ele consegue inferir:

  • Camadas de identidade e acesso (auth, sso, iam)
  • Gerenciamento de segredos e chaves (vault, kms, secrets)
  • Bancos de dados e planos de dados (db, rds, postgres)
  • Controle de rede (gateway, proxy, waf)
  • Camadas de orquestração (k8s, eks, cluster)
  • Infraestrutura CI/CD (jenkins, gitlab, pipeline)
  • Monitoramento e operações (grafana, prometheus)
  • Sistemas ICS / SCADA e industriais

Isso funciona mesmo sem portas abertas ou acesso HTTP.


🎯 Pontuação de Impacto e Priorização

Cada ativo recebe uma pontuação numérica de impacto (0–100) e um nível de prioridade.

Níveis de Prioridade

NívelSignificado
CRÍTICOPlano de controle, segredos ou exposição de produção
ALTOAutenticação, banco de dados ou infraestrutura sensível
MÉDIOSistemas internos ou de suporte
BAIXOAtivos não acionáveis ou estáticos

🕒 Inteligência Temporal e Memória de Ativos

O TugaRecon é stateful (com estado).

Cada varredura é comparada com snapshots históricos, permitindo raciocinar sobre mudanças ao longo do tempo.


⚙️ Reações Automatizadas

Eventos temporais podem acionar análises aprofundadas automáticas.

Apenas ativos relevantes consomem recursos.


📦 Instalação

git clone https://github.com/skynet0x01/tugarecon.git
cd tugarecon
pip3 install -r requirements.txt

👤 Autor

skynet0x01
Pesquisador de Cibersegurança e Desenvolvedor de Ferramentas
🇵🇹 Portugal


📄 Licença

GNU GPLv3

Aviso de Restrição de Patentes:
Nenhuma patente pode ser reivindicada ou aplicada a este software ou a qualquer derivado.
Qualquer reivindicação de patente resulta na rescisão automática dos direitos de licença.

O TugaRecon não é apenas um scanner.
É um sistema de reconhecimento que aprende, lembra e reage.

🔗 Doe com sua criptomoeda favorita:

  • Bitcoin (BTC): 18Zg2qiypXRj7QnGWCpcXrKywmcfKkcUSs
  • Ethereum (ETH): 0x177c81746009cd7ab02adf85d28fbf27aca7a240
  • Litecoin (LTC): Le1jfoWqVoEJtm4BYbQRJbggiauMQNqjWy
  • Dogecoin (DOGE): DSnRY69q1k6xhFkKULSTcSCQdJpVuGeB7k
  • Harmony (ONE): one1cv90mednznu629p3jr7gqgmqd6qcm368stalwp
  • Solana (SOL): 5yRzoxDp17B5XEHSzmgTHWY4NYTWnk7s4qT48t941wyP

Cada contribuição, por menor que seja, faz uma grande diferença. Obrigado!
tugarecon


Nota final

Este README foi atualizado para corresponder ao comportamento atual do tugarecon.py (flags/uso) e para resolver a inconsistência de licença. Se preferir a licença MIT em vez da GPLv3, me avise e posso atualizar os cabeçalhos dos arquivos fonte ou alterar o README para refletir a licença MIT.


Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    275

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





