
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-50110 — Transmissão de Informações Sensíveis em Texto Claro no Aplicativo Android EagleEyes Lite | Kitploit
Ferramentas/GitHubGitHub/shinycolumn/cve-2025-50110
Segurança AndroidAnálise de VulnerabilidadesExploraçãoSegurança WebTestes de PenetraçãoSegurança Móvel
GitHubshinycolumn/cve-2025-50110

CVE-2025-50110

Transmissão de Informações Sensíveis em Texto Claro no Aplicativo Android EagleEyes Lite

Ver Repositório
133há 1 anoAinda não revisado
Compartilhar

CVE-2025-50110

Transmissão em Texto Claro de Informações Sensíveis no Aplicativo Android EagleEyes Lite

1. Visão Geral


  • Nome: EagleEyes(Lite)
  • Versão: 2.0.0
  • Fornecedor: AVTECH
  • CWE: CWE-319: Transmissão em Texto Claro de Informações Sensíveis, CWE-598: Uso do Método de Requisição GET com Strings de Consulta Sensíveis
  • CVSS: 8.8 ALTA
  • String do Vetor: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H

2. Resumo

No EagleEyes Lite (versão 2.0.0), o método GetHttpsResponse() transmite informações sensíveis como IDs de conta, senhas, tokens de dispositivo e URLs de servidor interno diretamente na string de consulta de uma requisição HTTPS.
Por essas credenciais e tokens estarem embutidos na URL em vez de serem colocados de forma segura no corpo da requisição, eles podem ser facilmente extraídos por qualquer adversário realizando um ataque MITM.
Mesmo que a conexão nominalmente use HTTPS, a exposição de tais parâmetros sensíveis em texto claro dentro da URL aumenta significativamente o risco de vazamento de credenciais e acesso não autorizado aos sistemas CCTV da AVTECH.
Essa fragilidade compromete a confidencialidade dos dados do usuário e torna o aplicativo particularmente vulnerável quando operado em redes não confiáveis.

3. Detalhes

Quando o dispositivo roda em versões do Android abaixo de 8.0, ou seja, SDK_API_26 está definida como false, o método não retorna GetHttpsUrlResponse().
Em vez disso, ele executa a lógica vulnerável dentro do bloco try.

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        HttpResponse execute = new DefaultHttpClient(
            new SingleClientConnManager(defaultHttpClient.getParams(), schemeRegistry), 
            defaultHttpClient.getParams()
        ).execute(new HttpPost(str));
        ...
    }
    ...
}

Aqui, o parâmetro str contém a URL completa da requisição, que incorpora informações sensíveis como account_id e password diretamente na string de consulta.
Como resultado, as credenciais do usuário são expostas em texto claro dentro da URL, tornando-as suscetíveis a vazamento se interceptadas por um ataque MITM ou registradas por sistemas intermediários.

4. Prova de Conceito (PoC)

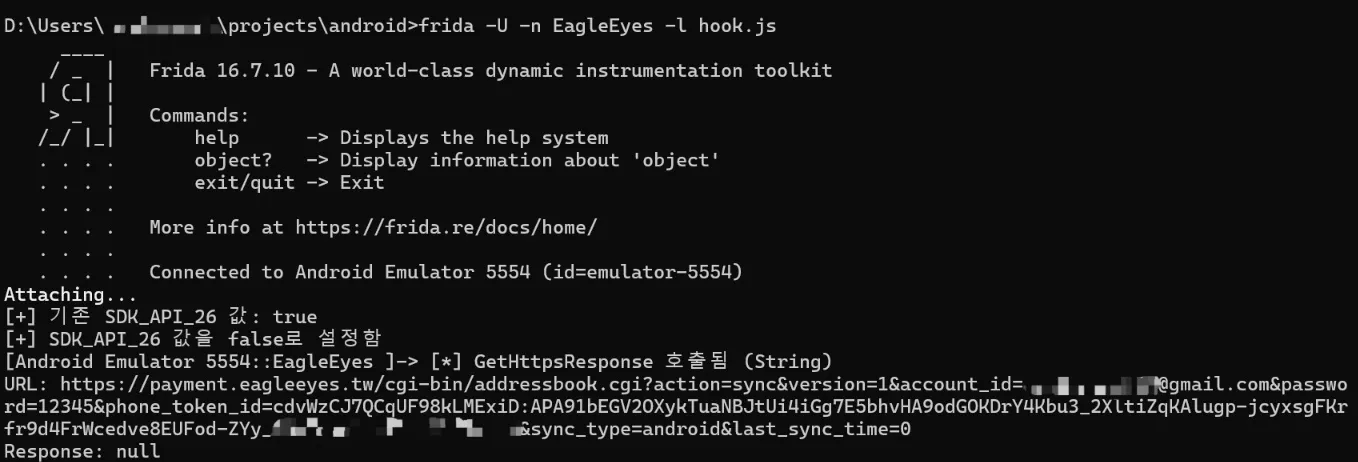
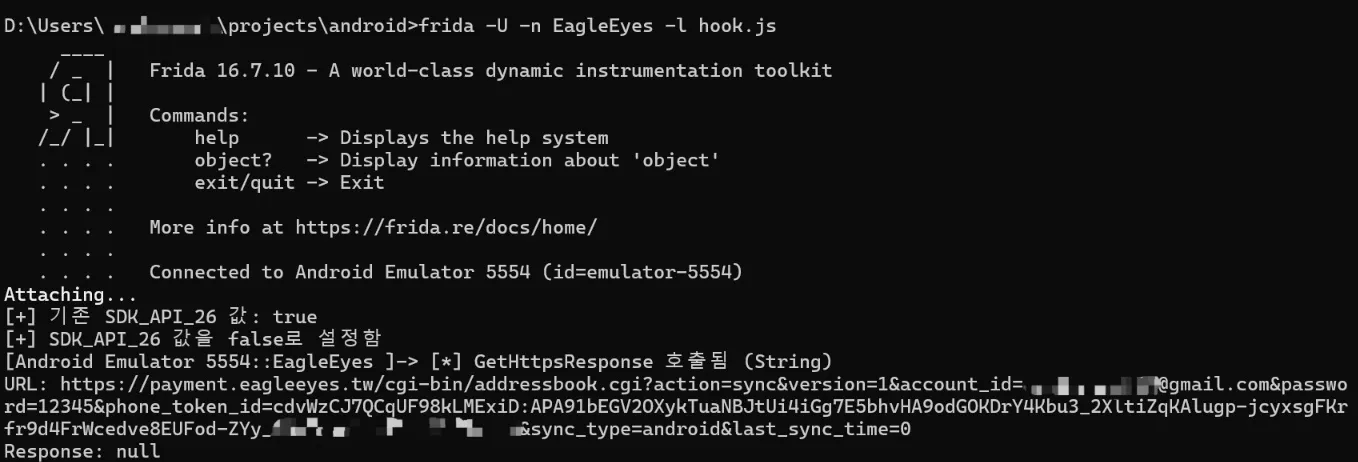
Ao executar o script de hooking Frida hook.js, confirmamos que o método GetHttpsResponse() foi invocado e que a URL da requisição gerada continha informações sensíveis (como account_id e password) em texto claro.
PoC Para uma análise detalhada da implementação vulnerável GetHttpsResponse(), consulte CVE-2025-46408.

5. Recomendações

O aplicativo nunca deve incluir informações sensíveis como ID de conta, senha ou tokens de autenticação em parâmetros de URL.
Em vez disso, as credenciais devem ser transmitidas de forma segura dentro do corpo da requisição HTTPS usando parâmetros POST. Isso evita que valores sensíveis sejam expostos em URLs, logs ou sistemas intermediários.


6. Referências

  • https://www.cve.org/CVERecord?id=CVE-2025-50110
  • https://nvd.nist.gov/vuln/detail/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50944
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    254

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →