 shadow1ng/fscan
Uma ferramenta de varredura abrangente para intranet, facilitando a varredura automatizada e completa de vulnerabilidades com um clique.
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
Ferramenta abrangente de varredura de rede interna, verificação automatizada de vulnerabilidades com um clique.
**Versão**: 2.2.2
## Funcionalidades
### Capacidades de Varredura
- **Descoberta de Hosts** - Detecção de atividade via ICMP/Ping, suporte a estatísticas de atividade em grandes faixas de rede B/C
- **Varredura de Portas** - Varredura TCP full-connect, 133 portas comuns integradas, suporte a grupos de portas (web/db/service/all)
- **Identificação de Serviços** - Identificação inteligente de protocolos, suporte a correspondência de impressões digitais de mais de 20 tipos de serviços
- **Detecção Web** - Título do site, impressão digital de CMS, middleware Web, identificação de WAF/CDN (mais de 40 impressões digitais)
### Capacidades de Força Bruta
- **Força Bruta de Senhas Fracas** - 28 tipos de serviços (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis, etc.)
- **Colisão de Hash** - Suporte a autenticação NTLM Hash (SMB/WMI)
- **Login por Chave SSH** - Suporte a autenticação por chave privada
- **Dicionário Inteligente** - Mais de 100 senhas fracas comuns integradas, suporte a substituição de variável {user}
### Detecção de Vulnerabilidades
- **Vulnerabilidades de Alto Risco** - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- **Acesso Não Autorizado** - Detecção de acesso não autorizado em Redis/MongoDB/Memcached/Elasticsearch, etc.
- **Varredura POC** - POCs de vulnerabilidades Web integrados, suporte ao formato POC do Xray
- **DNSLog** - Suporte a detecção out-of-band via DNSLog
### Exploração de Vulnerabilidades
- **Exploração Redis** - Escrita de chave pública, escrita de tarefa agendada, escrita de WebShell, RCE via replicação master-slave
- **Exploração MS17-010** - Injeção de ShellCode, suporte a adição de usuário e execução de comandos
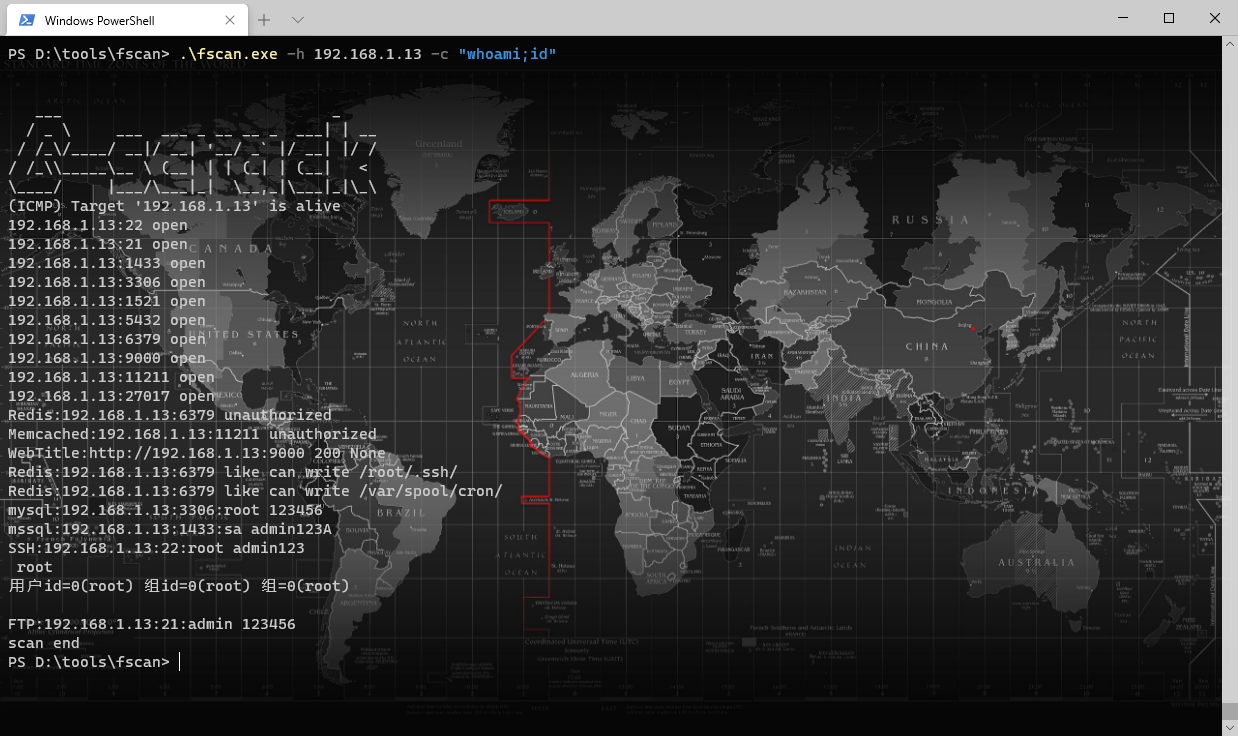
- **Execução de Comandos SSH** - Execução automática de comandos após autenticação bem-sucedida
### Módulos Locais
- **Coleta de Informações** - Informações do sistema, variáveis de ambiente, informações de controlador de domínio, configuração de placas de rede
- **Obtenção de Credenciais** - Dump de memória (MiniDump), keylogger, exportação de registro
- **Persistência** - Serviço Systemd, serviço Windows, tarefa agendada, itens de inicialização, LD_PRELOAD
- **Reverse Shell** - Shell bind, shell reverse, serviço de proxy SOCKS5
- **Detecção de Antivírus** - Identificação de softwares de segurança instalados no host alvo
- **Limpeza de Rastros** - Ferramenta de limpeza de logs
### Entrada e Saída
- **Entrada de Alvos** - IP/CIDR/domínio/URL, suporte a importação em lote via arquivo
- **Regras de Exclusão** - Suporte a exclusão de hosts e portas específicos
- **Formatos de Saída** - Saída em múltiplos formatos TXT/JSON/CSV
- **Modo Silencioso** - Sem banner, sem barra de progresso, sem saída colorida
### Controle de Rede
- **Suporte a Proxy** - Proxy HTTP/SOCKS5, suporte a especificação de placa de rede
- **Controle de Envio** - Limitação de taxa, controle de quantidade máxima de pacotes enviados
- **Controle de Timeout** - Configuração independente de timeout de porta, timeout Web e timeout global
- **Controle de Concorrência** - Configuração independente de threads de varredura de portas e threads de varredura de serviços
### Funcionalidades Estendidas
- **Integração SDK** - `pkg/fscan` fornece SDK Go, pode ser integrado em Agent ou plataforma de segurança, suporte a controle de tarefas (Pause/Resume), callback de progresso em tempo real, rastreamento por TaskID
- **Interface de Gerenciamento Web** - Gerenciamento visual de tarefas de varredura (compilação condicional -tags web)
- **Ambiente de Laboratório** - Ambiente Docker integrado para testes e aprendizado
- **Arquitetura de Plugins** - Separação de plugins de serviço/Web/locais, fácil de estender
- **Suporte Multilíngue** - Alternância de interface em chinês e inglês (-lang zh/en)
- **Estatísticas de Desempenho** - Relatório de desempenho em formato JSON (-perf)
## Registro de Alterações v2.1.0
> Esta atualização inclui **262 commits**, abrangendo 30 novos recursos, 120 correções, 54 refatorações, 14 otimizações de desempenho e 20 melhorias de testes.
### Refatoração de Arquitetura
- **Eliminação de Variáveis Globais** - Migração para objetos Config/State, melhorando segurança de concorrência e testabilidade
- **Fusão de Plugins SMB** - Integração de smb/smb2/smbghost/smbinfo em plugin unificado, adição de smb_protocol.go
- **Refatoração de Detecção de Serviços** - Implementação de mecanismo fallback estilo Nmap, otimização da estratégia de identificação de impressão digital de portas
- **Refatoração do Sistema de Saída** - Gravação em tempo real em disco TXT + mecanismo de escrita dupla, resolvendo problemas de perda e desordem de resultados
- **Atualização do Framework i18n** - Migração para go-i18n, cobertura completa dos módulos core/plugins/webscan
- **Refatoração do HostInfo** - Campo Ports alterado de string para int, segurança de tipos
- **Otimização de Complexidade de Funções** - clusterpoc(125→30), EnhancedPortScan(111→20)
- **Auditoria de Código** - Correção de problemas de nível P0-P2, limpeza de deadcode
- **Otimização do Sistema de Logs** - Limpeza de chamadas LogDebug (71→18), simplificação da saída de logs de inicialização
### Otimização de Desempenho
- **Pré-compilação de Regex** - Pré-compilação global de expressões regulares, evitando custo de compilação repetida
- **Otimização de Memória** - map[string]bool alterado para map[string]struct{} economizando memória
- **Correspondência de Impressões Digitais Concorrente** - Correspondência paralela com múltiplas goroutines, melhorando velocidade de identificação
- **Reutilização de Conexões** - Reutilização de dialer global SOCKS5, evitando handshake repetido
- **Agendamento por Janela Deslizante** - Pool de threads adaptativo + iterador em streaming, otimizando varredura de portas
- **Otimização de Cache CEL** - Cache de ambiente CEL para varredura POC, reduzindo inicialização repetida
- **Extração de Variáveis de Pacote** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes, etc.
- **Pré-alocação de Capacidade** - Simplificação de cadeias de conversão, substituição única de strings
- **Otimização de Segurança de Concorrência** - Otimização de granularidade de locks e alocação de memória
### Novos Recursos
- **Interface de Gerenciamento Web** - Gerenciamento visual de tarefas de varredura, layout responsivo e exibição de progresso
- **Adaptação de POC Multi-formato** - Suporte a POCs nos formatos xray e afrog
- **Modo de Varredura Inteligente** - Deduplicação com filtro de Bloom + otimização de proxy
- **Biblioteca de Impressões Digitais Aprimorada** - Integração do FingerprintHub (3139 impressões digitais)
- **Identificação de Impressão Digital Favicon** - Suporte a correspondência de hash nos formatos mmh3 e MD5
- **Extrator de Versão Universal** - Extração automática de informações de versão de serviços
- **Ordenação por Prioridade de Impressões Digitais** - Ordenação inteligente de resultados de correspondência
- **Detecção Inteligente de Protocolo** - Identificação automática de tipos de protocolo HTTP/HTTPS
- **Funcionalidade de Especificação de Placa de Rede** - Suporte a cenários VPN (parâmetro -iface)
- **Arquivo de Exclusão de Hosts** - Suporte a leitura de hosts excluídos a partir de arquivo (parâmetro -ehf)
- **Limitação de Taxa por Token Bucket ICMP** - Prevenção de travamento de roteadores causado por varredura em alta velocidade
- **Retentativa de Varredura de Portas** - Mecanismo de revarredura automática em caso de falha
- **Autenticação Real RDP** - Integração da biblioteca grdp para identificação de impressão digital do sistema
- **Listagem de Arquivos SMB/FTP** - Listagem automática de arquivos em acesso anônimo
- **Identificação Dupla de Redirecionamento 302** - Identificação simultânea de impressões digitais da resposta original e da resposta após redirecionamento
- **Resumo de URLs na Saída TXT** - Adição de lista de URLs de serviços Web no final para facilitar testes em lote
- **Integração do Núcleo nmap** - Três melhorias principais: estratégia de detecção/mecanismo de correspondência/análise de versão
- **Compilação Seletiva de Plugins** - Sistema de Build Tags, suporte a compilação independente de plugins de serviço/local/Web
- **Expansão de Portas Padrão** - Expansão de 62 para 133 portas comuns
- **Suporte a Varredura de Todas as Portas** - Ampliação do limite de faixa de portas
- **Controle de Redirecionamento HTTP** - Limite configurável de número de redirecionamentos
- **Suporte a Análise de Desempenho** - Adição de análise de desempenho pprof e testes benchmark
- **Estatísticas de Pacotes TCP** - Suporte a estatísticas de envio de pacotes TCP em plugins de serviço
- **Ambiente de Laboratório fscan-lab** - Plataforma de treinamento em pentest de rede interna, cobrindo todos os cenários de vulnerabilidade (incompleto)
- **Aprimoramento da Exploração Redis** - Porte completo das funcionalidades de exploração Redis (escrita de chave pública/tarefa agendada/WebShell/RCE master-slave)
- **Refatoração do Plugin rsync** - Refatoração da lógica de autenticação usando a biblioteca go-rsync
### Correções de Bugs (120 itens, listando correções principais)
- **Panic de Ponteiro Nulo em RDP** - Correção de travamento causado por análise de certificado (#551)
- **Omissão em Varredura em Lote** - Correção de problema de omissão em varreduras em larga escala (#304)
- **Formato de Saída JSON** - Correção de erro no formato de saída (#446)
- **Detecção de Senha Fraca Redis** - Correção de problema de omissão na detecção (#447)
- **Salvamento em Tempo Real de Resultados** - Correção de resultados de varredura não salvos a tempo (#469)
- **Overflow na Análise Nmap** - Correção de bug na análise de escape octal (#478)
- **Condição de Corrida na Identificação de Impressões Digitais** - Correção de condição de corrida em webtitle/webpoc (#474)
- **Validação de Conexão MySQL** - Alteração para validação usando a base information_schema
- **Falso Positivo em Porta de Proxy** - Correção de erro na determinação de estado de porta em modo proxy
- **Timeout de Context** - Correção de 22 casos de timeout sem resposta em plugins
- **Condição de Corrida ICMP** - Correção de problema de competição em varredura concorrente
- **Formato de Endereço IPv6** - Correção de 4 problemas de formatação de endereço
- **Travamento em Alta Concorrência de POC** - Correção de problema de não propagação de Context
- **Perda de Resultados com Ctrl+C** - Adição de tratamento de sinais para garantir gravação de resultados
- **Echo Completo SOCKS5** - Adição de validação de conexão de proxy
- **Vazamento na Detecção de Serviços** - Correção de problema de conexões não fechadas corretamente
- **Descarte de Resposta em webtitle** - Correção de descarte de parte dos dados de resposta causando falha na identificação
- **Informações de Vulnerabilidade Ausentes em TXT** - Correção de omissão de detalhes de vulnerabilidade na saída
- **Impressão Digital Ausente em JSON** - Unificação do formato Target em resultados SERVICE
- **Exibição de Tempo de Varredura** - Correção de problema de exibição de tempo de conclusão como 0
- **Registros de Vulnerabilidade Falsos** - Refatoração do sistema de saída TXT para eliminar falsos positivos
- **Caminho Multiplataforma Redis** - Correção de problemas de caminho e timeout na funcionalidade de exploração
- **Avisos de Compilação Windows** - Correção de compatibilidade de plataforma do fscan-lite
- **Compatibilidade com Go 1.20** - Downgrade de dependências mantendo compatibilidade
### Melhorias em Testes (20 itens)
- **Testes Unitários** - Cobertura de 74-100% nos módulos principais
- **Testes de Segurança de Concorrência** - Testes específicos para objetos State e mecanismo de correspondência de impressões digitais
- **Testes de Integração** - Varredura Web/varredura de portas/detecção de serviços/autenticação SSH/detecção ICMP
- **Testes de Parâmetros CLI** - Validação de análise de parâmetros de linha de comando
- **Testes de Benchmark de Desempenho** - Benchmark de AdaptivePool e estratégias de detecção de serviços
- **Testes do ResultBuffer** - Validação de deduplicação e pontuação de completude
### Melhorias de Engenharia
- **Otimização do Fluxo CI** - Atualização do golangci-lint v2, simplificação de etapas de build
- **Automação de Issues** - Otimização de templates de Issue do GitHub, fluxo de trabalho automatizado do Project
- **Correção Completa de Lint** - Aprovação em revive/errcheck/shadow/staticcheck/gosimple
- **Reescrita do README** - Atualização completa da documentação em chinês e inglês
- **Unificação de Formatação de Código** - Normalização com gofmt/goimports
## Início Rápido
```bash
# Escanear faixa C
./fscan -h 192.168.1.1/24
# Especificar portas
./fscan -h 192.168.1.1 -p 22,80,443,3389
# Apenas detecção de atividade
./fscan -h 192.168.1.1/24 -ao
# Desabilitar força bruta
./fscan -h 192.168.1.1/24 -nobr
# Varredura Web
./fscan -u http://192.168.1.1
# Plugin local
./fscan -local systeminfo
# Colisão de Hash
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
# Redis escrita de chave pública
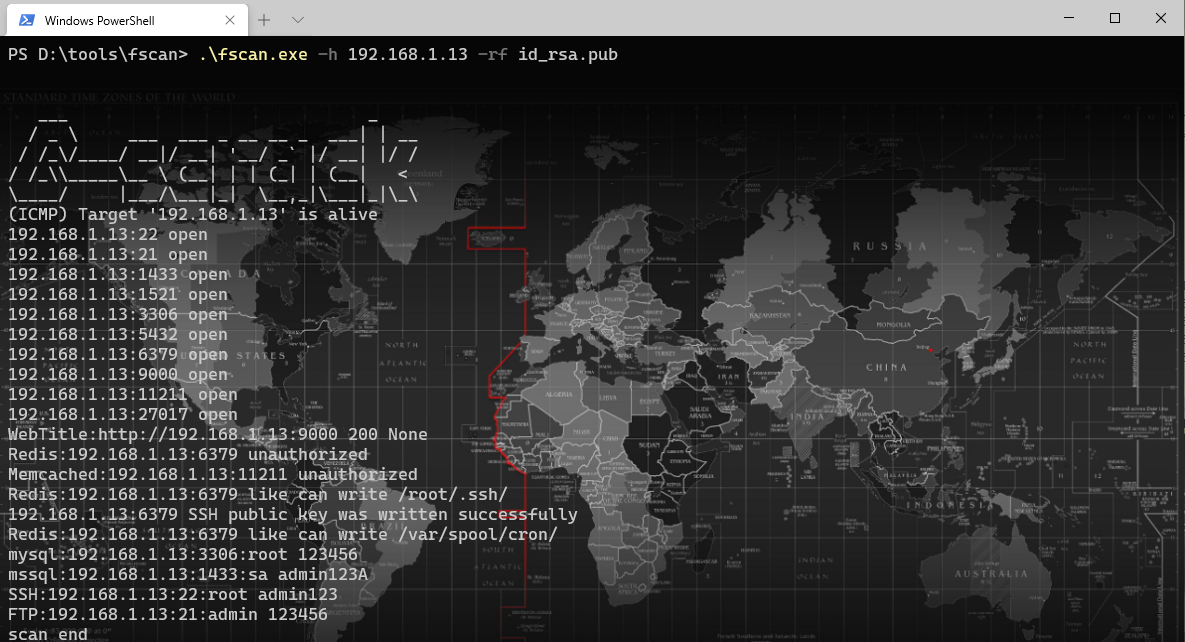
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## Compilação
```bash
# Compilação padrão
go build -ldflags="-s -w" -trimpath -o fscan .
# Com interface de gerenciamento Web
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## Instalação
```bash
# Arch Linux
yay -S fscan-git
```
## Capturas de Tela
Use `fscan -list-plugins` para visualizar os nomes de módulos disponíveis na compilação atual, tipos, portas padrão e formas de invocação.
Ao especificar um módulo com porta fixa via `-m` e sem passar `-p/-pf`, o escopo de varredura usa a união das portas padrão do módulo selecionado;
por exemplo, `fscan -hf ip.txt -m netbios` usa `137,139`. Especificar `-p` permite escanear portas não padrão, e módulos Web ainda usam a faixa de portas genérica.
`-pwda/-usera` são adicionados ao dicionário padrão; quando usados com `-pwd/-user` ou `-pwdf/-userf`, são adicionados ao dicionário especificado.
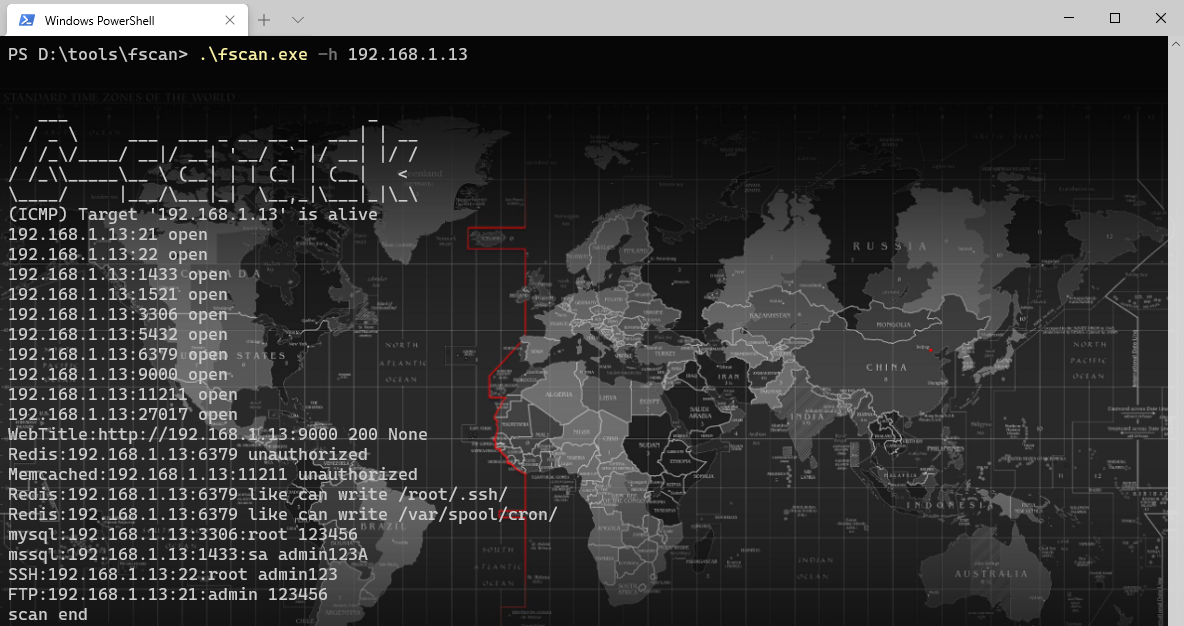
`fscan.exe -h 192.168.x.x`

`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (Redis escrita de chave pública)
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (adicionar múltiplas senhas)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (proxy com autenticação SOCKS5)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## Roadmap
### Plano de Atualização
- **Ciclo de Atualização** - Lançamento de versão mensal
- **Primeiras Duas Semanas** - Desenvolvimento de novos recursos e atualizações de funcionalidades
- **Últimas Duas Semanas** - Correção de bugs e integração de código
- **PRs Bem-vindos** - Esperamos sua contribuição!
### Integração SDK & Agent
- Expandir capacidades do SDK, aprimorar suporte de integração de Agent no lado do endpoint
- Retomada de varredura de ponto de interrupção, limitação de taxa em nível de largura de banda, controle de nível de memória
- Mais exemplos de integração em cenários de Agent
### Ecossistema de Plugins
- Expansão contínua da cobertura de plugins de serviço
- Desenvolvimento de mais capacidades de detecção e exploração de vulnerabilidades para cada plugin de serviço
- Manter compatibilidade retroativa da API de plugins, garantindo disponibilidade contínua de POCs de versões antigas
### Fscan-lite
- Versão leve reescrita em linguagem C
- Tamanho menor, menos dependências
- Suporte a mais ambientes embarcados/restritos
- Diretório: [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- Ambiente de laboratório para pentest de rede interna
- Cobertura de todos os cenários de vulnerabilidade suportados pelo fscan
- Plataforma de desenvolvimento, teste e validação de funcionalidades
- Ambiente de aprendizado e prática de habilidades para iniciantes
- Diretório: [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## Aviso Legal
Esta ferramenta destina-se apenas a atividades de **construção de segurança empresarial legalmente autorizadas**. Certifique-se de obter autorização antes do uso, em conformidade com as leis e regulamentos locais, e **não realize varreduras em alvos não autorizados**. O autor não se responsabiliza por quaisquer consequências decorrentes de uso ilegal.
## 404StarLink
fscan é um projeto membro do [404Team 星链计划2.0](https://github.com/knownsec/404StarLink2.0-Galaxy).
## Tendência de Stars
[](https://starchart.cc/shadow1ng/fscan)
## Doação
[Pague uma bebida para o autor](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## Referências
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanx







