
 sevagas/swap_digger
Automatiza a análise de swap do Linux para extrair credenciais de usuário, dados de formulários web, chaves WiFi e autenticação HTTP durante investigações de pós-exploração ou forenses.



swap_digger é um script bash usado para automatizar a análise de swap do Linux para fins de pós-exploração ou perícia forense. Ele automatiza a extração de swap e procura por credenciais de usuário Linux, credenciais de formulários web, e-mails de formulários web, autenticação básica HTTP, SSID e chaves WiFi, etc.
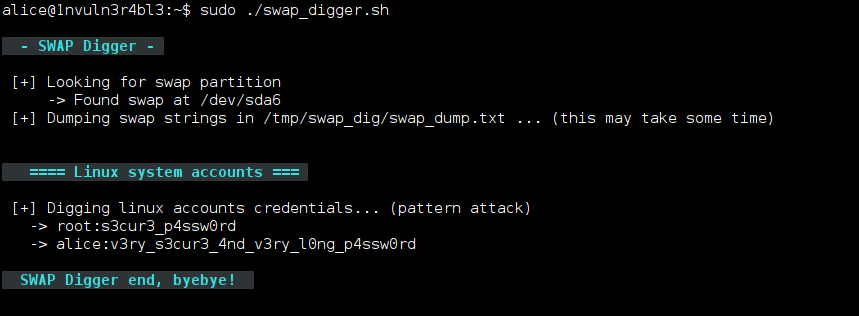
Use os seguintes comandos para baixar e executar o script na sua máquina:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
sudo ./swap_digger.sh -vx
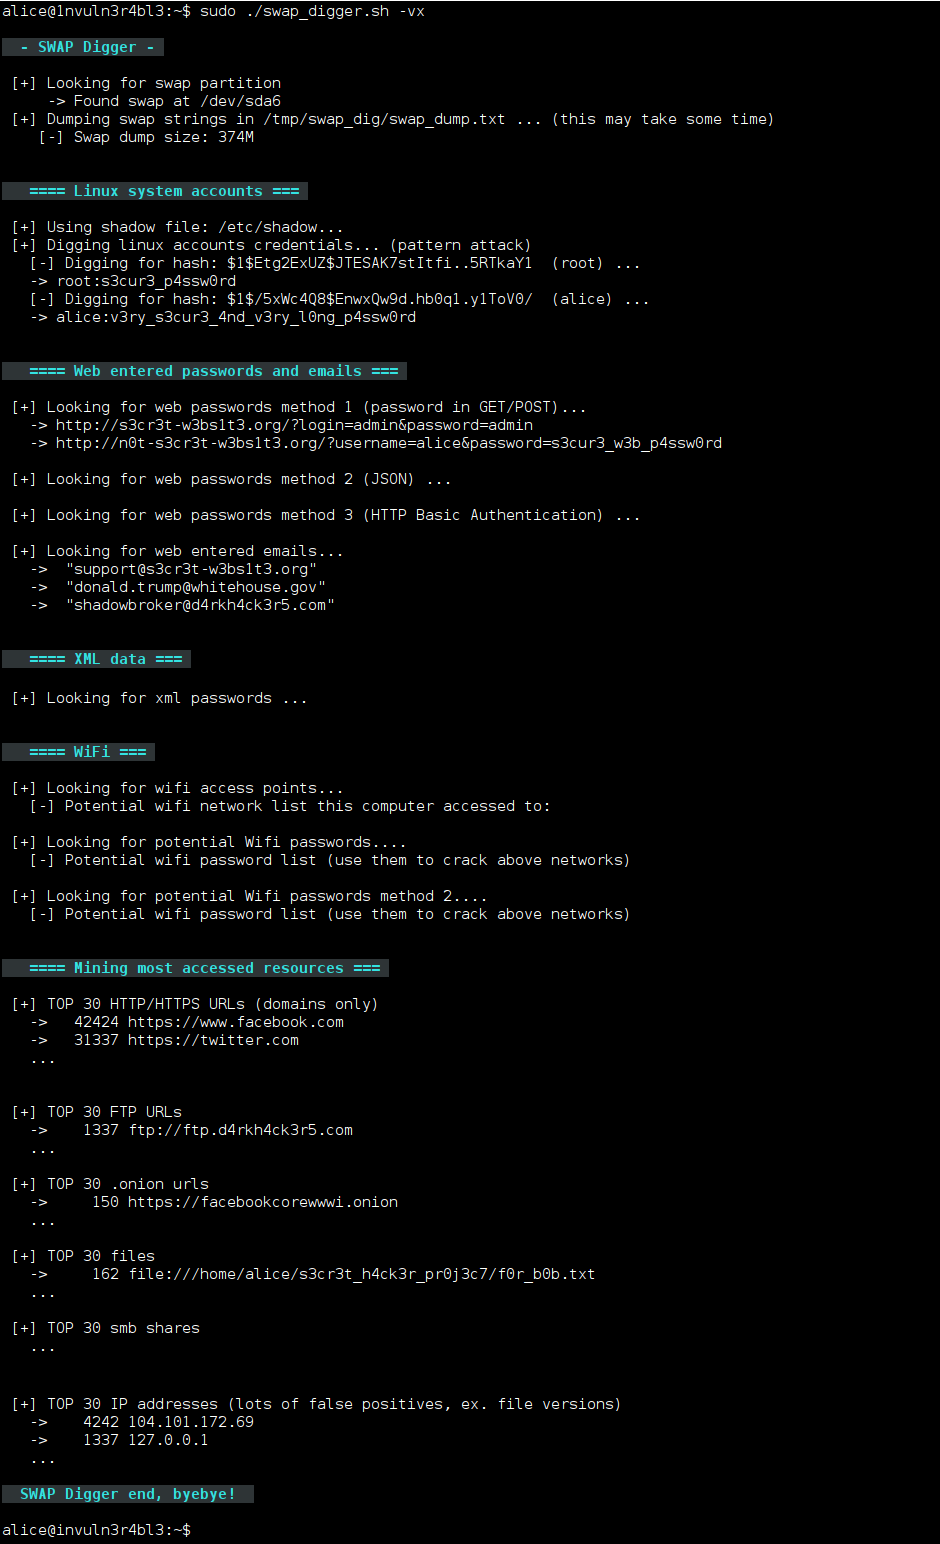
Para usar o swap_digger num disco rígido montado, faça o seguinte:
Primeiro, baixe o script usando os seguintes comandos:
git clone https://github.com/sevagas/swap_digger.git
cd swap_digger
chmod +x swap_digger.sh
Depois, encontre o arquivo/partição de swap alvo com:
sudo ./swap_digger.sh -S
Finalmente, analise o alvo executando:
sudo ./swap_digger.sh -vx -r path/to/mounted/target/root/fs -s path/to/target/swap/device
Use os seguintes comandos para baixar e executar o script numa máquina de terceiros (útil para pentests e CTFs):
wget https://raw.githubusercontent.com/sevagas/swap_digger/master/swap_digger.sh
chmod +x swap_digger.sh
sudo ./swap_digger.sh -vx -c
Nota: Use a opção -c para remover automaticamente o diretório criado pelo swap_digger (/tmp/swap_dig).
Se você só precisa recuperar senhas de usuário Linux em texto claro, simplesmente execute:
sudo ./swap_digger.sh
Todas as opções:
 ./swap_digger.sh [ OPTIONS ]
 Options :
  -x, --extended    Run Extended tests on the target swap to retrieve other interesting data
        (web passwords, emails, wifi creds, most accessed urls, etc)
  -g, --guessing  Try to guess potential passwords based on observations and stats
        Warning: This option is not reliable, it may dig more passwords as well as hundreds false positives.
  -h, --help    Display this help.
  -v, --verbose Verbose mode.
  -l, --log Log all outputs in a log file (protected inside the generated working directory).
  -c, --clean Automatically erase the generated working directory at end of script (will also remove log file)
  -r PATH, --root-path=PATH   Location of the target file-system root (default value is /)
        Change this value for forensic analysis when target is a mounted file system.
        This option has to  be used along the -s option to indicate path to swap device.
  -s PATH, --swap-path=PATH   Location of swap device or swap dump to analyse
        Use this option for forensic/remote analysis of a swap dump or a mounted external swap partition.
        This option should be used with the -r option where at least /<root-path>/etc/shadow exists.
  -S, --swap-search   Search for all available swap devices (use for forensics).
Postagens de blog sobre swap digging:
Sinta-se à vontade para me enviar uma mensagem no Twitter @EmericNasi
The GNU General Public License version 3
Copyright 2017-2021 Emeric “Sio” Nasi (blog)






