
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
celerystalk — Um scanner de enumeração e vulnerabilidade assíncrono. Execute todas as ferramentas em todos os hosts. | Kitploit
Ferramentas/GitHubGitHub/sethsec/celerystalk
ReconhecimentoScanners de VulnerabilidadesMapeamento de RedeEscaneamento de PortasEnumeração de DNS e SubdomíniosScripting e AutomaçãoColeta de InformaçõesSegurança WebTestes de PenetraçãoEnumeração de SubdomíniosRastreador
4006856há 5 anosRevisado pelo Kitploit
Compartilhar
Archived
GitHubsethsec/celerystalk

celerystalk

Um scanner de enumeração e vulnerabilidade assíncrono. Execute todas as ferramentas em todos os hosts.

Ver RepositórioSite

celerystalk

celerystalk ajuda você a automatizar seu processo de varredura/enumeração de rede com jobs assíncronos (também conhecidos como tasks) enquanto mantém controle total sobre quais ferramentas deseja executar.
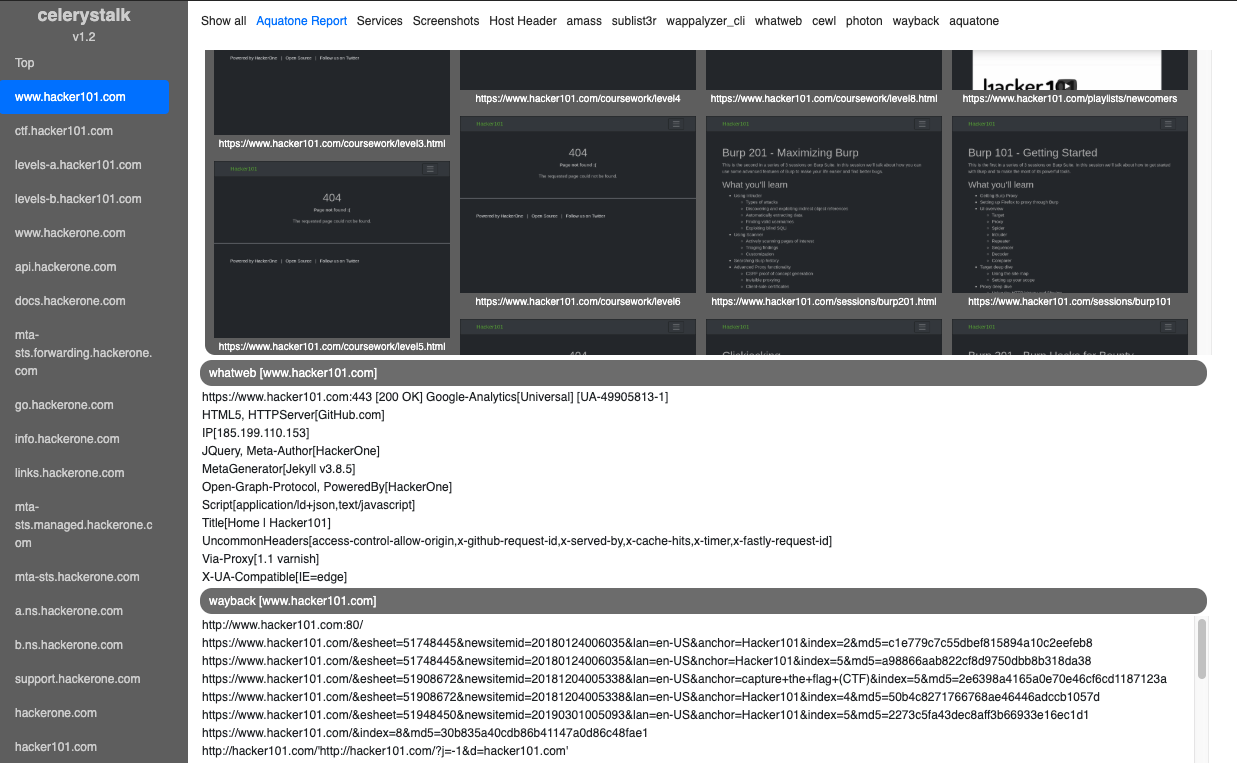
Demonstração Interativa: Modo Bug Bounty (HackerOne)

Demonstração Interativa: Modo de Avaliação de Vulnerabilidades / PenTest (máquinas aposentadas do HackTheBox.eu)

O que o celerystalk pode automatizar para você

FaseComandoExemplos de ferramentas utilizadas
Recon/Enumeração DNS./celerystalk subdomains -d dominio1,dominio2Amass, sublist3r
Definir Escopo, Importar nmap/nessus./celerystalk import [dados_varredura,arquivos_escopo,etc.]celerystalk
Varredura de Portas./celerystalk nmapnmap
Enumeração de Diretórios e Arquivos, Identificação de Vulnerabilidades./celerystalk scanGobuster, Nikto, Photon, sqlmap, wpscan, hydra, medusa, wappalyzer, whatweb, etc.
Capturas de Tela./celerystalk sceenshotsAquatone
Análise./celerystalk reportcelerystalk

celerystalk é:

  • Configurável - Algumas ferramentas comuns estão na configuração padrão, mas você pode adicionar qualquer ferramenta que desejar
  • Consciente de Serviços - Utiliza nomes de serviços do Nmap/Nessus em vez de números de porta para decidir quais ferramentas executar
  • Escalável - Projetado para varredura de múltiplos hosts, mas funciona bem para varredura de um host por vez
  • VirtualHosts - Suporta reconhecimento de subdomínios e varredura de virtualhosts
  • Controle de Jobs - Suporta cancelamento, pausa e retomada de tarefas, inspirado no scanner Burp
  • Capturas de Tela - Captura de tela (aquatone) de toda URL no escopo identificada por qualquer ferramenta (você pode limitar o número de capturas se desejar)

Instalar/Configurar

  • Sistemas Operacionais Suportados: Kali
  • Versão Python Suportada: 2.x

Você deve instalar e executar o celerystalk como root``` git clone https://github.com/sethsec/celerystalk.git cd celerystalk/setup ./install.sh cd .. ./celerystalk -h

## Use container docker do Dockerhub```
docker pull sethsec/celerystalk:latest
docker run -p 27007:27007 -ti celerystalk

Construção Docker```

docker build -t celerystalk https://github.com/sethsec/celerystalk.git docker run -p 27007:27007 -ti celerystalk

## Usando celerystalk - O básico


### [Modo URL] - Como escanear uma URL (ou múltiplas URLs em um arquivo) 

#### Inicie todas as ferramentas habilitadas contra uma URL ou várias URLs em um arquivo sem precisar importar escopo, nmap, etc.```
# ./celerystalk scan -u url or filename                 # Run all enabled commands against specified url(s)
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report

[CTF/HackTheBox/Modo Fácil] - Como escanear um ou mais hosts

Importar nmap xml```

nmap 10.10.10.10 -Pn -p- -sV -oX tenten.xml # Run nmap

./celerystalk import -f tenten.xml # Import nmap scan

#### Ou, importe a lista de hosts que estão no escopo e deixe o celerystalk executar o nmap para você```
# ./celerystalk import -S scope.txt                     # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk nmap                                    # Nmap all in-scope hosts (reads options from config.ini)

Verificar serviços importados, iniciar varreduras, capturar screenshots, gerar relatório```

./celerystalk db services # If you want to see what services were loaded

./celerystalk scan # Run all enabled commands

./celerystalk query watch (then Ctrl+c) # Watch scans as move from pending > running > complete

./celerystalk screenshots # Take screenshots

./celerystalk report # Generate report

## Uso Avançado: Modo Bug Bounty vs Modo de Avaliação de Vulnerabilidades

Você define o modo na instanciação do workspace. O workspace padrão é o modo VAPT, mas você tem duas opções para workspaces criados manualmente.

* Se você está começando com endereços IP/faixas/CIDRs no escopo, use o modo de Avaliação de Vulnerabilidades e Teste de Penetração (VAPT).
* Se você está começando com domínios no escopo, use o modo Bug Bounty (BB).

### [Modo Bug Bounty]

*  No modo BB, todos os subdomínios encontrados com celerystalk ou importados manualmente são marcados como no escopo.

#### Encontre subdomínios, defina hosts fora do escopo, escaneie todo o resto```
# ./celerystalk workspace create -o /dir -m bb          # Create default workspace and set output dir
# ./celerystalk subdomains -d company.com,dom.net       # Find subdomains and determine if in scope
# ./celerystalk import -S scope.txt     (optional)      # Import IP/CIDR/Ranges and mark as in scope
# ./celerystalk import -O out_scope.txt (optional)      # Define HOSTS/IPs that are out of scope
# ./celerystalk nmap                    (optional)      # Nmap all in-scope hosts (reads options from config.ini)
# ./celerystalk import -f client.xml    (optional)      # If you would rather import an nmap file you already ran
# ./celerystalk scan [--noIP]                           # Run all enabled commands against all in scope hosts
# ./celerystalk query watch (then Ctrl+c)               # Wait for scans to finish
# ./celerystalk screenshots                             # Take screenshots
# ./celerystalk report                                  # Generate report

Nota: Você pode executar o comando de subdomínios primeiro e depois definir o escopo, ou pode definir o escopo e importar subdomínios.

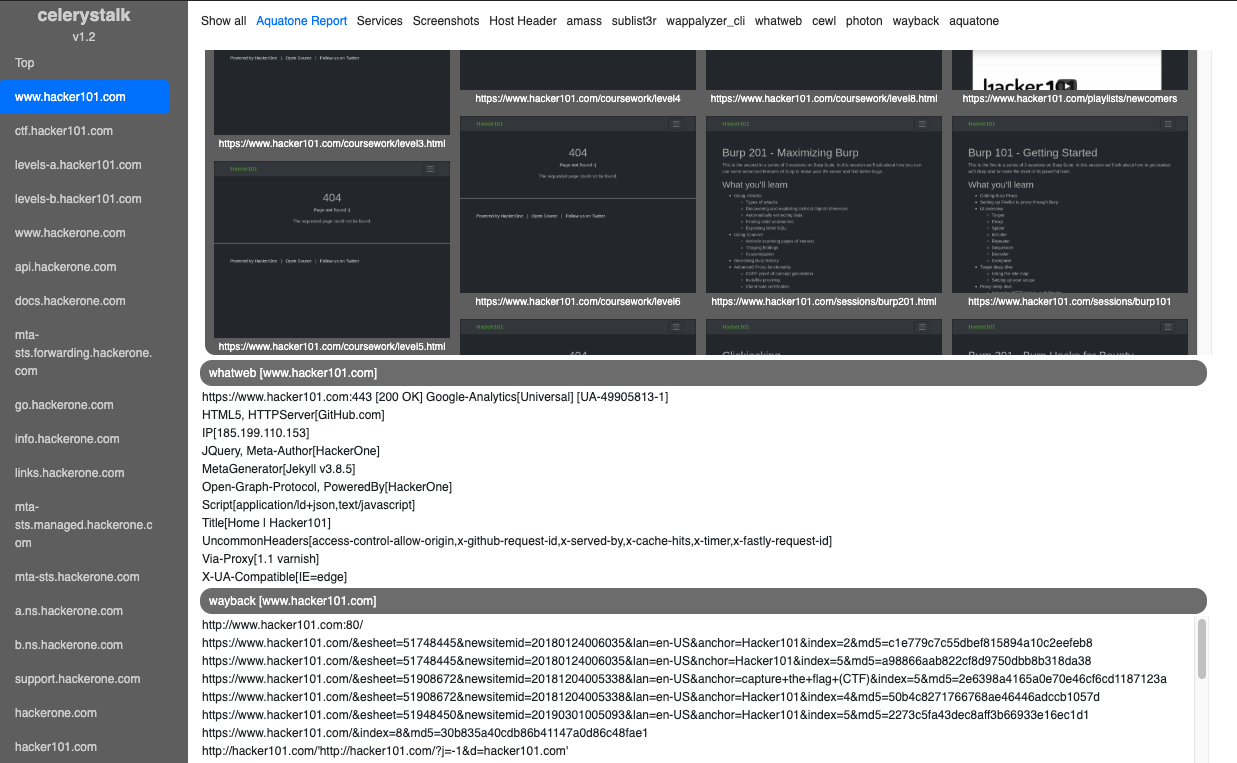
[Modo de Avaliação de Vulnerabilidades]

  • No modo VAPT, endereços IP/faixas/CIDR definem o escopo.
  • Subdomínios que correspondem a um IP dentro do escopo também são adicionados ao escopo.

Importar varredura do nmap, opcionalmente definir IPs ou hostnames que estão fora do escopo```

nmap -iL inscope-list.txt -Pn -p- -sV -oX client.xml # Run nmap

./celerystalk workspace create -o /dir -m vapt # Create default workspace and set output dir

./celerystalk import -f client.xml # Import services and mark all hosts as in scope

./celerystalk import -S scope.txt (optional) # Import IP/CIDR/Ranges and mark as in scope

./celerystalk import -O out_scope.txt (optional) # Define HOSTS/IPs that are out of scope

./celerystalk import -d subdomains.txt (optional) # Define subdomains that are in scope

./celerystalk subdomains -d dom1.com,dom2.net (optional) # Find subdomains and determine if in scope

./celerystalk scan # Run all enabled commands

./celerystalk query watch (then Ctrl+c) # Wait for scans to finish

./celerystalk screenshots # Take screenshots

./celerystalk report # Generate report

**Nota:** Você pode executar o comando de subdomínios primeiro e depois definir o escopo, ou pode definir o escopo e importar subdomínios.

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    257
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    247

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





